CTF Show MISC做题笔记

MISCX 30

题目压缩包为misc2.rar,其中包含三个文件:misc1.zip, flag.txt, hint.txt。其中后两个文件是加密的。

先解压出misc1.zip, 发现其中包含两个文件:misc.png和music.doc。其中后面文件是加密的。

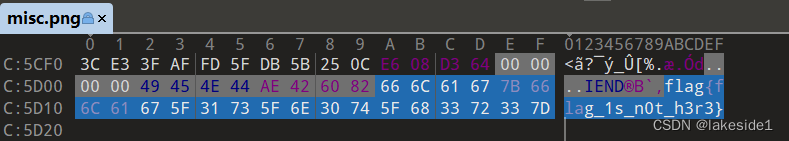
解压出misc.png,发现图片尾部有消息:flag{flag_1s_n0t_h3r3}
尝试爆破,发现解压密码是2020。其实图片是2020年的新年图片,也可猜出压缩密码是2020.

解压出music.doc,打开后,发现是一串音符。猜测是音符编码。

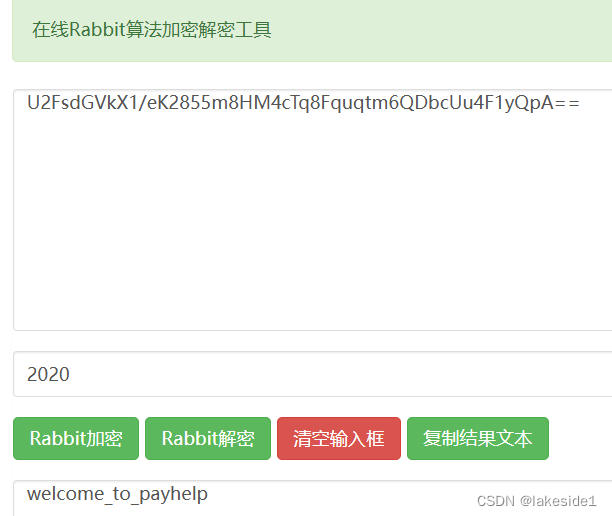
解码得U2FsdGVkX1/eK2855m8HM4cTq8Fquqtm6QDbcUu4F1yQpA==,解Base64

猜测是rabbit加密,密码是2020,在线解密得:welcome_to_payhelp

这个是hint,txt的解密密码。解开hint.txt,发现是base64编码,循环解密后,得到flag.txt的解密密码。

然后就可以解出flag.txt,得到答案:flag{g00d_f0r_y0u}

相关推荐
print_Hyon1 天前
【CTF-CRYPTO-教学-XOR】第二节:只有密文没有任何线索,暴力破解
ctf
kingx33 天前
Bugku 真题 Vigenère XOR(UMDCTF 2022)WriteUp:汉明距离 + 逐列频率破重复密钥 XOR
ctf·bugku·汉明距离·维吉尼亚
lone wolf0073 天前
bugku web题文件包含2
ctf
hengdonghui5 天前
Writeup 4 Bugku - USB 流量截取
wireshark·ctf·流量分析·misc(杂项)
hengdonghui6 天前
Writeup 4 GFCTF 2021 Baby_Web
web·ctf·变量覆盖·路径穿越·php 代码审计
kingx36 天前
Bugku 逆向 MatrixHunter:黑盒 oracle + GF(2) 消元出唯一解
网络安全·矩阵·逆向·ctf
kingx37 天前
Bugku 3122 谷歌小恐龙题解:纯离线逆向 Vault 的 AES-GCM 加密资源(附 Python 解密器)
java·逆向·ctf·bugku·aes-gcm
kingx38 天前
Bugku 326 Baby-heap1 题解:glibc 2.23 堆溢出到 FSOP 劫持 _IO_list_all(附完整 exp)
pwn·ctf·glibc·堆溢出·fsop
hengdonghui8 天前
Writeup 4 0xGame 2021 · command (WEB)
web·ctf·rce(远程代码执行)
0xBADCODE9 天前
2026 强网杯 Web 题 cwp · 全链路复盘
前端·安全·web安全·网络安全·系统安全·ctf