upload-labs-第五关

目录

第五关

1、构造.user.ini文件

2、构造一个一句话木马文件,后缀名为jpg

3、上传.user.ini文件后上传flag.jpg

4、上传成功后访问上传路径

第五关

原理:

这一关采用黑名单的方式进行过滤,不允许上传php、php3、.htaccess等这几类文件

但是我们采用php的特性,上传不了.htaccess文件,我们可以尝试上传.user.ini文件

.user.ini

是php的一个全局配置文件,作用类似于.htaccess文件,跟它相关联的有两个函数

auto_prepend_file = "/path/to/prepend.php" 表示在每个PHP脚本之前自动加载指定的文件。该文件的内容将被插入到原始脚本的顶部。

auto_append_file = "/path/to/append.php" 指内容添加到文末,注意:如果有exit会无法调用到

使用这种方法有如下这些条件:

1、php版本为5.3以上

2、服务器模式为CGI或FASTCGI模式下(一般指nginx中间件)

3、上传的文件夹有php文件,因为这样你上传的文件内容才可以加入php文件中执行

思路:

1、构造.user.ini文件
2、构造一个一句话木马文件,后缀名为jpg
3、上传.user.ini文件后上传flag.jpg
4、上传成功后访问上传路径

这里访问图片,因为图片内容是一句话木马,所以显示是这样的,上传文件夹里有readme.php文件,访问这个文件
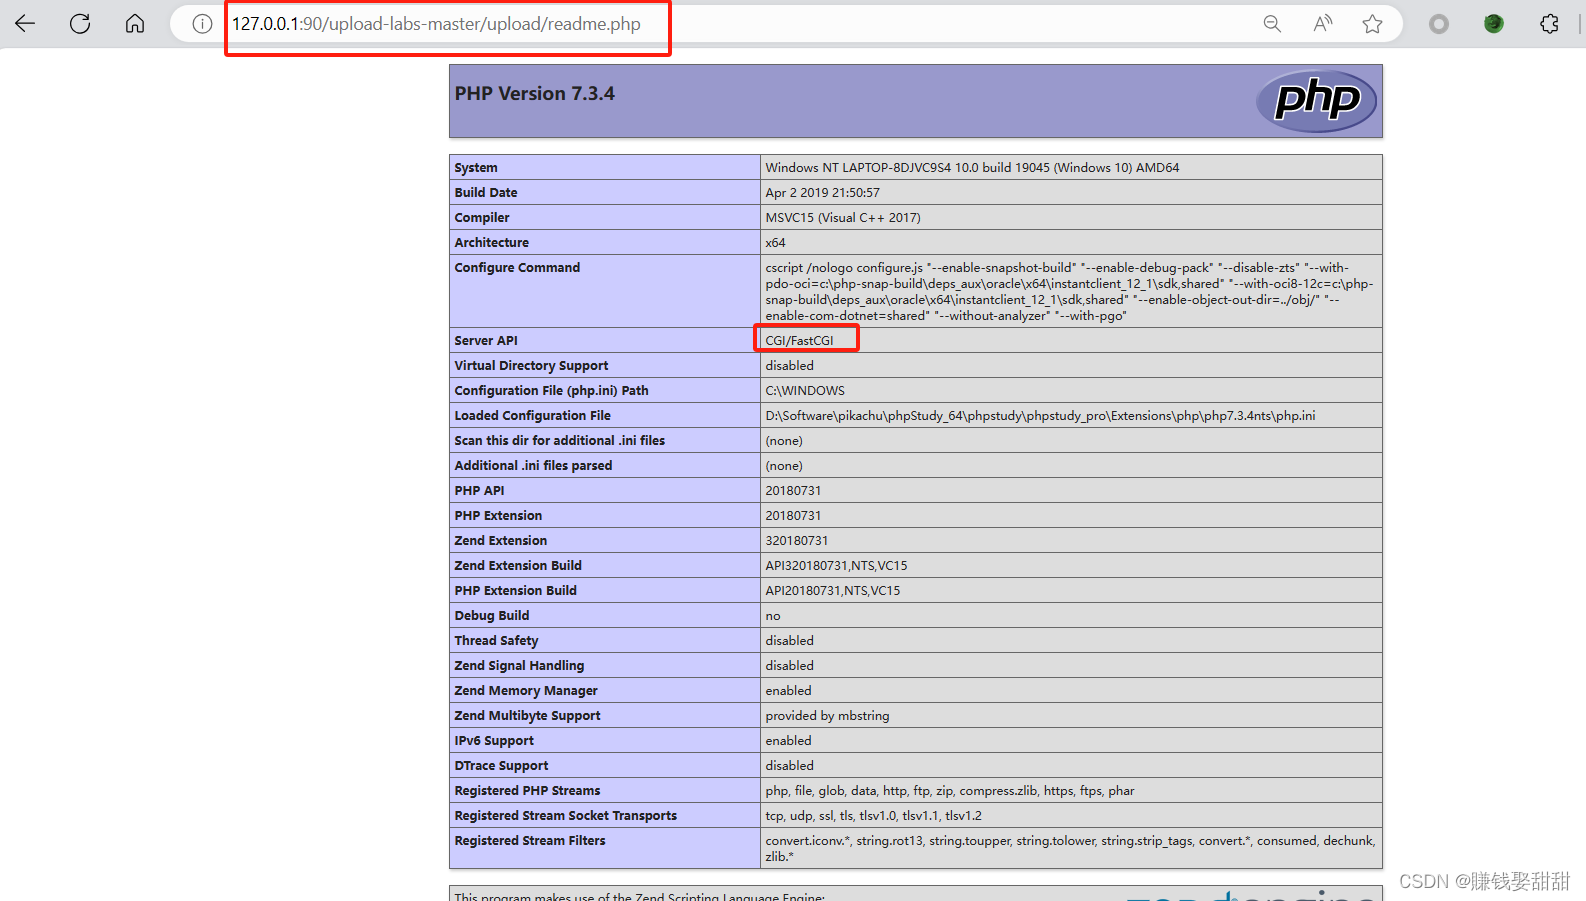
代码正常执行,说明绕过了限制。接下来就可以使用蚁剑连接


这篇文章就先写到这里,哪里不懂的或者不足的欢迎批评指出

相关推荐
FungLeo1 天前
成为全栈·基础补充·Web 安全基础:XSS、CSRF 与 SQL 注入
web安全·网络安全·xss·csrf·sql注入·成为全栈
0xBADCODE2 天前
2026 强网杯 Web 题 cwp · 全链路复盘
前端·安全·web安全·网络安全·系统安全·ctf
迪康Defender3 天前
终端供应链安全:应用白名单与软件正版化检测落地|终端安全治理实践
运维·服务器·网络·安全·web安全·自动化·运维开发
科技小登4 天前
出海高防CDN怎么选?CDN加速、边缘清洗与跨境回源POC指南
tcp/ip·web安全·ddos
是真的小外套4 天前
网络安全实战第21期:一次完整的注入风险验证与记录
安全·web安全
kingx35 天前
Bugku WEB 题解总集:文件包含 / SQLi / 反序列化 / SSTI / 反爬 / 组件漏洞
web安全·网络安全·ctf·bugku
CCIE-Yasuo5 天前
网络安全-Javascript基础
javascript·安全·web安全
是真的小外套5 天前
网络安全实战第17期:自动化检测误报漏报真相
安全·web安全·自动化
是真的小外套5 天前
网络安全实战第19期:三重防护失效真相之注入攻击的无限变形之路
安全·web安全
是真的小外套5 天前
网络安全实战第14期:Week2周末闯关
网络·安全·web安全