雷池WAF动态防护功能初体验

一、 介绍 大名鼎鼎的雷池WAF最近新上了个名为 动态防护 的功能

所谓动态防护,是在用户浏览到的网页内容不变的情况下,将网页赋予动态特性,即使是静态页面,也会具有动态的随机性。

说白了就是给你网站的 html 和 js 代码加上加密和混淆

那今天我们就来体验一下这个 动态防护 的功能效果如何

二、 功能体验

接下来我们随便搭建一个网页,并把这个网页对接到雷池,然后访问一下
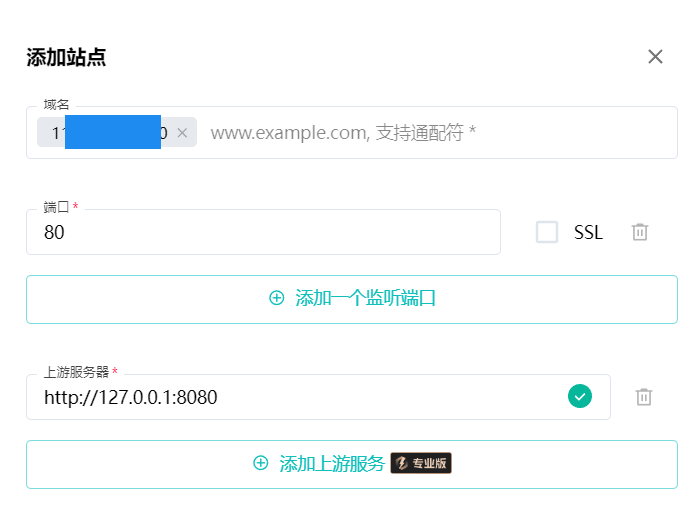
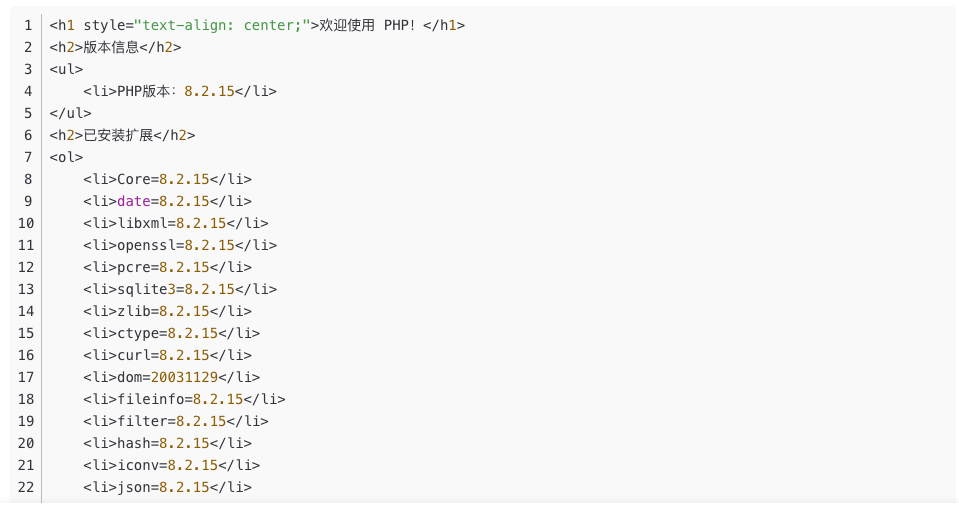
通过F12可以看到此时源代码为
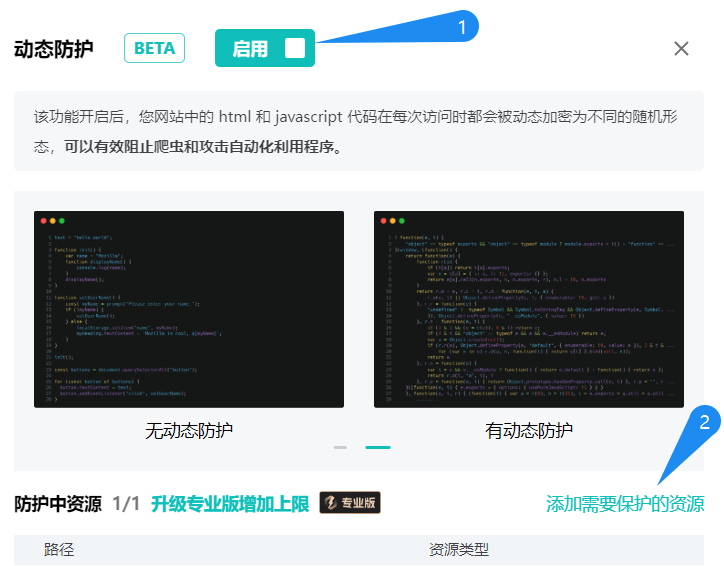
然后打开动态防护功能
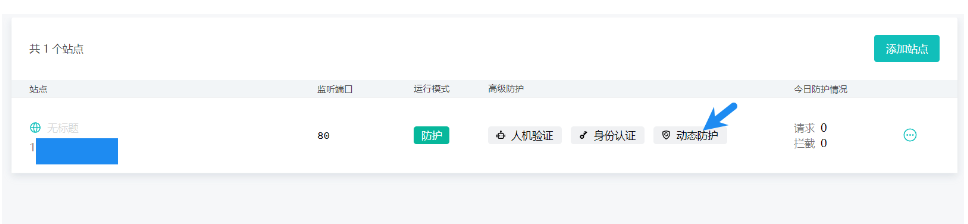
点击以启用动态防护并添加需要保护的资源,不过可以看到免费版只支持防护一个资源
接下来我们再次访问雷池动态防护后的网页,可以看到开始的时候显示正在解密

很快,网页内容就显示出来, 和之前没有变化
通过F12可以看到此时的源代码(因为太长了,我这里就只放一小部分)
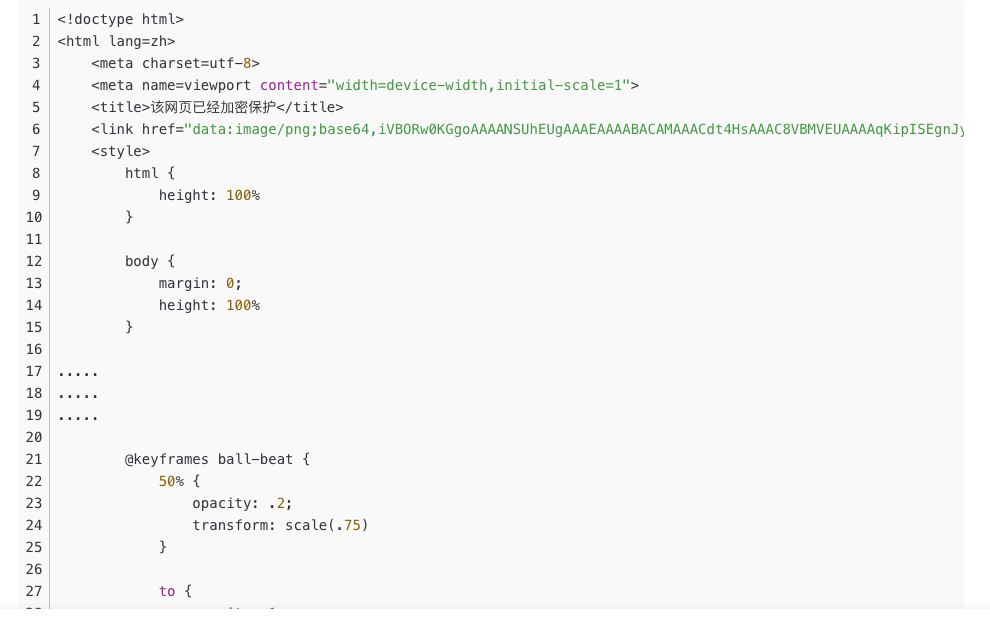
可以看到,动态防护的效果很成功,很厉害的一个功能

相关推荐
漠月瑾-西安4 小时前
PHP曝出两个严重RCE漏洞:CVE-2026-109618、CVE-2026-109619技术分析与修复指南
网络安全·php·漏洞分析·漏洞修复·远程代码执行
学逆向的8 小时前
C 指针常量与常量指针
c语言·开发语言·网络安全
大泽九章16 小时前
XSS入门:存储型、反射型、DOM型,用Flask全复现
python·网络安全·flask
持敬chijing18 小时前
系统入侵与攻击工具-正反向 Shell 深度对比与多种反弹姿势
安全·网络安全·网络攻击模型
终端安全笔记2 天前
下一个大版本要动的三处:更新指令、传输要求、策略写法
网络安全·ios·1024程序员节·移动设备管理
愤怒火龙果2 天前
AI 渗透测试智能体架构综述:从单兵到蜂群的演进图谱
人工智能·网络安全·架构
学逆向的2 天前
C 枚举变量
c语言·开发语言·网络安全
QZ166560951592 天前
数据库监测的主动防御:实时感知,看见即掌控
网络·安全·网络安全
kingx33 天前
BugKu 渗透测试4 Writeup:从 eval 注入到五层内网拿满 Flag
人工智能·网络安全·网络攻击模型·安全威胁分析·1024程序员节
愤怒火龙果3 天前
AIShield 靶场 WP
人工智能·网络安全·1024程序员节