群晖前面加了雷池社区版,安装失败,然后无法识别出用户真实访问IP

有nas的相信对公网都不模式,在现在基础上传带宽能有100兆的时代,有公网代表着家里有一个小服务器,像百度网盘,优酷这种在线服务都能部署为私有化服务。但现在运营商几乎不可能提供公网ip,要么自己买个云服务器做内网穿透或者找免费的内网穿透,或者就是使用ddns把每次更改的ip解析到域名。

但把服务放在公网上,最大的缺点就是不够安全,谁也不知道自己部署的服务安全性怎么样,会不会随便一个sql注入,一个java注入就给黑客入侵了。

有一个性能强占用资源小的WAF------雷池社区版。

安装教程自行搜索社区版的官网文档即可

下面记录了一些错误的排查方式

1.群晖前面加了雷池社区版,安装失败
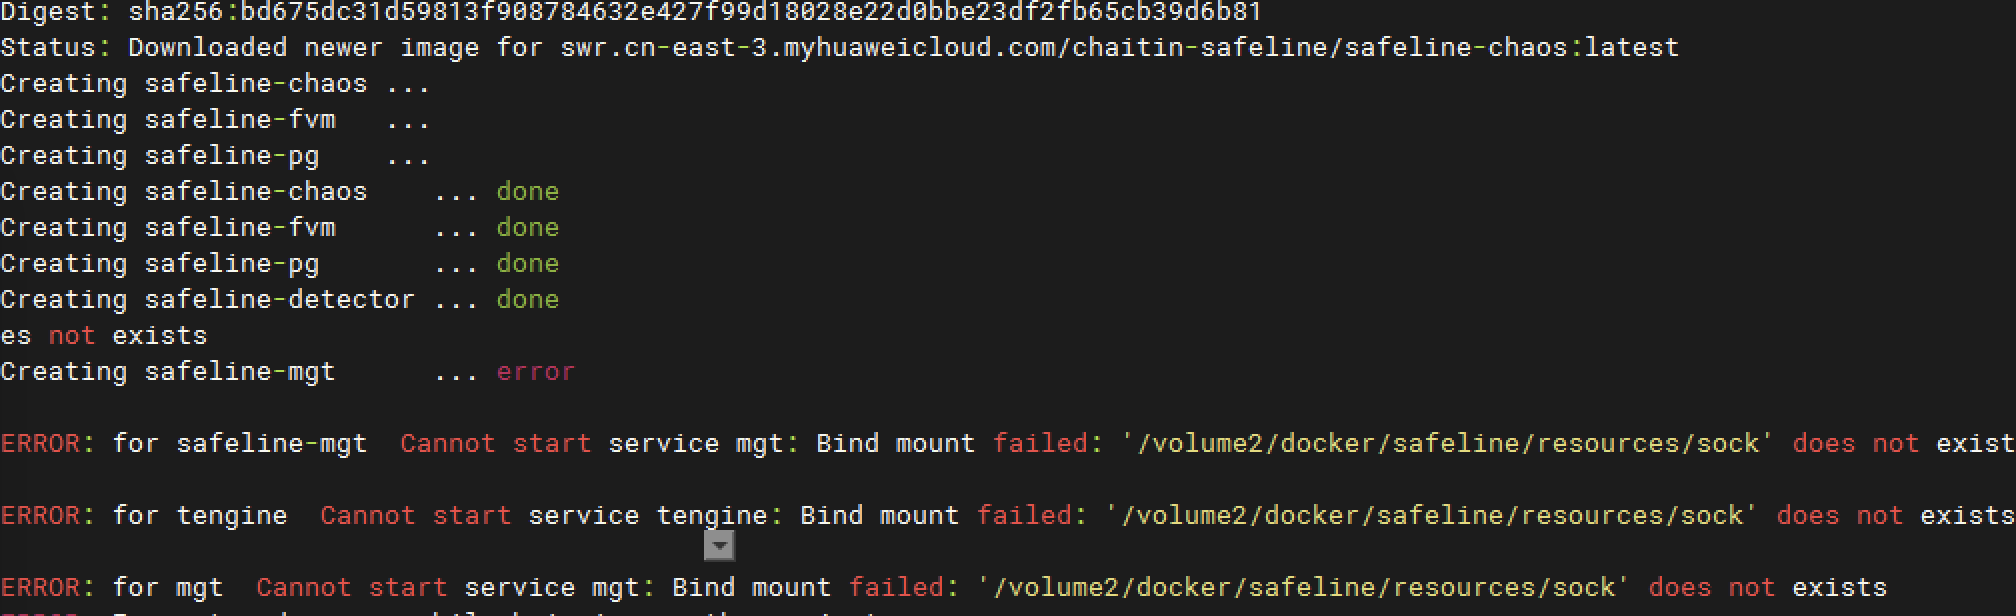
群晖的安装脚本兼容性不好,手动创建一下这些报错的目录

2.无法识别出用户真实访问IP

群晖前面加了雷池WAF反代后访问IP全是雷池的,然后导致账户封锁功能无法使用,然后解决方法也挺简单的。

1、在雷池WAF的站点防护,全局配置中打开"为上游服务器传递 X-Forwarded-Host、 X-Forwarded-Proto"
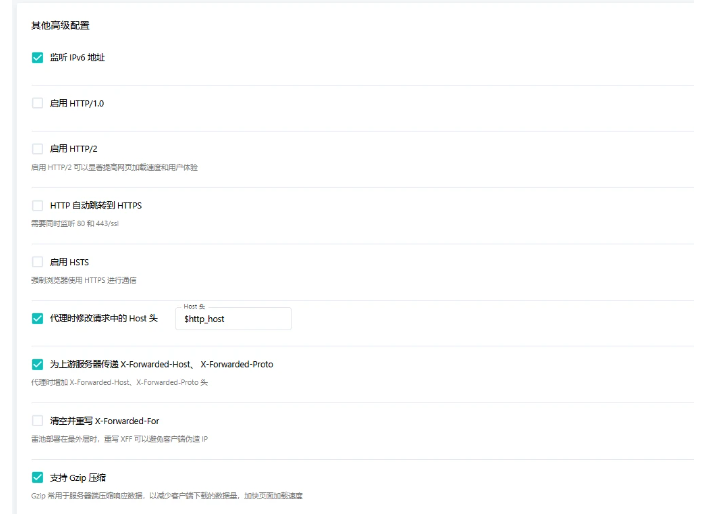
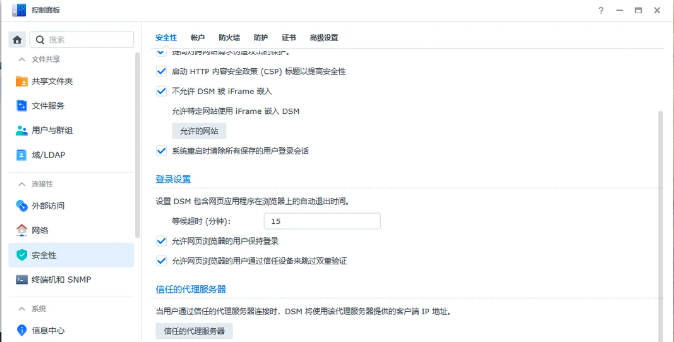
2、在群晖的控制面板、安全性、信任的代理服务器中配置雷池WAF的IP地址,在访问一下就会发现用户真实IP识别出来了。
相关推荐
Demons_kirit4 小时前
CTFHub 信息泄露通关笔记:Git泄露 Log - 教程
笔记·git·网络安全
小天源4 小时前
从 Nginx 日志到访问分析:轻量化网站监测服务的架构实践
jvm·nginx·网络安全·架构·网络监控
ManageEngine卓豪9 小时前
企业网络安全建设实践:2026 威胁态势、合规基线与分层防御落地
web安全·网络安全·it运维·网络安全防护
QZ1665609515910 小时前
可视化易用·低误报率·跨区域部署:知源-AI数据分类分级系统在金融行业的落地实践
大数据·网络·安全·网络安全
2501_9159090610 小时前
抓包工具断点拦截是什么?如何半路拦截修改 HTTP 请求
网络协议·计算机网络·网络安全·adb·https·udp
大方子12 小时前
【PolarCTF】PHP_Deserialization
网络安全·polarctf
持敬chijing15 小时前
白盒测试与代码审计-Claude Code Windows环境搭建
windows·安全·网络安全·网络攻击模型
Vitaliy Kostrov(柯维远)15 小时前
客户端如何检查直播流:从流内标记到停止播放
android·运维·服务器·驱动开发·网络安全·系统架构·cdn
sbjdhjd2 天前
从签名重放到 Agent Harness:一堂安全课程如何把前端逆向、MCP 与工程约束串起来
网络安全·ai·github·agent·webshell·mcp·harness
持敬chijing2 天前
白盒测试与代码审计-js登录逆向实战
javascript·网络·安全·web安全·网络安全·网络攻击模型