【DVWA 靶场通关】 File Inclusion(文件包含漏洞)

1. 前言

文件包含漏洞 是 Web 应用中较为常见的漏洞之一,攻击者通过操控文件路径,访问或包含系统上的敏感文件,甚至执行恶意代码。DVWA(Damn Vulnerable Web Application)提供了一个理想的实验环境,让安全测试人员可以模拟和复现这类漏洞。

本文将介绍 DVWA 中 File Inclusion 漏洞的利用原理,并分别针对 Low、Medium 和 High 三个安全等级,展示相应的攻击方法和防御措施。


2. DVWA 中的 File Inclusion 攻击通关

2.1 Low 级别

  1. 修改php.ini文件,我的php.ini文件在/etc/php/8.4/apache2/php.ini中,将php.ini中的 ''allow_url_include=Off'' 改为 ''allow_url_include=On''
  2. 重启mysql和apache服务
bash 复制代码
service mysql restart
bash 复制代码
service apache2 restart
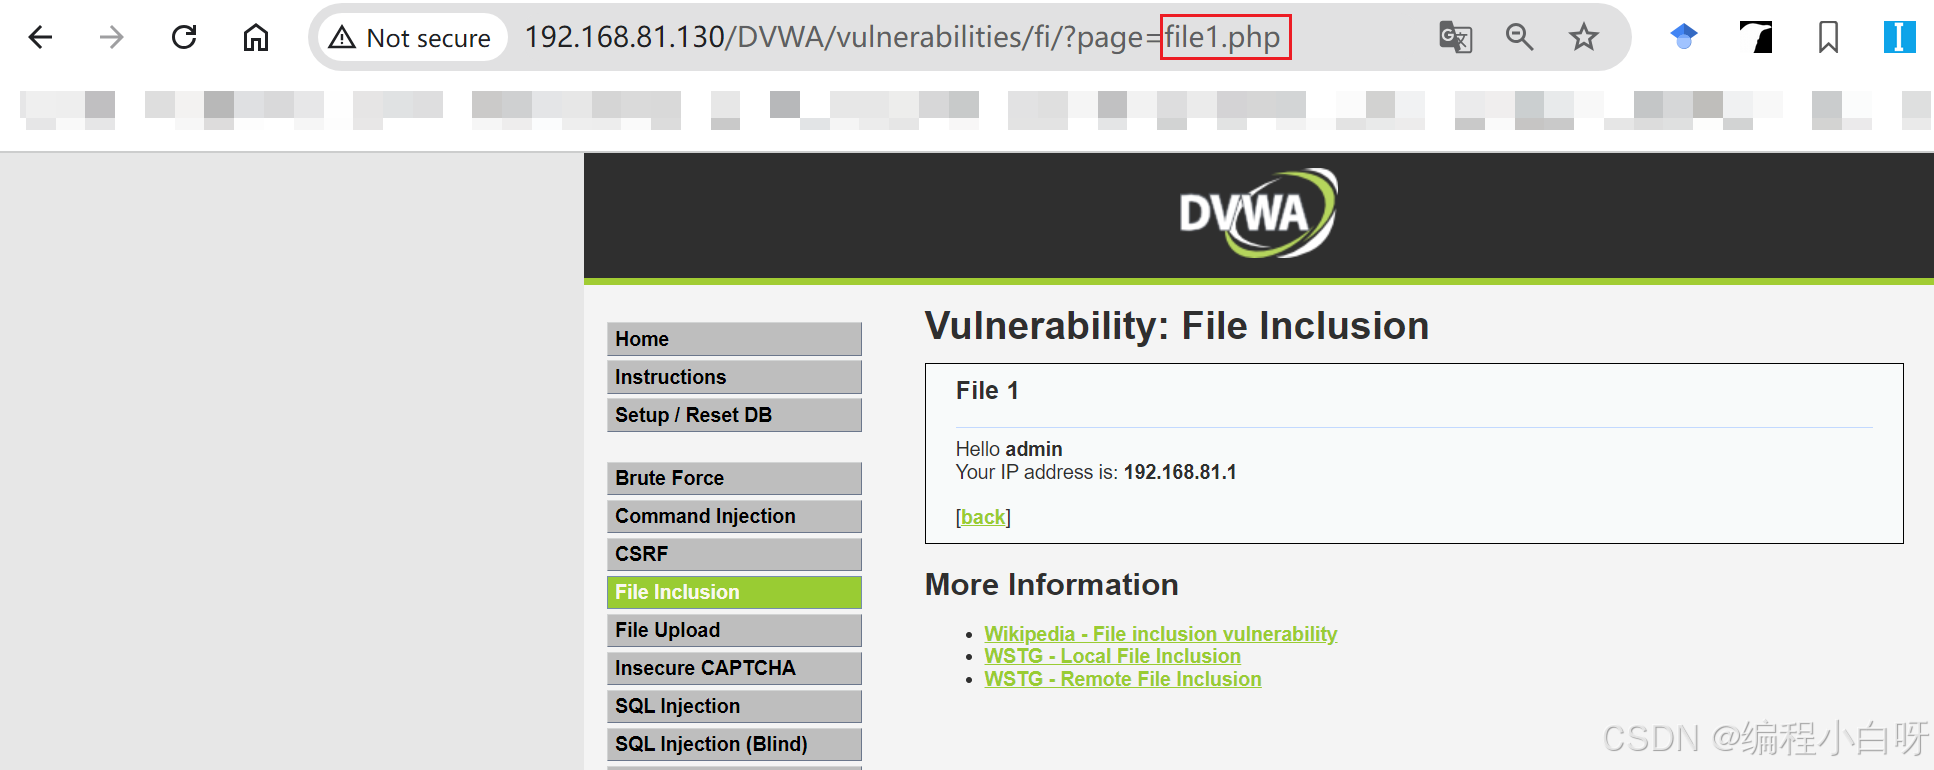
  1. 点击file1.php,可以看到page值为该文件名
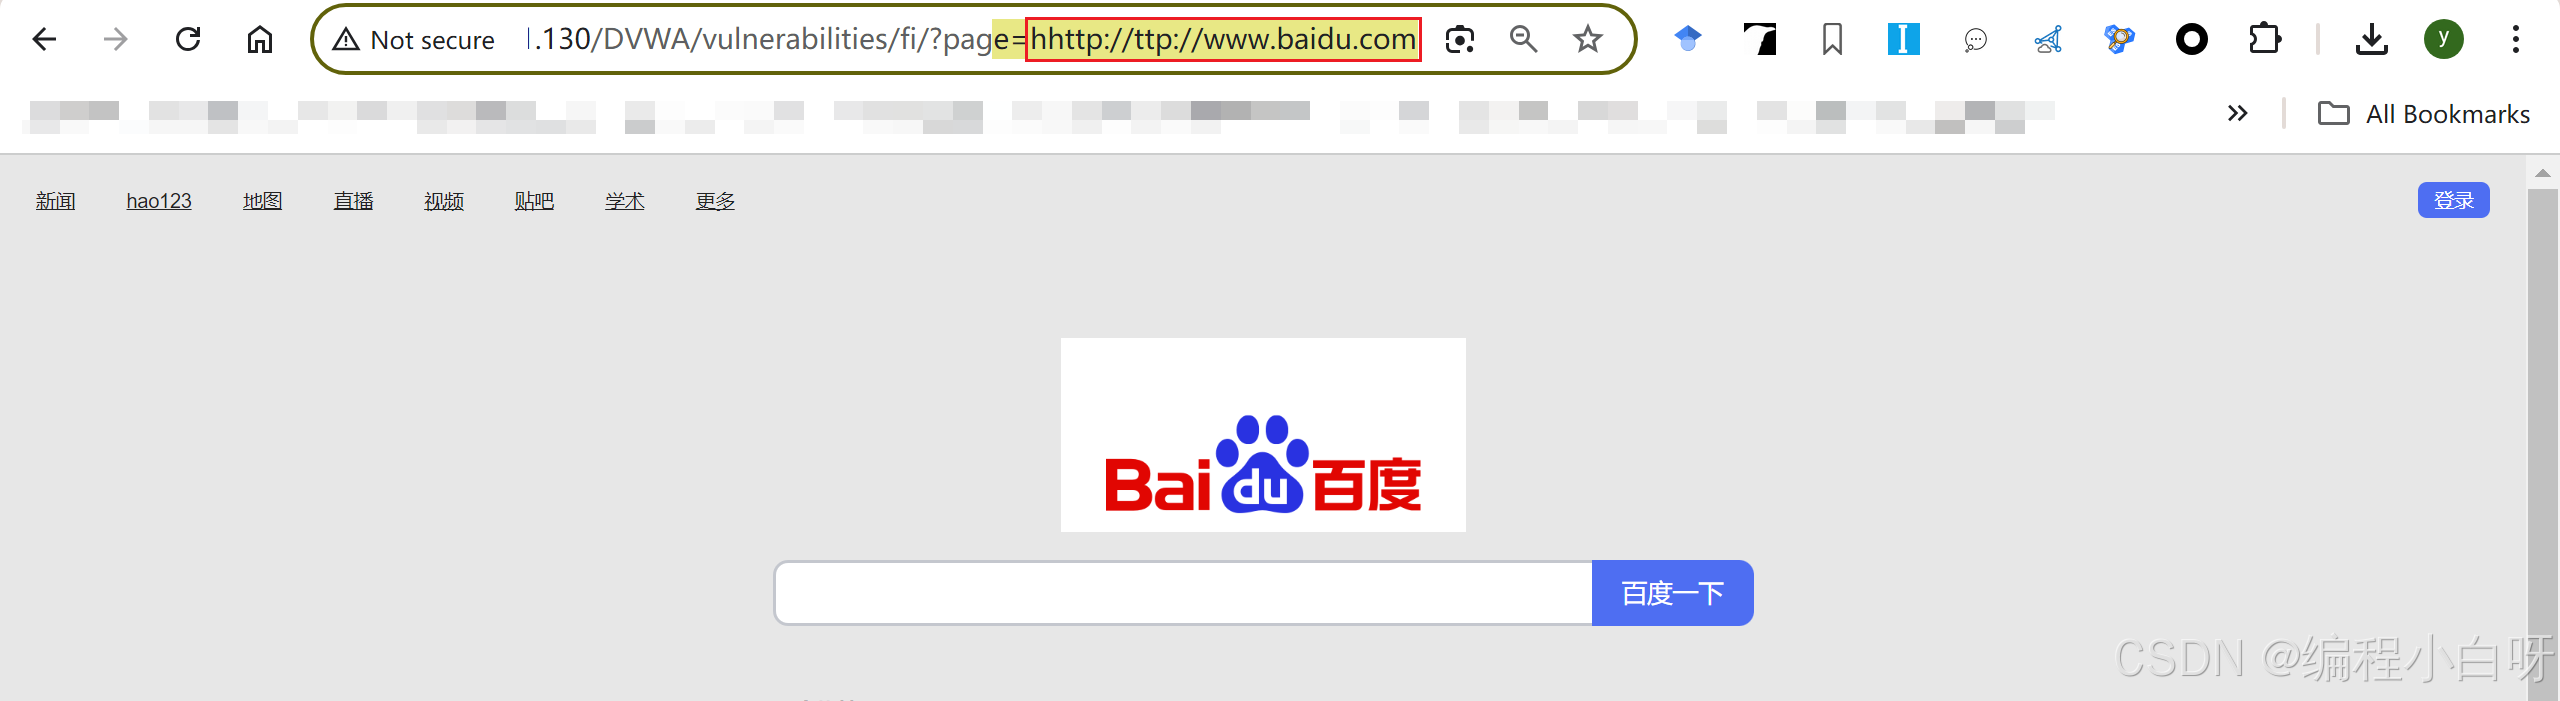
  2. 因此直接传入外部网址(百度),可成功跳转

3.2 Medium 级别

  • 双写绕过

3.3 High 级别

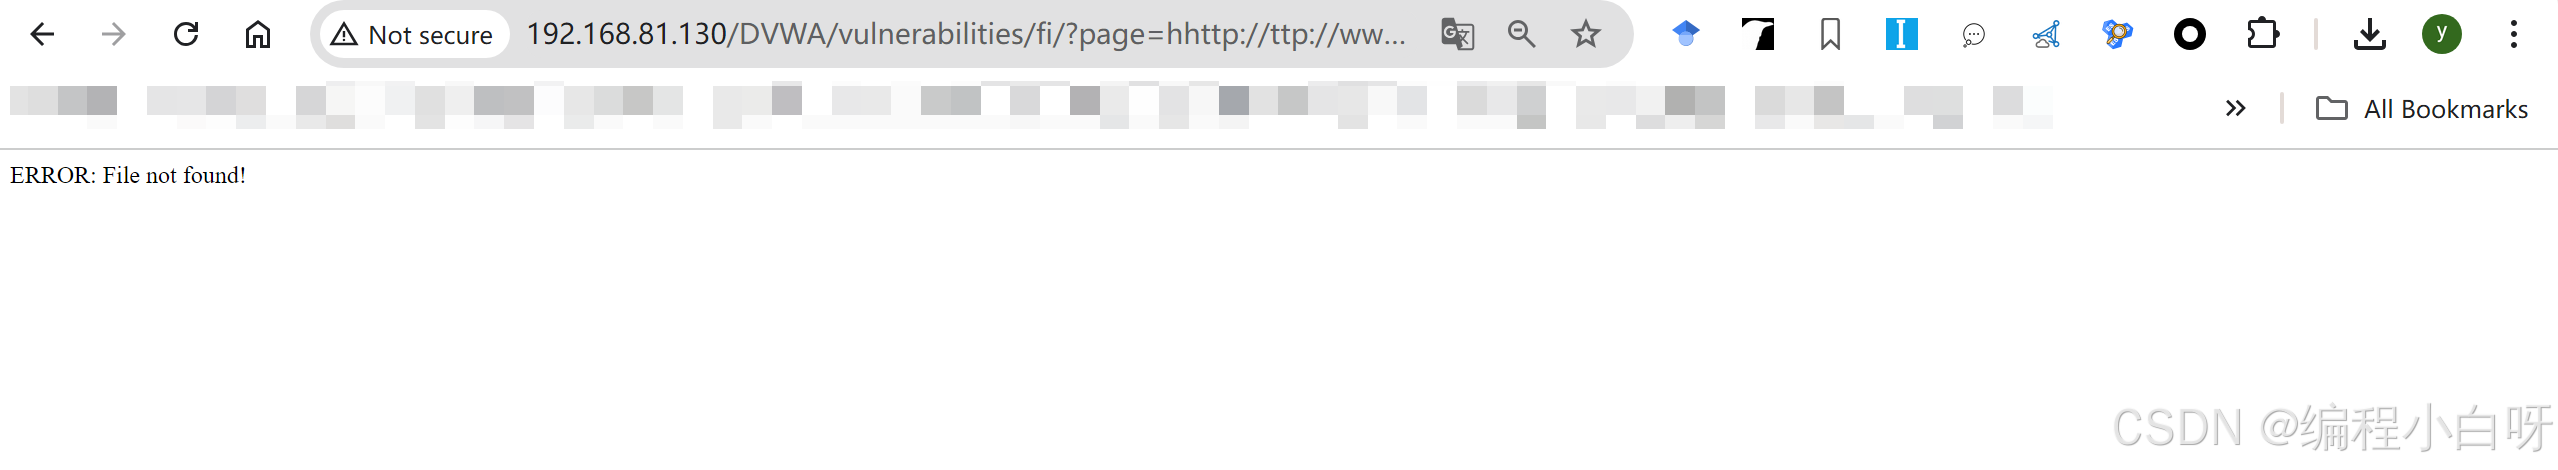
  • 双写绕过不生效

  • 通过file协议实现本地文件包含。我们可以利用 file 协议来绕过防御。使用 file 协议可以来描述一个文件的绝对路径。

把 URL 中的文件名替换为服务器的一个文件地址,协议为file:///

但是以上这种操作是不可取的,因为在实战中我们并不知道服务器的文件在哪里,甚至是文件名目录.

这里就利用靶场中同等级File Upload(文件上传)漏洞进行上传图片木马,然后通过反馈文件地址,进行文件包含获取服务器控制权限。

相关推荐
其实防守也摸鱼3 天前
Cylab在线靶场——CTF中的通用技能
linux·数据库·学习·算法·靶场·ctf·学习网络安全
其实防守也摸鱼4 天前
Cylab在线靶场——挑战图书馆初学者指南
服务器·前端·数据库·chrome·安全·网络安全·靶场
TheBlackHoleLab15 天前
【VulnHub系列】Napping: 一次曲折的渗透历程
靶场·vulnhub·napping
蒲公英eric1 个月前
DVWA通关全记录:从漏洞复现到安全防御——总结篇
web安全·ai·dvwa·ai安全
蒲公英eric1 个月前
从旧接口泄露到 OAuth 保护:DVWA API 模块完整漏洞分析教程
web安全·ai·ctf·dvwa·ai安全·api模块
蒲公英eric2 个月前
从直接重定向到白名单验证:DVWA 开放重定向模块完整漏洞分析教程
web安全·ai·ctf·dvwa·ai安全·开放重定向模块
蒲公英eric2 个月前
从弱加密到安全实现:DVWA 密码学模块完整漏洞分析教程
安全·web安全·ai·dvwa·ai安全·密码学模块
蒲公英eric2 个月前
从页面检查到功能验证:DVWA 授权绕过模块完整漏洞分析教程
web安全·ai·ctf·dvwa·ai安全·授权绕过模块
蒲公英eric2 个月前
从宽松策略到严格限制:DVWA CSP 绕过模块完整漏洞分析教程
web安全·ai·dvwa·ai安全·csp bypass·csp绕过
蒲公英eric2 个月前
从客户端到服务端:DVWA DOM 型 XSS 模块完整漏洞分析教程
前端·web安全·ai·xss·dvwa·ai安全