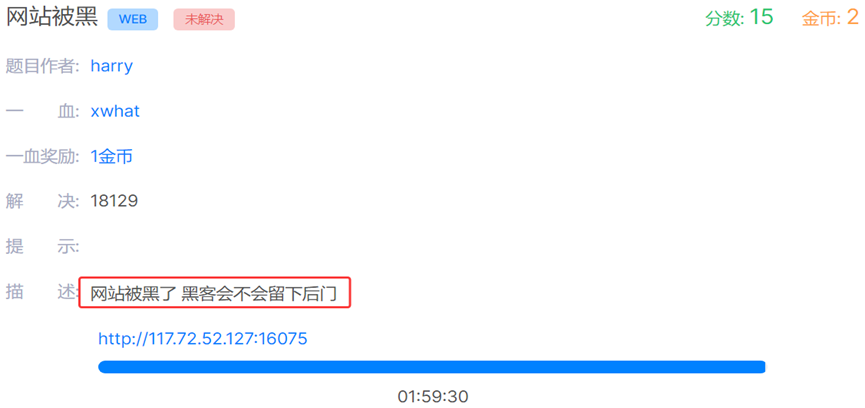
Web15-网站被黑

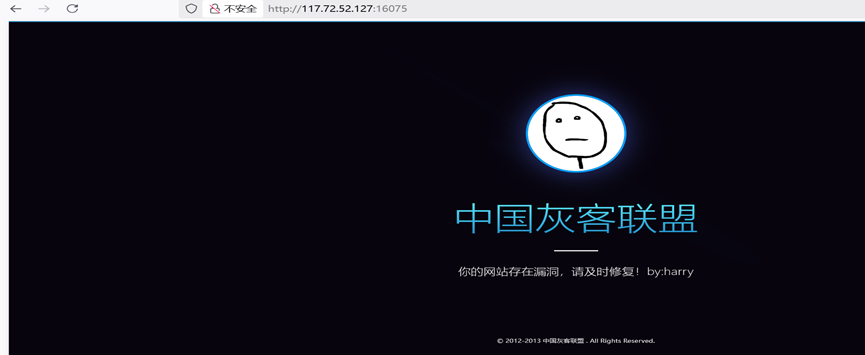
题目提示后门,点进网站提示网站存在漏洞,其他没什么内容
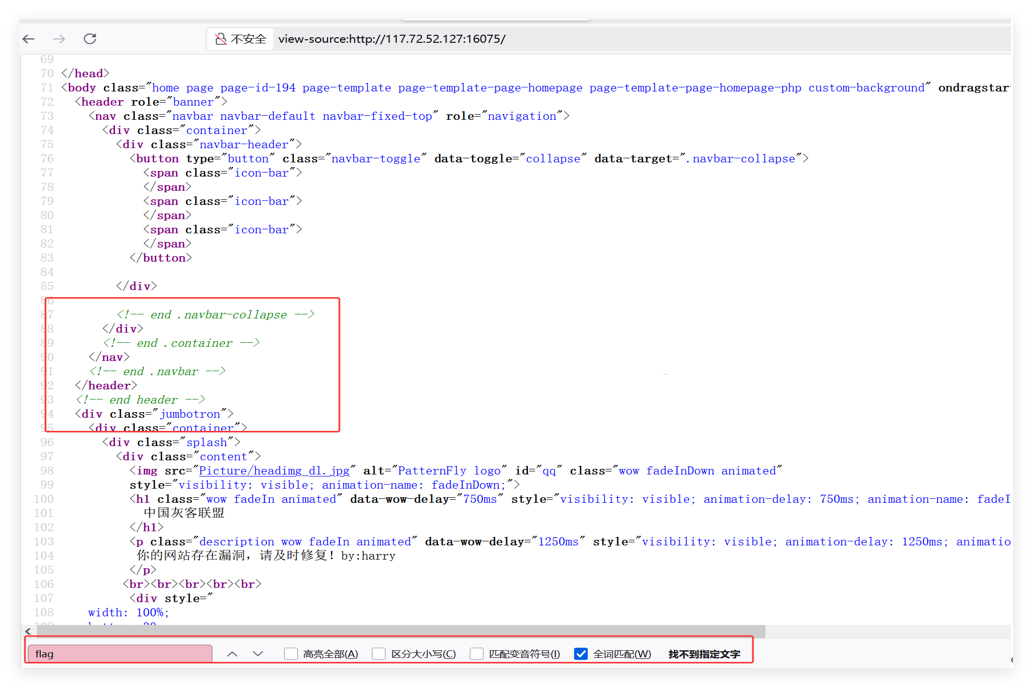
使用view-source:http://117.72.52.127:16075/,强制查看源代码也没有发现什么
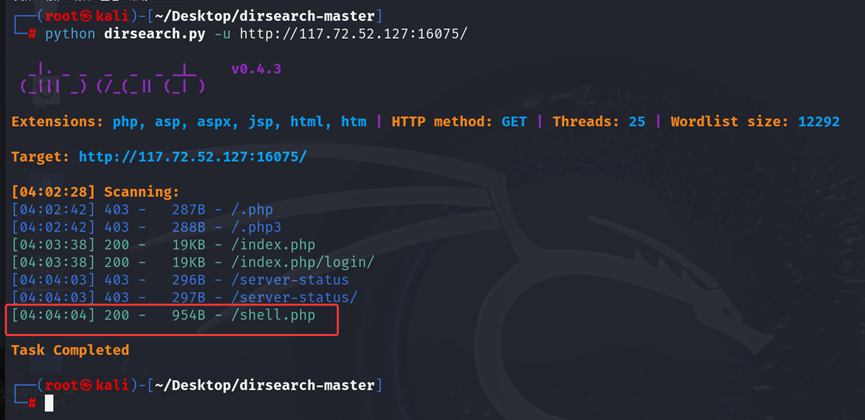
Dirsearch一下网站目录,发现一个shell.php文件,根据题目的后门提示,flag的线索应该是在这里面。

bash 复制代码
python dirsearch.py -u http://117.72.52.127:16075/
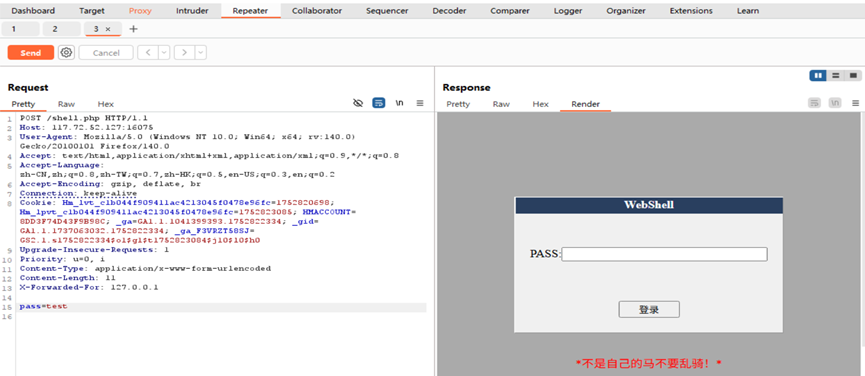
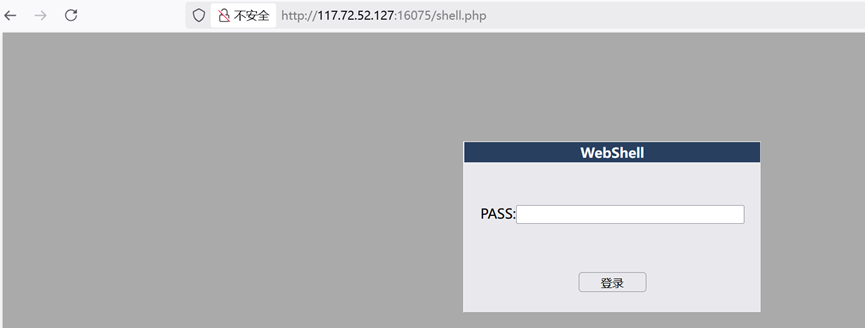
访问shell.php网页,发现是一个输入密码的网页
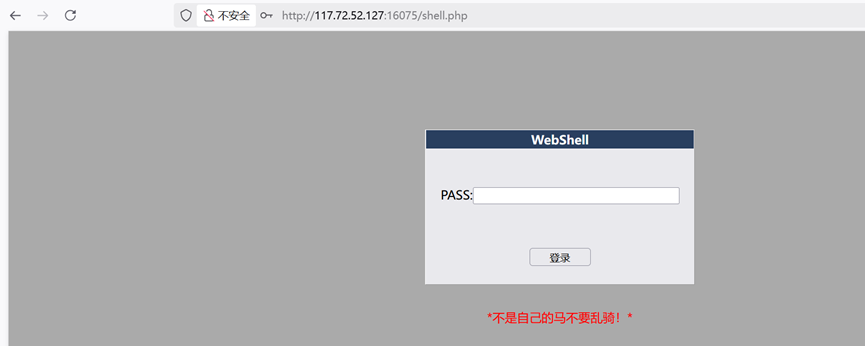
随便输了一个密码,显示一个提示,木马?
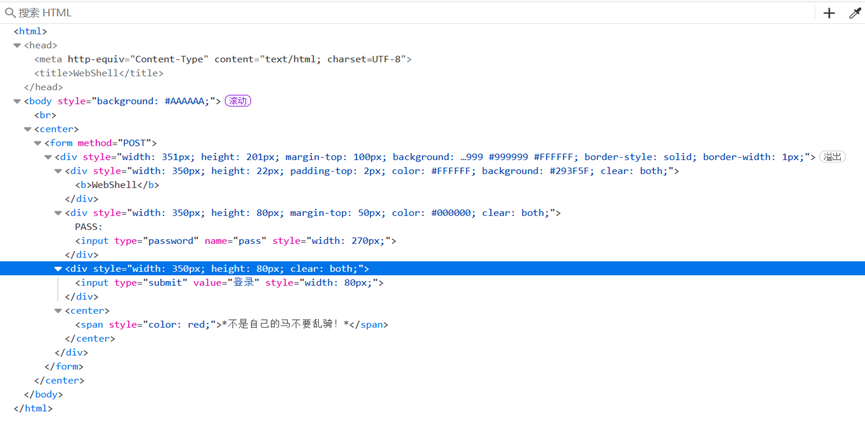
查看源代码也没有什么东西,使用弱口令也不行,尝试sql注入也不是
这个和本地管理员那个题有点像,那个提示是IP禁用,必须使用本地管理员IP。

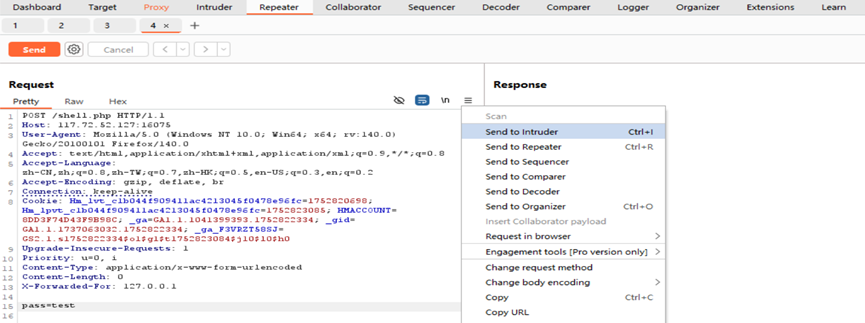
尝试使用BP抓包,change request method 修改POST模式,添加XXF头

bash 复制代码
X-Forwarded-For: 127.0.0.1

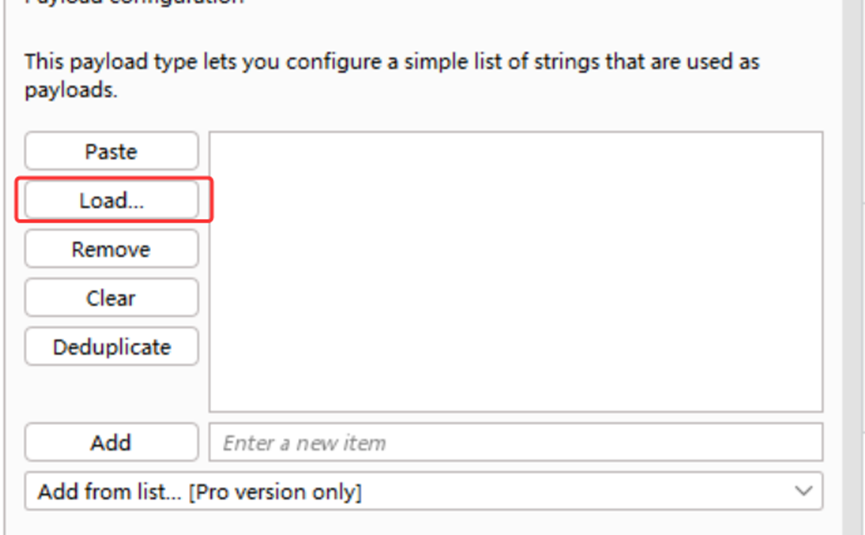
使用BP进行密码爆破
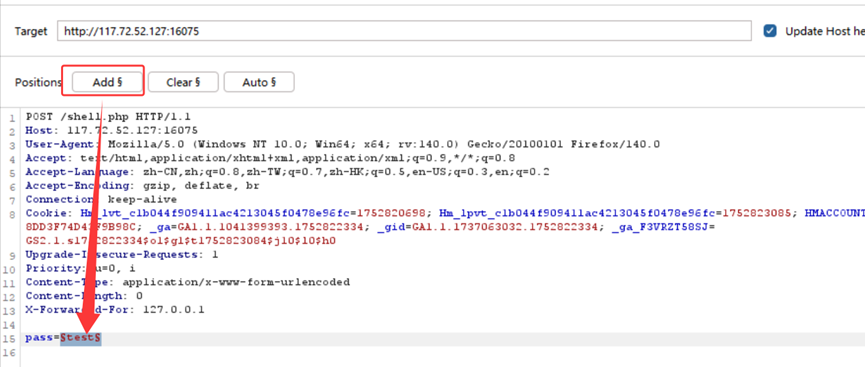
可以使用BP自带的密码库,也可以下载密码库进行爆破
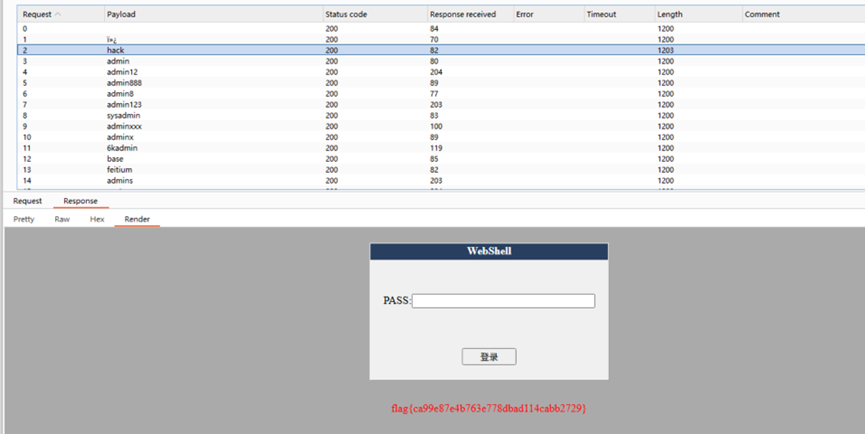
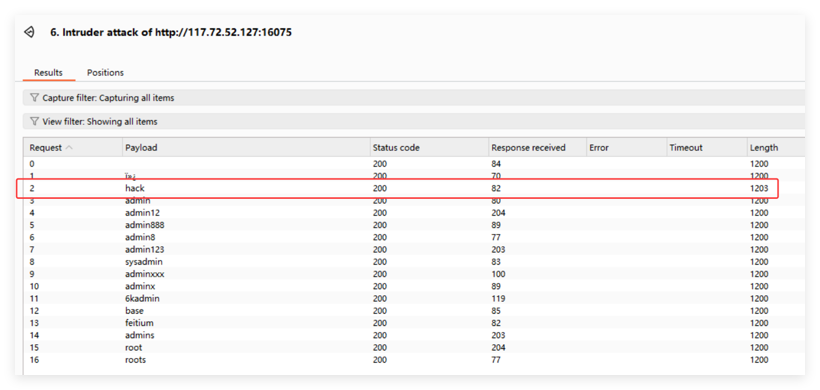
根据响应长度查看爆破结果,和其他响应长度不一样的就是爆破成功,得到密码是hack
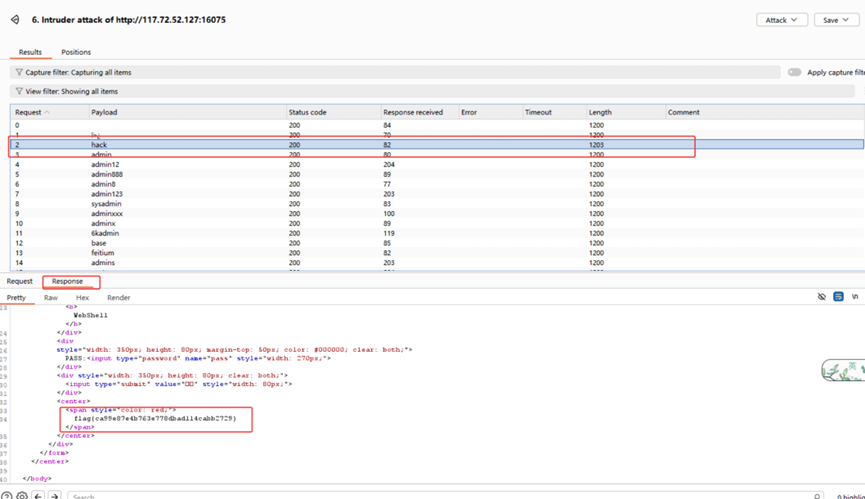
查看响应,最终得到flag
相关推荐
是真的小外套13 小时前
网络安全实战第6期:Hydra爆破SSH实战
安全·web安全·ssh
是真的小外套14 小时前
网络安全实战第5期:Wireshark抓明文密码
安全·web安全·wireshark
学网安的肆伍14 小时前
认证机制攻防学习|PortSwigger Authentication 靶场复现总结(二):用户名枚举进阶
学习·web安全·网络安全·burpsuite·portswigger·认证安全·靶场复现
霂鳯17 小时前
新手勇闯网络安全 | MySQL基础(四)
mysql·web安全·adb
自由彩虹17 小时前
靶场通关16--victim1
linux·服务器·网络·安全·web安全·网络安全
HackTwoHub1 天前
双通道红队 C2,MCP 接入 AI,全自动渗透实战利器,具备自动提权、进程伪装、无文件上线能力,载荷 AES 加密
安全·web安全·网络安全·系统安全·密码学·可信计算技术·安全架构
hengdonghui1 天前
Writeup 4 NUAACTF 2020 Wireshark 流量分析题
wireshark·ctf·misc·流量分析
网教盟人才服务平台2 天前
PTP 标准化渗透能力落地,规范商用安全测试全流程
大数据·安全·web安全
HackTwoHub2 天前
红队低成本 IP 轮换方案 ProxyCat升级版,自动扩容代理池、负载分摊转发,一键部署,告别高价隧道代理
网络·人工智能·网络协议·tcp/ip·安全·web安全·网络安全
一只鹿鹿鹿2 天前
医院绩效管理体系方案
大数据·运维·安全·web安全·制造