技术栈
【PolarCTF】爆破鬼才
大方子
2026-01-29 9:39
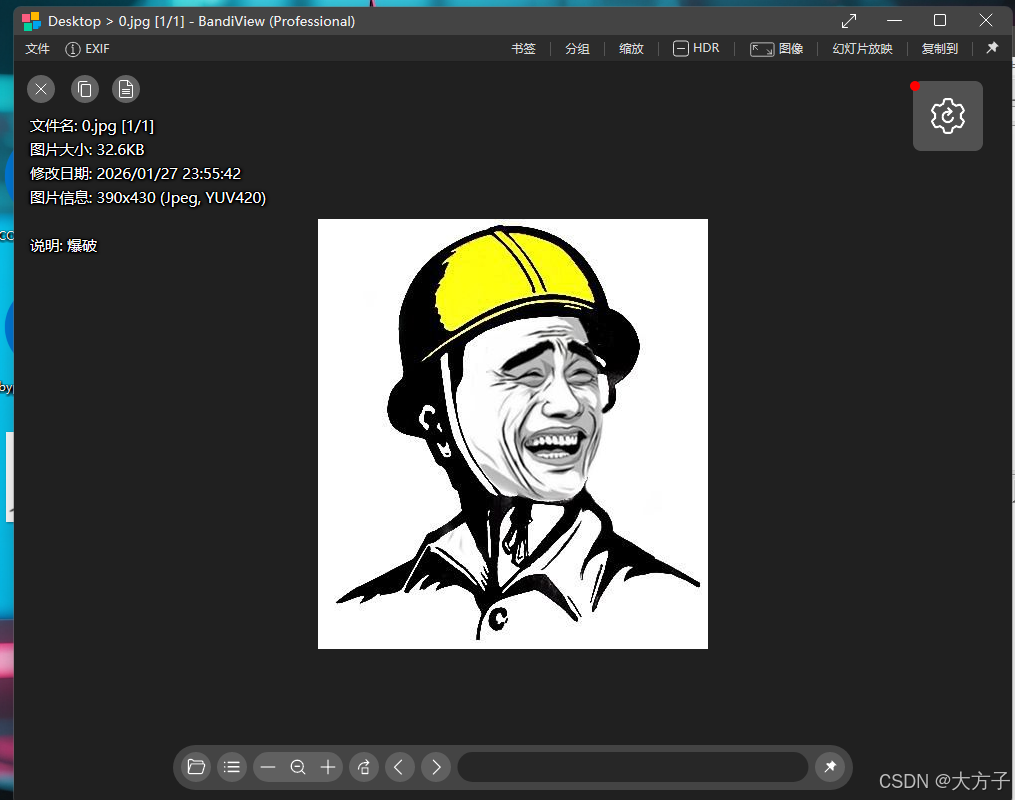
打开是一张图片
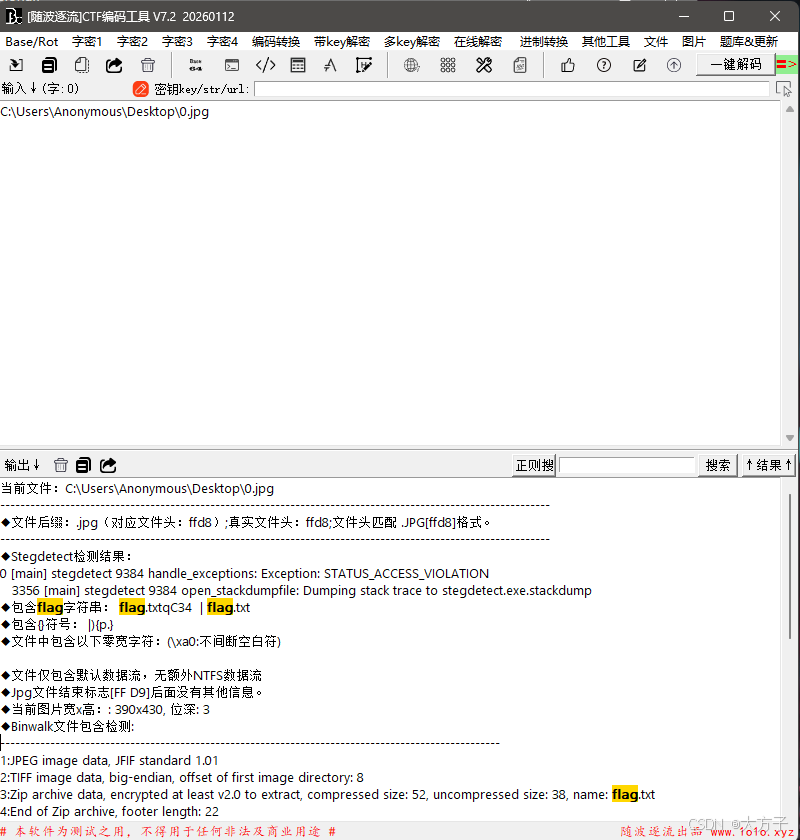
拖入随波逐流,发现存在zip文件
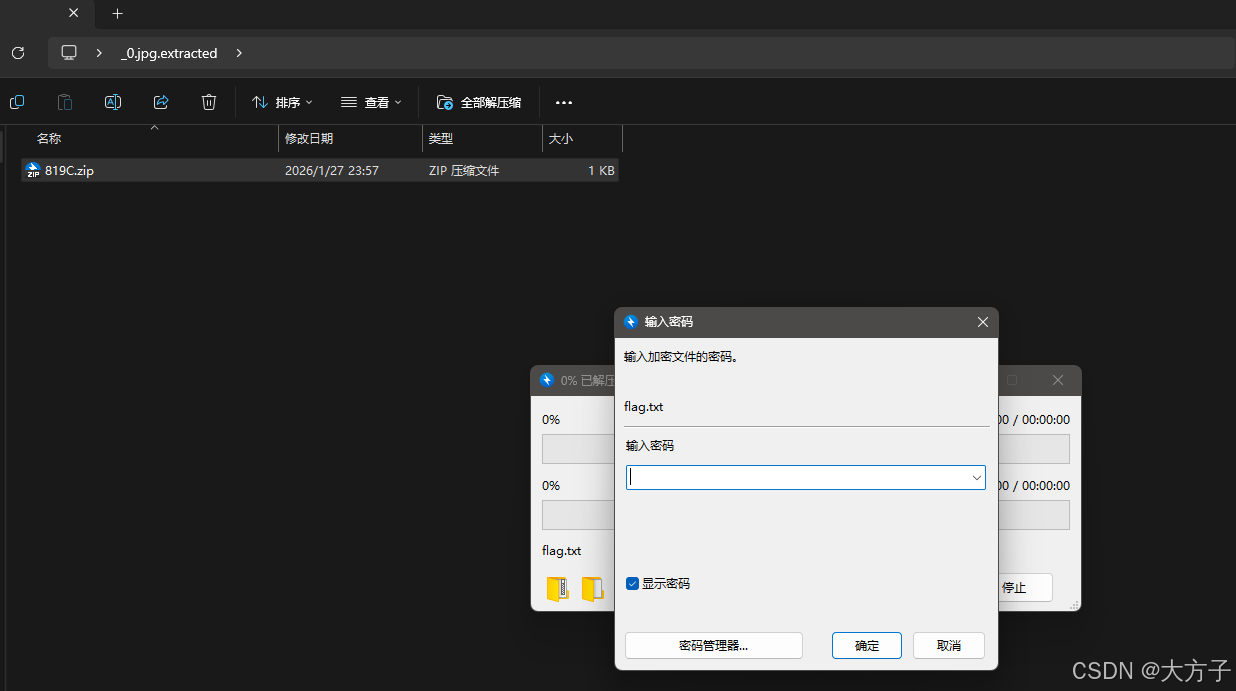
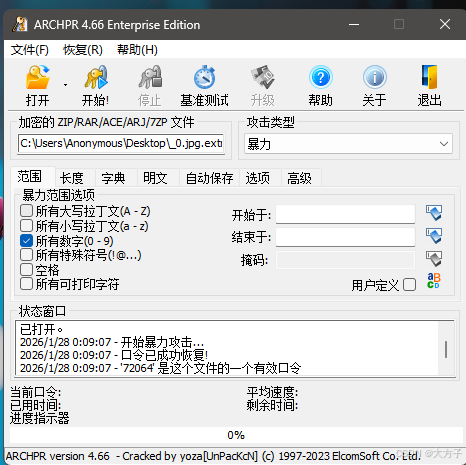
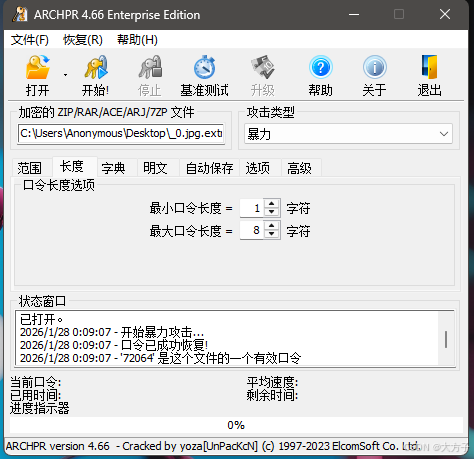
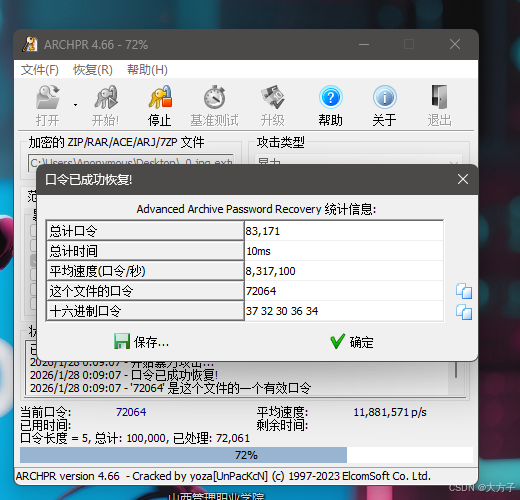
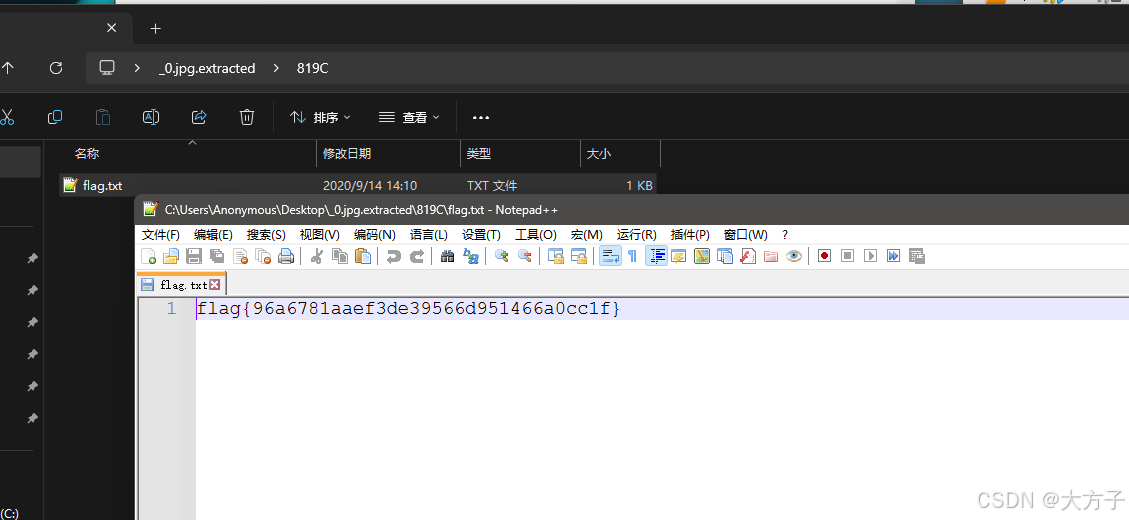
结合题目信息,可知这个zip需要进行爆破
为了省时间,可以先爆破纯数字的,如果没有爆破出来再混合字母,一般比赛位数8位就够了,比赛的密码不会设置的很长
网络安全
polarctf
上一篇:
设计模式学习(25) 23-23 责任链模式
下一篇:
大数据ODS、DWD、DWS、ADS 分层
相关推荐
kingx3
15 小时前
Bugku WEB 题解总集:文件包含 / SQLi / 反序列化 / SSTI / 反爬 / 组件漏洞
web安全
·
网络安全
·
ctf
·
bugku
我爱学习_zwj
21 小时前
IP 地址与子网划分
网络协议
·
网络安全
重生之我在番茄自学网安拯救世界
1 天前
AI 开发者日报 第1期(本周精选)| 插件市场投毒、智能体搞出“官僚饥荒村”,十年前的 CNN 打赢大模型
人工智能
·
网络安全
·
大模型
·
ai编程
·
智能体
m0_73812072
2 天前
JWT 安全从入门到实战:六种典型攻击场景解析
前端
·
网络
·
python
·
安全
·
网络安全
重生之我在番茄自学网安拯救世界
2 天前
AI开发者日报 第2期 | Anthropic零 Rust 团队靠Claude重写核心 API,CPU 降 40–50%
人工智能
·
网络安全
·
大模型
·
ai编程
·
claude
五萝卜
2 天前
AI 供应链 RAG 安全
人工智能
·
网络安全
·
ai编程
自由彩虹
3 天前
靶场通关15--bossplayersctf
linux
·
服务器
·
网络
·
安全
·
web安全
·
网络安全
武雄(小星Ai)
3 天前
Cursor市场Claude Code扩展被植入SSH后门:一次供应链投毒的完整拆解与自查手册
安全
·
网络安全
·
供应链攻击
~央千澈~
3 天前
优雅草新产品2026 年 10 月 31 日公测完毕v1.0.0 优雅草人机盾正式运营上线
安全
·
网络安全
·
安全防御
山川绿水
3 天前
DeepSeek-DSH安装报错[deploy] 命令失败:npx -y pnpm install --prefer-offline
人工智能
·
网络安全
热门推荐
01
国内可直接用、免费额度/永久免费的大模型API清单(含 SiliconFlow、火山、阿里、智谱、百度、Kimi、DeepSeek、DMXAPI 等)
02
历年考研数学一、数学二、数学三真题试卷及答案PDF
03
GitHub 镜像站点
04
几个好用的ip纯净度检测网站
05
苹果iPA游戏软件资源下载网站
06
蜘蛛磁力 搜索引擎大全,如何使用蜘蛛磁力查找磁力链接
07
如何新建文件夹? 电脑新建文件夹的4种方法
08
昇腾910B系列芯片完全指南:四款型号对比、服务器选型与大模型部署实战
09
Dify:一站式AI应用开发平台全解析与Windows部署指南
10
Android 屏幕适配系列开篇:核心概念、官方机制与主流方案