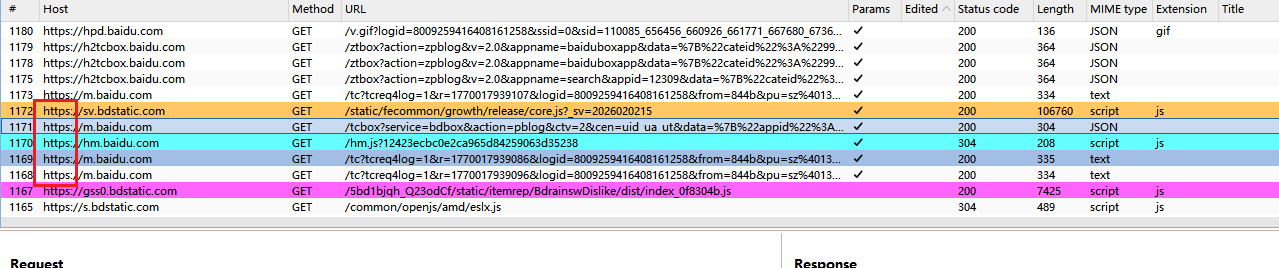
mumu模拟器adb安装apk以及抓包
1. 模拟器设置
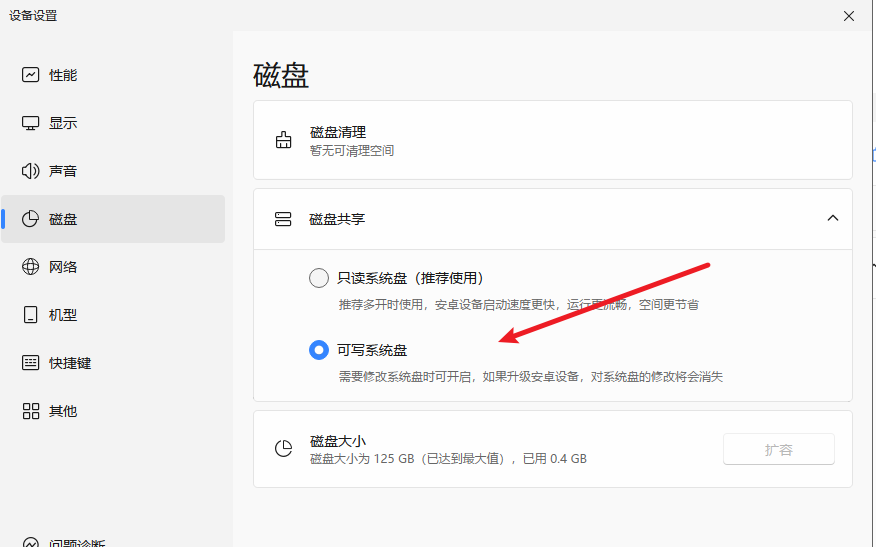
设置可写磁盘:
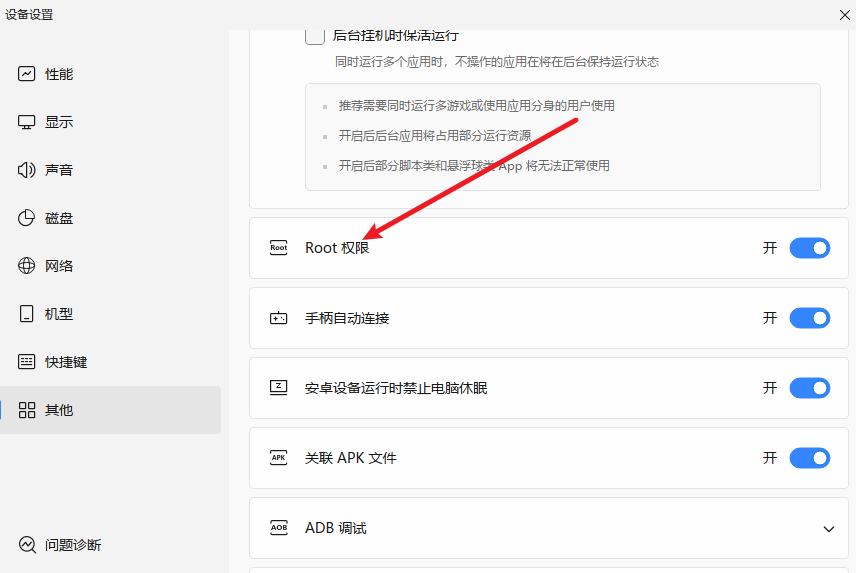
开启root:
2.ADB连接模拟器并安装APP
-
adb版本需要一致,因此使用模拟器自带的adb
-
模拟器adb地址
MuMuPlayer\nx_device\12.0\shell
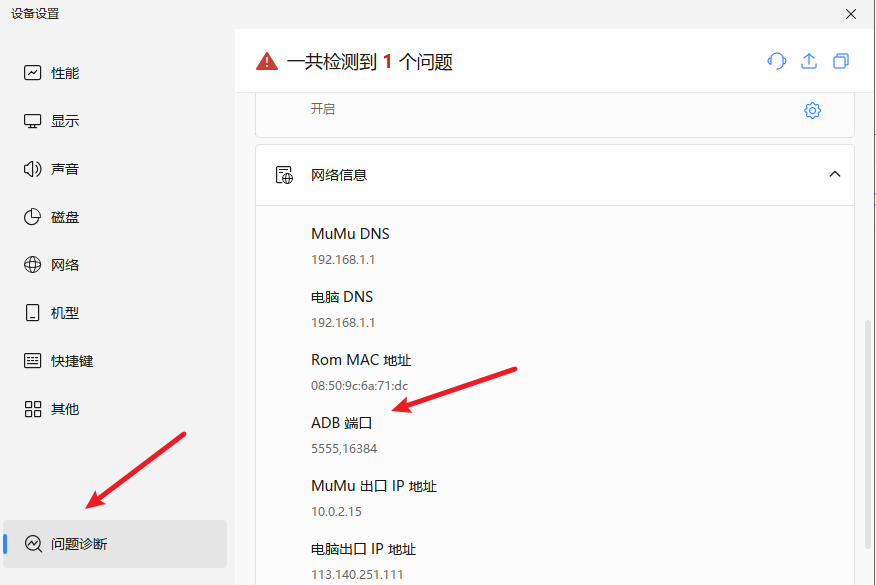
adb端口:
adb查看设备:
adb devices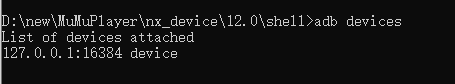
-
连接模拟器
#连接本机模拟器
D:\new\MuMuPlayer\nx_device\12.0\shell>adb connect 127.0.0.1:16384
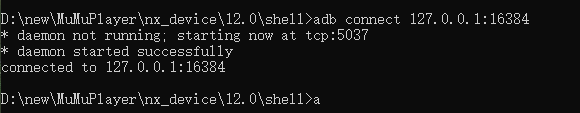
-
adb申请root权限
adb root
adb -s 127.0.0.1:16384 root -
adb安装apk
shell
adb install D:\new\test.apk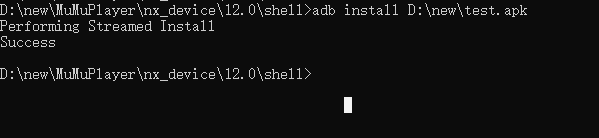
3.抓取HTTPS数据包
3.1下载openssl
由于系统证书根目录存放的证书为pem格式,因此需要使用openssl将bp导出来的证书转换为pem格式。
opnessl源码地址(需要编译):GitHub - openssl/openssl:TLS/SSL 和加密库
编译好的下载地址:Win32/Win64 OpenSSL Installer for Windows - Shining Light Productions
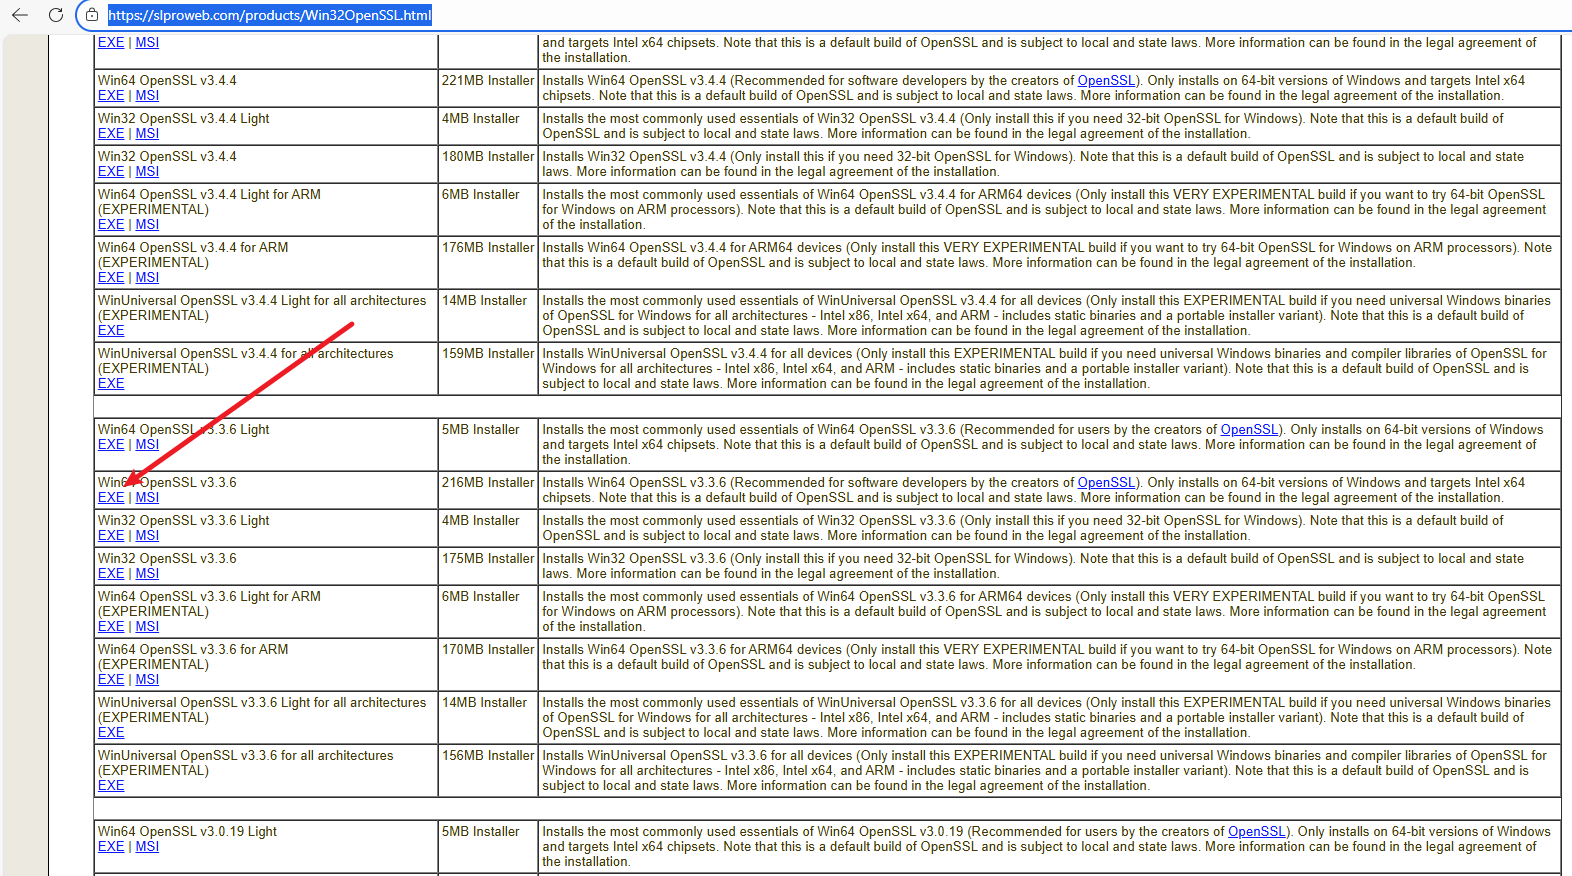
别安装在系统目录,需要修改下
设置环境变量:
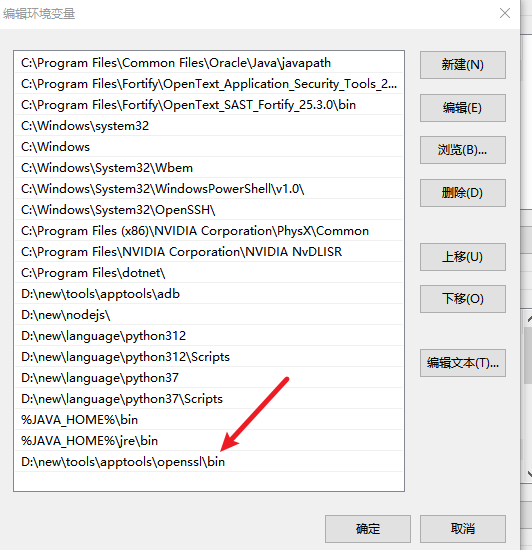
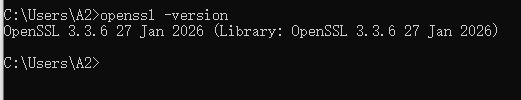
3.2 将BP导出的der格式证书转化为pem格式
openssl x509 -inform der -in ./moniqi.der -out ./moniqi.pem
openssl x509 -subject_hash_old -in ./moniqi.pem
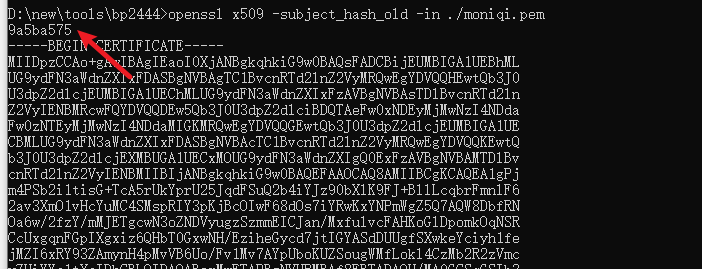
将证书名称改为hash值作为文件名称。
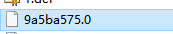
3.3将pem证书导入到模拟器中
一定要将证书导入到'/system/etc/security/cacerts'
shell
D:\new\MuMuPlayer\nx_device\12.0\shell>.\adb devices
List of devices attached
127.0.0.1:16384 device


D:\new\MuMuPlayer\nx_device\12.0\shell>.\adb connect 127.0.0.1:16384
already connected to 127.0.0.1:16384

D:\new\MuMuPlayer\nx_device\12.0\shell>.\adb root
adbd is already running as root

D:\new\MuMuPlayer\nx_device\12.0\shell>.\adb push D:\new\tools\bp2444\9a5ba575.0 /system/etc/security/cacerts
D:\new\tools\bp2444\9a5ba575.0: 1 file pushed, 0 skipped. 0.7 MB/s (1348 bytes in 0.002s)
这样,证书上传成功。
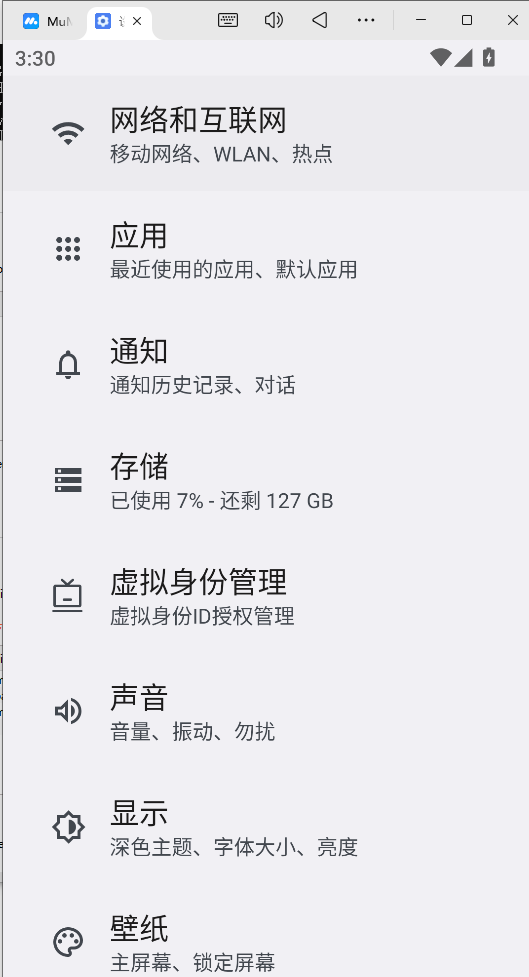
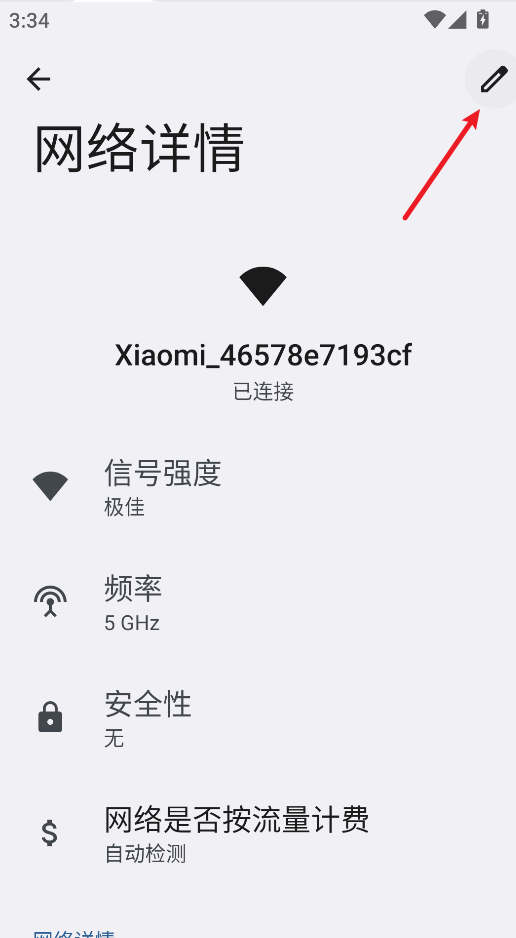
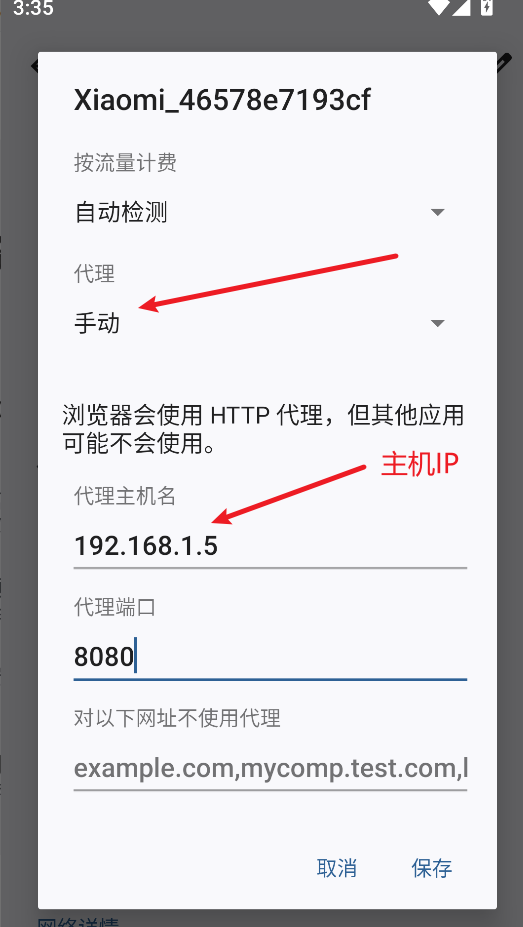
3.4模拟器开启网络代理
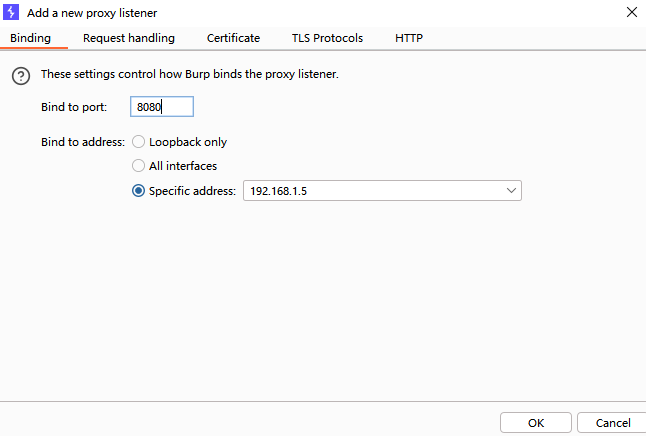
3.5 bp监听8080
3.6成功抓包