环境说明:本人使用的环境是kali-linux202204,当前需要在里面配置webshell管理工具-中国蚁剑
蚁剑的安装配置分为两部分:核心源码、加载器
Part1 下载核心源码
Step1。将当前目录切换到/opt,这是笔者专门用来存放工具的目录。
bash
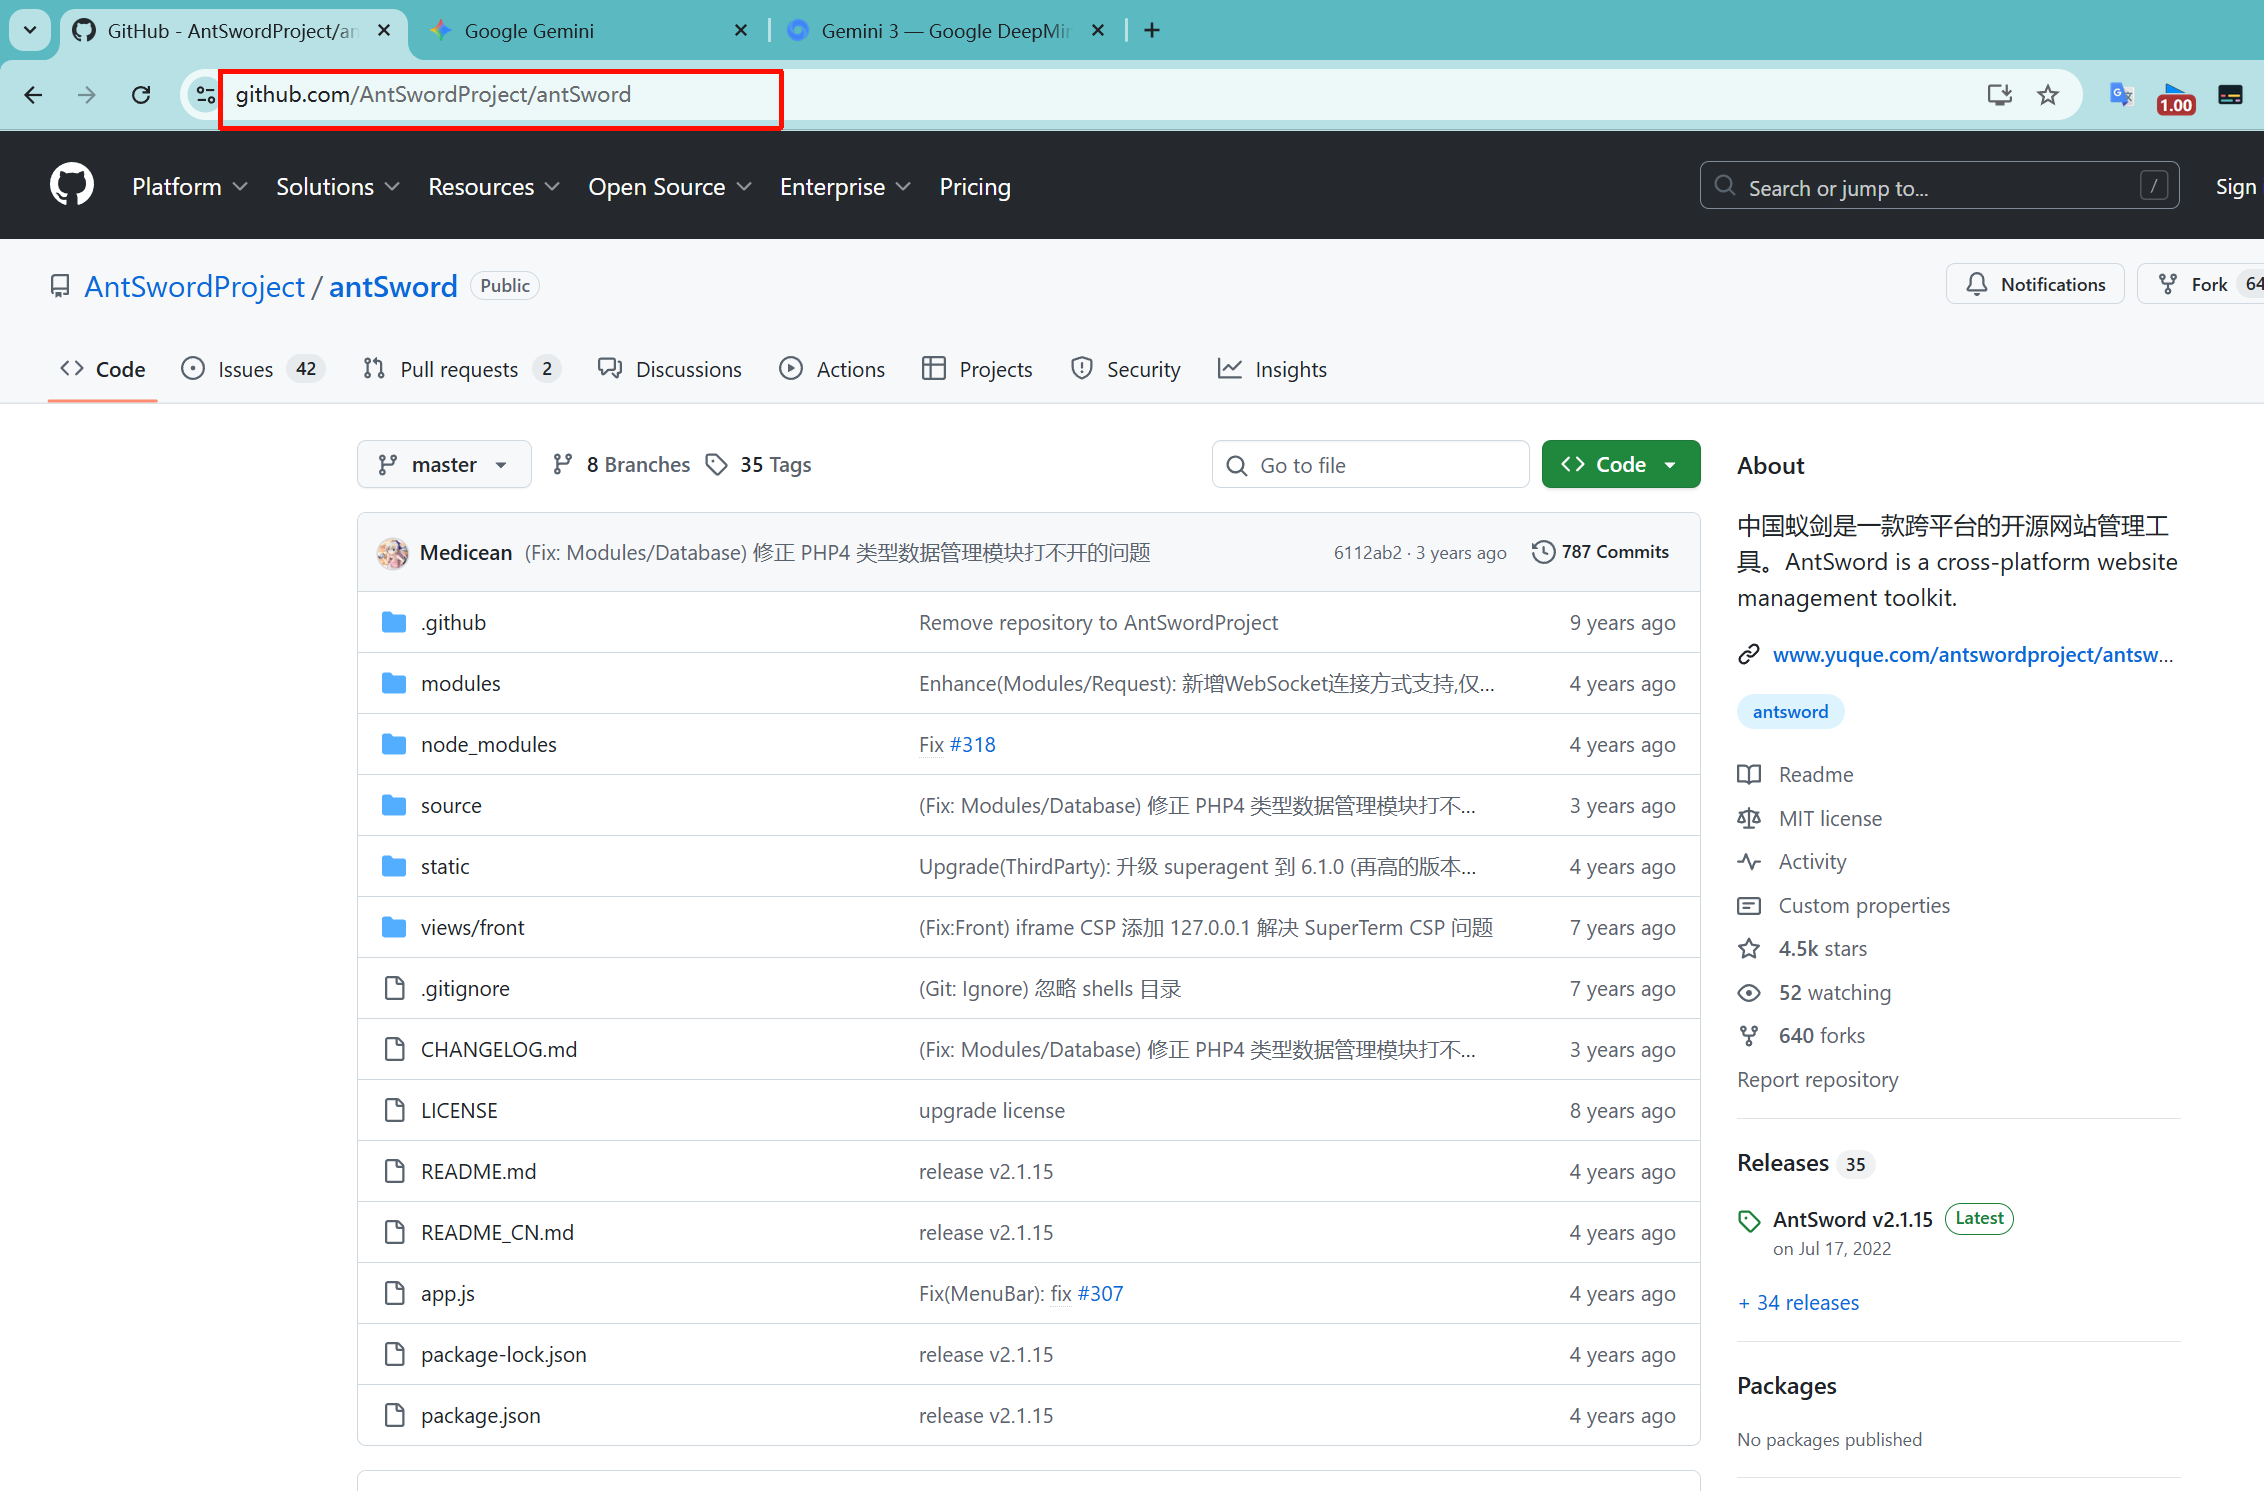
cd /optStep2。尝试直接将蚁剑的核心源码克隆到本地。做这一步时要注意两点,一是把网址https://github.com/AntSwordProject/antSword.git粘到浏览器中看页面是否存在,不然白搭;二是要挂梯子,因为访问的是github
bash
sudo git clone https://github.com/AntSwordProject/antSword.git发现下载速度极其缓慢(我的网络速度不差,且还尝试更换了网速更好的网络节点)
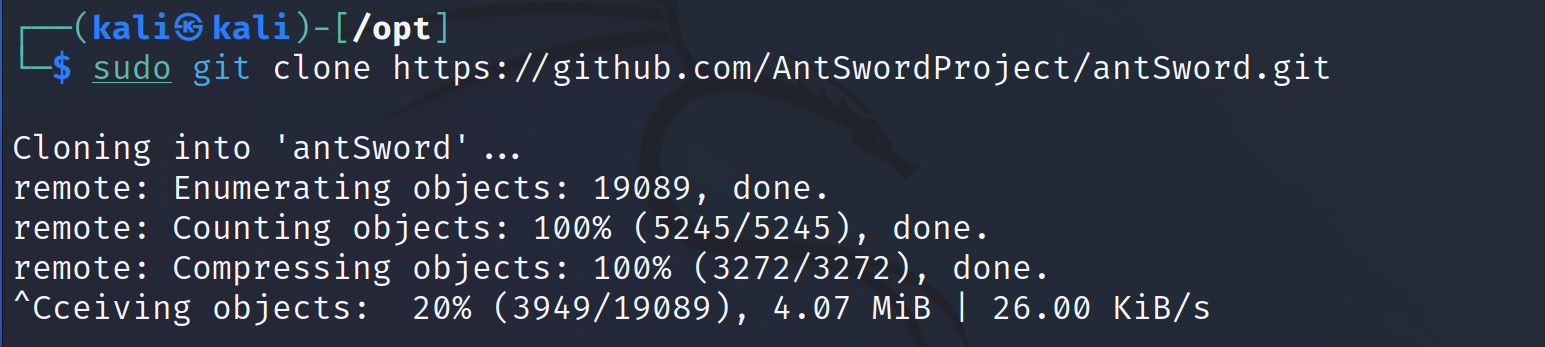
于是换一种下载方式。直接去github中把这个项目的压缩包下载下来,下载速度达到5M/s,很快就得到了一个压缩包antSword-master.zip。

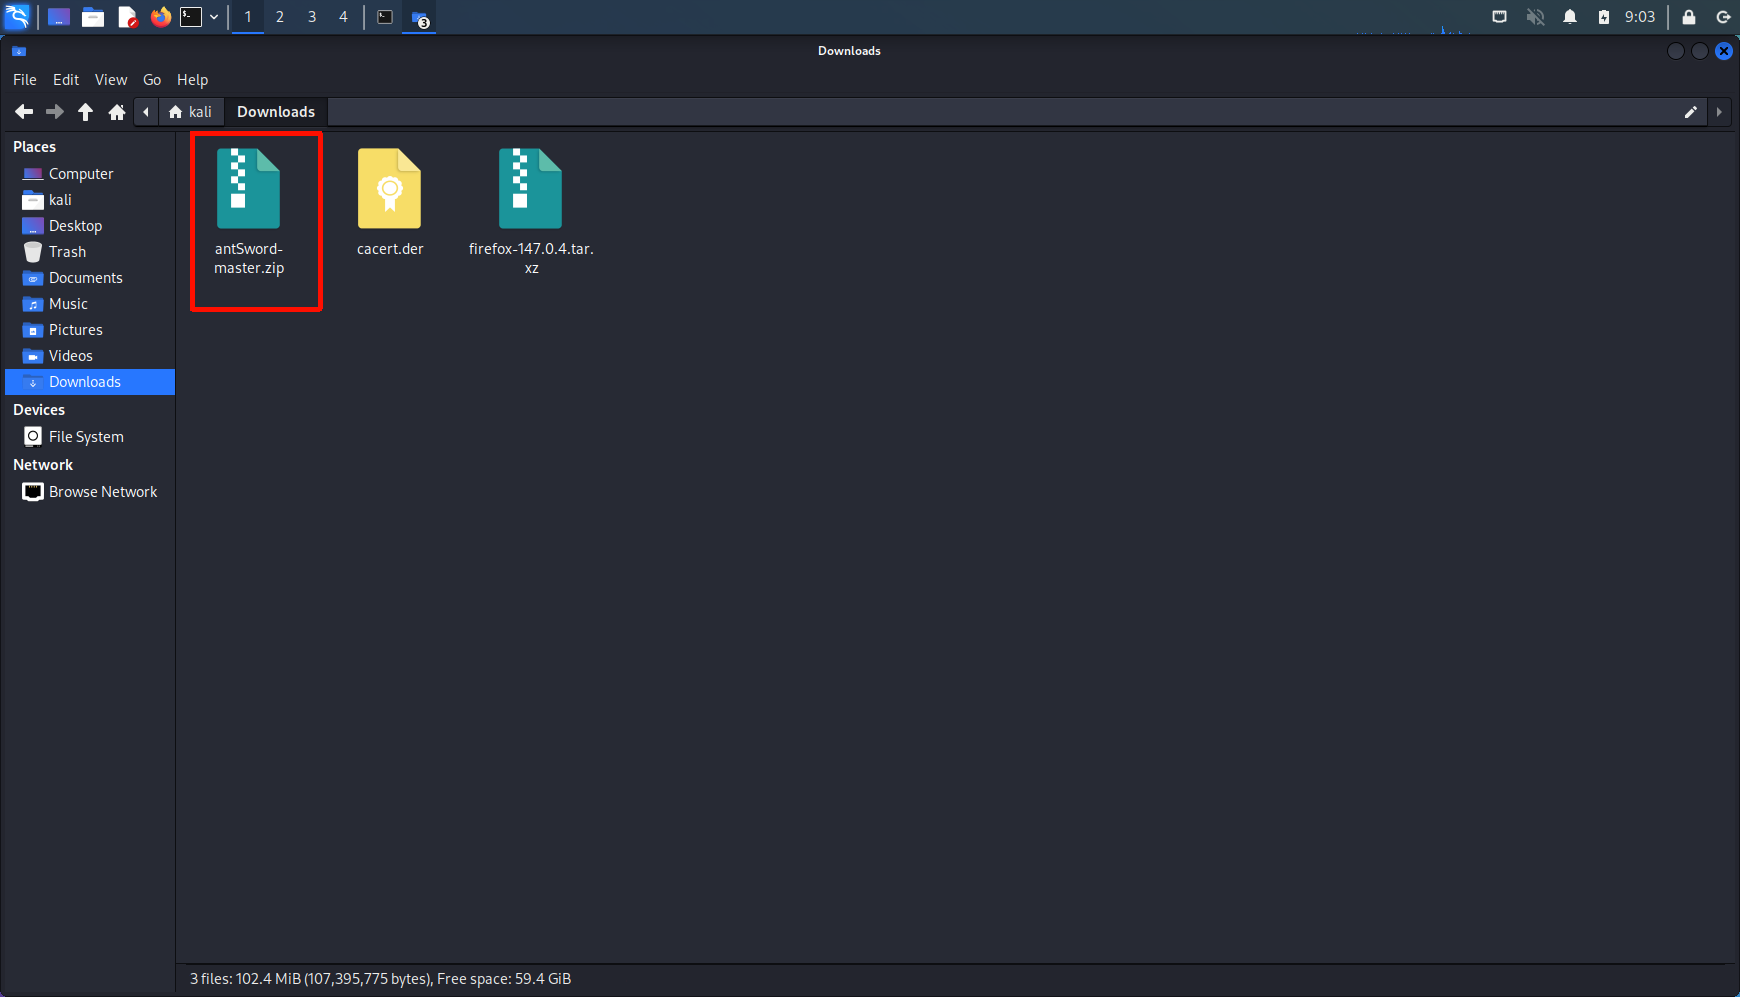
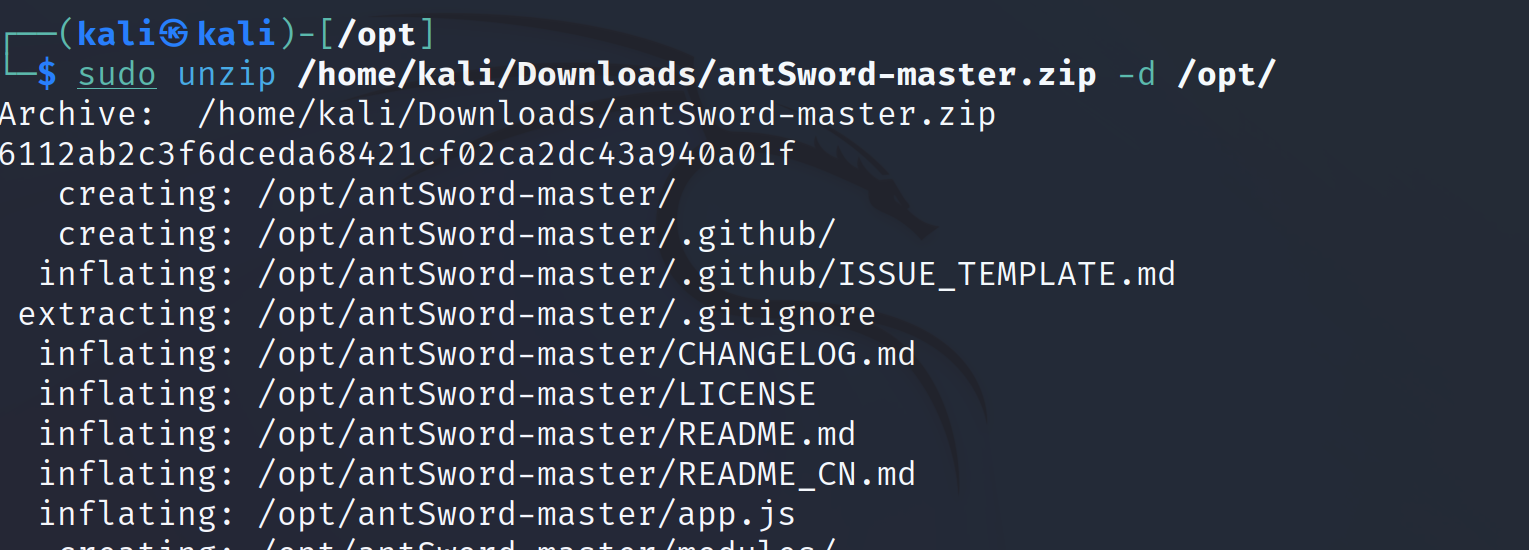
Step3。将下载的antSword-master.zip拷到kali-linux中/home/kali/Downloads目录下(本人爱好的临时资源存放路径,非固定路径),随后把这个压缩包解压到/opt目录下,解压指令为:sudo unzip /home/kali/Downloads/antSword-master.zip -d /opt/
Step4。将/opt目录下的antSword-master改名为antSword,因为一般存放蚁剑核心源码的文件夹叫antSword

Part2 下载加载器
Step1。下载加载器的压缩包,网址为:https://github.com/AntSwordProject/AntSword-Loader/releases/download/4.0.3/AntSword-Loader-v4.0.3-linux-x64.zip
Step2。将下载的压缩包AntSword-Loader-v4.0.3-linux-x64.zip放到/home/kali/Downloads目录下,随后将该压缩包解压到/opt目录下。
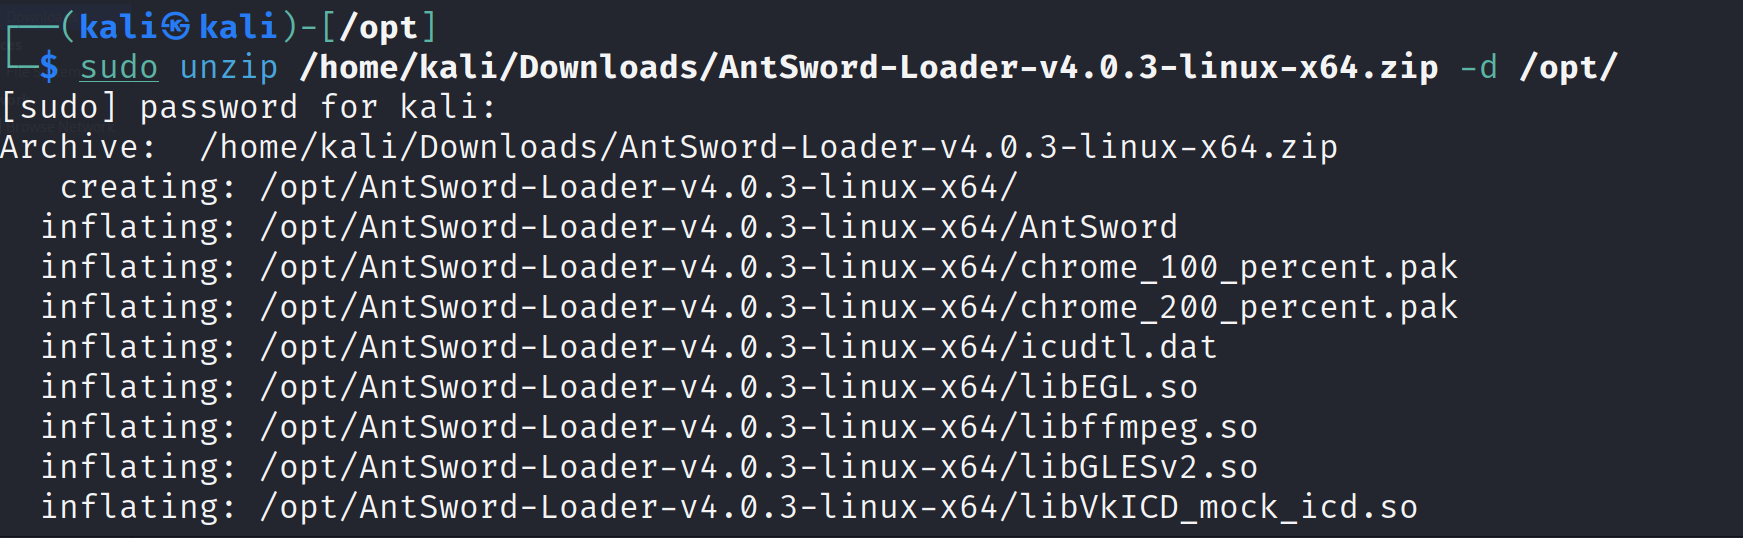
Step3。将文件夹AntSword-Loader-v4.0.3-linux-x64改名为AntSword-Loader

至此,核心的下载步骤已经完成。接下来是权限赋予以及软件使用的过程:
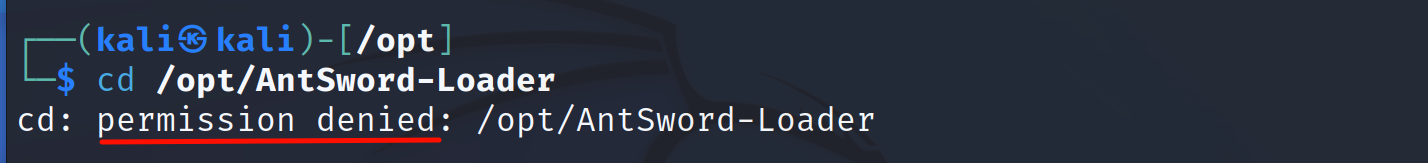
Step1。尝试进入加载器目录。kali给了一记大大的permission denied报错,其实这个报错的原因也很简单(前面解压的时候使用了 sudo 命令,导致 AntSword-Loader 文件夹的所有者变成了 root 账户。而我现在使用的是普通的 kali 用户,所以没有权限进入这个文件夹)
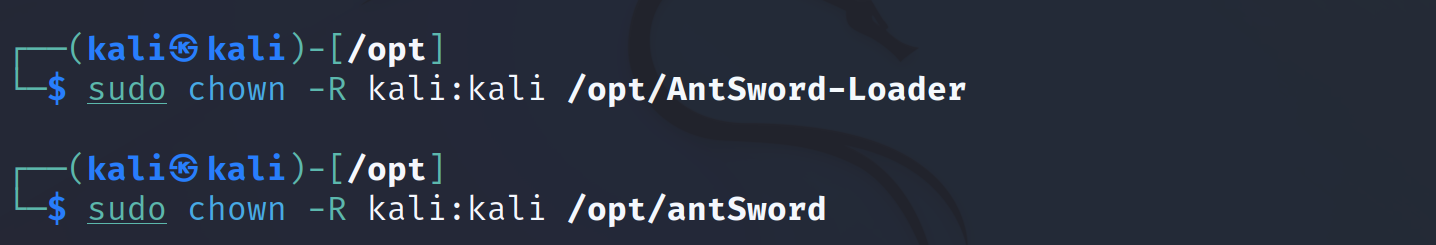
Step2。修复文件夹权限。执行以下命令,将加载器和核心源码文件夹的所有权都改为 kali 用户。
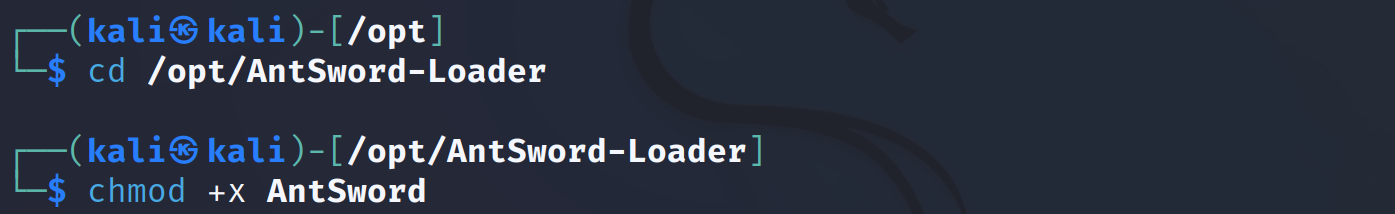
Step3。进入蚁剑加载器目录(AntSword-Loader),随后赋予蚁剑核心源码(AntSword)执行权限
Step4。美丽的使用蚁剑。命令行输入 ./AntSword后将得到下面这张美丽的图案~~~
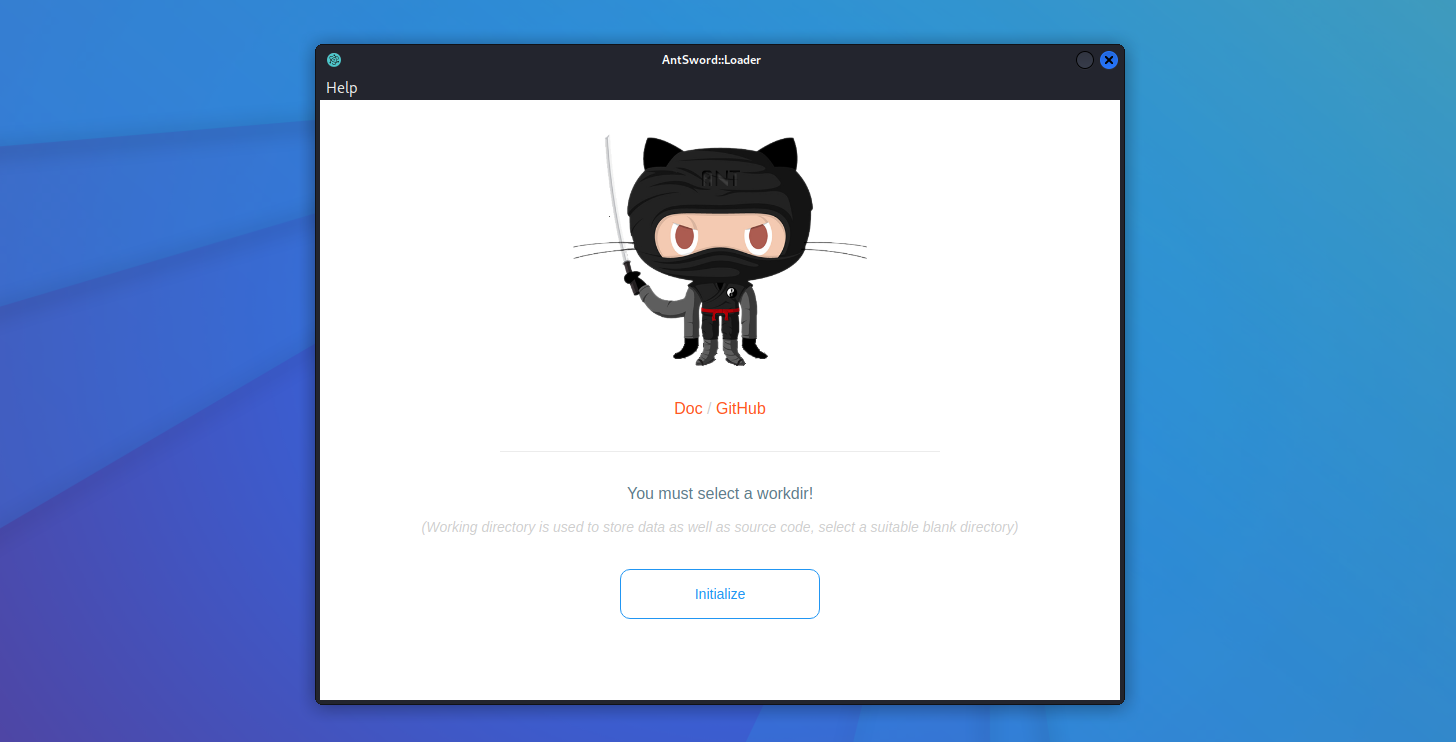
Step5。创建软链接,这样后面可以直接在powershell中一句命令antsword调用蚁剑。(下面这句指令的意思是,在/usr/local/bin目录下创建一个可执行文件antsword,该文件链接到/opt/AntSword-Loader/AntSword,而由于/opt/AntSword-Loader/AntSword在前面已授权过,因此在powershell中敲击命令antsword就相当于执行./AntSword)
bash
sudo ln -s /opt/AntSword-Loader/AntSword /usr/local/bin/antsword至于蚁剑的使用,可参考下面这篇博客(非本人原创的内容了,还请各位尊重原创哦~)
https://blog.csdn.net/2301_80085755/article/details/143253704