技术栈
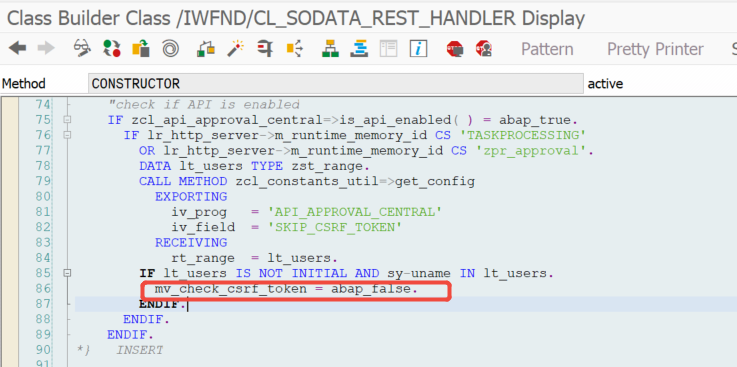
skip Odata API CSRF-Token validation
14年ABAP码农
2026-05-27 11:54
set mv_check_csrf_token to abap_false
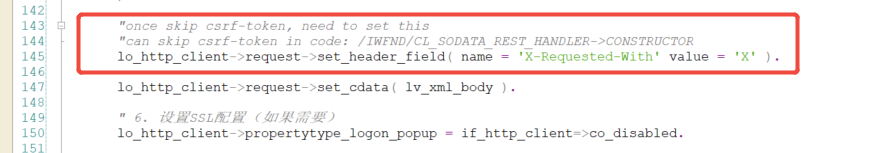
然后在调用API的地方,要加上这个:
csrf
上一篇:
LLM API 调用与 Prompt 工程基础指南
下一篇:
Claude Code 接入 Ollama 本地模型:告别 API 依赖与数据隐私焦虑
相关推荐
萧瑟余晖
7 天前
Spring Security会话管理与CSRF详解
spring
·
csrf
今年下半年
9 天前
【Spring Cloud】Spring Cloud Gateway 防 XSS / 防 CSRF 实现
spring cloud
·
xss
·
csrf
程序员Sunday
9 天前
XSS 和 CSRF 有什么区别?HttpOnly、SameSite 和 Token 分别防什么?
网络
·
xss
·
csrf
Seraphina36
17 天前
DVWA(XSS Reflected/Stored High,CSRF Low)
前端
·
xss
·
csrf
gudufy
19 天前
Blazor 安全设计:一个 Blazor Admin 后台需要防哪些攻击?
csrf
·
ssrf
·
越权
·
easyadminblazor
·
blazor安全
FungLeo
19 天前
成为全栈·Next.js 网站前台篇·同源 BFF 代理:API、附件、Cookie 与跨站写入保护
react
·
csrf
·
next.js
·
bff
·
成为全栈
·
route handler
szial
21 天前
网络爬虫与 CDP 实战(二):浏览器能访问,Python 却被拒绝?拆开登录态与 CSRF
爬虫
·
python
·
csrf
szephyr
1 个月前
前端鉴权实战:Token 存哪、怎么刷新、怎么防 XSS 与 CSRF
鉴权
·
xss
·
csrf
·
jwt
·
token
zander258
1 个月前
知识分享平台项目复习第二天:登录模块中的双令牌与刷新安全(2)
xss
·
csrf
·
cors
·
登录模块
·
cookie的三个属性
DsirNg
1 个月前
登录后的那一个小时:把前端会话续期做成可收敛的控制面
xss
·
csrf
·
token
·
cookie
·
refresh token
·
前端安全
·
登录态
热门推荐
01
国内可直接用、免费额度/永久免费的大模型API清单(含 SiliconFlow、火山、阿里、智谱、百度、Kimi、DeepSeek、DMXAPI 等)
02
如何新建文件夹? 电脑新建文件夹的4种方法
03
ai安全工具:CyberStrikeAI安装部署与使用
04
GitHub 镜像站点
05
历年考研数学一、数学二、数学三真题试卷及答案PDF
06
几个好用的ip纯净度检测网站
07
昇腾910B系列芯片完全指南:四款型号对比、服务器选型与大模型部署实战
08
Windows 10/11 如何退出微软账户并改用本地账户登录(含找不到选项的解决方法)
09
苹果iPA游戏软件资源下载网站
10
乙二醇水溶液物性参数