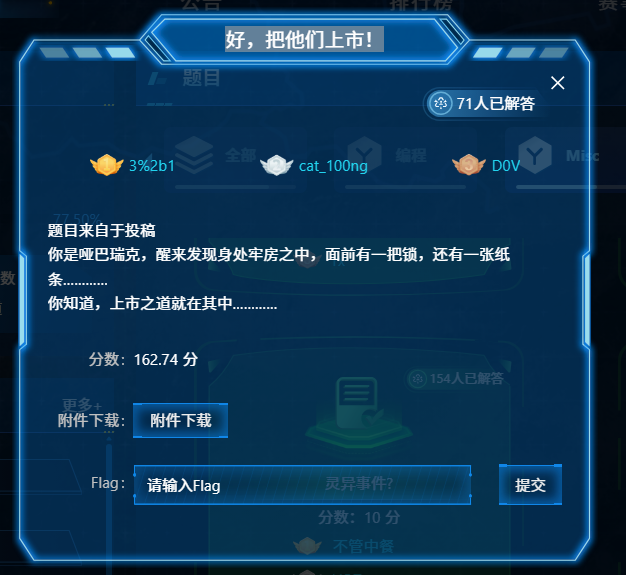
题目
解题思路
执行ZIP明文攻击,获取加密密钥
使用神秘人物的优质画像.zip里的神秘人物的优质画像.png这个文件作为已知明文文件,来破解怎么还有夹层???.zip这个文件。
不能提取
神秘人物的优质画像.png出来作为明文破解,因为压缩包里有压缩,提取出来大小就不一样了,所以必须用怎么还有夹层???/神秘人物的优质画像.png这个来攻击
bash
bkcrack -C "怎么还有夹层???.zip" -c "怎么还有夹层???/神秘人物的优质画像.png" -P 神秘人物的优质画像.zip -p 神秘人物的优质画像.png
bash
bkcrack 1.8.1 - 2025-10-25
[16:22:48] Z reduction using 234517 bytes of known plaintext
10.2 % (23891 / 234517)
[16:22:49] Attack on 226 Z values at index 211535
Keys: 0b2d904d bad8a5fb 93716ce1
50.9 % (115 / 226)
Found a solution. Stopping.
You may resume the attack with the option: --continue-attack 115
[16:22:50] Keys
0b2d904d bad8a5fb 93716ce1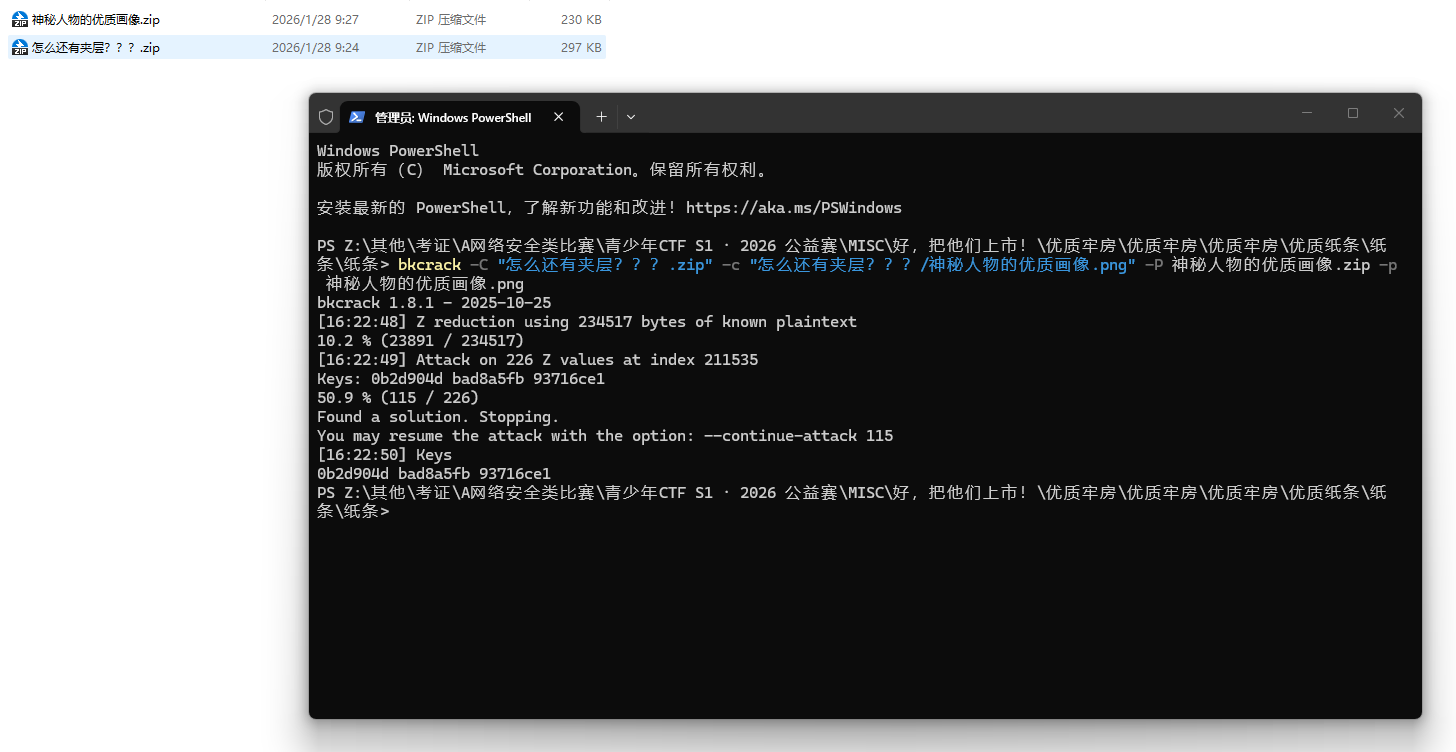
利用密钥解密压缩包
bash
bkcrack.exe -C "怎么还有夹层???.zip" -k 0b2d904d bad8a5fb 93716ce1 -D decrypted.zip
bash
[16:24:32] Writing decrypted archive decrypted.zip
100.0 % (2 / 2)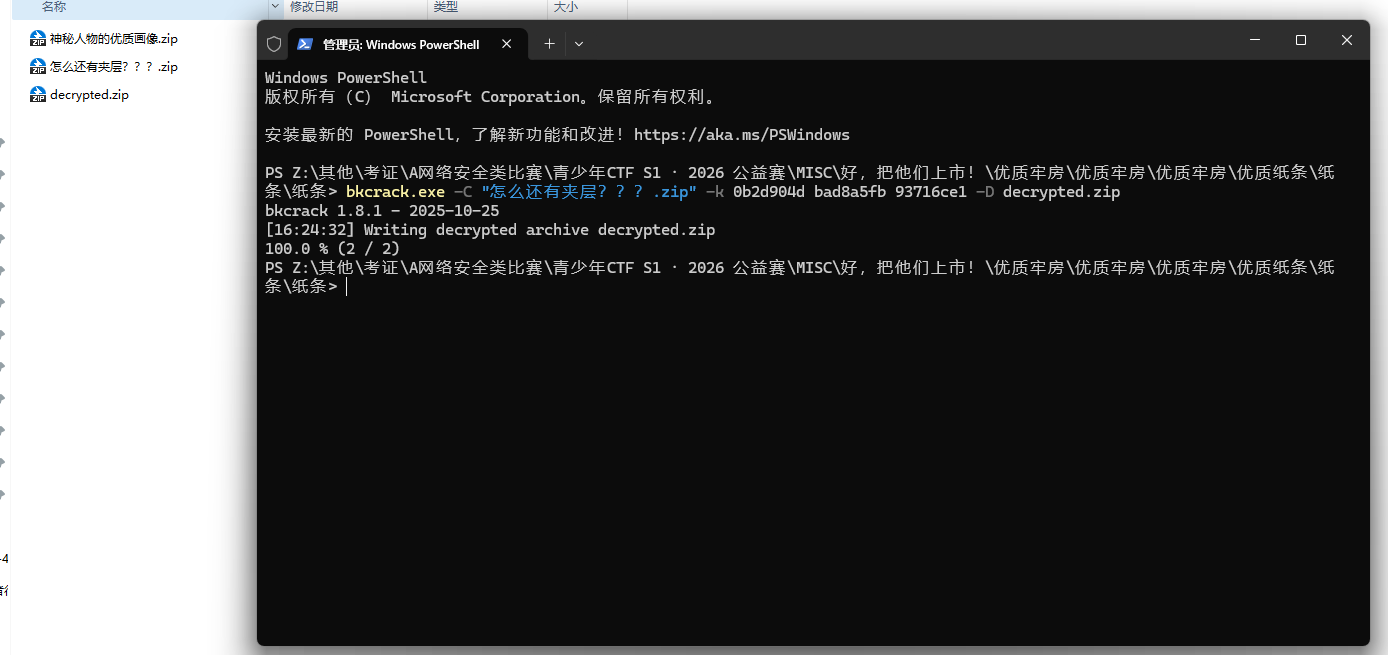
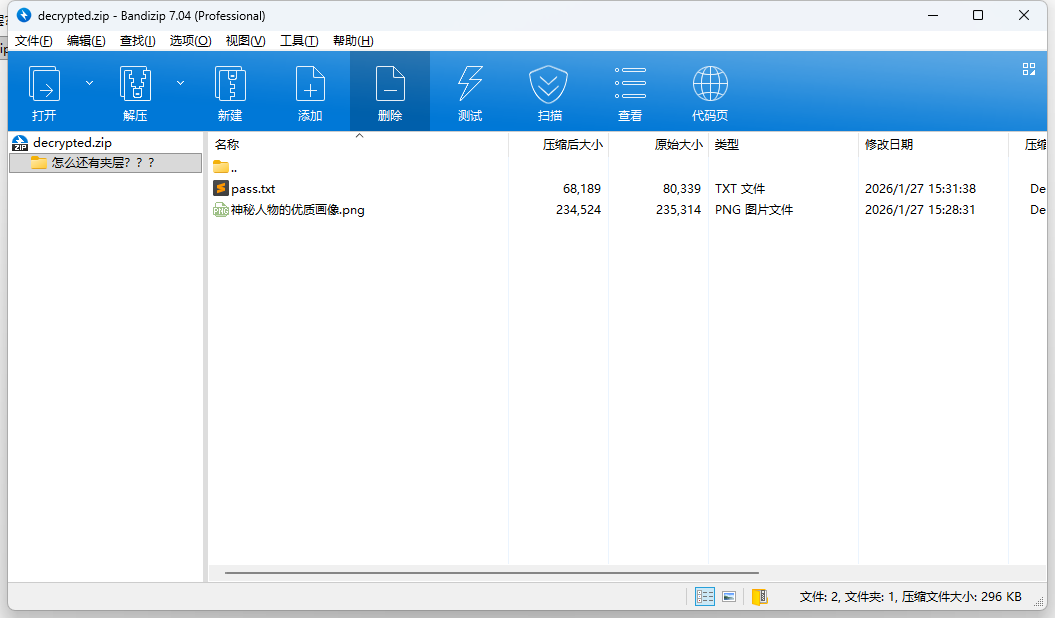
解压解密文件,获取密码
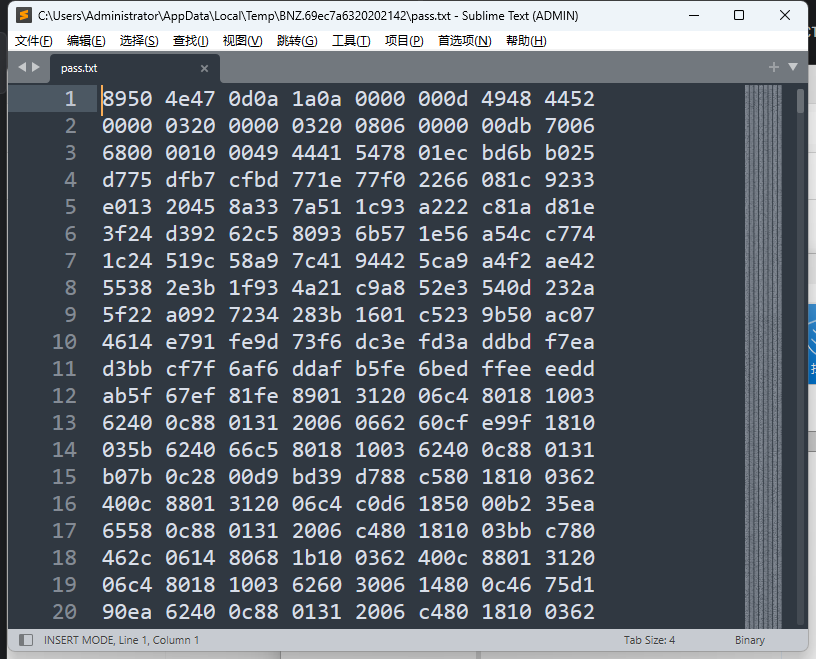
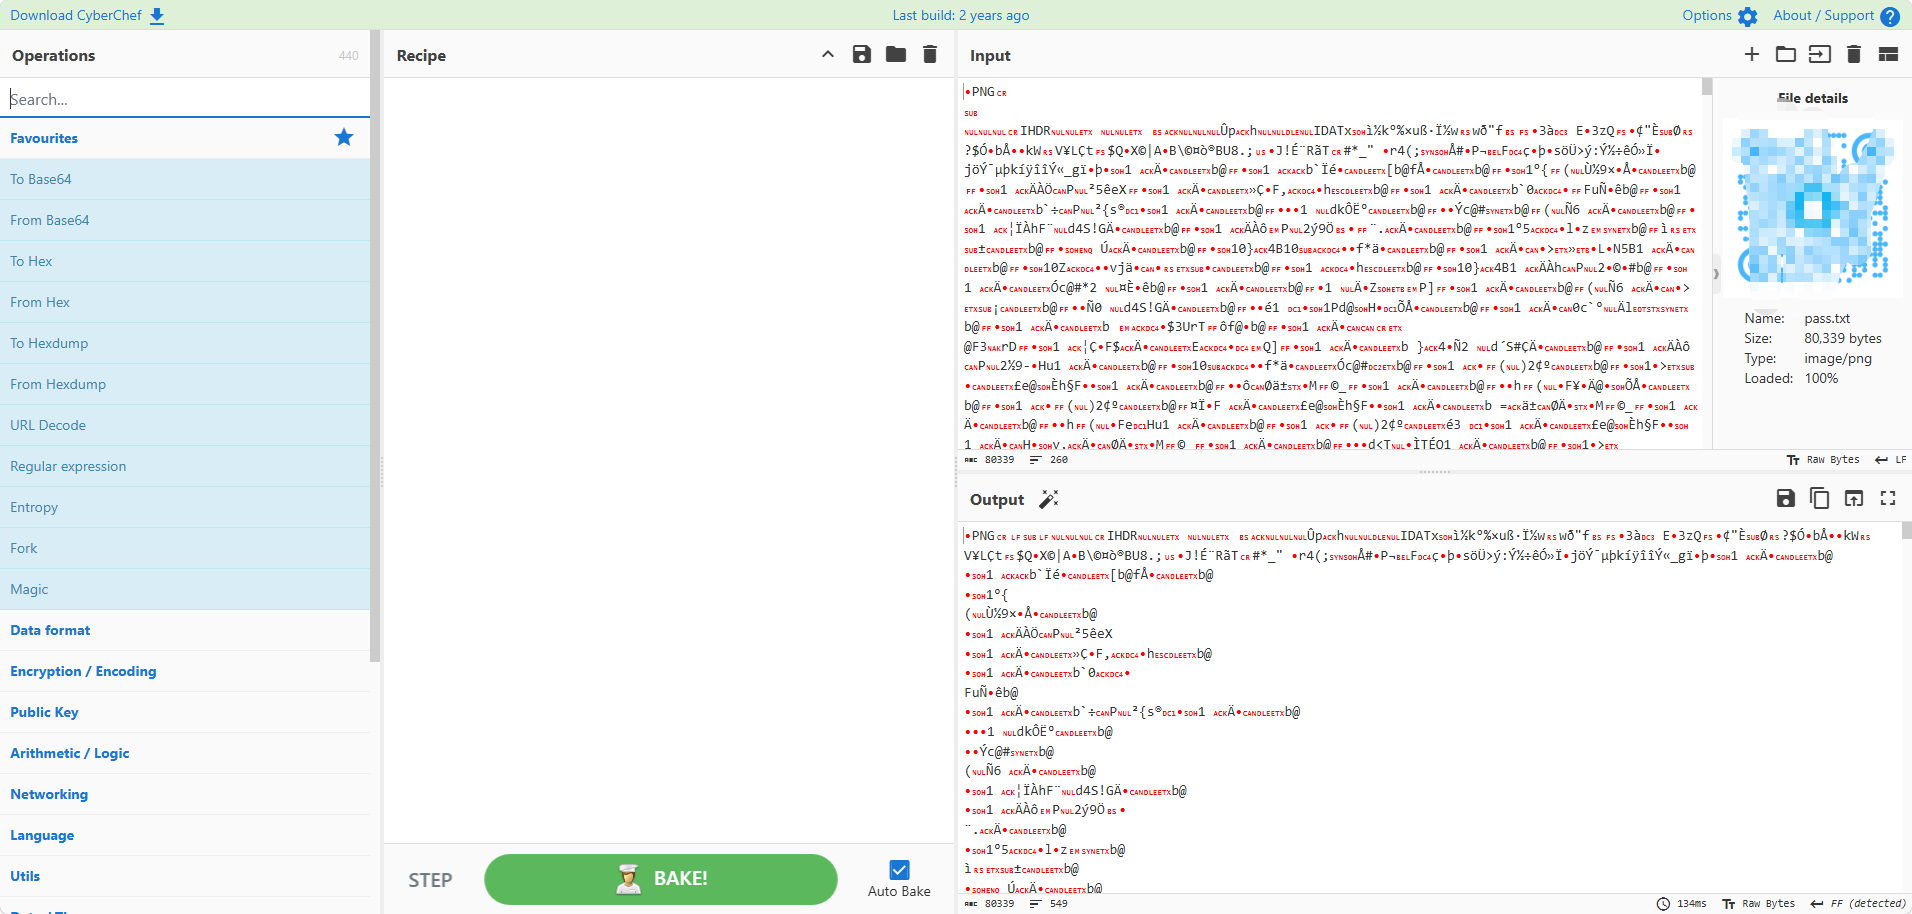
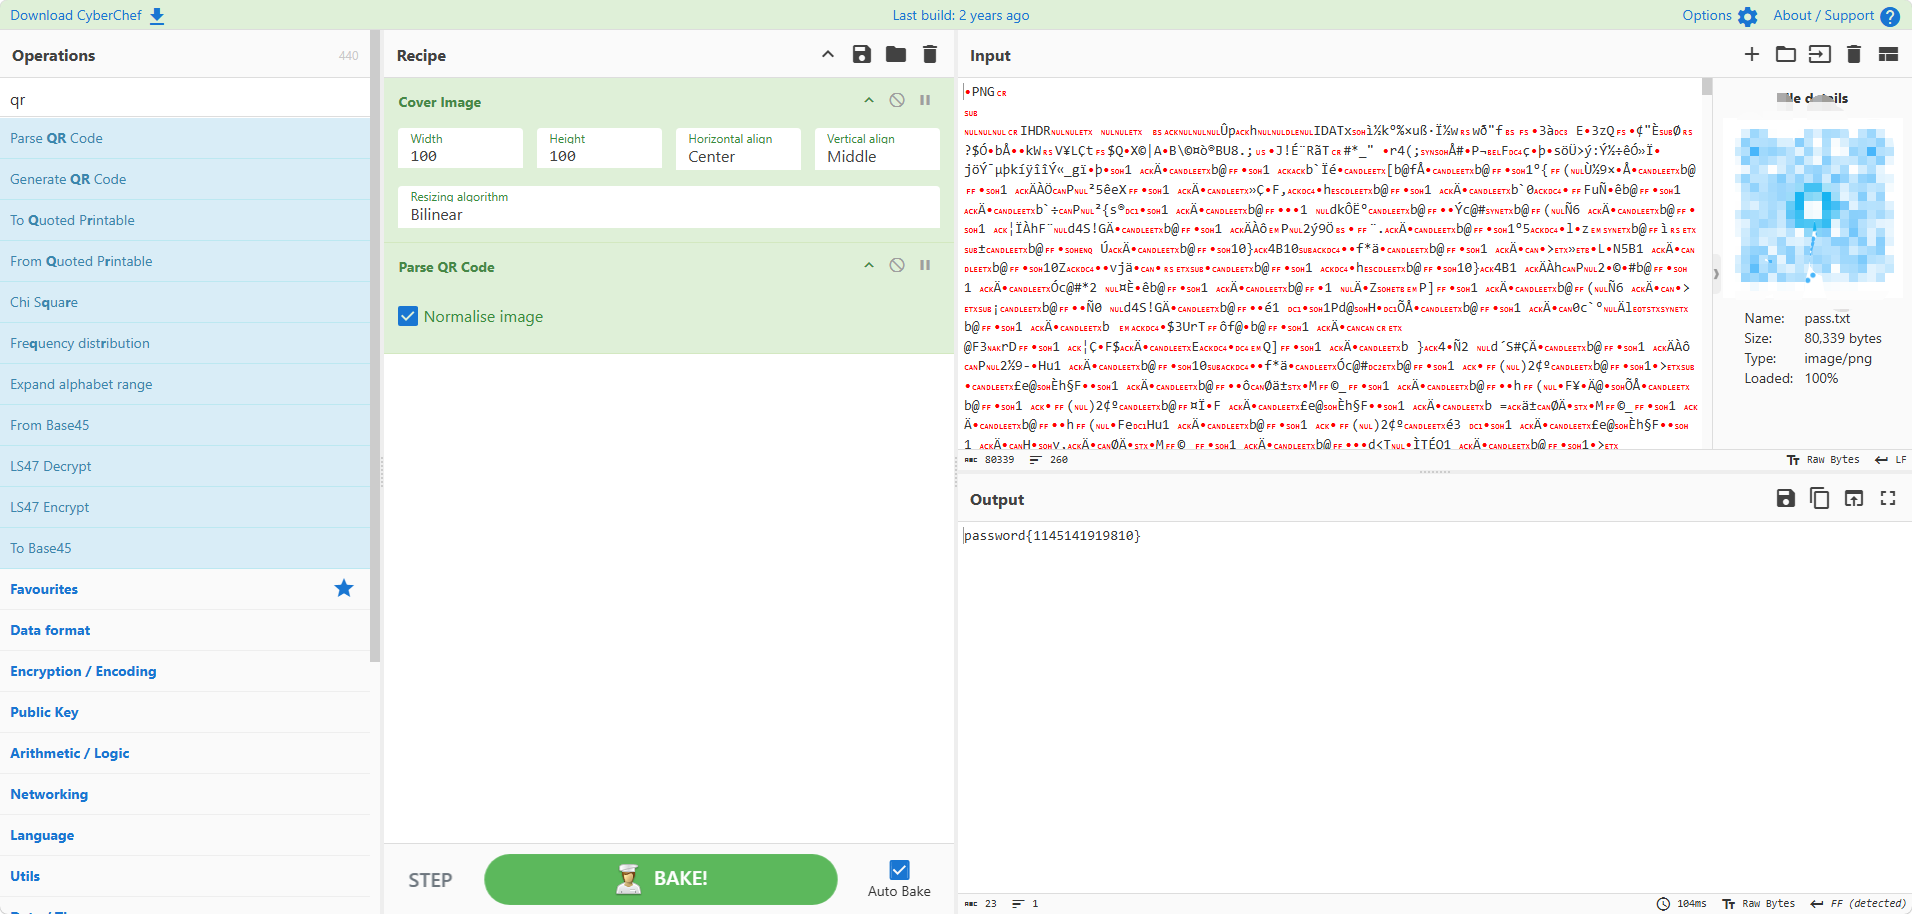
bash
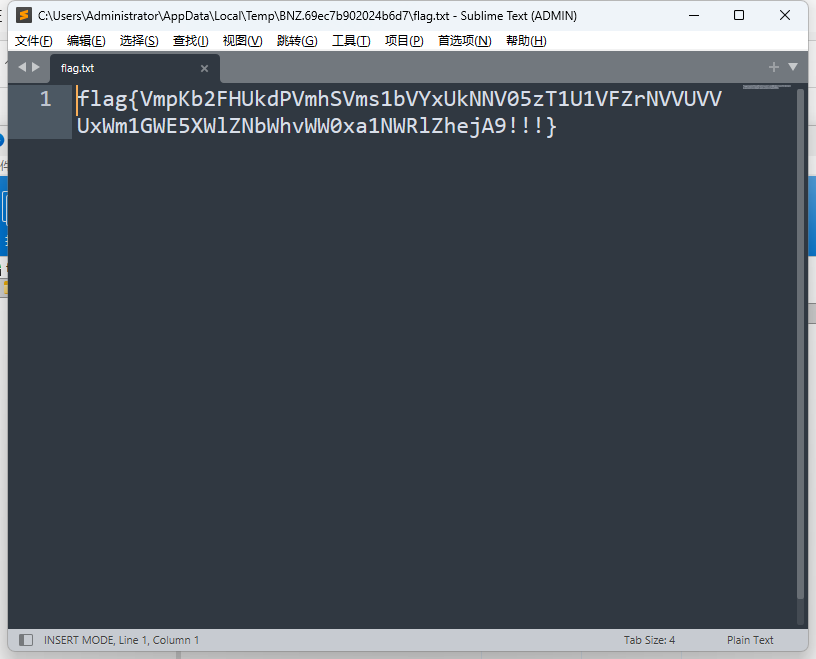
password{1145141919810}解锁最终文件,修正Flag
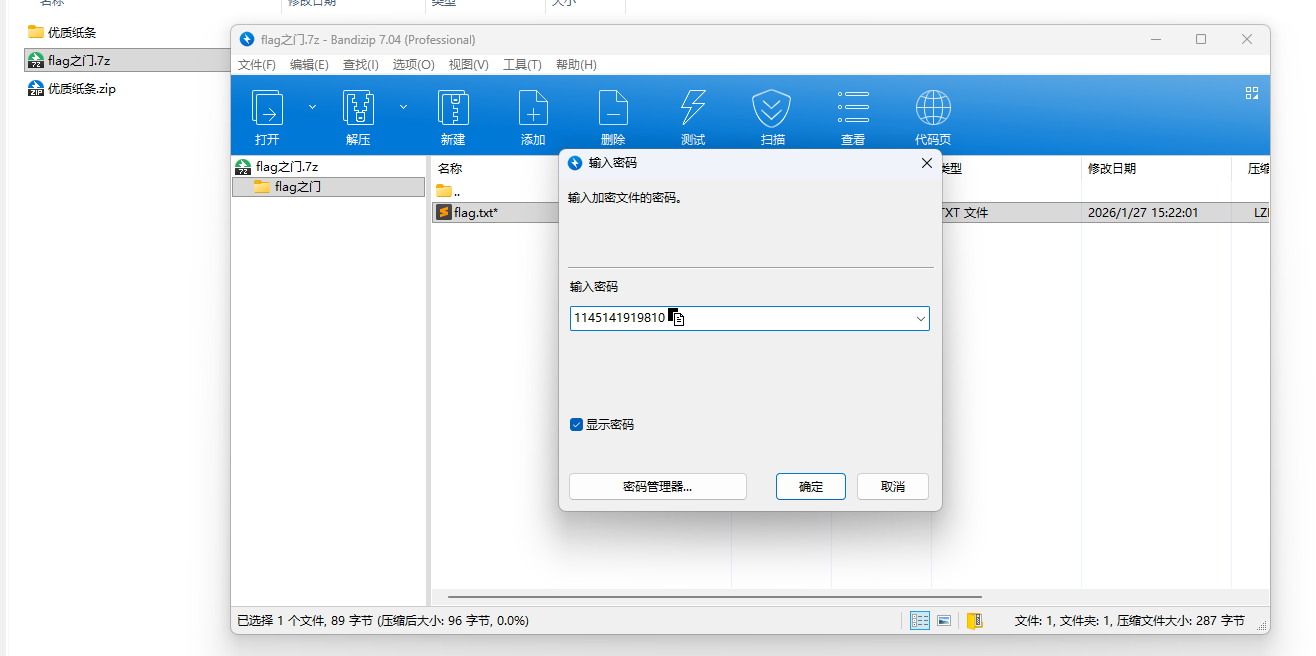
bash
flag{VmpKb2FHUkdPVmhSVms1bVYxUkNNV05zT1U1VFZrNVVUVVUxWm1GWE5XWlZNbWhvWW0xa1NWRlZhejA9!!!}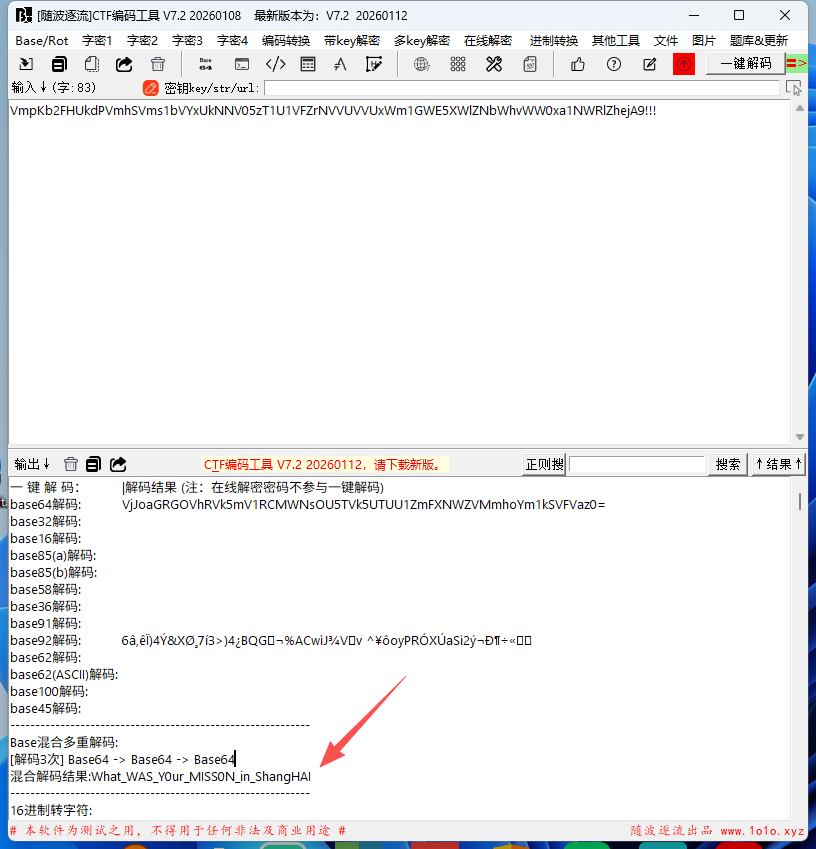
flag{What_WAS_Y0ur_MISS0N_in_ShangHAI}
提示错误
想到刚才还有!!!,给加上
最终答案
flag{What_WAS_Y0ur_MISS0N_in_ShangHAI!!!}