Hackerone-地址栏xss

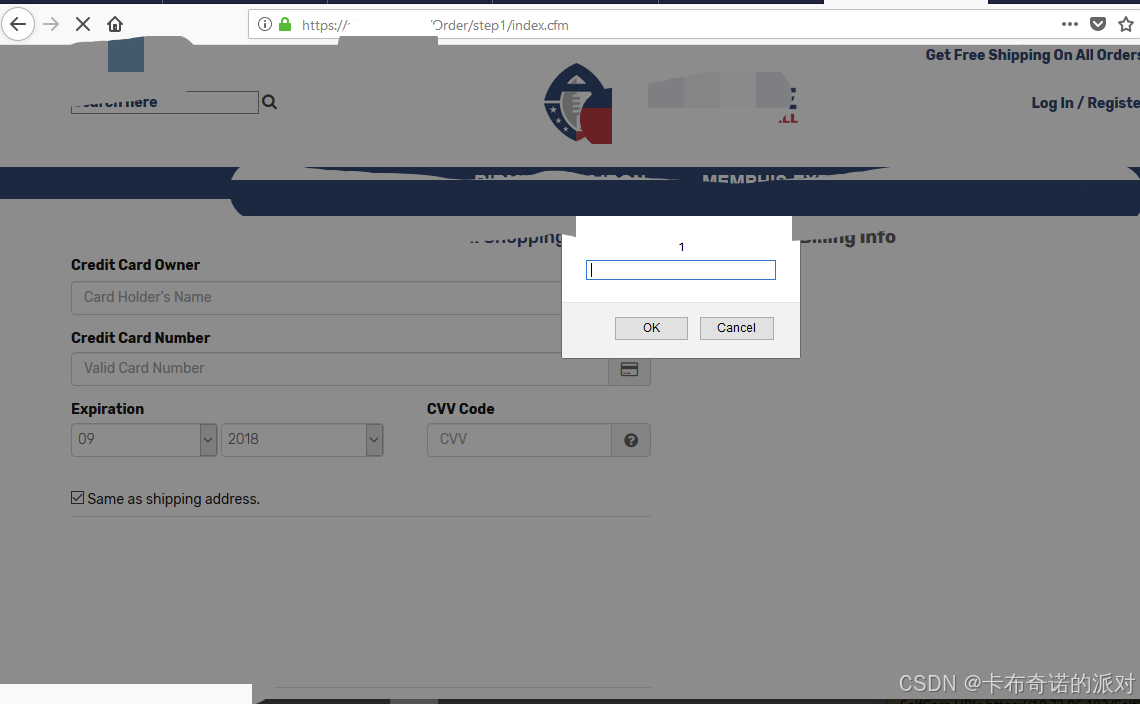
注入点:结算页面中的地址字段

存储位置:用户提交的地址数据被存储在数据库中,并在后续页面(如订单详情、后台管理界面)中未经处理地渲染输出

xss payload (a"><svg/onload=prompt(1)> )

https://hackerone.com/reports/411690
相关推荐
sbjdhjd17 小时前
从签名重放到 Agent Harness:一堂安全课程如何把前端逆向、MCP 与工程约束串起来
网络安全·ai·github·agent·webshell·mcp·harness
持敬chijing1 天前
白盒测试与代码审计-js登录逆向实战
javascript·网络·安全·web安全·网络安全·网络攻击模型
南棋网络安全1 天前
ssrf跨站请求伪造(保姆级教程)
运维·服务器·网络·网络安全
科技象限1 天前
数据防泄漏系统:文件是怎么溜出门的,就该怎么堵
运维·网络·网络安全·安企神
听说6662 天前
信息安全工程师 - 第二十二章 网站安全需求分析与安全保护工程
网络·安全·web安全·网络安全·系统安全
白帽攻防录2 天前
SRC 挖洞:PowerPoint 四个 RCE,预览窗格怎么变成零点击入口
网络安全·powerpoint·文档安全
酒神dnspup2 天前
DNS 泄露检测怎么做:从随机权威域名、递归解析器出口到 HTTP 出口一致性
网络安全·dns·网络排查·dns泄露
学逆向的2 天前
C 选择结构的执行效率分析
c语言·开发语言·算法·网络安全
愤怒火龙果2 天前
AI攻防 LLM中间件
人工智能·网络安全·中间件