1.点击进入靶场,看靶场介绍,是文件上传漏洞,以及账户信息,因此我们可以在后台登录,并上传木马文件。
2.登录,账号:admin@admin.com ,密码:admin
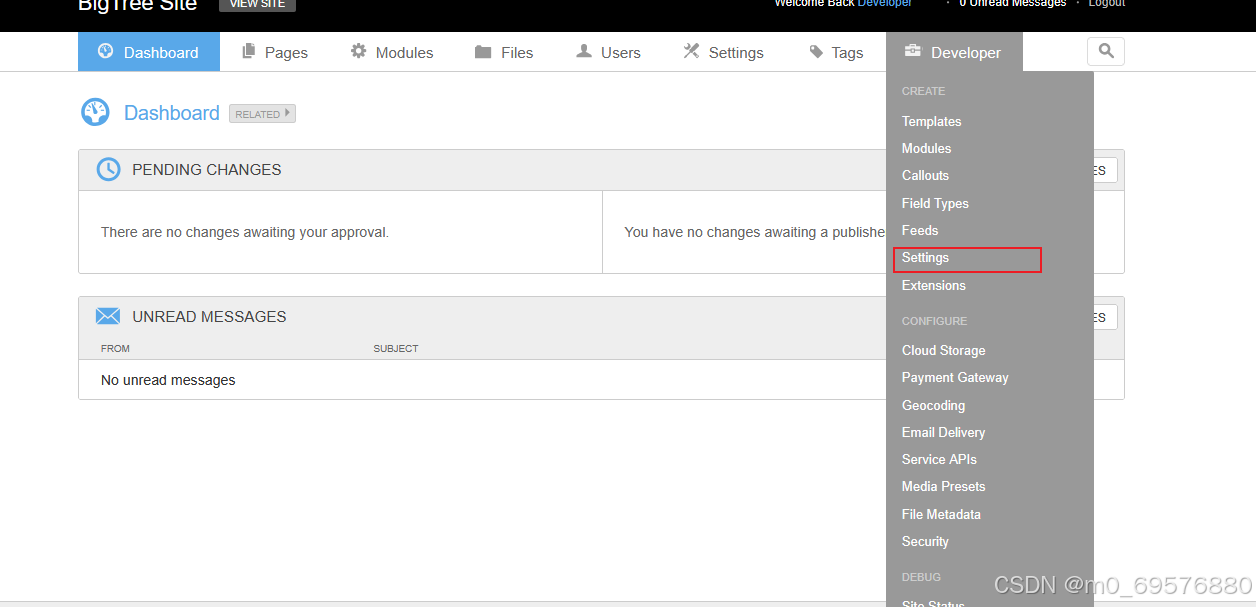
3.点击页面setting,创建一个文件上传插件,可以让我们上传.pht文件,该文件写有我们的一句话木马,步骤如图下所示
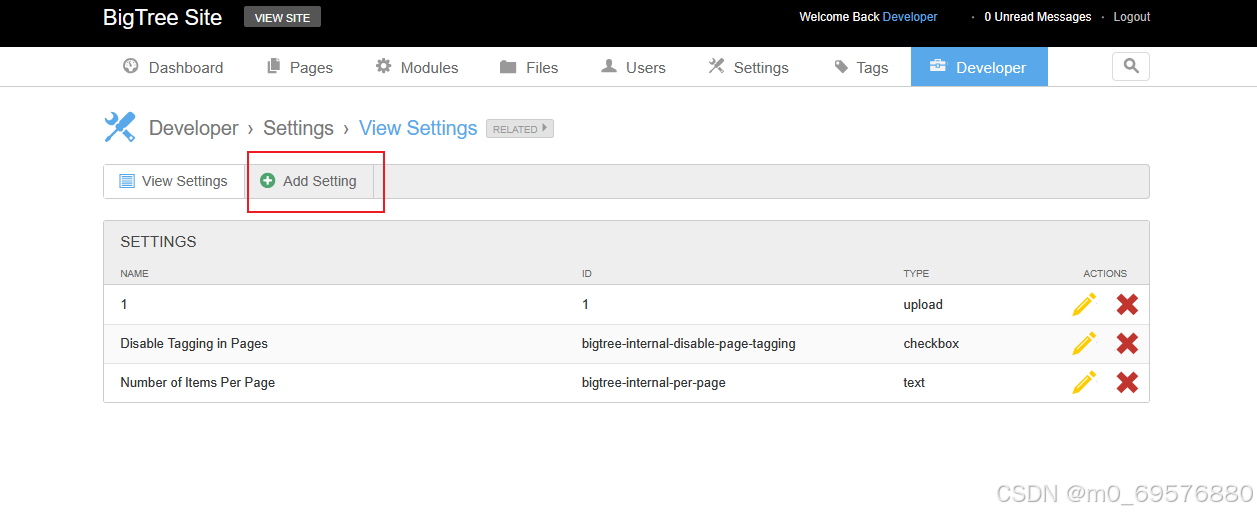
进入setting,点击addsetting 添加上传类型,upload
选择文件上传的type ,fileupload
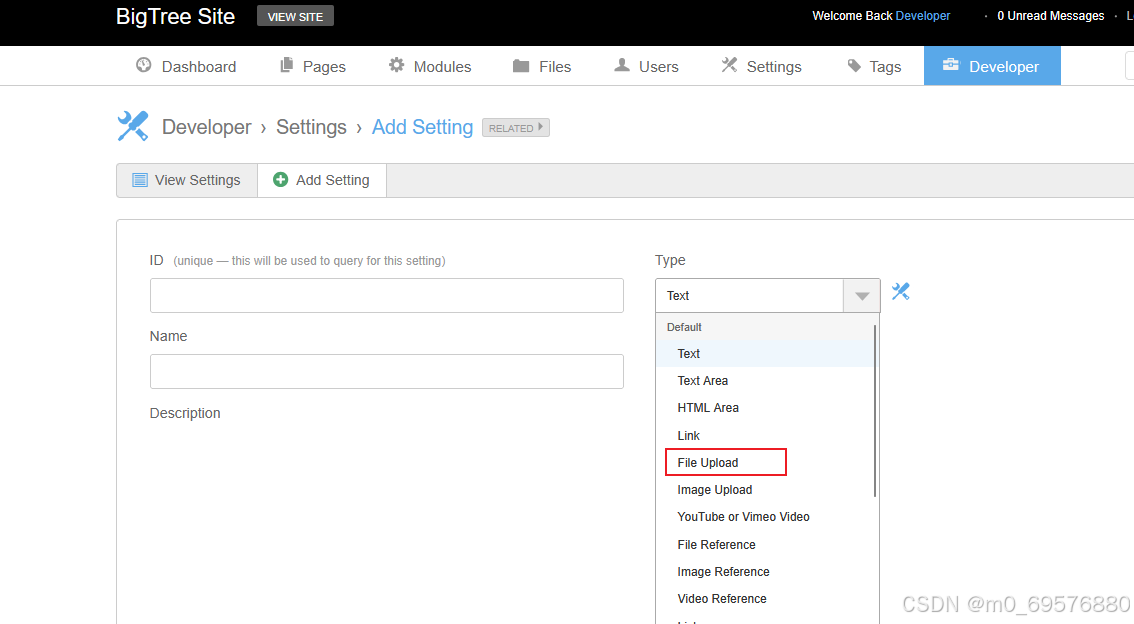
命名随便写,但是要记住,假如这个靶场文件类型很多,找不到就麻烦了😓,最好是简单容易记住的。点击create 进行创建。
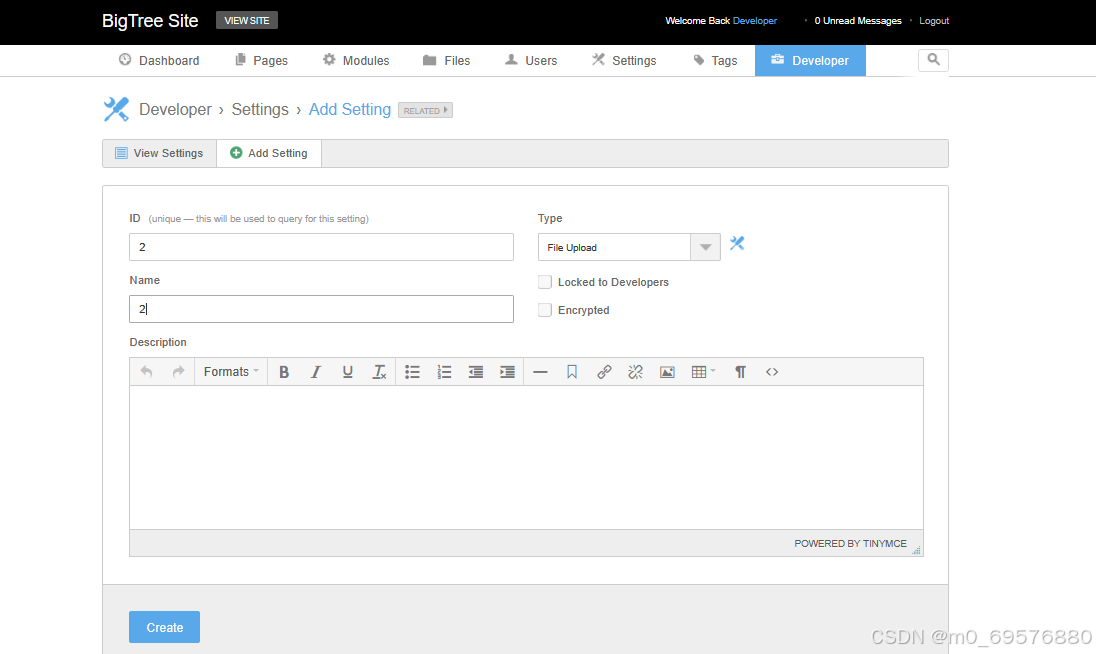
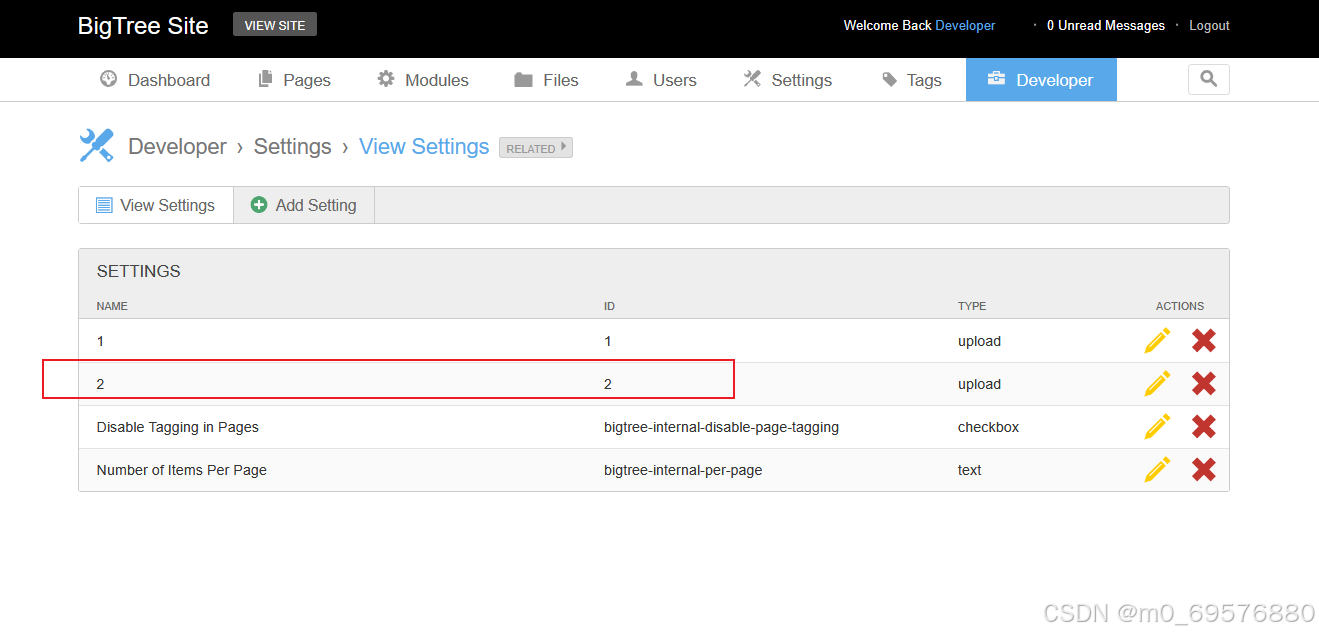
可以看到我们创建的设置类型2
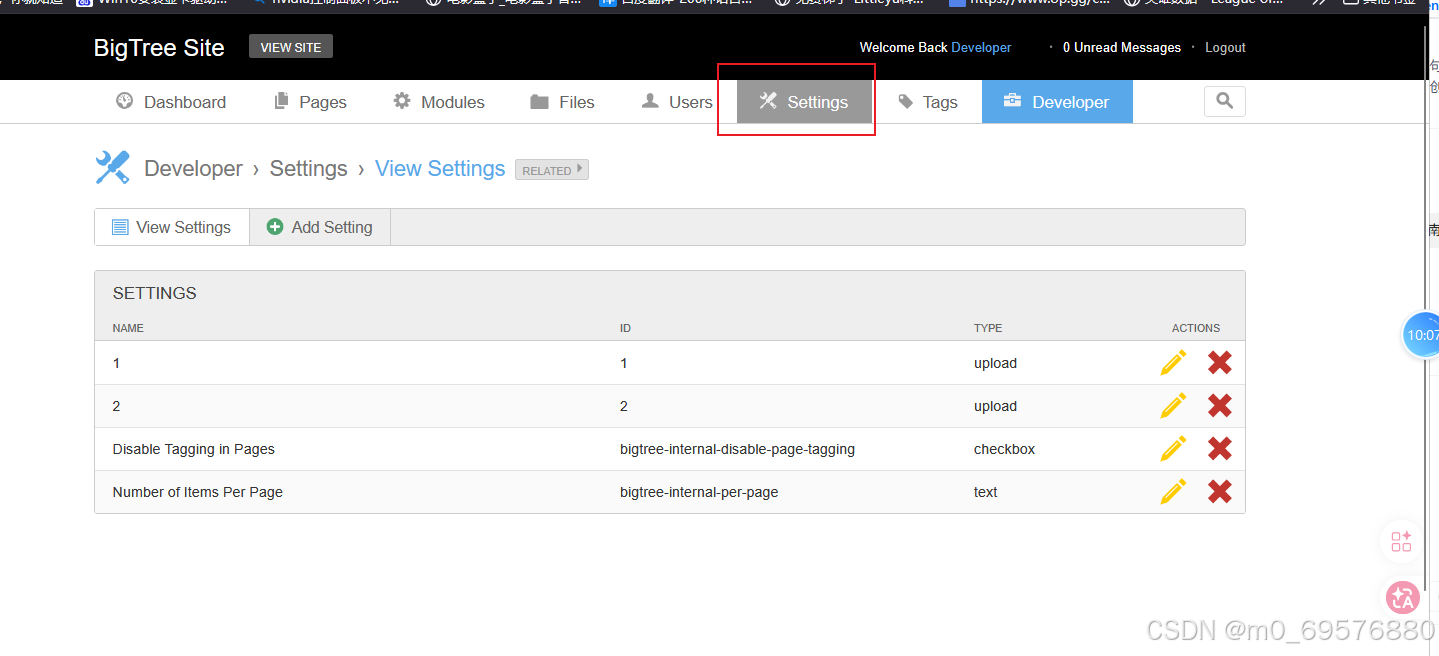
回到上方的setting,点击2旁边的黄笔,准备上传我们的木马文件
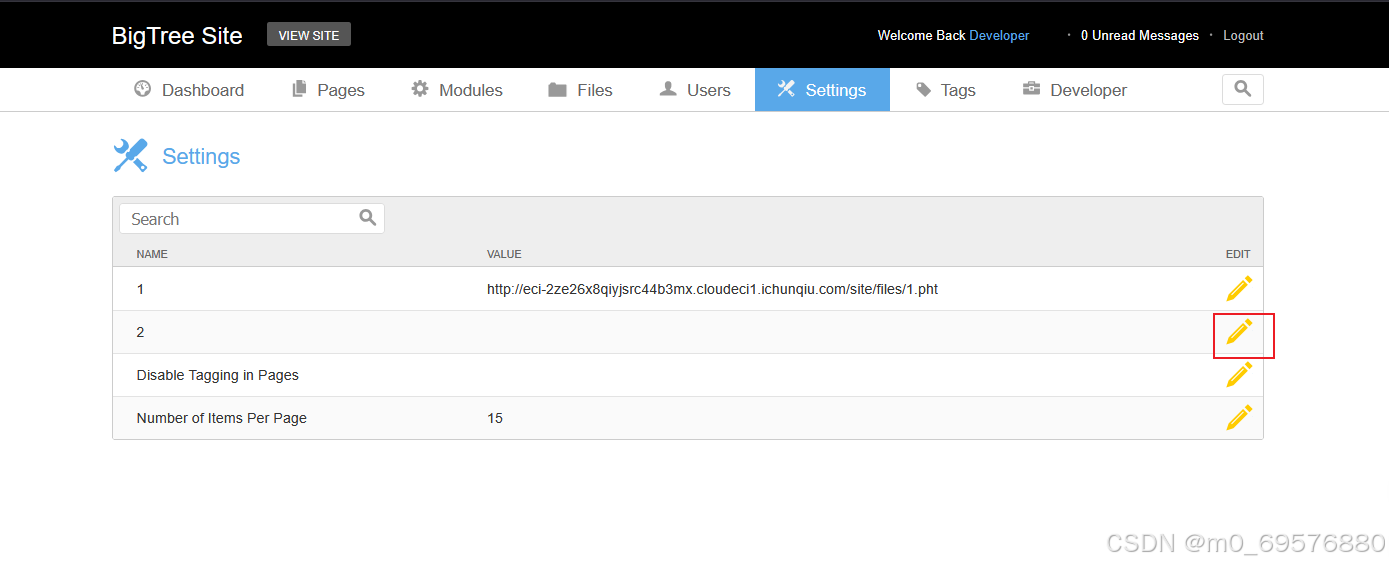
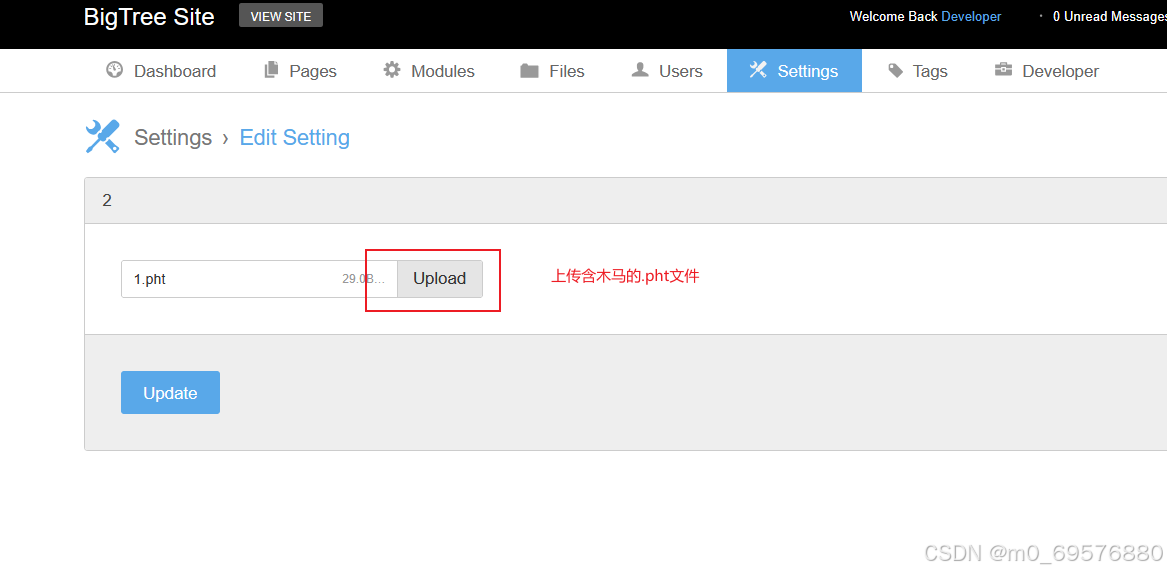
上传木马文件,后缀.php3,.pph4,.php5,.php6,.php7,.phar等都无法上传和使用,只能使用我们的.pht,要么是能上传,文件不可连接,要么就是不能上传该类型。
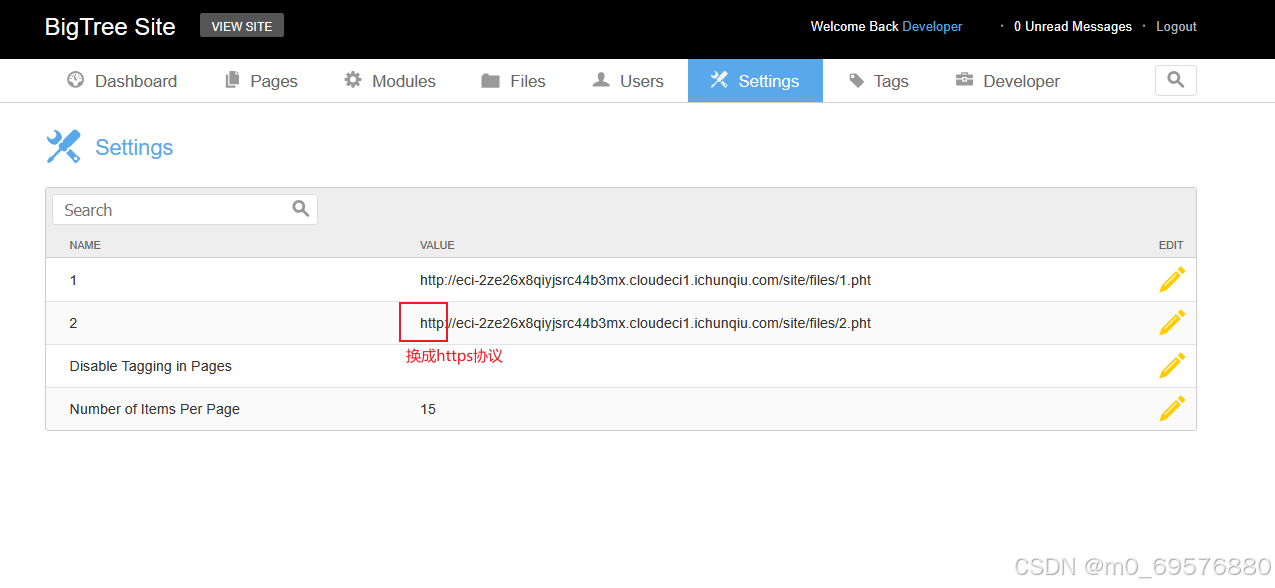
复制到下方链接,到页面要用https协议可以正常访问
使用蚁剑连接,进入服务器,密码是你上传的木马文件写的内容
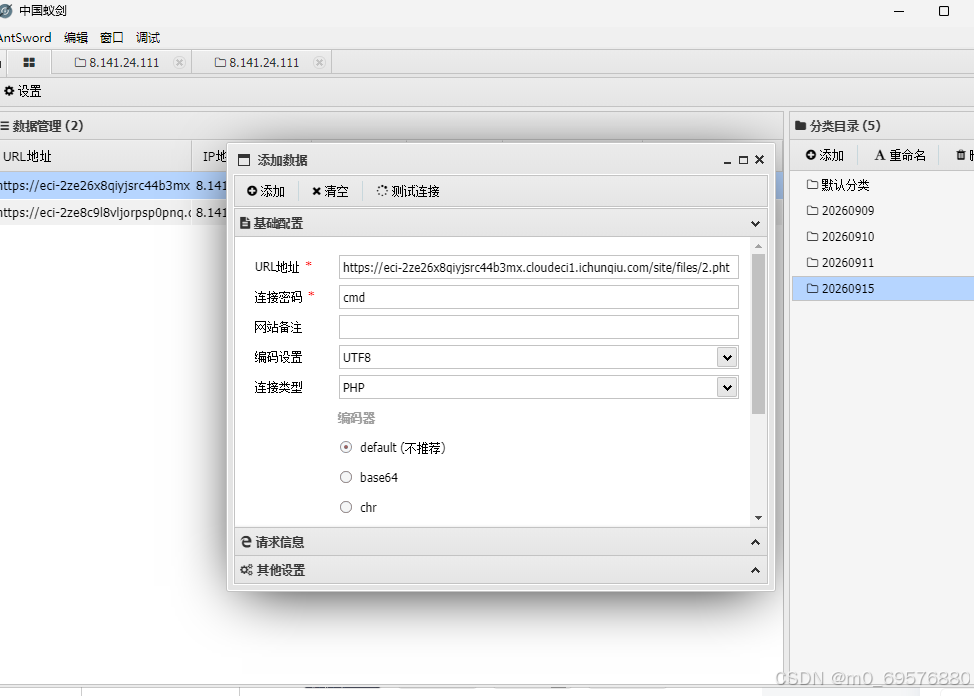
连接成功,我们就可以获得flag
flag{e6acc4a6-28f4-41a5-ac6e-6ced5db1cd74}
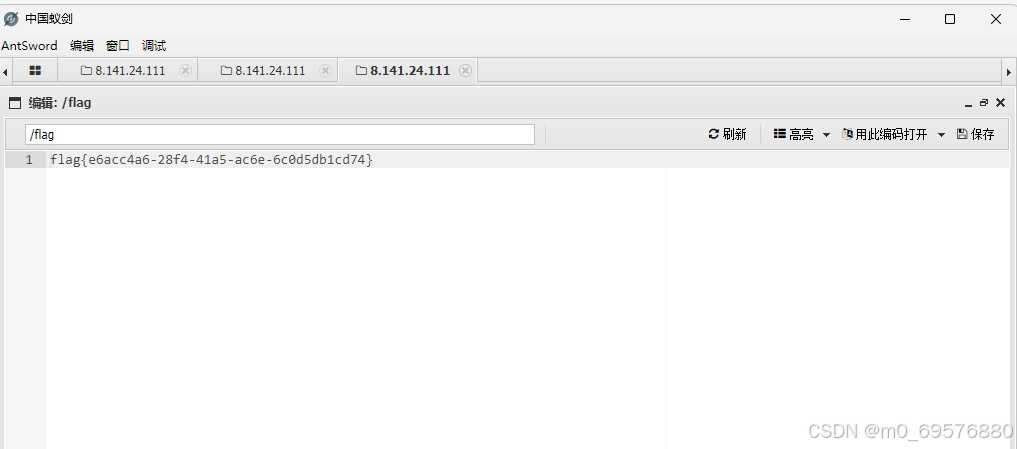
即可通过靶场,思路是要找上传点,但是上传后,找不到文件,就可以去设置看看,设置刚好有可以设置文件上传类型,即可利用,使用构造好的类型,上传我们的木马文件,在使用webshell工具连接,也可以写好命令比如下方php代码,可以直接读根目录下的flag文件获取flag。
<?php system('cat /flag'); ?>以上就是该靶场的完成方法,嘿嘿