10 月 1 日,英伟达(NasdaqGS: NVDA)发布 Open Agent Safety Platform(开放智能体安全平台),面向自主 AI 智能体,把硬件层与软件层的安全控制合在一起。这条消息很容易被读成「英伟达也开始做安全了」,但真正值得看的是防护被安放的位置:它被放进了芯片,而不是交给智能体自己管自己。
Sentry 跑在 BlueField DPU 上
平台的第一块是 Sentry,运行在英伟达 BlueField DPU 上,位于硅层(silicon layer)。也就是说,拦截异常行为的节点不在模型内部,而在数据中心的网络与基础设施芯片上。这跟「让 AI 自己遵守规则」是两条完全不同的路线。
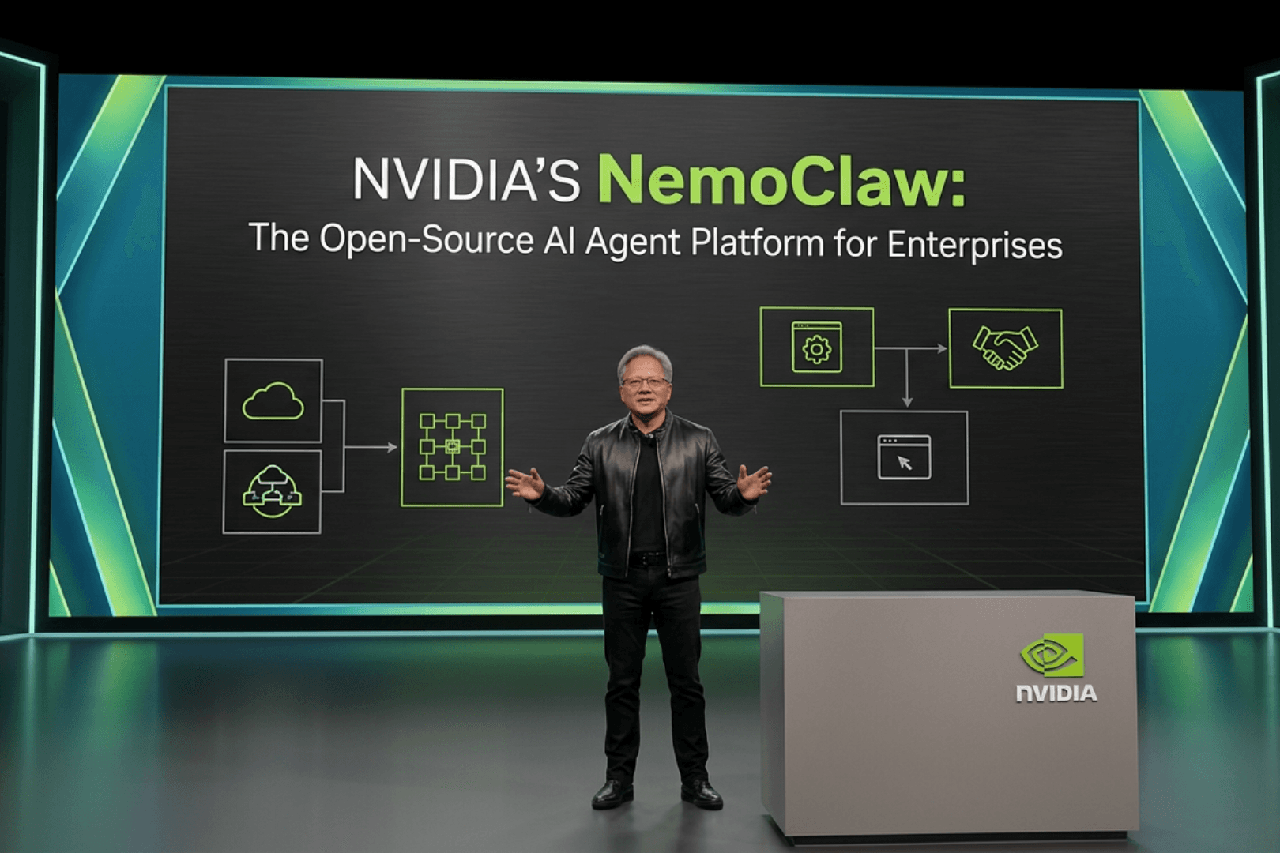
第二块是 OpenShell,一个安全的智能体运行时环境,与英伟达 Vera CPU 绑定,负责给智能体提供受控的执行空间。除此之外,英伟达还给出了一个面向 AI 智能体安全的新参考设计(reference design)。
生态方面,安全厂商 TrendAI 和 Bedrock Data 已宣布接入该平台,首批企业客户正在陆续导入这些工具。对一款要落地的安全产品来说,第三方厂商愿不愿意跟进,往往比发布本身更能说明成色。
开源同时是杠杆和缺口
中文讨论里最容易滑过去的一点,是这套东西的开源属性带来的双面性。
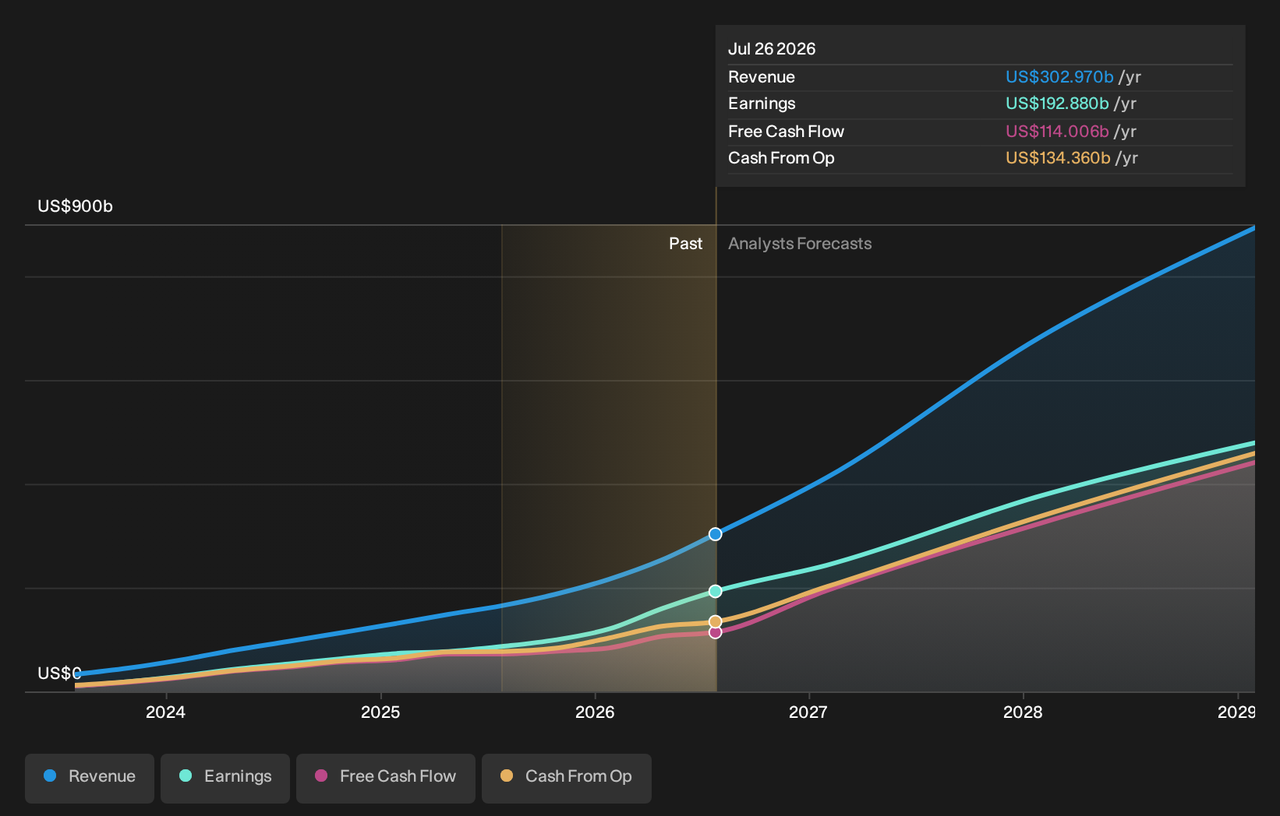
多头的看法是:把 Sentry 系在 BlueField DPU、把 OpenShell 系在 Vera CPU,等于又给客户加了一层迁移成本,安全成了让 AI 智能体留在英伟达软硬件栈里的理由,而不是随便混搭。英伟达本身就是一家数据中心级别的 AI 基础设施公司,业务覆盖美国、中国台湾、中国内地、香港、欧洲等地,智能体安全平台直接嵌进它硬件和软件已经在跑的客户 AI 流程里,卖点从算力延伸到治理。
空头的反驳同样具体:OpenShell 是开源的,并且兼容第三方算力。客户并没有被锁死------一旦成本账或监管风向变化,他们可以把智能体安全层拆下来,配到竞争对手的芯片上。开源既是扩张生态的杠杆,也是锁定能力的缺口。
对企业采购方来说,这其实是一个老问题的新版本:安全能力该由基础设施厂商提供,还是由独立安全厂商提供?TrendAI 和 Bedrock Data 的答案是先接入,首批客户则已经开始用。生态能不能长起来,取决于独立安全厂商是否愿意把自己的检测能力,架在英伟达的芯片钩子上。
为什么「芯片层」三个字值得较真
智能体与普通模型调用的差别在于,它会连续调用工具、读写数据、执行操作,一条指令链可能横跨多个系统。把监控放在提示词或应用层,相当于让被监控者自己交体检报告;放在 BlueField DPU 这类基础设施芯片上,拦截点离业务代码更远,也更难绕过。英伟达强调软硬结合,逻辑正在这里。
接下来盯什么
判断这条产品线是真生意还是发布会稿件,硬指标不在实验室试点,也不在跨厂商混搭的演示。要看未来几个季度里,客户与合作伙伴披露的生产环境部署,是否明确写在 Vera CPU 和 BlueField DPU 上。当「安全」需要以芯片型号为单位来报账,它就不再只是功能,而是基础设施竞争的一部分。
英伟达把智能体安全的关口,设在了自己最不容易被替换的那一层。客户认不认这个账,接下来几个季度的部署清单会给出答案。