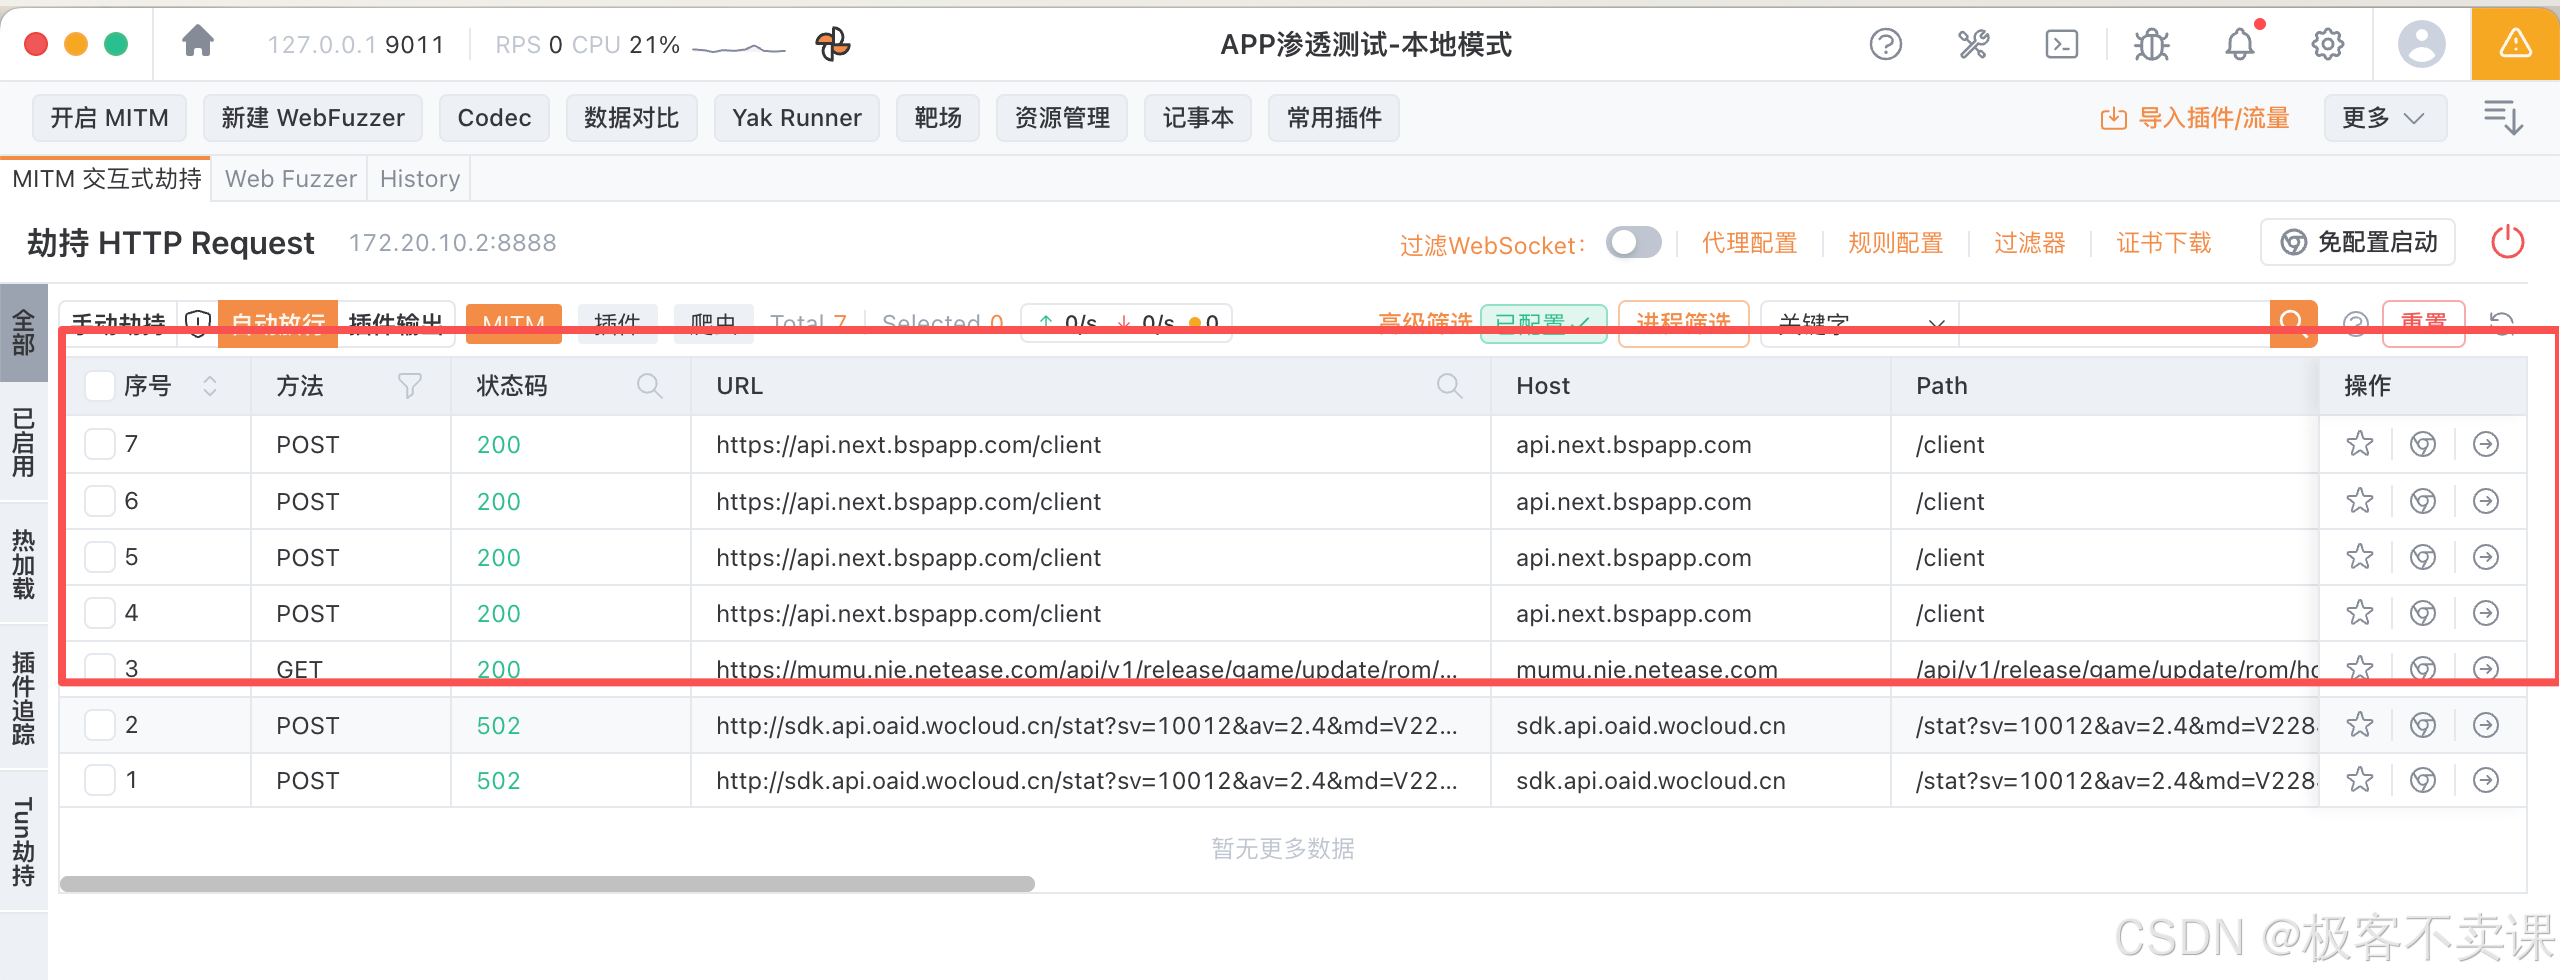
一、下载靶场 apk
下载 apk 靶场:https://www.shangsec.com/#/
下载好后,直接拖入 mumu 模拟器安装
二、安卓设备配置
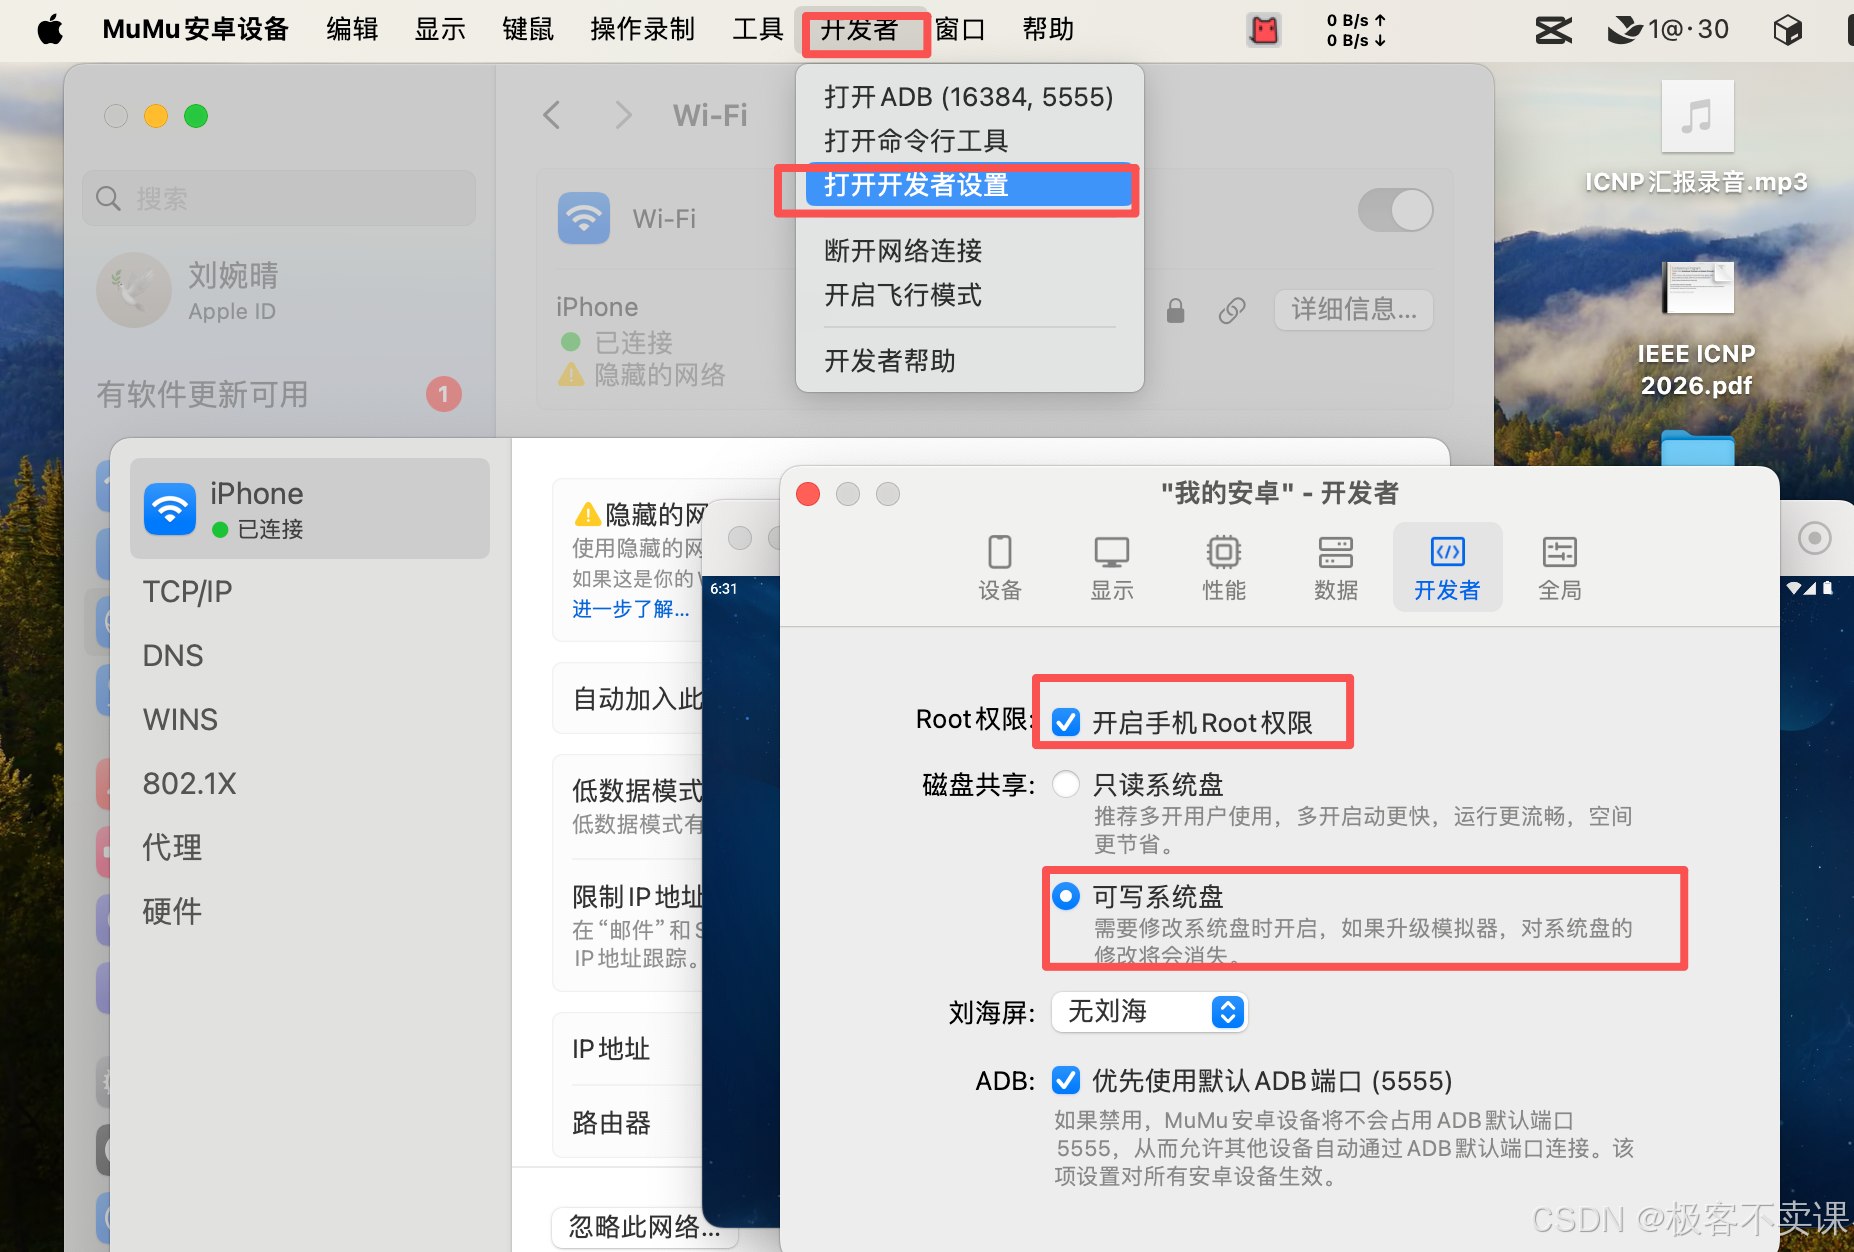
需要开启这两个设置的原因如下:
- Root 相当于拿到 Android 设备的超级管理员权限,渗透测试 App 时,root 主要用来:
- 读取 App 私有目录,比如 /data/data/包名/ 里的数据库、SharedPreferences、缓存文件。
- 使用 Frida、Xposed、LSPosed 等做运行时 Hook。
- 绕过部分 App 的沙盒限制,查看更完整的日志、进程、网络行为。
- 安装系统级证书,解决 Android 7.0 以上不信任用户证书的问题。
- 修改 hosts、系统配置、SELinux 策略等底层环境。
- 可写系统盘的作用
- 可写系统盘解决的是 /system 分区默认只读 的问题
- 要把证书、模块、系统文件放进 /system/etc/security/cacerts/、/system/priv-app/、/system/xbin/ 等目录时,就需要让系统分区变成可写。
三、配置 Yakit 抓包代理
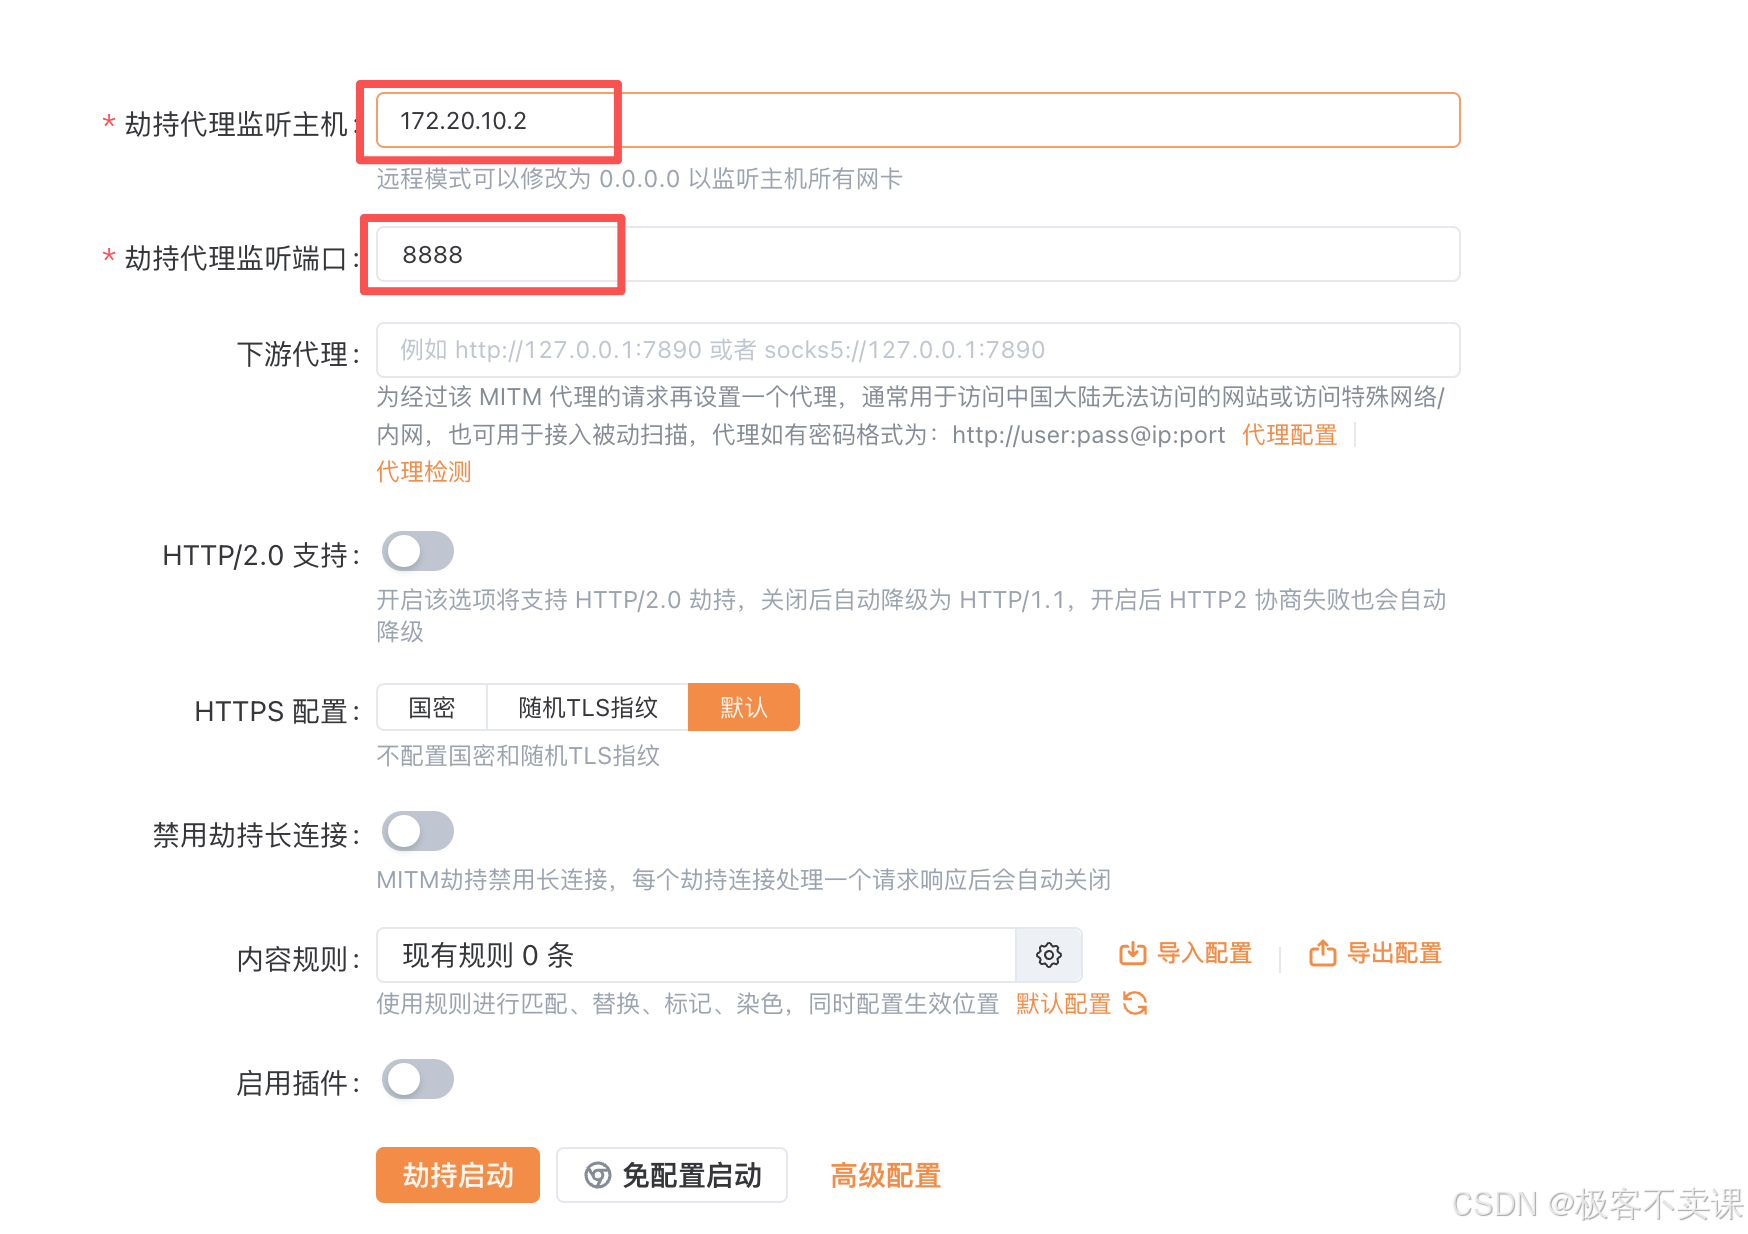
监听主机为电脑本机的 ip,端口号为 8888
四、安装证书
- 下载证书
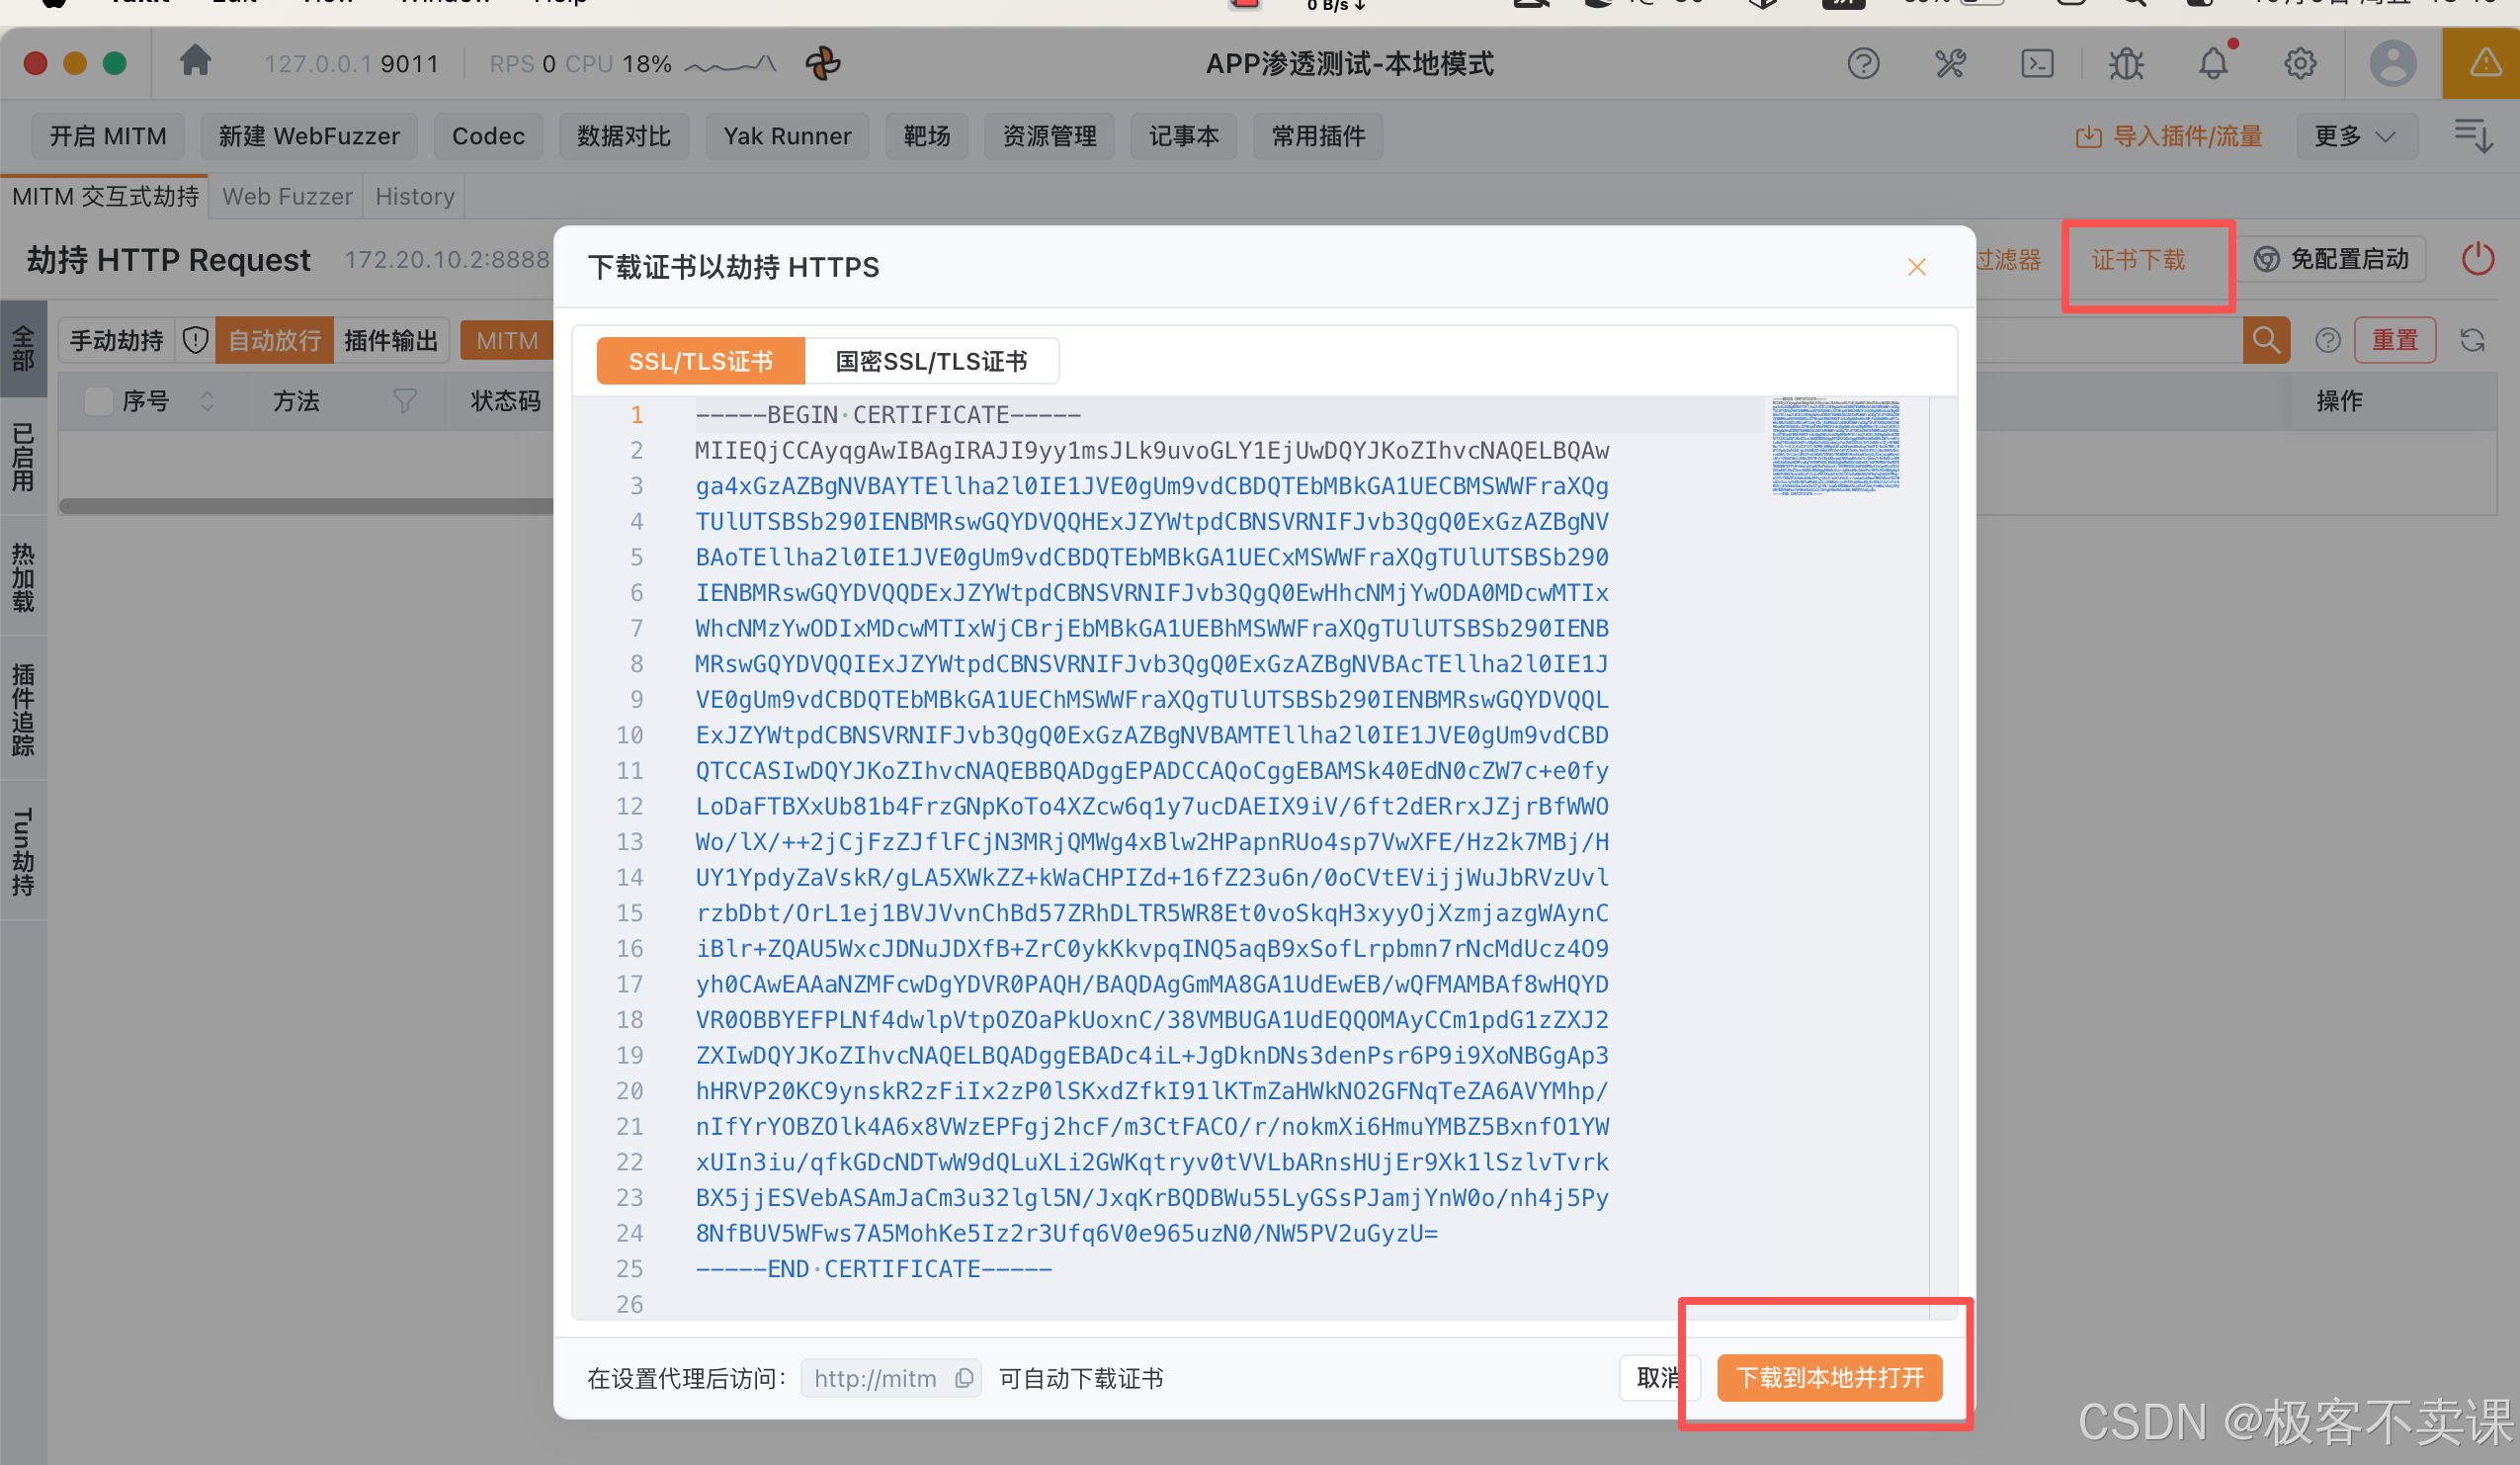
- 计算证书哈希值
bash
openssl x509 -inform PEM -subject_hash_old -in yakit证书.crt.pem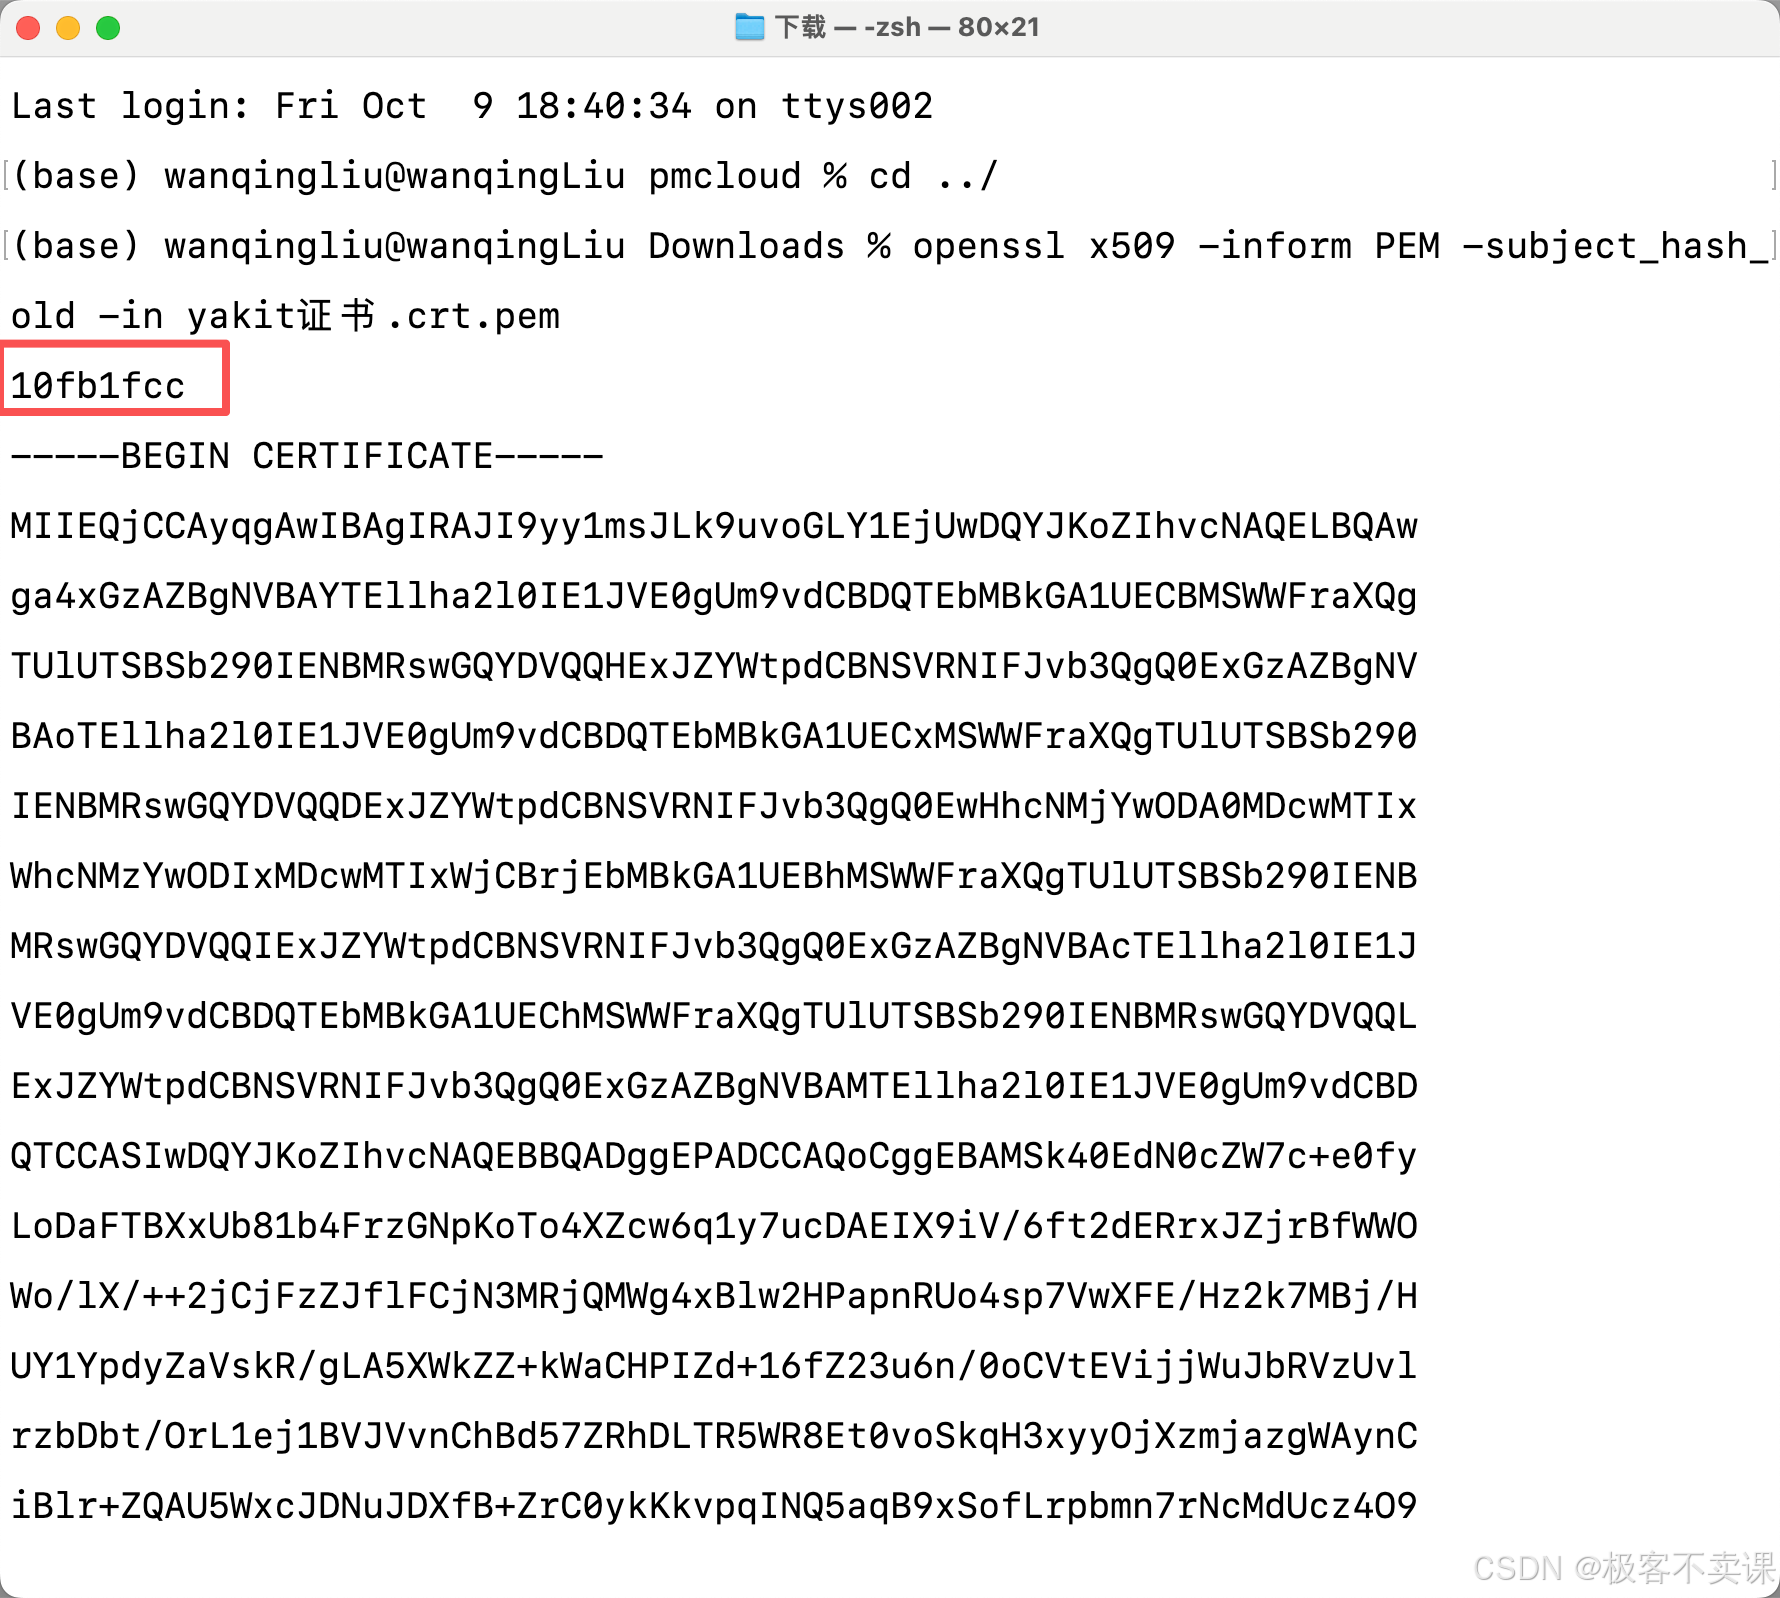
- 将证书文件名改为哈希值上的一串数字.0
bash
10fb1fcc.0这个命名是 Android 系统 CA 证书目录的固定格式要求
- 打开 ADB
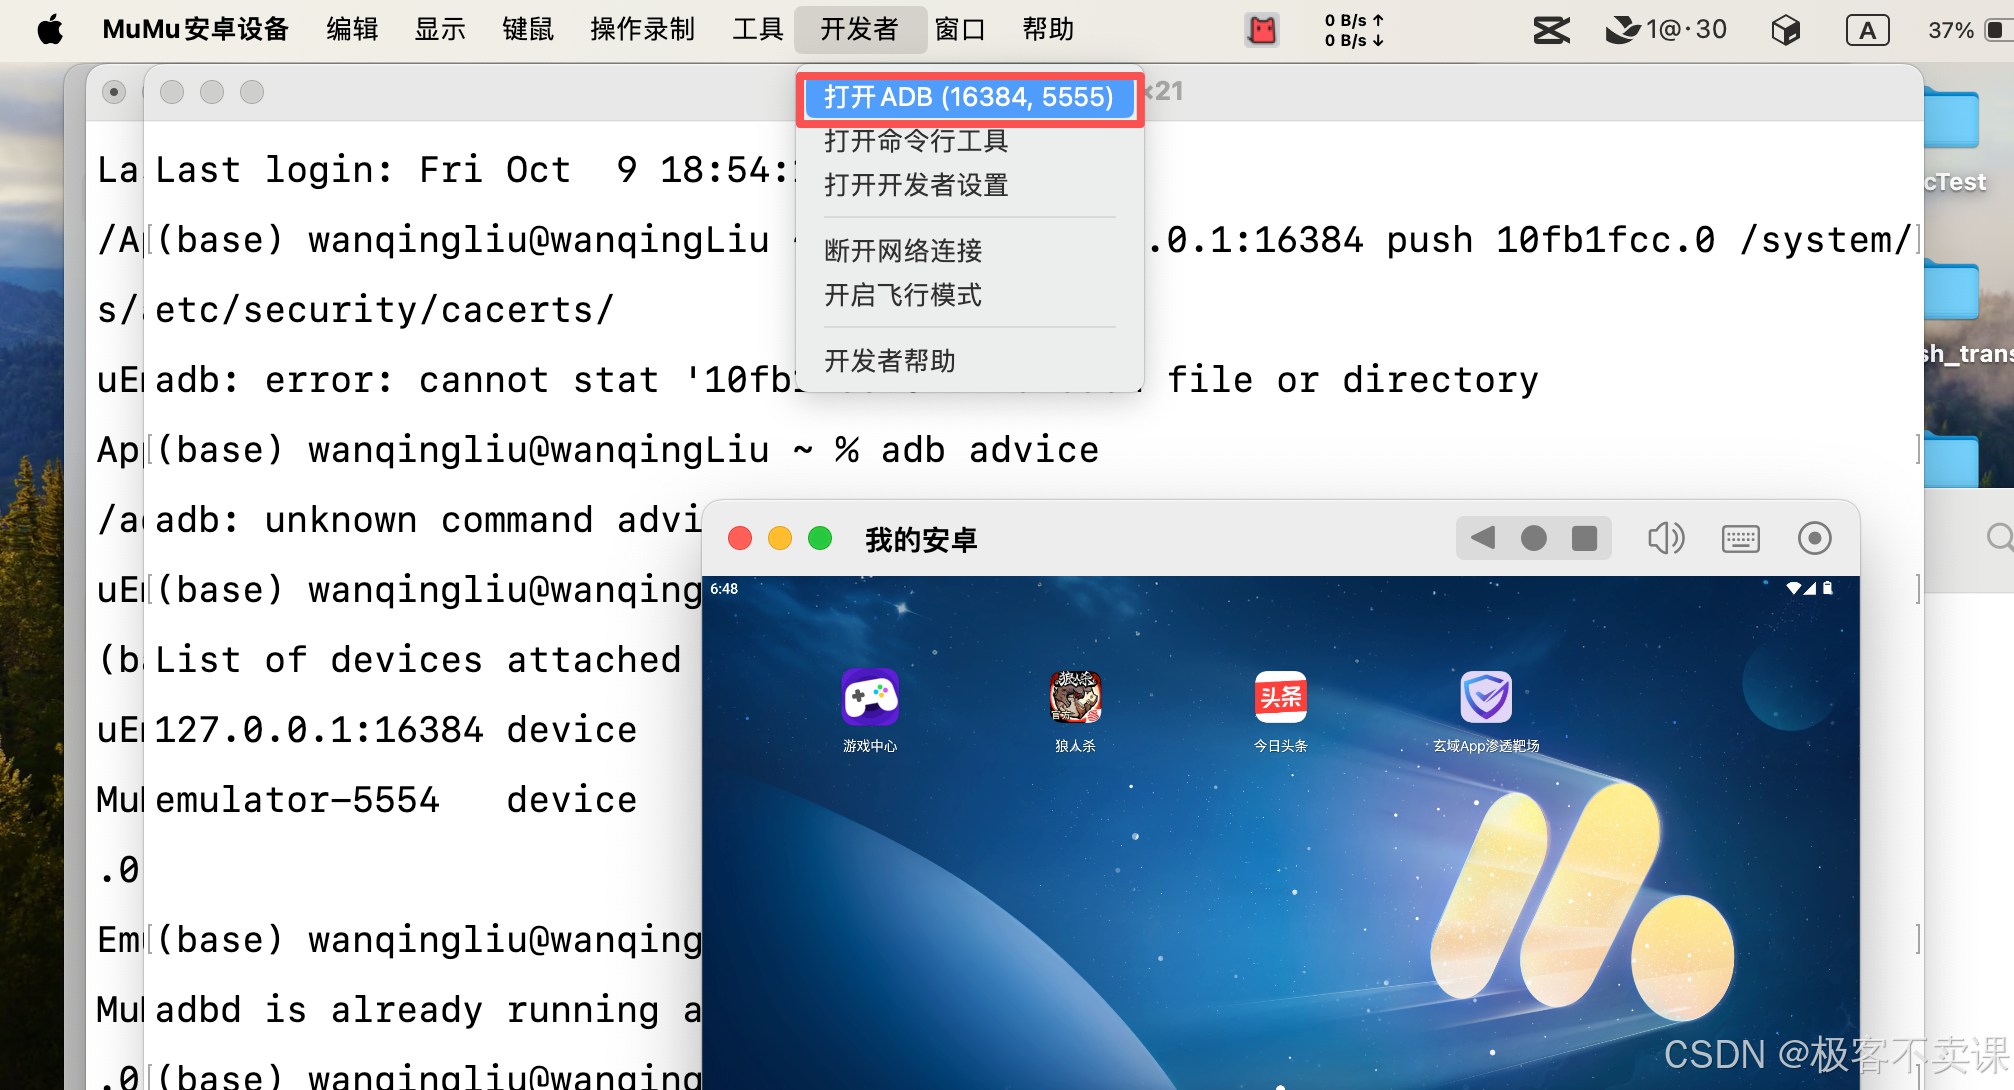
- 使用 ADB 将证书推送上去
bash
adb devices
adb -s 127.0.0.1:16384 root
adb -s 127.0.0.1:16384 push 10fb1fcc.0 /system/etc/security/cacerts/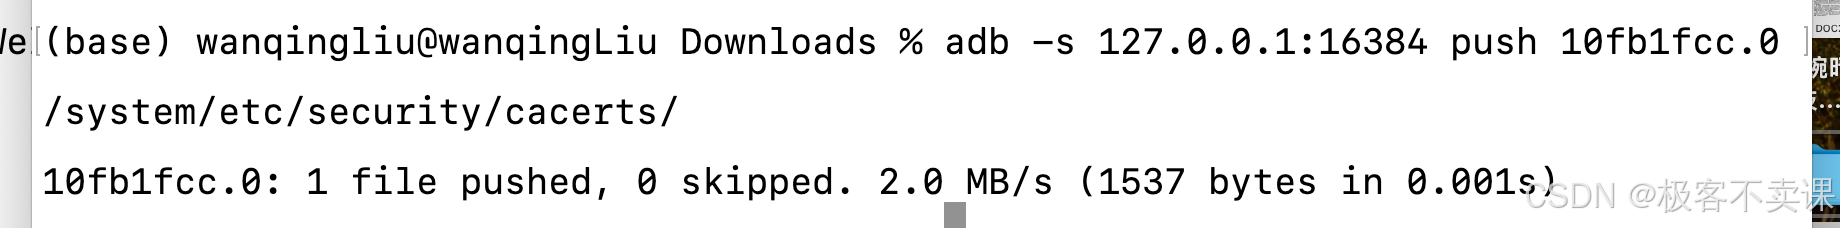
五、模拟器设置代理
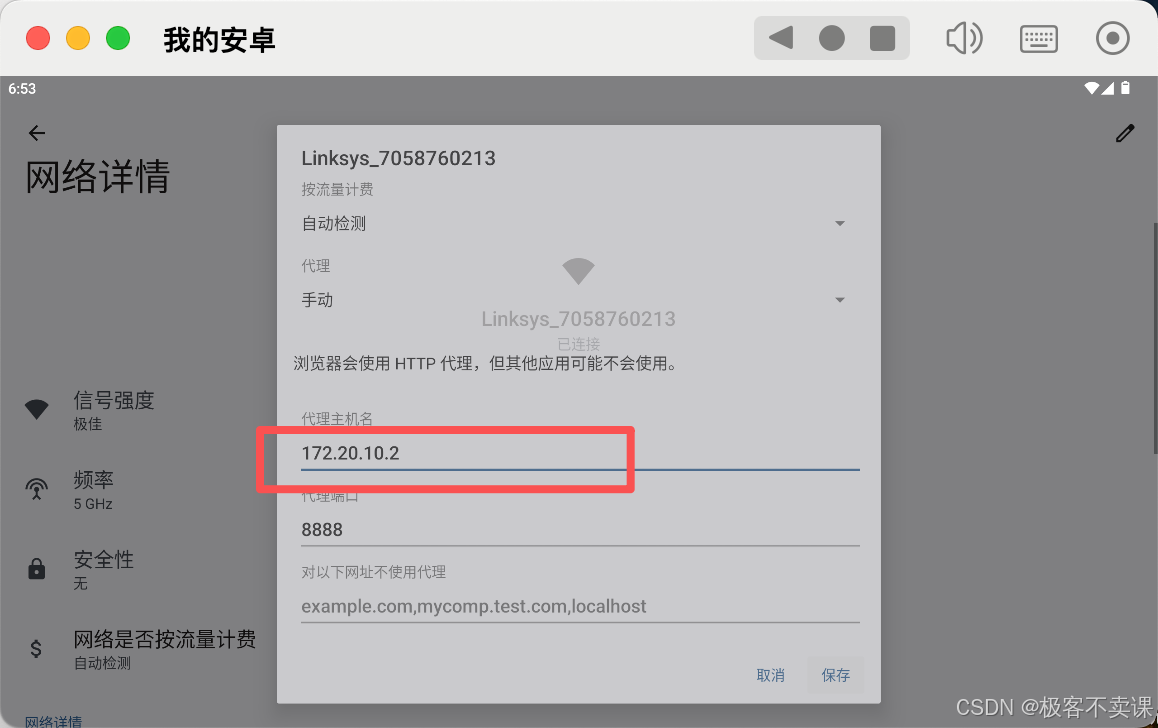
六、成功抓包