文章目录
一、漏洞在哪?
- 用户界面:登录、注册、搜索等按钮;用户与网站交互的地方
- 业务代码层:代码中的漏洞;登录(查询用户是否存在) 注册(新增一个用户)
- 框架组件层:开发人员写代码使用的框架,如Java开发人员会使用SprinBoot框架、若依框架、thinkphp(后端框架);前端vue框架;组件漏洞如log4j漏洞
- 服务器层:网站运行在Windows上或者Linux系统,系统的漏洞;或者中间件如nginx、Tomcat的漏洞
二、网站API权限漏洞
1.搜集网站信息-浏览器插件(被动搜索)
- 熊猫头FindSomething(https://addons.mozilla.org/zh-CN/firefox/addon/findsomething/)
- 雪瞳SnowEyes(https://github.com/SickleSec/SnowEyes)
2.Python工具搜索web目录-dirsearch
地址:https://github.com/maurosoria/dirsearch
案例:用该工具查找青竹课堂的API接口信息
2.1安装模块
pip install -r requirements.txt -i https://mirrors.huaweicloud.com/repository/pypi/simple/
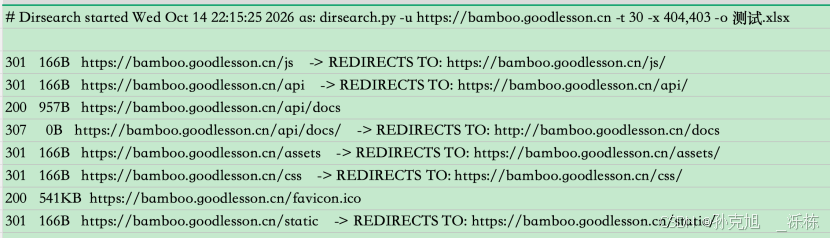
2.2扫描目标网站的目录
python dirsearch.py -u https://bamboo.goodlesson.cn -t 30 -x 404,403 -o 测试.xlsx
结果存放在当前目录的测试文件中
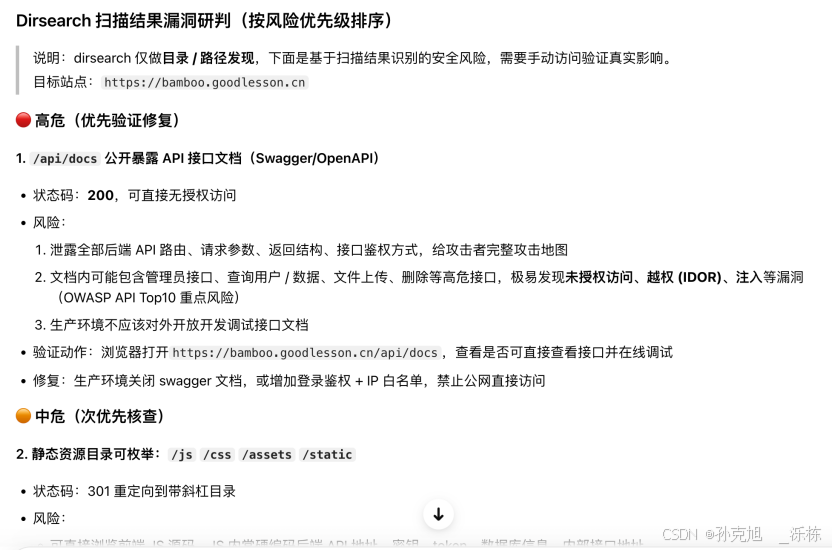
2.3AI辅助查找漏洞
三、靶场案例
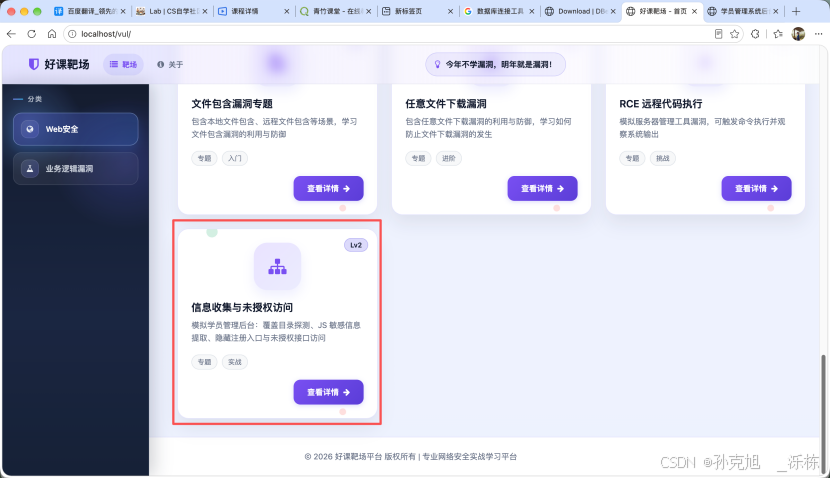
案例:在靶场中查找API越权漏洞
1.部署靶场
使用靶场:vul
将靶场文件放在小皮程序的网站目录下
靶场文件有自己的数据库数据,要把sql文件导入数据库
数据库的密码要改成123456,因为靶场的网站连接数据库就是这个
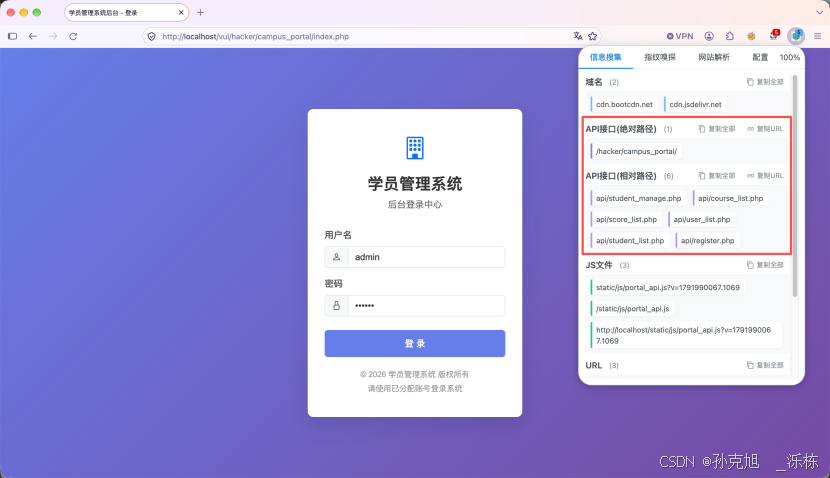
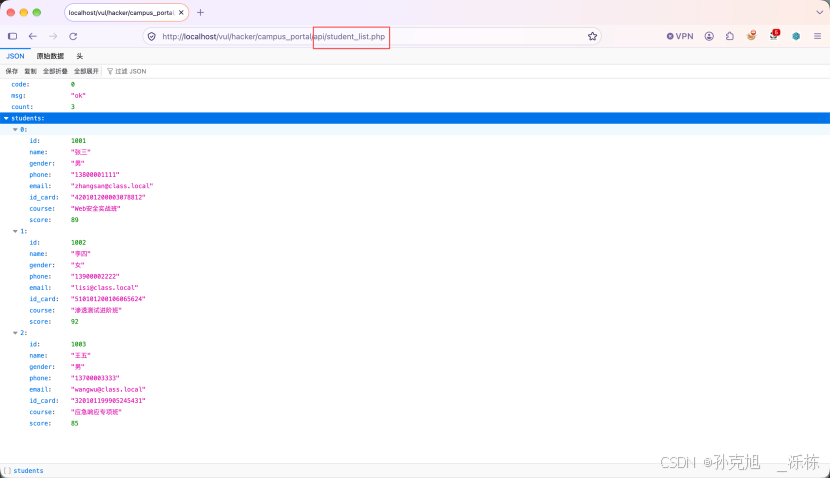
2.查找API接口
使用雪瞳浏览器插件可以查找API路径,然后测试即可