核心信息速览
| 项目 | 详情 |
|---|---|
| 项目名称 | Everything Claude Code (ECC) |
| GitHub 仓库 | github.com/affaan-m/ev... |
| 开发者 | affaan-m(Anthropic 黑客松获胜者) |
| 开源协议 | MIT License |
| 主语言 | JavaScript / TypeScript / Shell / Go / Markdown |
| Q1 2026 增长 | 119.8 倍 ,Star 数达 119.8K |
| Runa Capital 排名 | 2026 年 Q1 ROSS 指数头部项目 |
| 官方定位 | Agent Harness Performance Optimization System(Agent 外壳性能优化系统) |
| 核心模块 | Agents、Skills、Commands、Hooks、Rules、MCP Configs、AgentShield |
| 跨平台支持 | Claude Code、Cursor、Codex CLI、OpenCode、Gemini CLI、GitHub Copilot 等 |
| 安全审计 | AgentShield:102 条 静态分析规则、5 类 扫描类别、1,282 个 测试、98% 覆盖率 |
| 安装方式 | Claude Code 插件市场安装 / 手动 install.sh |
一、ECC 是什么:不是 Prompt 合集,是 Agent 的"工程纪律层"
2026 年 Q1,AI 编程工具生态里增长最快的项目不是某个新模型,而是一个叫 ECC(Everything Claude Code) 的仓库。它的 Runa Capital ROSS 指数 Q1 2026 数据显示:119.8K Star,119.8 倍增长,位列头部。
ECC 的官方自我定位是"Agent Harness Performance Optimization System"。这里的 Harness 指的是承载 Agent 工作的"外壳"------Claude Code、Cursor、Codex、OpenCode、Gemini CLI 都属于这个范畴。模型负责推理,Harness 负责把模型接到文件、终端、Git、工具、MCP、规则和上下文。
ECC 做的事情,是把这层 Harness 变得更像一个成熟的工程团队:有架构师、有代码审查员、有安全审计员,有固定的工作流(TDD、文档查找、构建修复),有在工具调用前后自动执行的约束(hooks),有长期生效的代码规范(rules)。
它解决的不是"模型会不会写代码",而是"模型写代码时是否守规矩、是否稳定、是否能沉淀经验"。
二、组件矩阵:ECC 的公开表面有多大
ECC 的组件数量在快速迭代中持续变化。不同时间点的 README 和文档显示了不同的数字,这本身也是项目高速演进的侧面印证。
| 时间节点 / 来源 | Agents | Skills | Commands | 备注 |
|---|---|---|---|---|
| 早期版本 | 28 | 116 | --- | 2026 年 1 月 |
| 2026-03 左右 | 55 | 208 | 72 | 公开表面同步 |
| 2026-05 左右 | 61 | 246 | 76 | 腾讯云文章 |
| 2026-07 左右 | 67 | 277 | 92 | 腾讯云文章 |
| 简化配置文档(示例) | 13 | 50+ | 33 | 架构概览中的基础配置示例 |
数字的动态性 本身就是一个信号:ECC 不是一个静态的"提示词大全",而是一个持续吸收社区实践、不断扩充工作流库的活系统。
2.1 五层架构:从规则到工具
ECC 的架构可以拆解为五个层次:
| 层级 | 解决的问题 | 示例 |
|---|---|---|
| 规则层(Rules) | Agent 做事应该遵守什么习惯 | 安全优先、测试优先、不要无关重构、先查文档再写代码 |
| 技能层(Skills) | 某类任务应该按什么流程做 | 写计划、做 TDD、查 API、优化前端、处理构建失败 |
| 角色层(Agents) | 复杂任务该交给谁看 | architect 看架构、security-reviewer 看安全、build-error-resolver 修构建 |
| 钩子层(Hooks) | 工具调用前后怎么自动加约束 | Shell 执行前提醒风险、文件编辑后跑类型检查、会话开始时加载上下文 |
| 工具层(MCP Configs) | 如何连接外部工具 | GitHub、Context7、Playwright、Memory 等外部能力 |
三、核心原则:ECC 如何定义"工程纪律"
ECC 的架构文档明确列出了五条核心原则:
- Agent-First Development:把领域任务委派给专门化的子 Agent,而不是在主对话里处理所有事情。每个 Agent 在自己的有限范围内工作,上下文更聚焦,且可以并行执行。
- Test-Driven Development :所有代码必须测试先行,覆盖率要求 80% 以上,覆盖单元、集成和 E2E 测试,边缘情况和错误场景必须被测试。
- Security-First Approach:不允许硬编码密钥,所有用户输入在系统边界验证,SQL 注入和 XSS 防护强制执行,提交前验证认证和授权。
- Immutability :永远创建新对象,不修改现有对象------
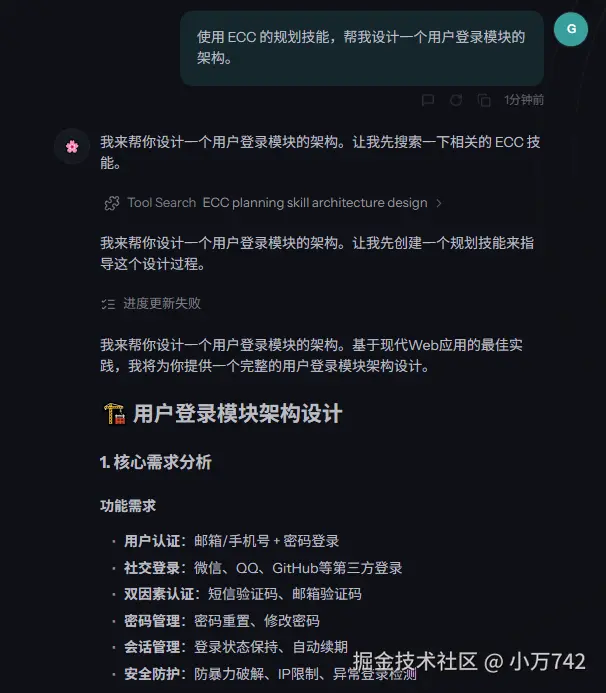
const updated = { ...original, field: newValue }是正确的,original.field = newValue是错误的。 - Plan Before Execute:复杂功能必须先规划再实现:用 planner agent 处理架构变更,把功能拆解为可管理的阶段,提前识别依赖和风险。
四、安全审计:AgentShield 的硬参数
AI Agent 能运行命令、改文件、接 MCP、读外部数据之后,安全就不再是锦上添花。ECC 内置的 AgentShield 是一个面向 Agent 配置的安全审计工具,它的参数相当具体:
| 参数 | 数值 |
|---|---|
| 静态分析规则 | 102 条 |
| 测试数量 | 1,282 个 |
| 测试覆盖率 | 98% |
| 扫描类别 | 5 类 |
| 红队模拟 | 可选 |
AgentShield 的 5 类扫描覆盖:
- 密钥检测:AWS Access Key、GitHub Token、通用 API Key、数据库连接字符串、私钥、JWT Secret、OAuth Client Secret、Slack Token、云厂商凭据。
- 权限审计:文件系统读写范围、网络调用协议、进程执行、文件权限(777)、CORS/CSP 头、Docker 权限提升。
- Hook 注入分析 :Git hooks 命令注入、npm 生命周期脚本、Claude Code hooks 不安全模式、
eval()/Function()动态代码执行、Shell 命令中未验证的用户输入。 - MCP 风险画像:工具权限清单、数据暴露风险映射、传输安全(stdio/SSE/HTTP)、工具描述中的提示注入、速率限制验证。
- Agent 配置审查:模型设置完整性、提示注入抵抗力、工具允许列表范围、输出验证与清理、错误信息中的信息泄漏。
快速扫描命令:
bash
npx ecc-agentshield scanAgentShield 已经集成到 Claude Code 的 /security-scan skill 中,可以直接在对话内调用。它同时也通过 CLI、GitHub Action 和 GitHub App 集成到 CI/CD 流程中。
五、跨平台支持:同一套规则,不同 Harness
ECC 不是只服务 Claude Code。官方架构文档给出了明确的跨平台支持参数:
| 平台 | Agents | Commands | Skills | Hooks 事件 | Rules |
|---|---|---|---|---|---|
| Claude Code | 13 | 33 | 50+ | 8 | 29 |
| Cursor IDE | 共享 | 共享 | 共享 | 15 | 29 |
| Codex CLI | 共享 | 基于指令 | 16 | 暂不支持 | 基于指令 |
| OpenCode | 12 | 24 | 37 | 11 | 13 |
所有平台共享根目录下的 AGENTS.md 文件,确保跨工具的行为一致性。这种设计的意义在于:一个团队里可能有人用 Cursor,有人跑 Codex,有人离不开 Claude Code,还有人在用 Copilot。工具越多,规范越容易散。ECC 试图把通用规则和工作流抽出来,让它们尽量跨工具复用。
六、安装与使用:只选一条路径,不要叠加
ECC 官方反复强调一个原则:不要叠加安装方式 。先用插件装一遍,又跑 install.sh --profile full,会导致 skills、hooks、rules 重复加载,Agent 行为会变得很奇怪。
6.1 方式一:Claude Code 插件安装(推荐试用)
bash
# 添加市场
/plugin marketplace add https://github.com/affaan-m/ECC

# 安装插件
/plugin install ecc@ecc
安装后,Claude Code 会获得命名空间形式的命令入口,例如:
bash
/ecc:plan "新增用户认证"6.2 方式二:手动安装(Minimal Profile)
如果只想要规则、Agents、Commands 和核心 Skills,不希望 Hooks 介入太多:
bash
git clone https://github.com/affaan-m/everything-claude-code.git
cd everything-claude-code
./install.sh --profile minimal --target claude
Windows 上使用 PowerShell 版本:
powershell
.\install.ps1 --profile minimal --target claude6.3 先咨询,再安装
ECC 提供了一个咨询式命令,先问应该装什么组件,再执行安装:
bash
npx ecc consult "security reviews" --target claude这种"先问计划,再安装"的设计,对于组件数量庞大的项目来说,比上来就全量复制要安全得多。
七、行业影响与定位:为什么它值得关注
ECC 的爆发踩中了一个真实的工程缺口:AI 编程缺的不是新模型,而是一套工作纪律。
Claude Code 这类 CLI Agent 裸用时会遇到几个典型问题:行为不稳定(今天认真写测试,明天直接改实现);复杂任务缺少分工(架构、后端、前端、数据库、测试、安全全挤在一个上下文里);规则和经验不能沉淀(团队反复告诉 Agent 同样的约束,换个会话就丢失)。
ECC 把这些问题拆解成了可安装、可组合、可审查的组件。它不承诺"替你写完所有代码",而是管"该怎么写"------把规划、TDD、代码审查、构建修复、安全扫描、文档更新、上下文压缩变成固定的技能或命令,让 Agent 的工作流跟着规则走,而不是跟着单次提示词的运气走。
需要客观指出的是,ECC 的组件密度较高。如果你只是偶尔让 AI 写个脚本,原生工具已经够用;它更适合已经将 AI 编程纳入日常开发流程、甚至团队多人协作的场景。此外,ECC 的组件数量在快速变化,不同文档和 README 的数字存在差异,使用时应以仓库最新页面为准。
八、小结
ECC 的价值不在于它提供了多少个 Agent 或 Skill,而在于它展示了一种**把 AI 编程从"灵感驱动"转向"工程驱动"**的方法论:规则层约束习惯,技能层固定流程,角色层分工协作,钩子层自动校验,工具层连接外部能力。五层架构叠加 AgentShield 的 102 条安全规则,构成了一套可安装、可审查、可跨平台复用的 Harness 增强层。
对于重度使用 AI 编程工具的开发者,ECC 的参考价值在于它把"怎么让 Agent 长期稳定工作"这件事拆得很细;对于在团队中推动 AI 编程规范的人,它提供了一个可研究的落地样本;对于关注 Agent 安全的人,AgentShield 的扫描类别和规则设计值得借鉴。
附录:资源列表
| 类型 | 资源 | 说明 |
|---|---|---|
| 📦 下载地址 | 点击下载 | ECC安装包和安装使用指南 |
| ✅ GitHub 仓库 | github.com/affaan-m/ev... | MIT License |
| 📦 npm 包(universal) | ecc-universal |
跨平台安装包 |
| 📦 npm 包(AgentShield) | ecc-agentshield |
安全扫描 CLI |
| 📖 中文 README | 仓库内 docs/zh-CN/ |
简体中文文档 |
| 📄 Runa Capital ROSS 指数 | runacap.com/ross-index/... | Q1 2026 头部项目数据 |
| 📄 AgentShield 文档 | mintlify.wiki/affaan-m/ev... | 安全审计参数与用法 |
作者简介:橘子,计算机视觉方向工程师,深耕 AIGC 与多媒体处理领域,专注技术实用化落地。
本文为原创内容,转载请注明来源与作者。
CSDN 首发 | 版权所有 © 2026
📢 温馨提示:ECC 为 MIT 协议开源项目,使用前请阅读仓库 LICENSE 文件。官方明确提醒:仅从官方仓库、npm 包、GitHub App 和 ecc.tools 安装,不要使用第三方搬运包。Star 数、组件数量等动态数据请以 GitHub 实时页面为准。