本文是我在学习过程中记录学习的点点滴滴,目的是为了学完之后巩固一下顺便也和大家分享一下,日后忘记了也可以方便快速的复习。
网络工程师从入门到入狱
- 前言
- 一、交换机通过配置acl实现禁止或允许指定起点到指定终点的通信
- 二、NAT网络地址转换使得内网与外网互通
- 三、服务器发布------使用NAT将内网IP改成公网IP供外网访问
- 四、Telnet远程连接路由器进行配置
前言
今天学习的主要是关于初级网络工程师的知识的理解和应用
一、交换机通过配置acl实现禁止或允许指定起点到指定终点的通信
拓扑图:
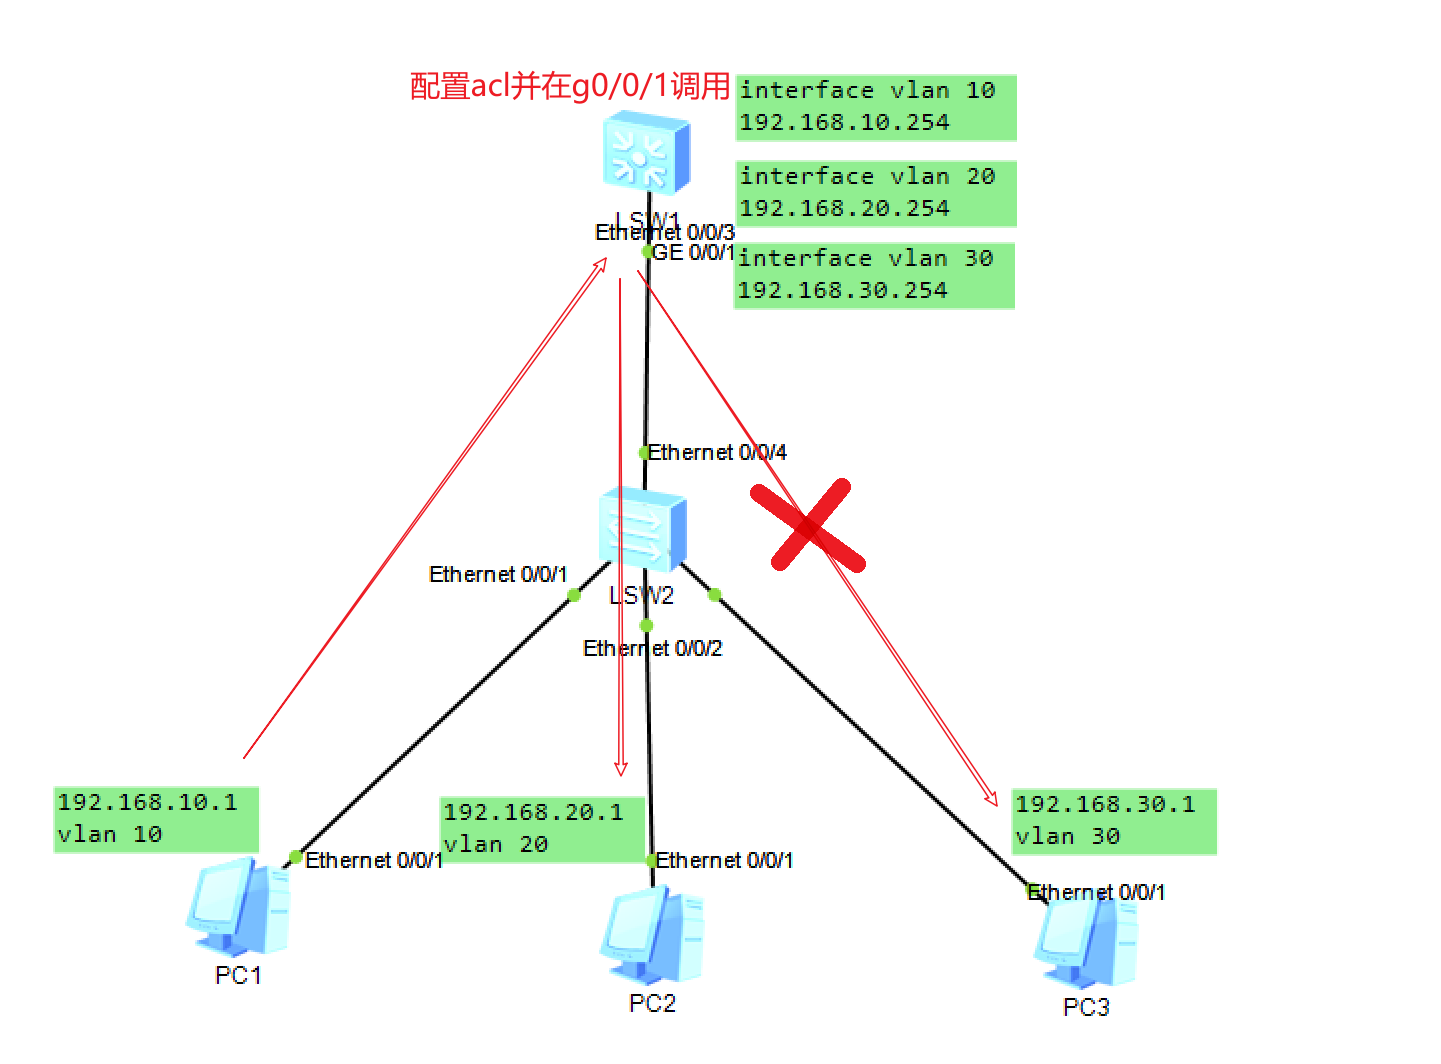
思路:先将所有线路配通,在单独给LSW1配置acl访问策略来限制PC1对PC3的通信,然后放行所有通信
先将所有线路配置完毕,实现任意间可通信。
(具体配置可看上一篇 <<六、Vlan和三层交换机实现不同Vlan间的通信>>)
注意: S3700交换机只有两个千兆网口其余全是百兆网口,所有只存在g0/0/1和g0/0/2,所有配置时直接配置百兆网口int e0/0/1,int e0/0/2,int e0/0/3,int e0/0/4
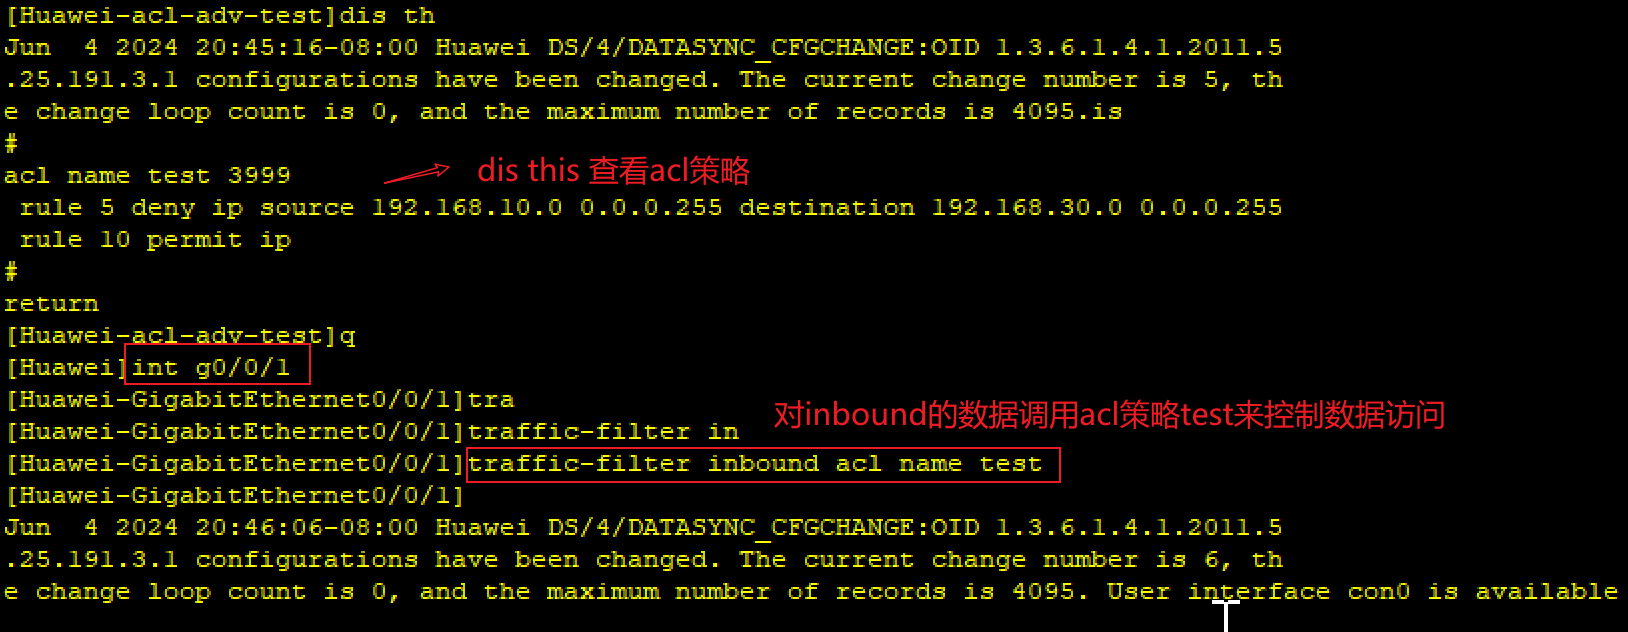
LSW1:
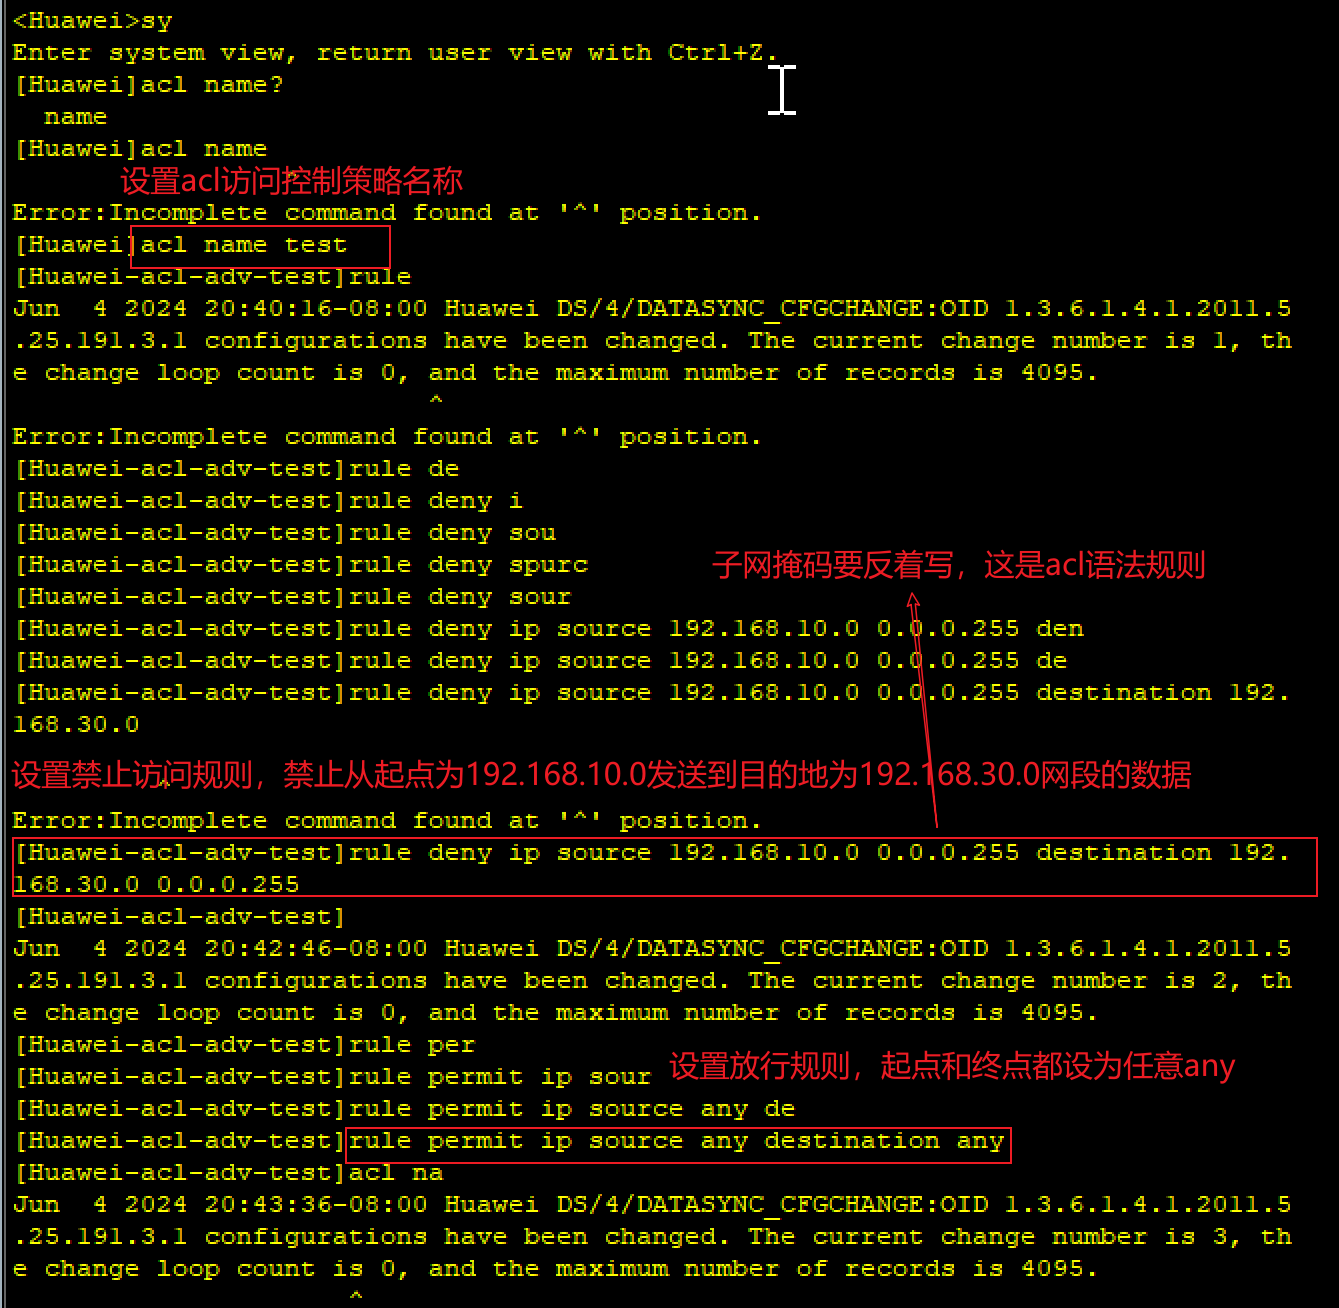
在必经之地 int g0/0/1调用acl策略:
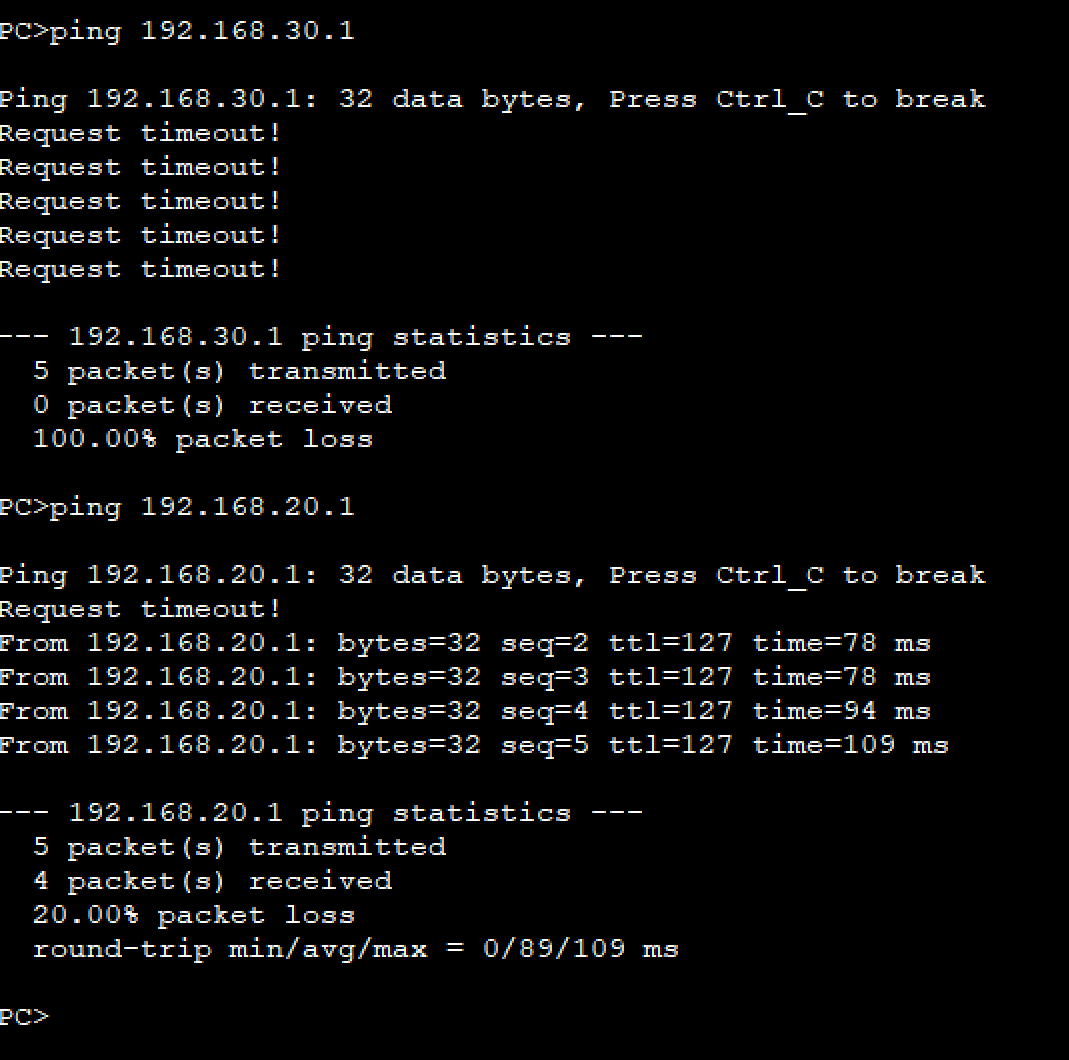
PC1:
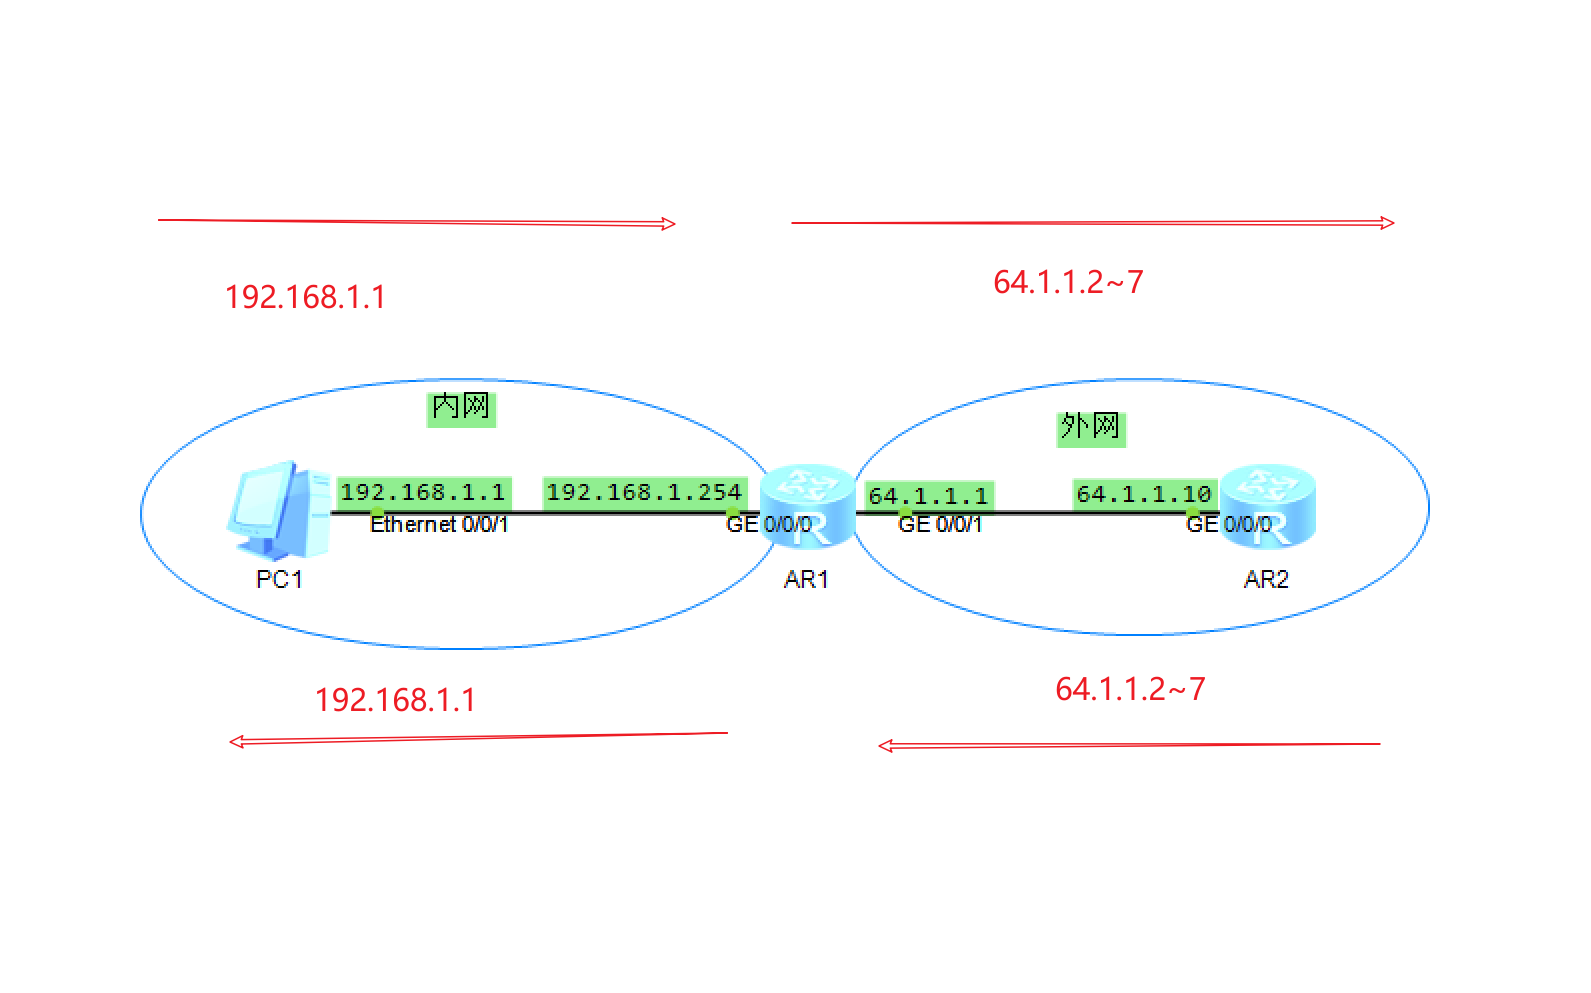
二、NAT网络地址转换使得内网与外网互通
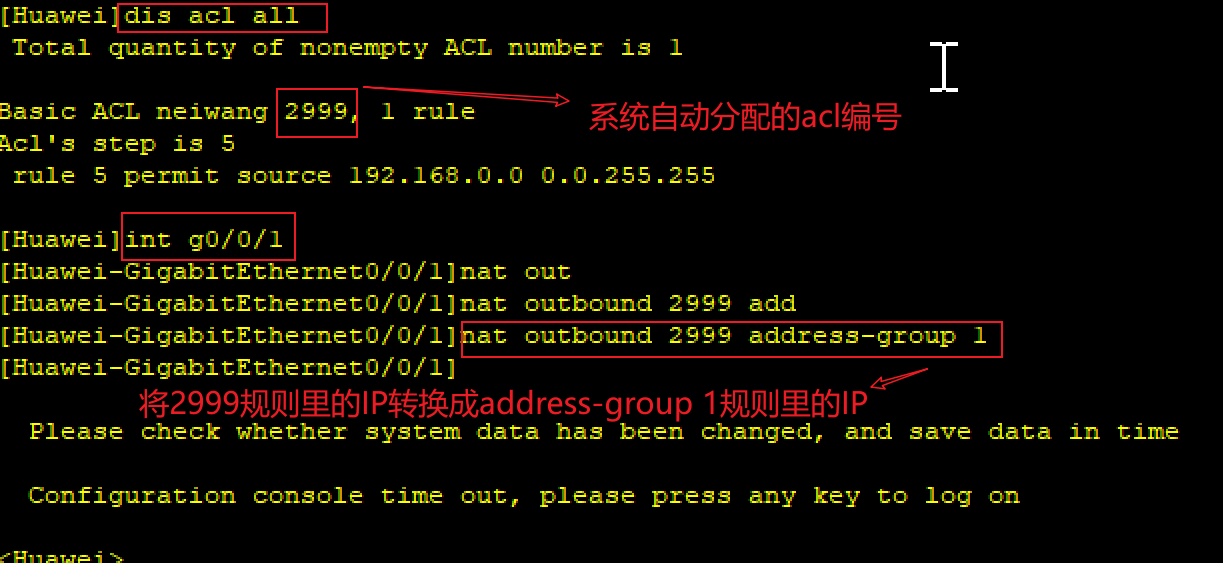
中间的路由器主要就是把acl策略的地址(192.168.1.1)
转成nat address-group 1里面的64.1.1.2~7其中一个地
址,
这样就可以实现通信
拓扑图:
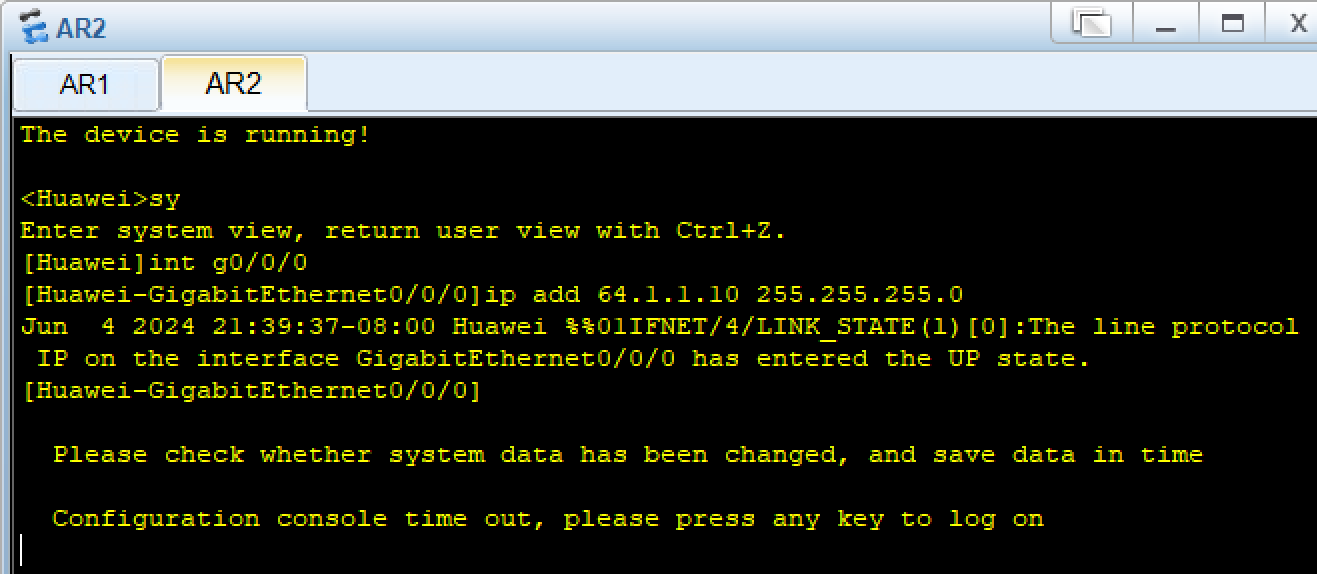
AR2:
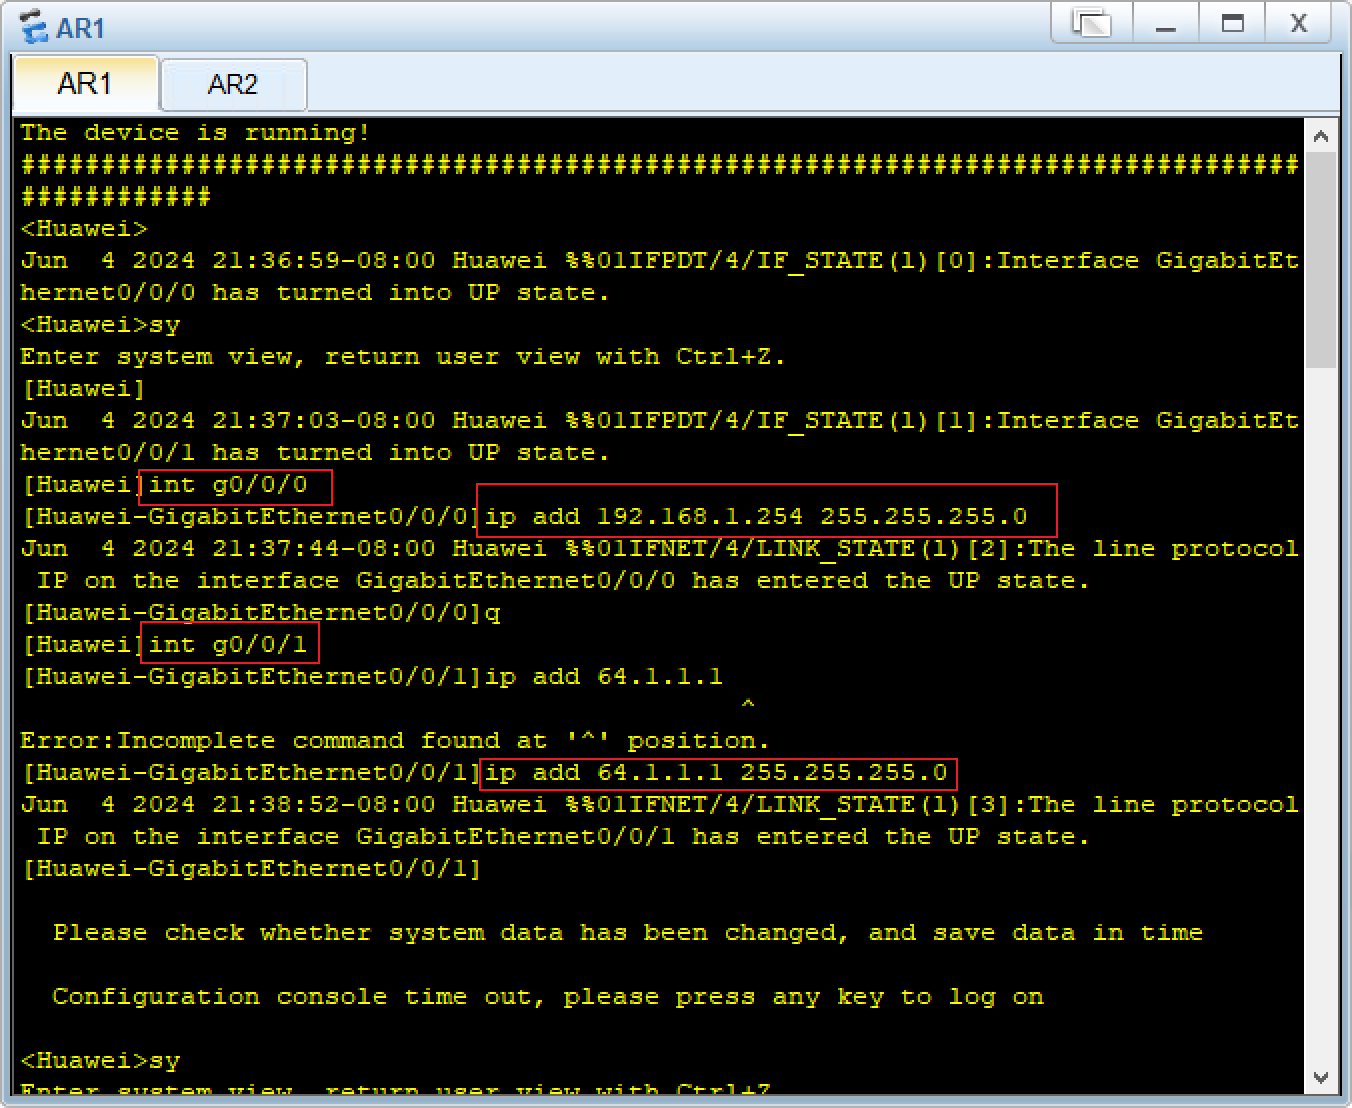
AR1:
给两个端口配置ip
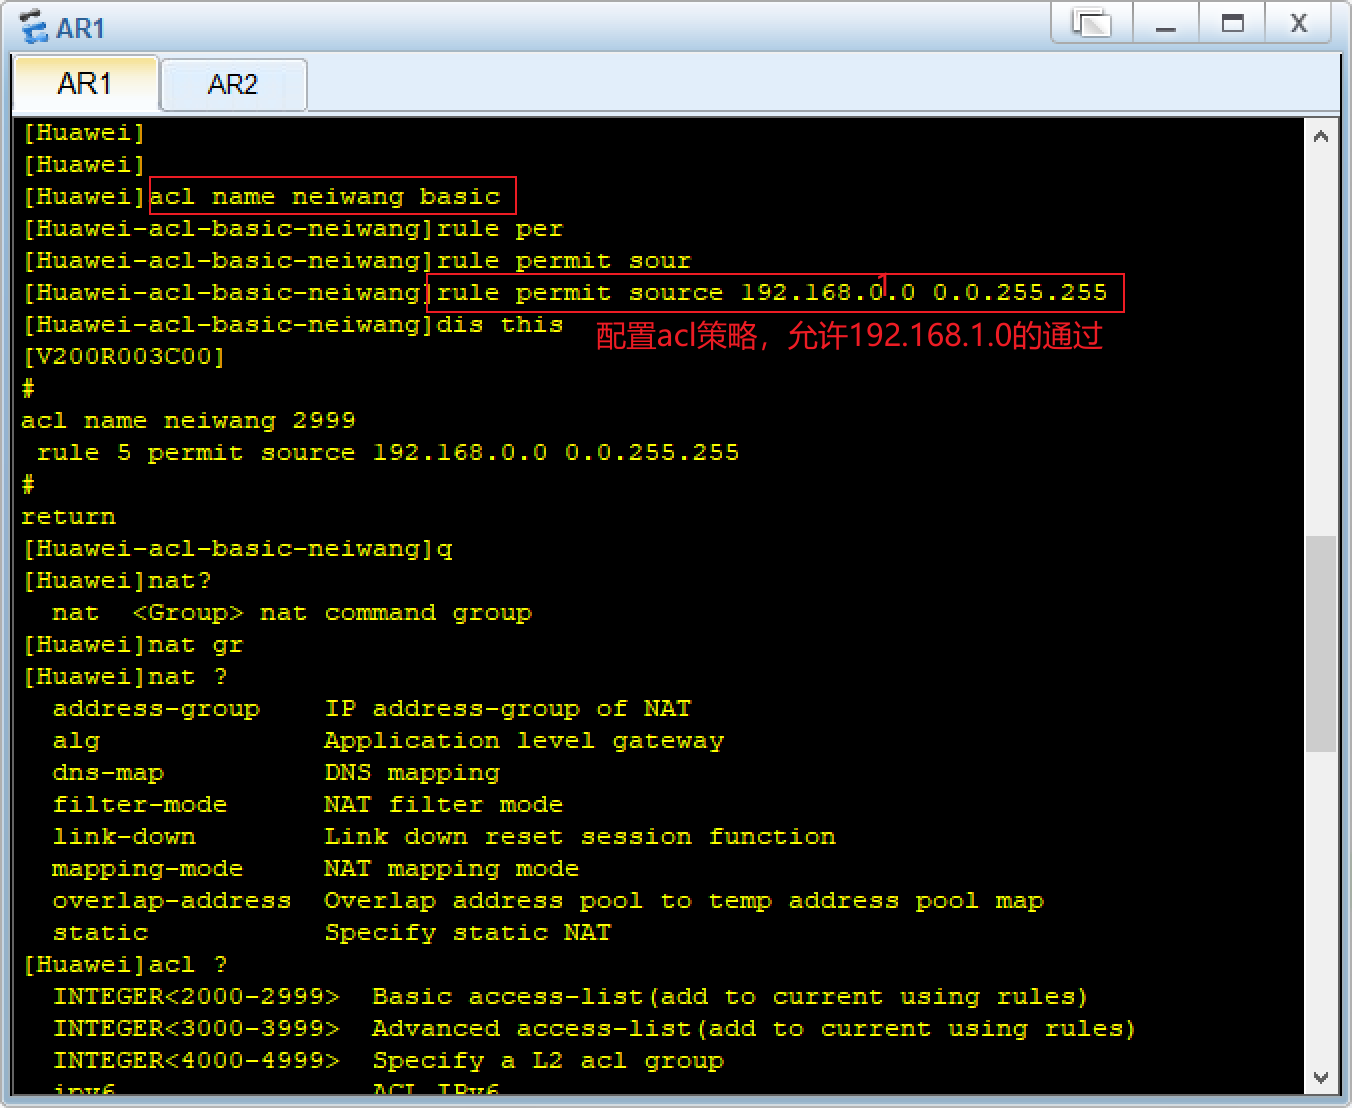
在必经之路g0/0/1调用acl和nat,并将他们联系起来,将2999里面的acl的允许的IP转成nat address-group 1里面的IP:
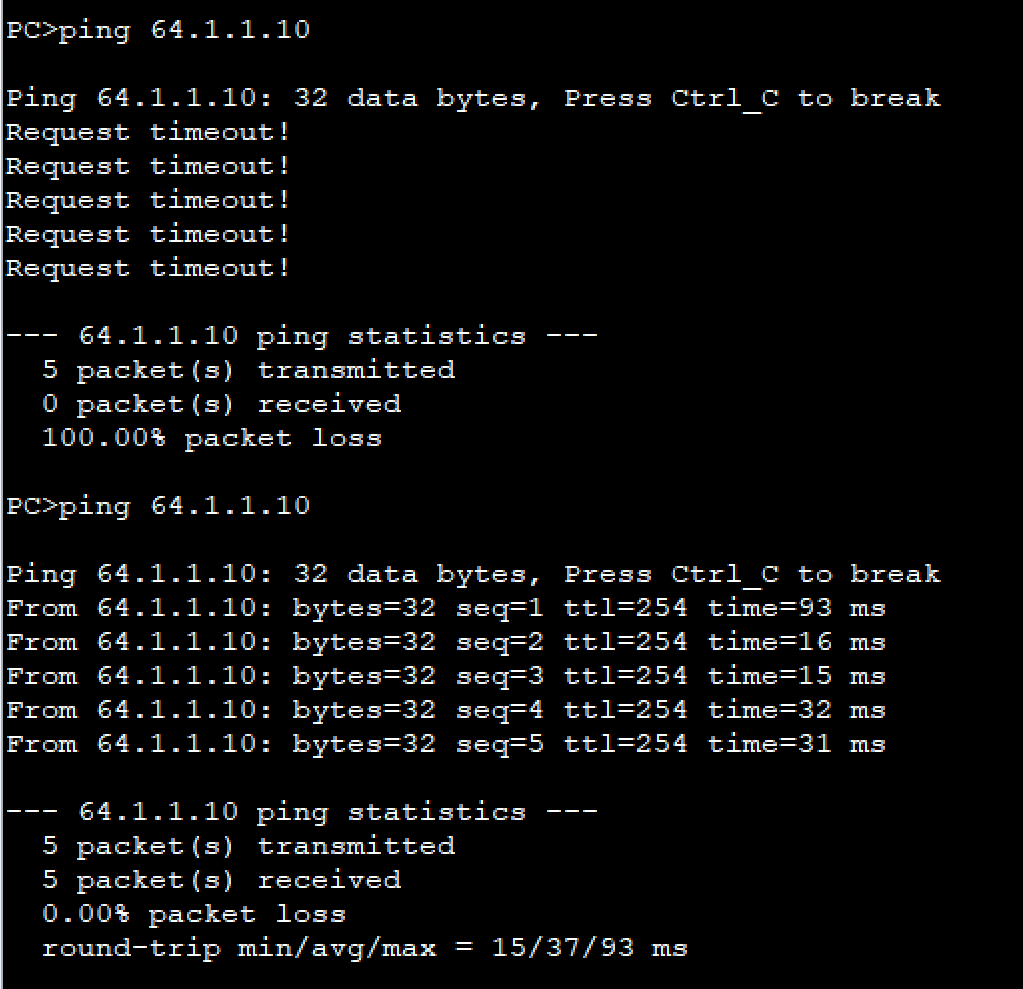
PC1:
三、服务器发布------使用NAT将内网IP改成公网IP供外网访问
删除某个vlan:undo vlan xxx
删除路由表中某一项:undo ip route-static IP地址 子网掩码 IP地址
拓扑图:
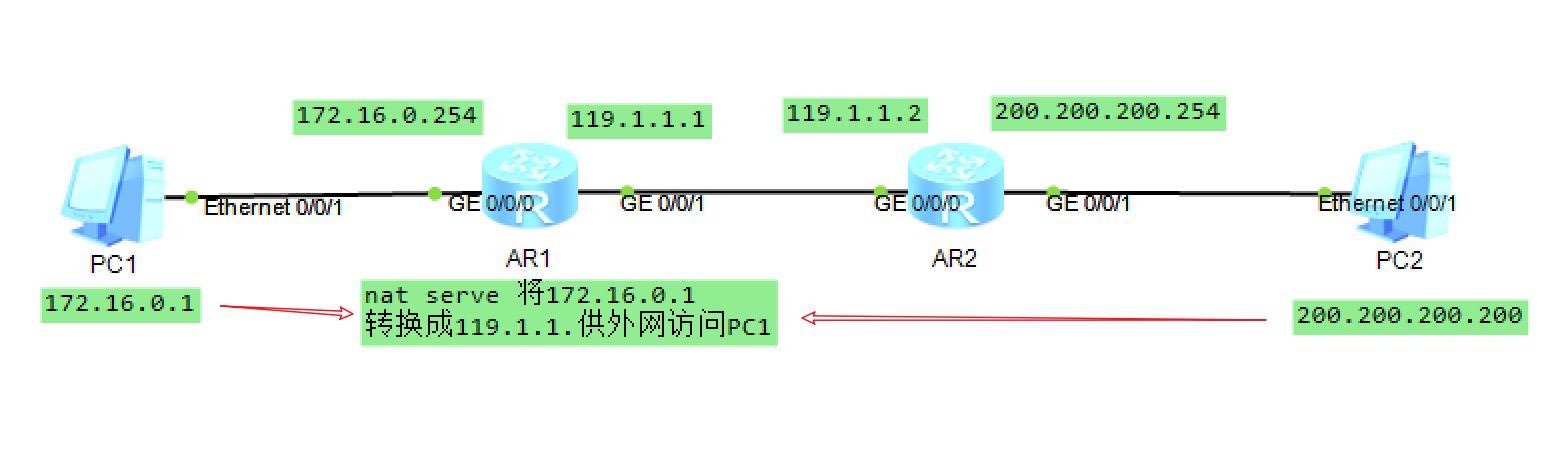
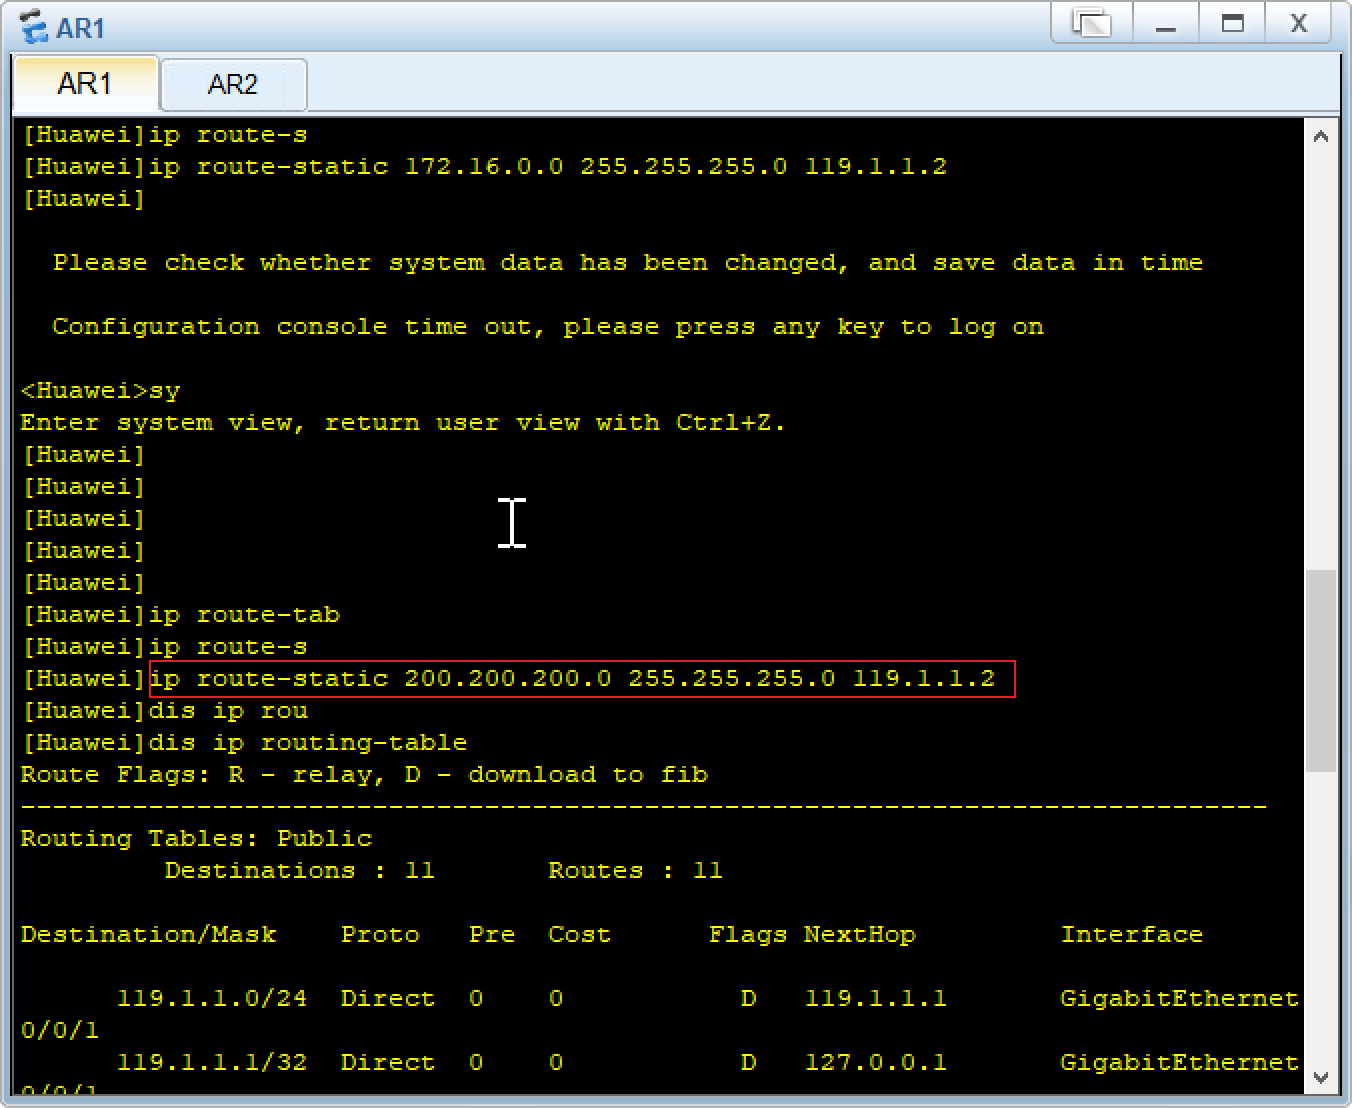
首先将所有的I配置一下,再在AR1路由器配置路由表
将去往200.200.200.200的数据转发到119.1.1.2
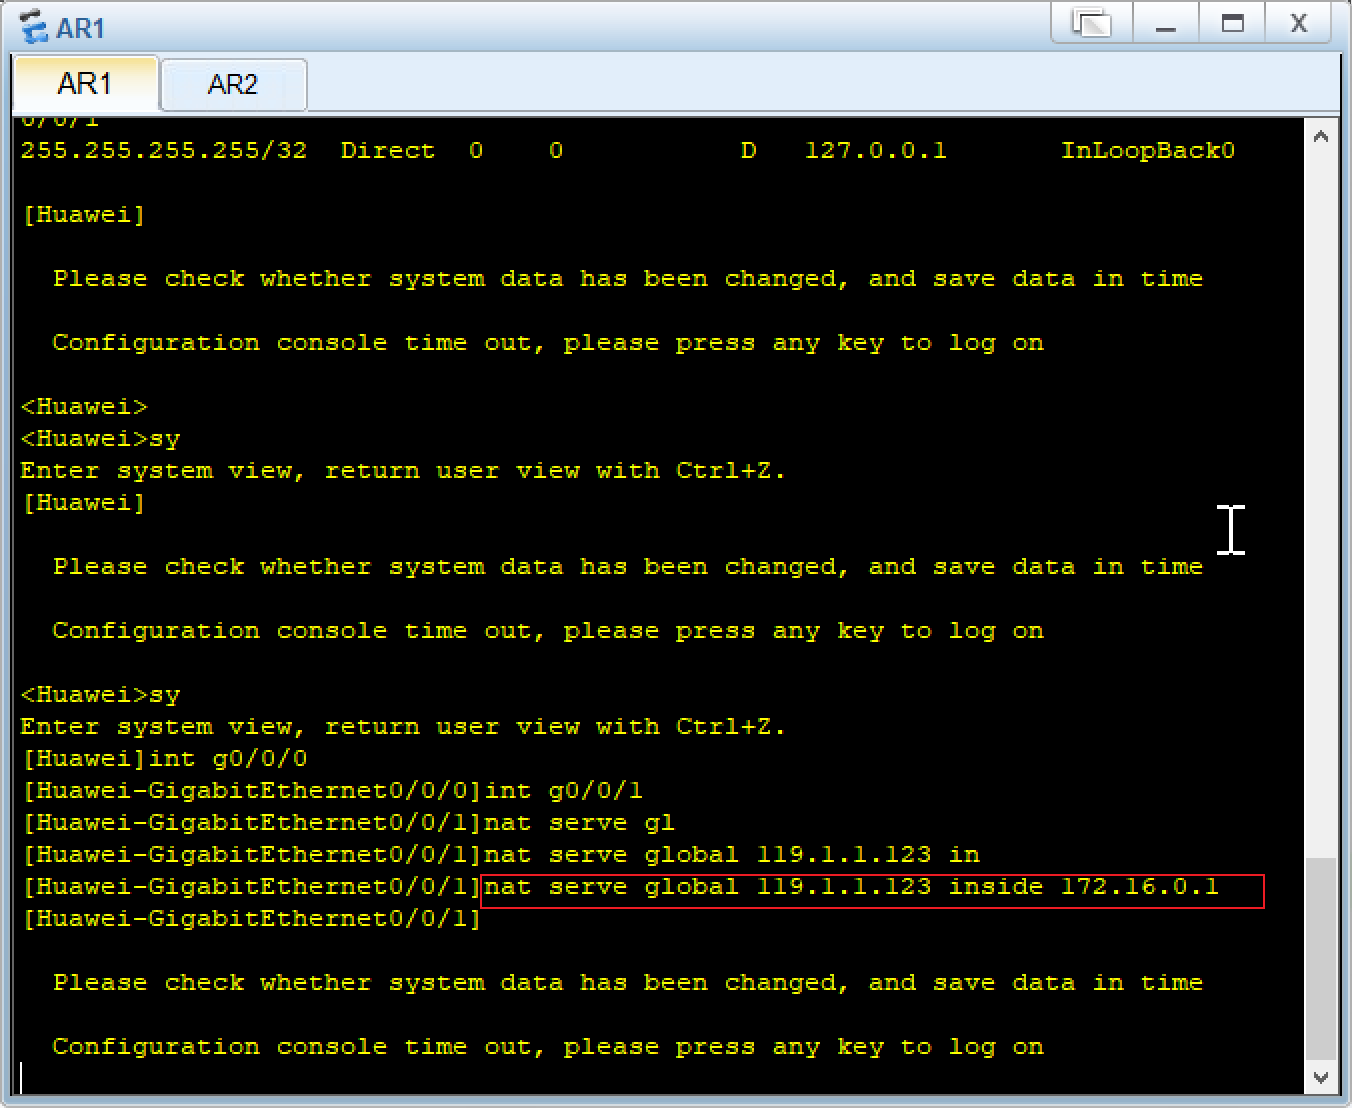
AR1:
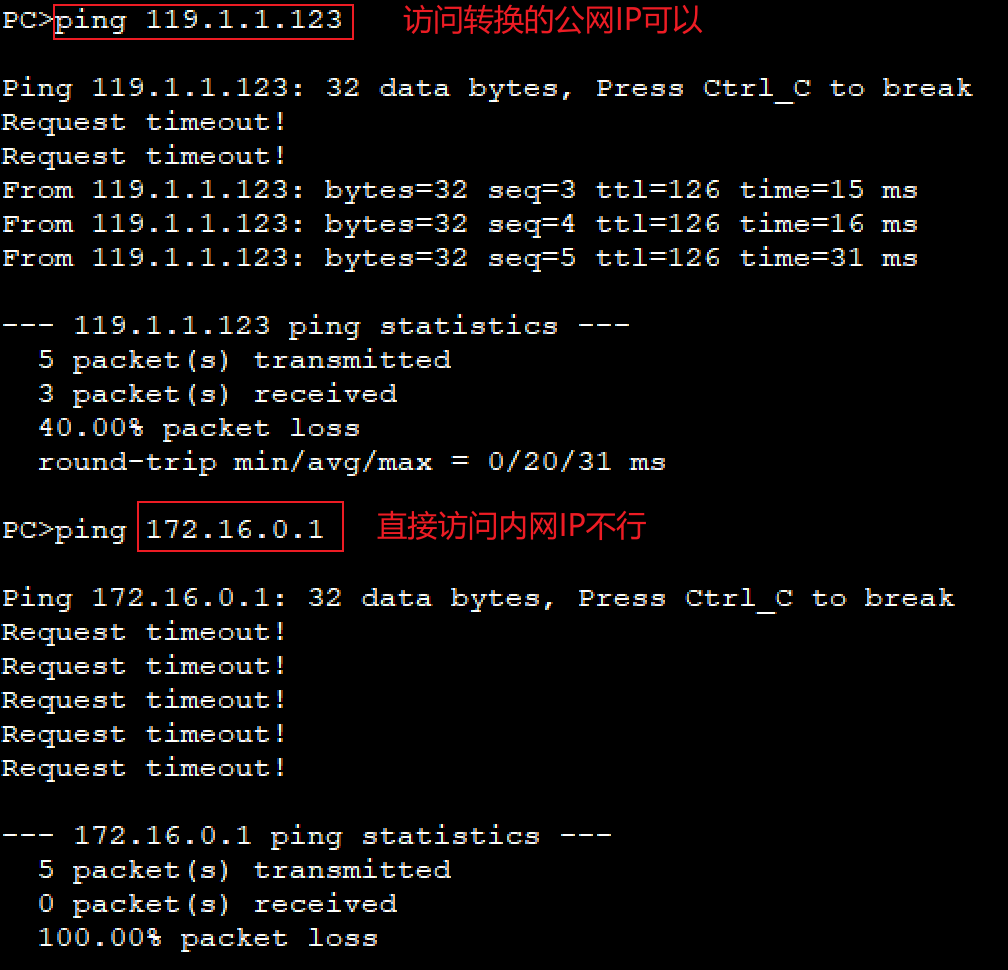
在这里配置NAT将内网地址172.16.0.1转成公网地址119.1.1.123供外网访问(这里的作用相当于配置路由表数据回路):
PC2:
四、Telnet远程连接路由器进行配置
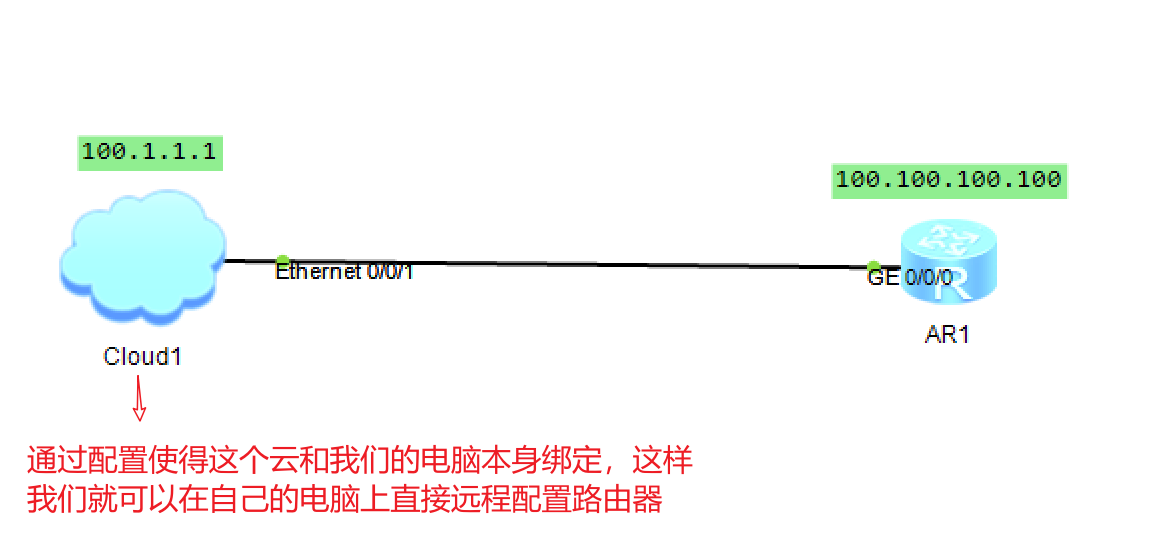
网段是由子网掩码决定的,所以这里这两个设备在同一个网段(100.1.1.1和100.100.100.100)是可以ping通的
拓扑图:
云clound1:
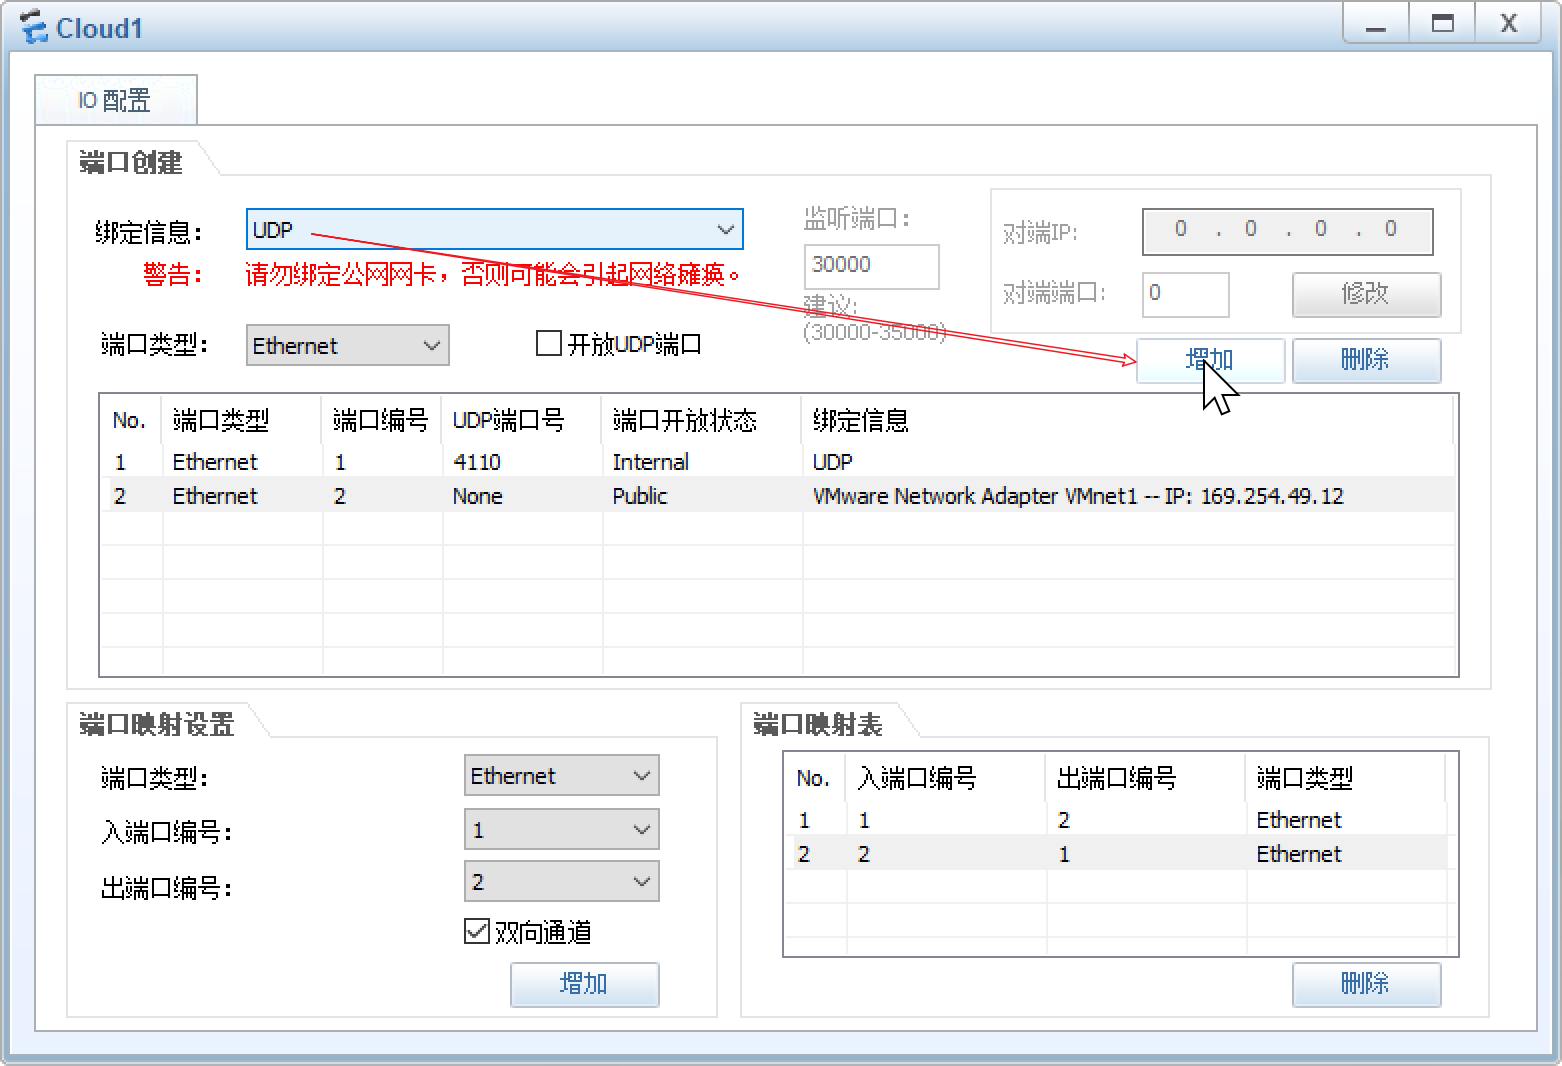
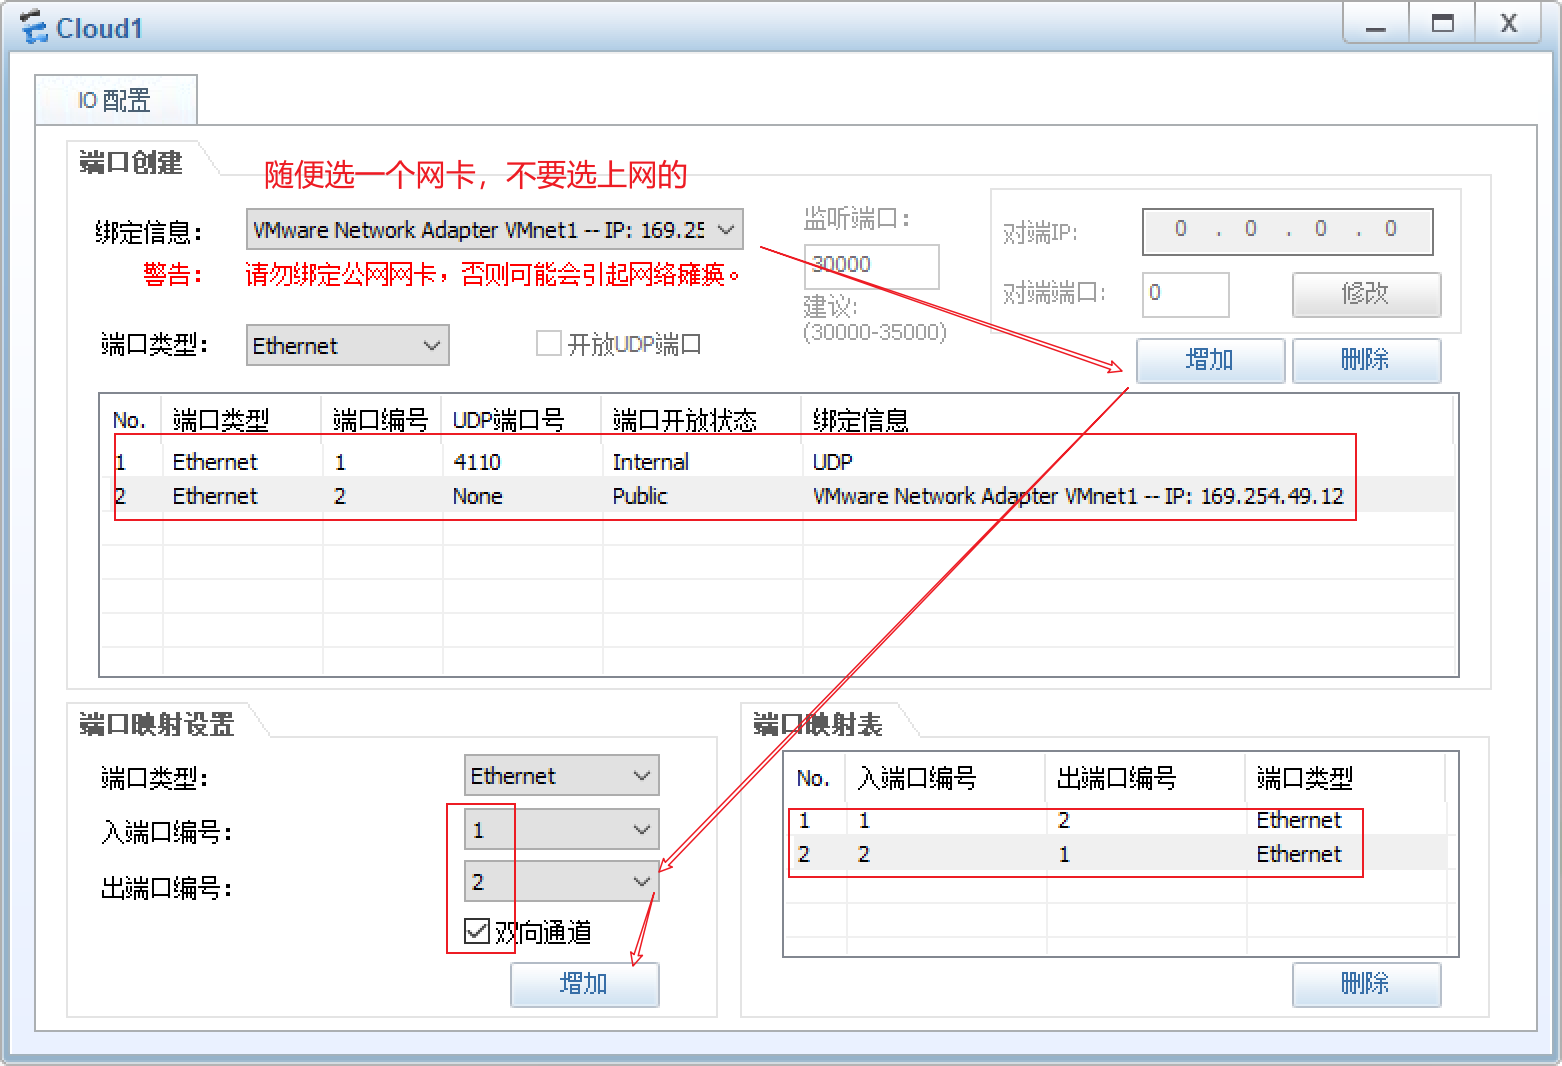
打开电脑选中上面选中的网卡配置IP:
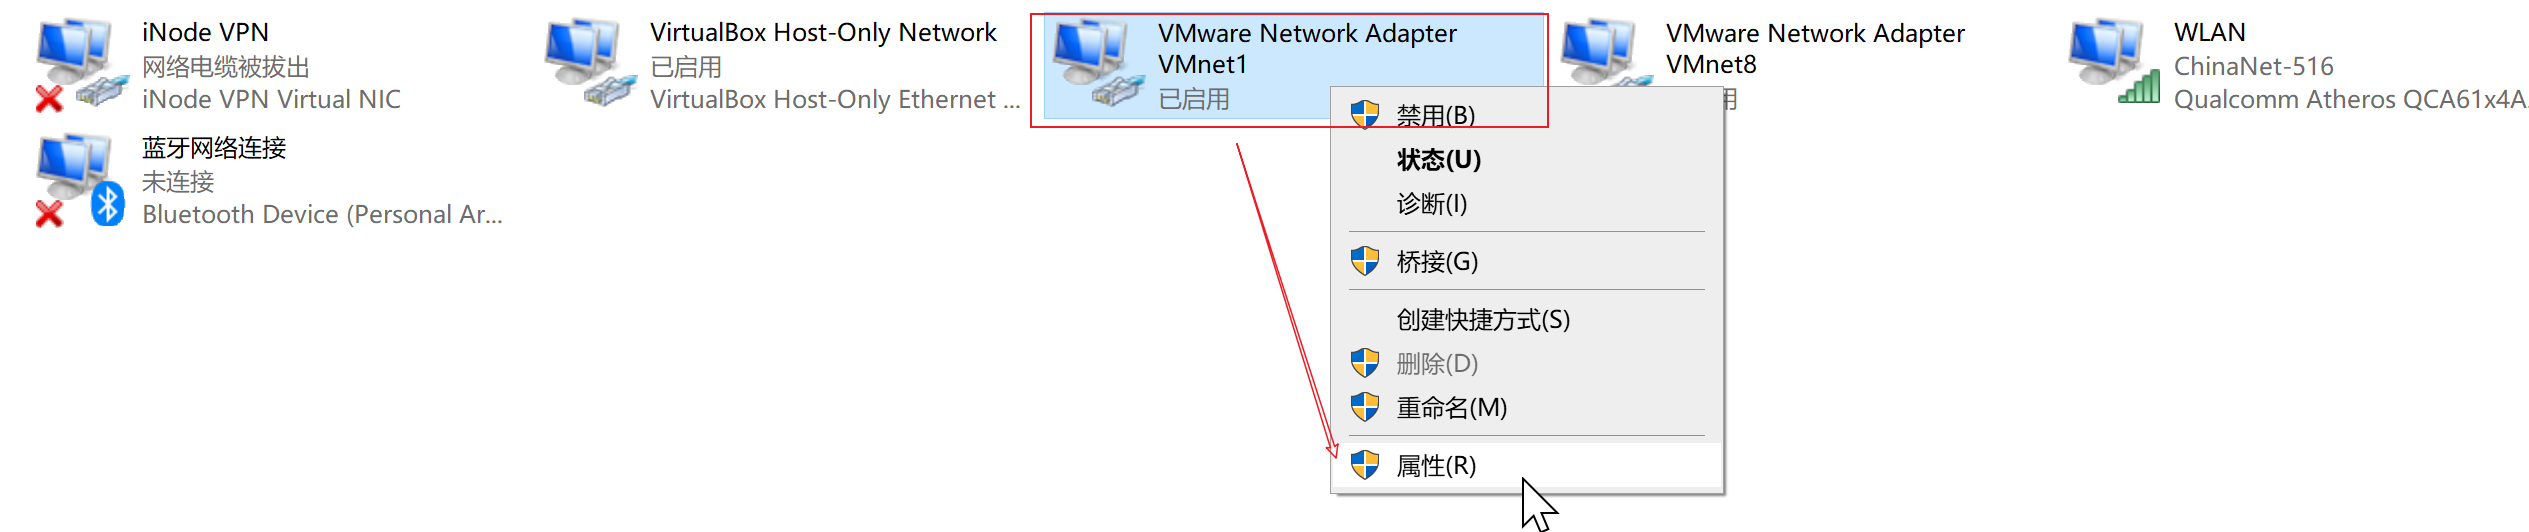
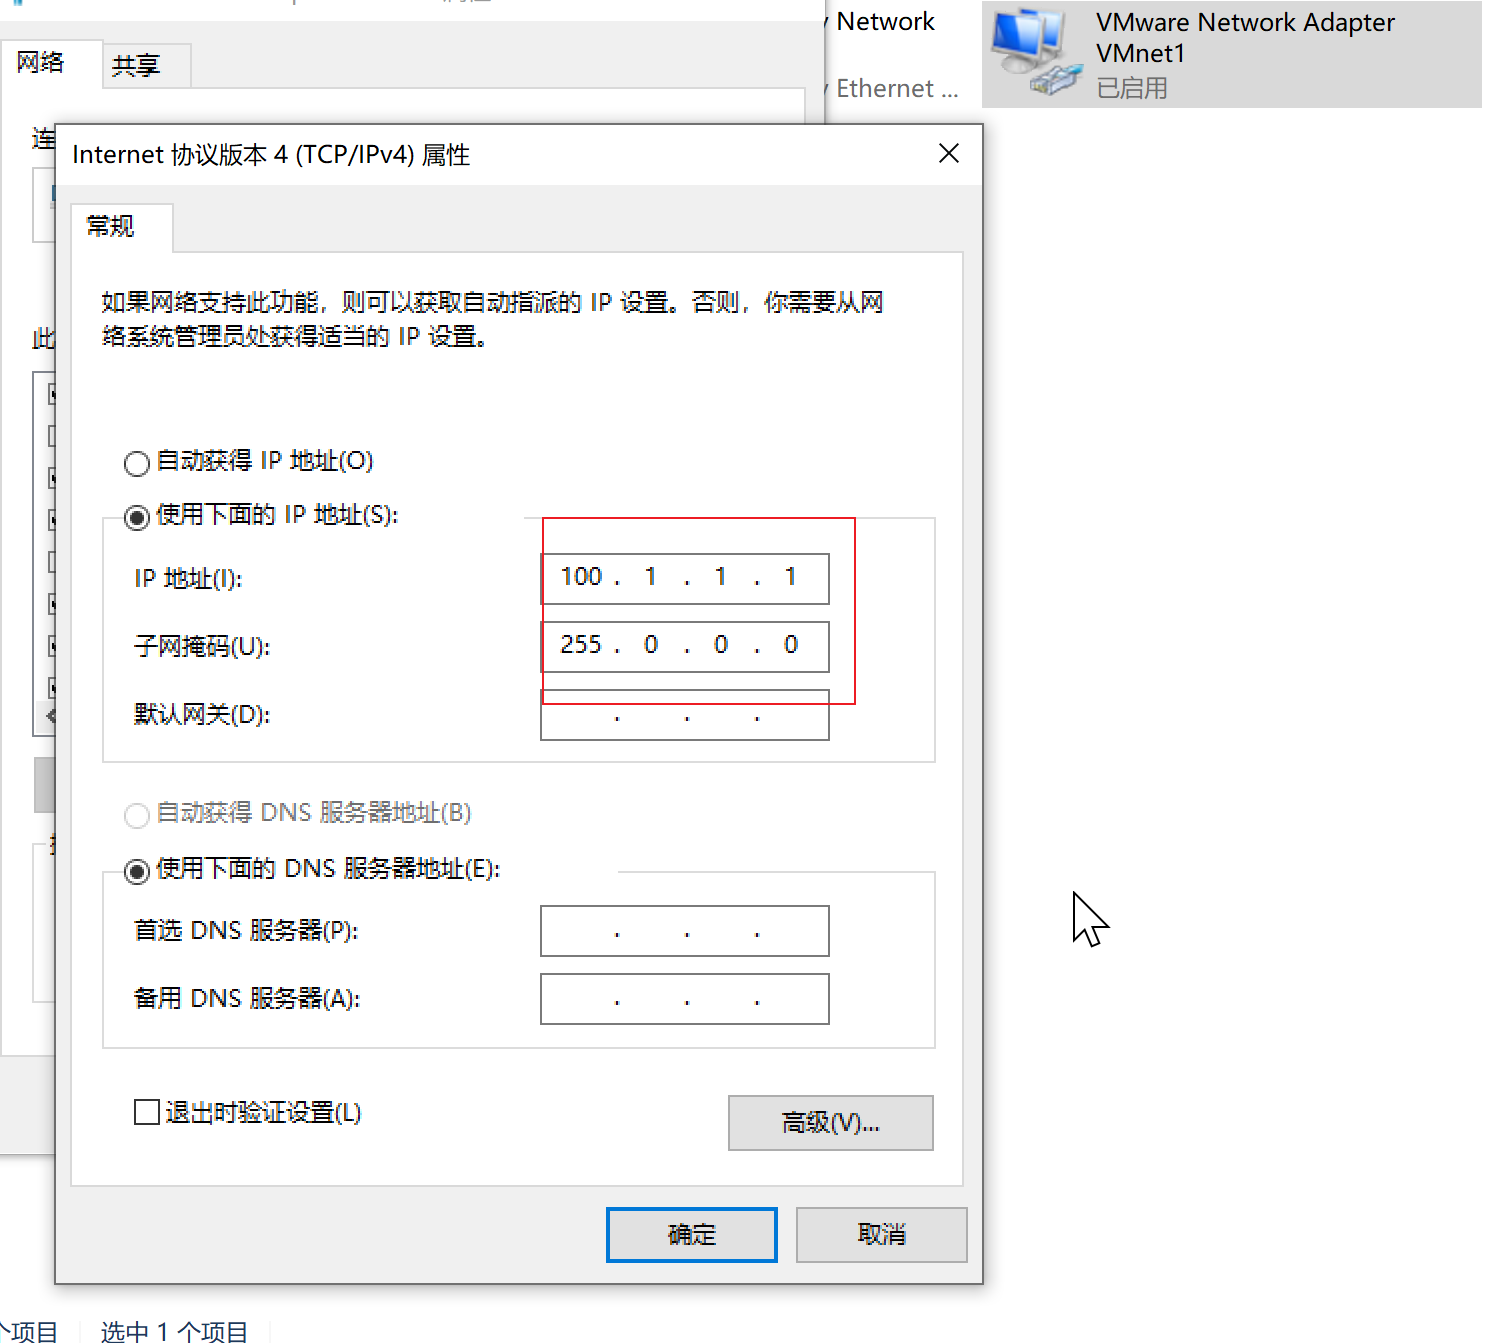
路由器AR1:
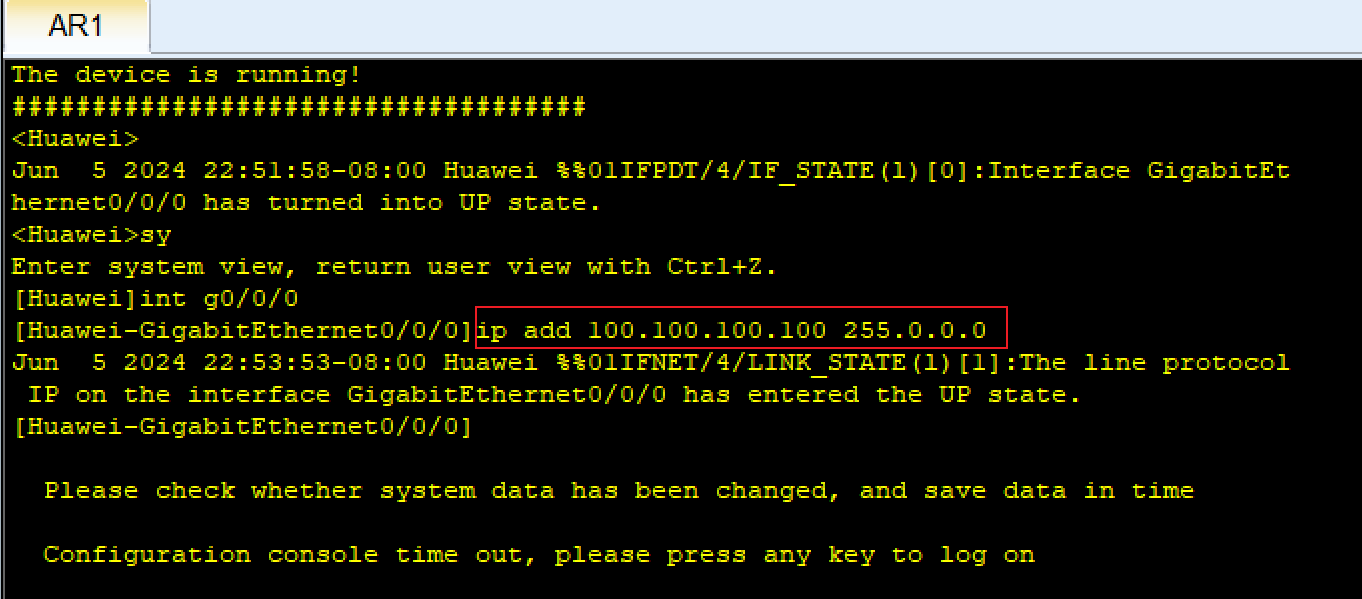
此时我们的电脑可以直接ping通路由器;
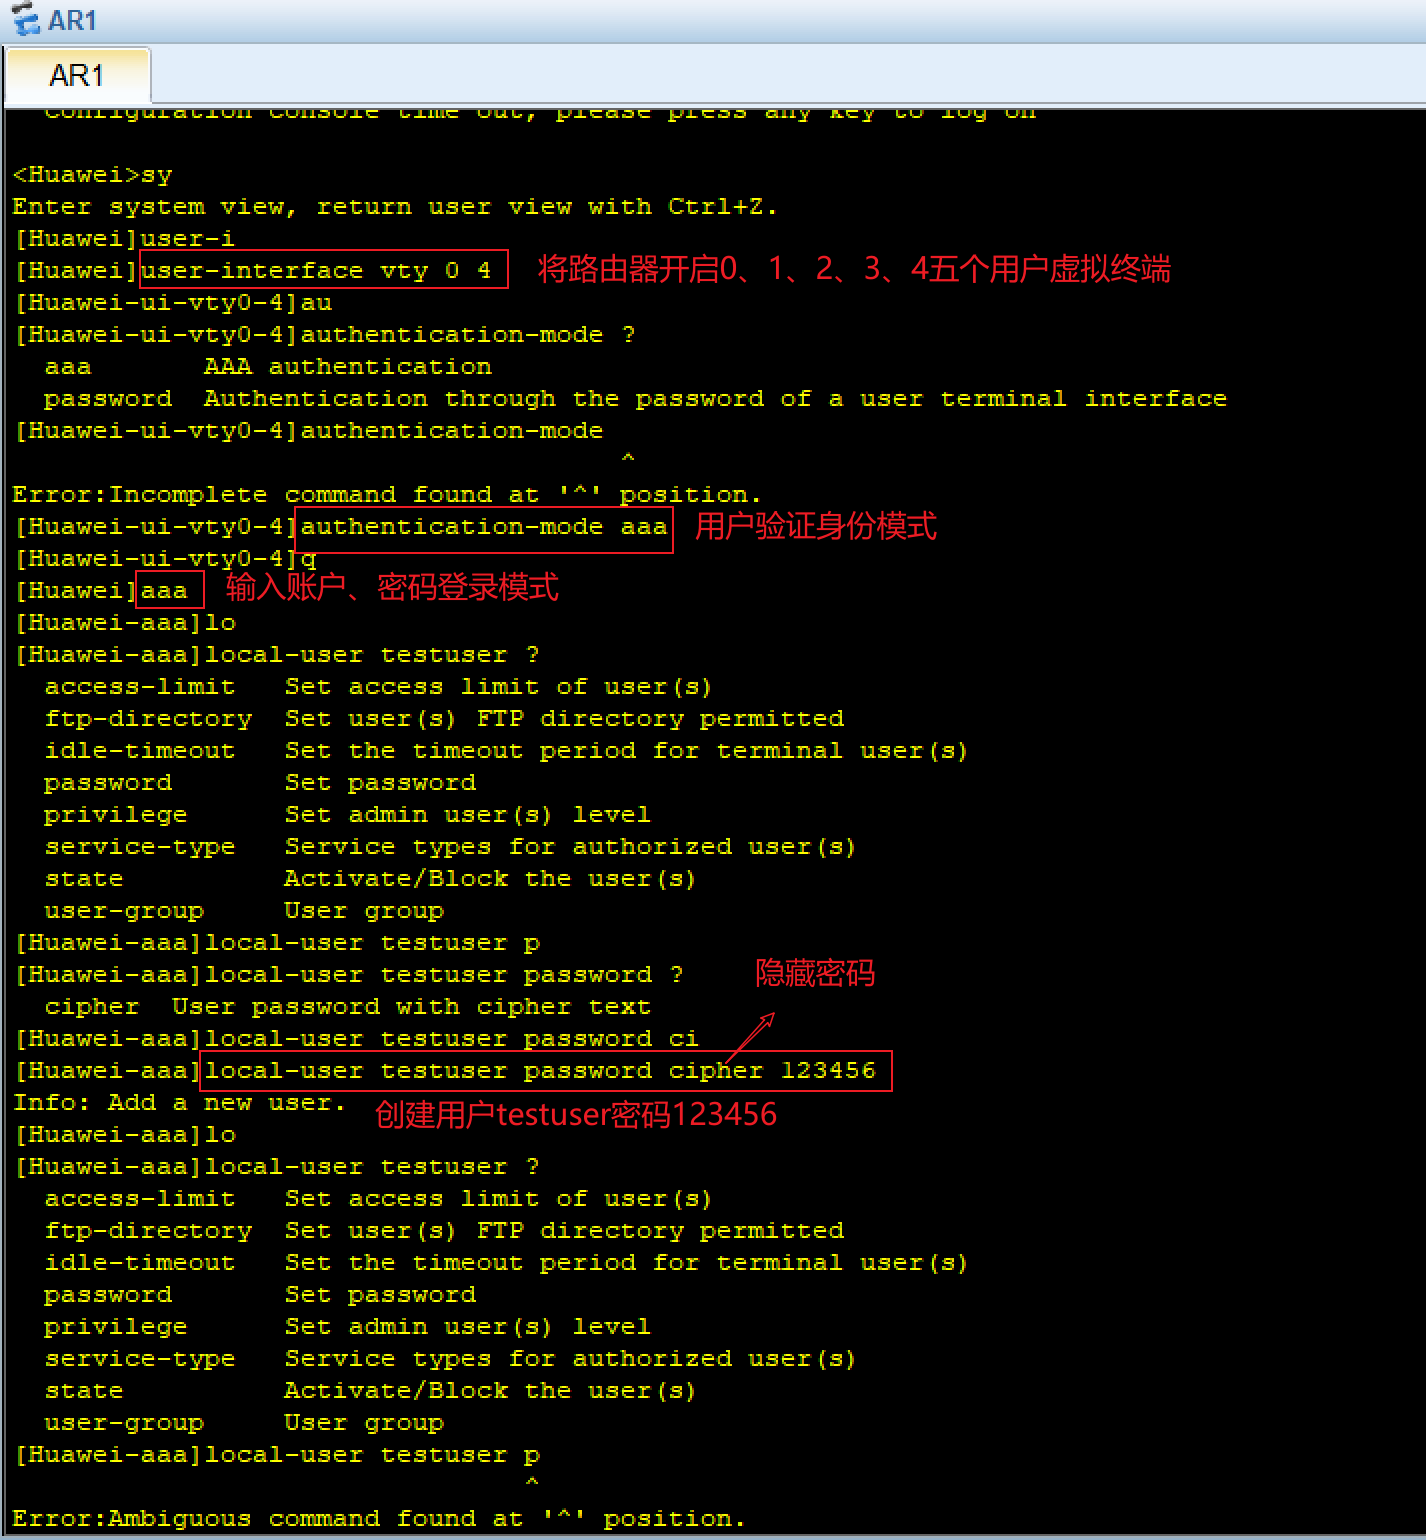
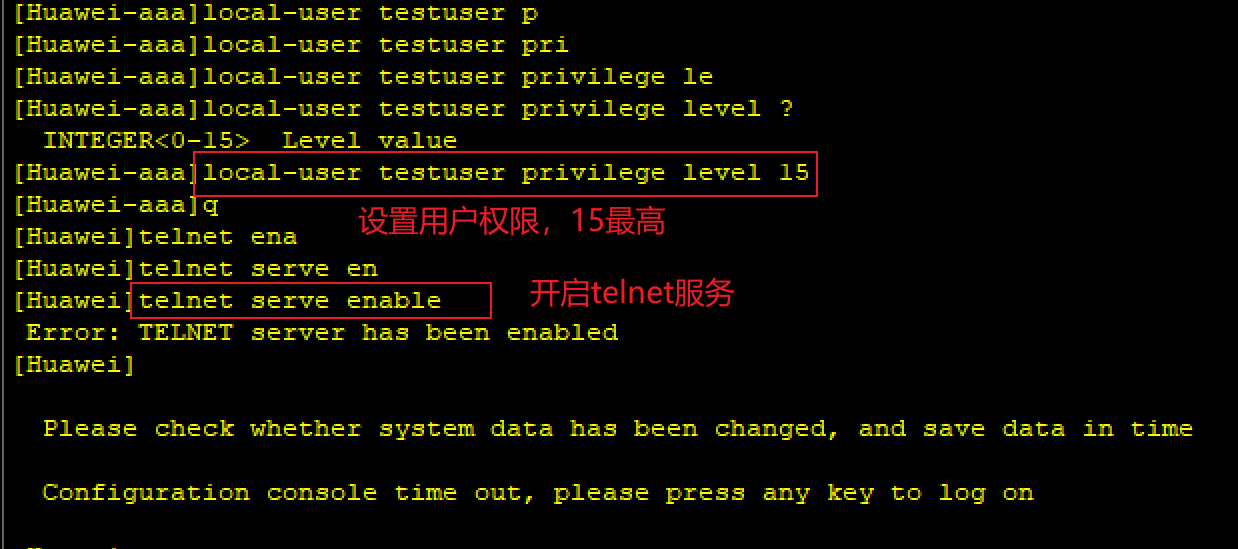
去路由器配置创建用户和用户验证模式及授权:
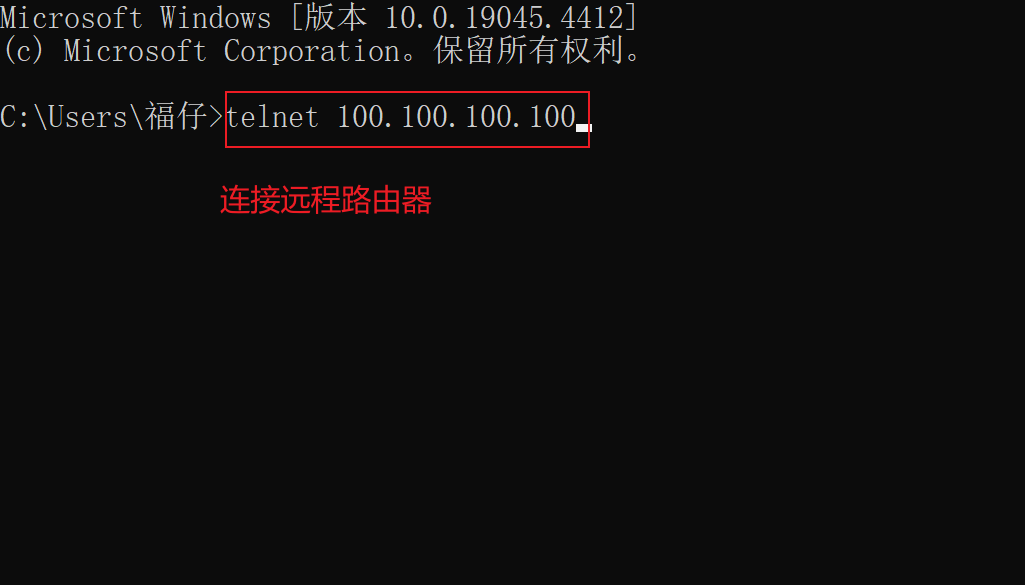
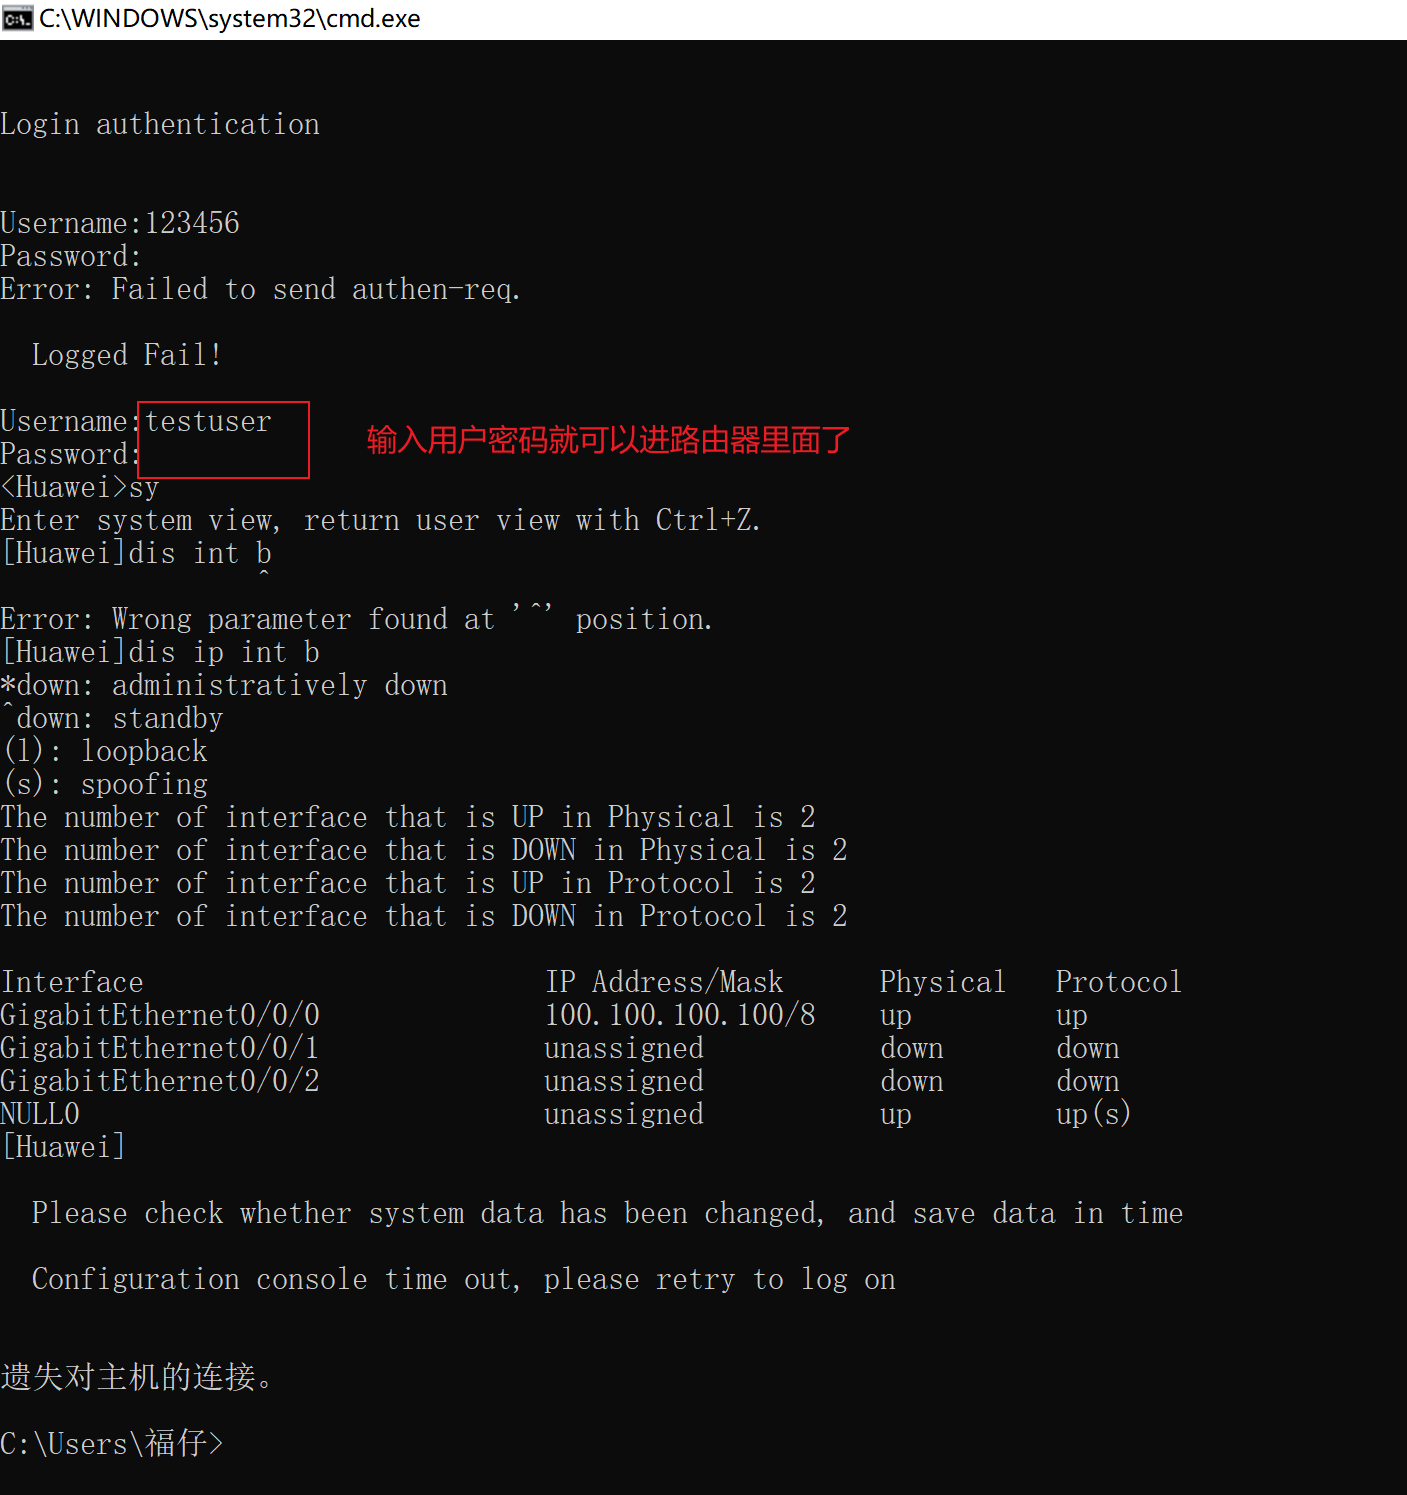
自己电脑ctrl+r-->cmd:
💕 原创不易,还希望各位大佬支持一下 \textcolor{blue}{原创不易,还希望各位大佬支持一下} 原创不易,还希望各位大佬支持一下
👍 点赞,你的认可是我创作的动力! \textcolor{orange}{点赞,你的认可是我创作的动力!} 点赞,你的认可是我创作的动力!
⭐ 收藏,你的青睐是我努力的方向! \textcolor{red}{收藏,你的青睐是我努力的方向!} 收藏,你的青睐是我努力的方向!
🥕 评论,你的意见是我进步的财富! \textcolor{green}{评论,你的意见是我进步的财富!} 评论,你的意见是我进步的财富!