【网络安全】修改Host文件实现域名解析

场景

开发一个网站或者服务,需要在本地测试时,可以将线上的域名指向本地开发环境的IP地址。从而模拟真实环境中的域名访问,方便调试和开发。

步骤

1、以管理员身份打开命令提示符

2、编辑hosts文件:

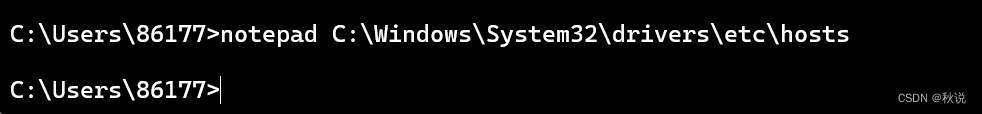
输入以下命令打开hosts文件:

复制代码
     notepad C:\Windows\System32\drivers\etc\hosts
3、修改hosts文件:

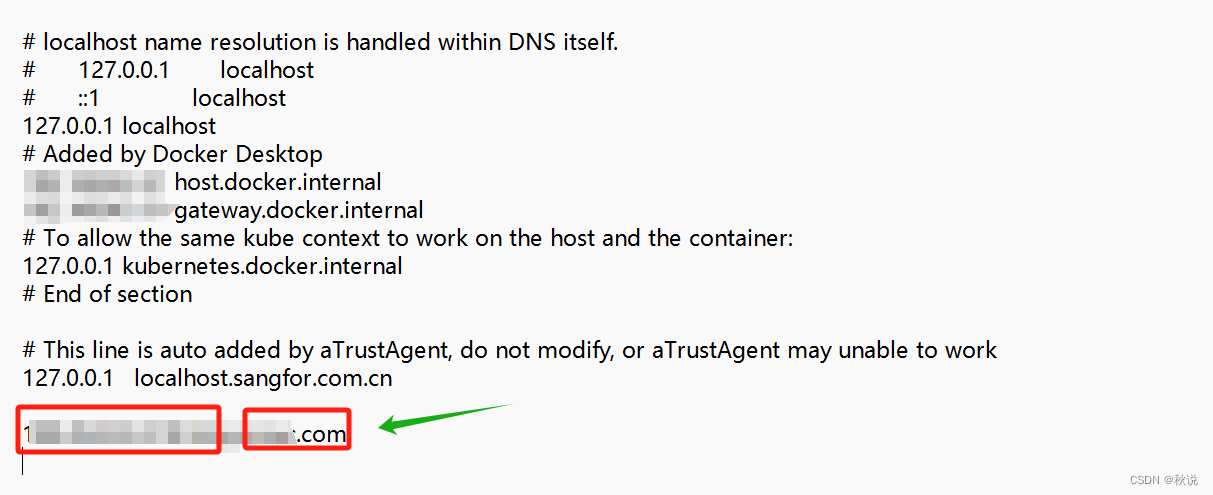
在打开的notepad中,找到一个空白处,在最后添加以下内容:

复制代码
xxx.xxx.xx.xx(IP)  xxxx.com(域名)

4、保存文件:

保存hosts文件(注意:由于文件位于系统目录,需要管理员权限才能保存)。

5、刷新DNS缓存(可选步骤,有时候需要):

打开命令提示符(管理员权限),输入以下命令:

复制代码
ipconfig /flushdns

6、使用curl或者在浏览器中访问xxxx.com,它将解析到xxx.xxx.xx.xx这个IP地址。

相关推荐
Keith Guo3 小时前
openssl and key pair
安全·spsdk
jianqiang.xue14 小时前
一天合入三笔CVE:RT-Thread的安全账本是怎么记的
安全
afumu19 小时前
Go 写一个只监听 127.0.0.1 的控制服务:鉴权、白名单、危险命令拦截
后端·安全·go
艺杯羹20 小时前
1Panel 装好后 ufw 仍是 inactive:一次服务器安全盲区复盘
服务器·数据库·安全·网络安全·系统架构·实战·1panel
QXWZ_IA1 天前
具身智能在油气行业规模化应用面临哪些技术挑战?
人工智能·安全
笑容掩饰我的失落1 天前
区块链从小白到精通(十):合约安全与上线——重入攻击、Gas 优化与最佳实践
安全·区块链
flash俊杰1 天前
v0.5-01 让桌面 AI 助手记得住:预算组装、递归摘要、长期记忆与评估基线
数据库·安全·架构
五萝卜1 天前
webshell流量分析靶场WP
安全
博闻善行1 天前
CTF之web篇(入门篇)
web安全·网络安全
云水一下2 天前
XSS-Labs 靶场通关全记录(上):XSS 的前世今生与基础反射型实战(Level 1–10)
web安全·xss·xss-labs