目录
[1、KALI LINUX 简介](#1、KALI LINUX 简介)
[3.1 目标IP](#3.1 目标IP)
[3.2 kali的IP](#3.2 kali的IP)
[4.1 用户访问](#4.1 用户访问)
[4.2 使用哈希值](#4.2 使用哈希值)
[4.3 文件处理](#4.3 文件处理)
1、KALI LINUX 简介
Kali Linux 是一个功能强大、多才多艺的 Linux 发行版 ,广泛用于网络安全社区。它具有全面的预安装工具和功能集,使其成为安全测试、数字取证、事件响应和恶意软件分析的有效平台。
作为使用者,你可以把它理解为一个特殊的Linux 发行版 ,集成了精心挑选的渗透测试和安全审计的工具,供渗透测试和安全设计人员使用,也可称之为平台或者框架。

2、Evil-WinRM
Evil-WinRM 是一个 Windows Remote Management (WinRM) 客户端,专门用于渗透测试和红队活动。它允许你通过 WinRM 协议连接到 Windows 主机,并以类似于 Meterpreter 或 PowerShell Empire 的方式与目标系统进行交互。
3、信息收集
3.1 目标IP
这里的目标IP可以是运行在虚拟机中的主机或者是本地局域网内的主机。
3.2 kali的IP
为了后面正常使用管理员权限,提前进入管理员模式,输入kali的密码,安装时候没有设置密码的一般是kal
sudo -i查看kali的IP地址
ifconfig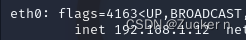
4、操作步骤
4.1 用户访问
evil-winrm -i 192.168.1.10 -u Administrator -p Password4.2 使用哈希值
evil-winrm -i 192.168.1.10 -u Administrator -H 哈希值4.3 文件处理
upload /path/to/local/file C:\path\to\remote\file        //上传文件
download C:\path\to\remote\file /path/to/local/file       //下载文件
5、总结
注意,一定只能用于自己设备的连通性测试哦!