一.背景
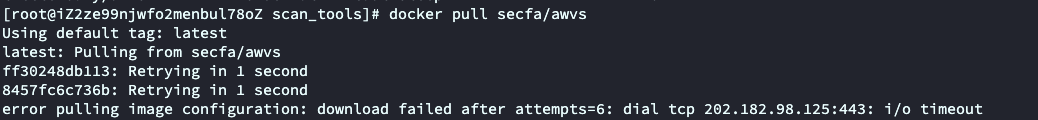
准备在服务器上安装AWVS15用于扫描,直接拉取一直提示网络错误,刚好本地上有容器,就直接将本地的AWVS容器打包上传了,顺带上传到百度云来避免今后直接拉取网络出错的情况。考虑到其他师傅可能也会遇到相似问题,记录分享一下。
二.使用步骤
1.网络存在问题,如上图我遇到的情况
因为我本地的镜像是是xrsec/awvs所以就以此镜像为例

1.1通过百度云下载镜像
链接: https://pan.baidu.com/s/1OPVtaQw0PpgJCildQi8x0A?pwd=sj6r 提取码: sj6r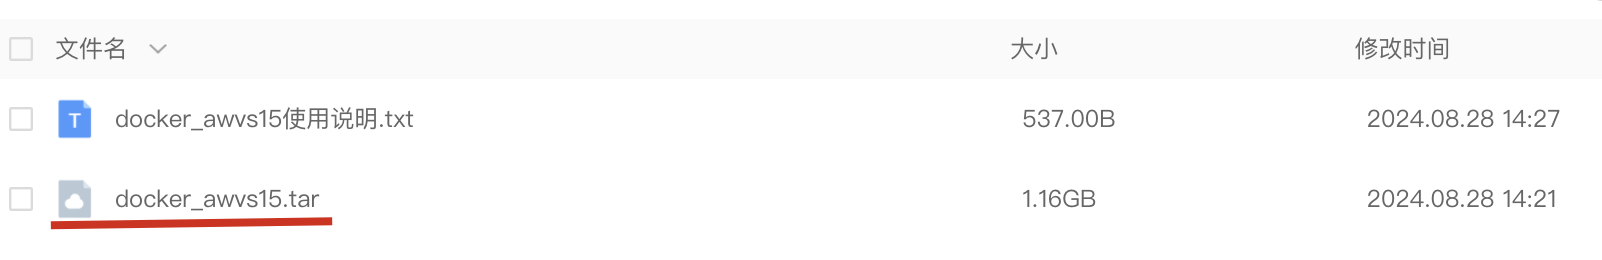
1.2将该镜像上传到服务器上

1.3执行以下命令
#执行命令加载镜像
docker import docker_awvs15.tar awvs15:tag
#开启容器,映射容器3443端口到机器的3443端口,并保持后台运行,若终止则自动重启
docker run -d -p 3443:3443 --name awvs15 --restart always awvs15:tag /awvs/awvs.sh
2.网络无问题
2.1可以直接使用以下命令
#查找avws镜像
docker search awvs
#拉取需要的镜像
docker pull 镜像名称
#开启容器,如果应用程序在容器的 80 端口上运行,希望将它映射到主机的 8080 端口
docker run -it --name 容器名 镜像名 -p 8080:80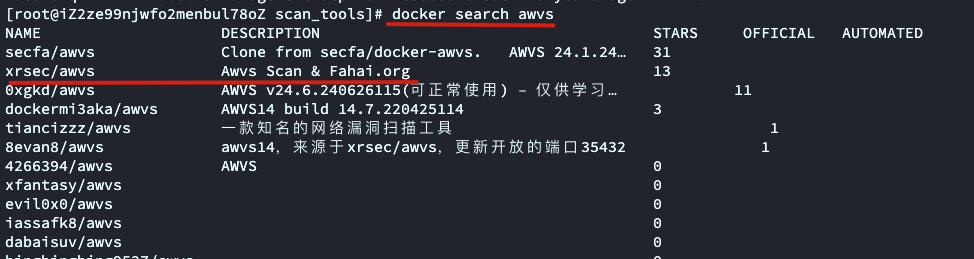
2.2案例
以镜像"xrsec/awvs " 为例子
#拉取镜像
docker pull xrsec/awvs
#开启容器
docker run -d -p 3443:3443 --name awvs15 xrsec/awvs
3.注意事项
最后,访问https://127.0.0.1:3443即可,如有公网IP替换127.0.0.1为公网IP即可。
默认账号密码:awvs@awvs.lan/Awvs@awvs.lan
注意:若公网部署建议更改密码