据BleepingComputer消息,乌克兰国家网络安全协调中心 (NCCC) 以国家安全为由,已下令限制在政府机构、军事单位和关键基础设施内使用 Telegram 消息应用程序。

这一消息通过NCCC的官方 Facebook 账号对外发布,在公告中乌克兰 GUR 军事情报机构负责人基里洛·布达诺夫的话说道:"我一直倡导和倡导言论自由,但 Telegram 问题不是言论自由问题,而是国家安全问题。"为了强调所面临的安全风险,他还指称俄罗斯情报部门可以访问 Telegram 用户的数据和消息,包括已删除的数据和消息。
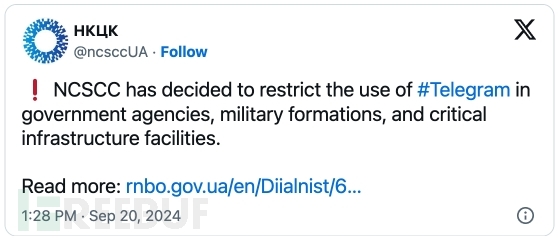
NSDC担心 Telegram被用来发起针对乌克兰的网络攻击、传播网络钓鱼信息和恶意软件、跟踪用户的行踪并收集情报,以帮助敌方军方用无人机和导弹瞄准乌克兰的设施。
为了应对这些威胁,除非有特别要求, NCCC 已禁止在政府、军队、安全、国防部门员工和关键基础设施人员使用的官方设备上使用Telegram 。
而在禁令范围外,普通人在日常生活及一般公务中,甚至包括总统泽连斯基在内的乌克兰官员也可能将继续在公共通信中使用该应用程序,因为该程序在当地已被用作重要的通信和新闻传播工具。
在与路透社分享的一份声明中,Telegram 表示,它没有向包括俄罗斯在内的任何国家提供任何个人数据,并且已删除的消息将被永久删除,无法恢复。
不久前,Telegram 创始人兼首席执行官帕维尔·杜罗夫因平台传播欺诈、贩毒和儿童色情等内容在法国被捕,虽然在几日后被保释出狱,但被要求不得离开法国以配合调查。