WAF,全称Web Application Firewall,好用WAF推荐

WAF,全称Web Application Firewall,即Web应用防火墙,是一种网络安全设备,旨在保护Web应用程序免受各种Web攻击,如SQL注入、跨站脚本(XSS)、跨站请求伪造(CSRF)等。

WAF通过部署在Web服务器前面,对HTTP/HTTPS协议流量进行深度检测和分析,识别和阻止潜在的恶意请求,从而保护Web应用免受攻击。

WAF的主要功能包括:

攻击检测和阻止:WAF能够检测和阻止常见的Web攻击,如SQL注入、XSS、CSRF等,通过内置的安全规则和算法来识别和拦截恶意请求。

协议和逻辑验证:WAF验证传入请求的合法性、参数的完整性和正确性,防止应用程序逻辑漏洞的利用。

会话管理和访问控制:WAF检查用户的会话状态和访问权限,防止未经授权的访问和会话劫持等攻击。

日志和报告:WAF记录和报告攻击事件、异常活动和安全事件,帮助管理员分析和响应安全威胁。

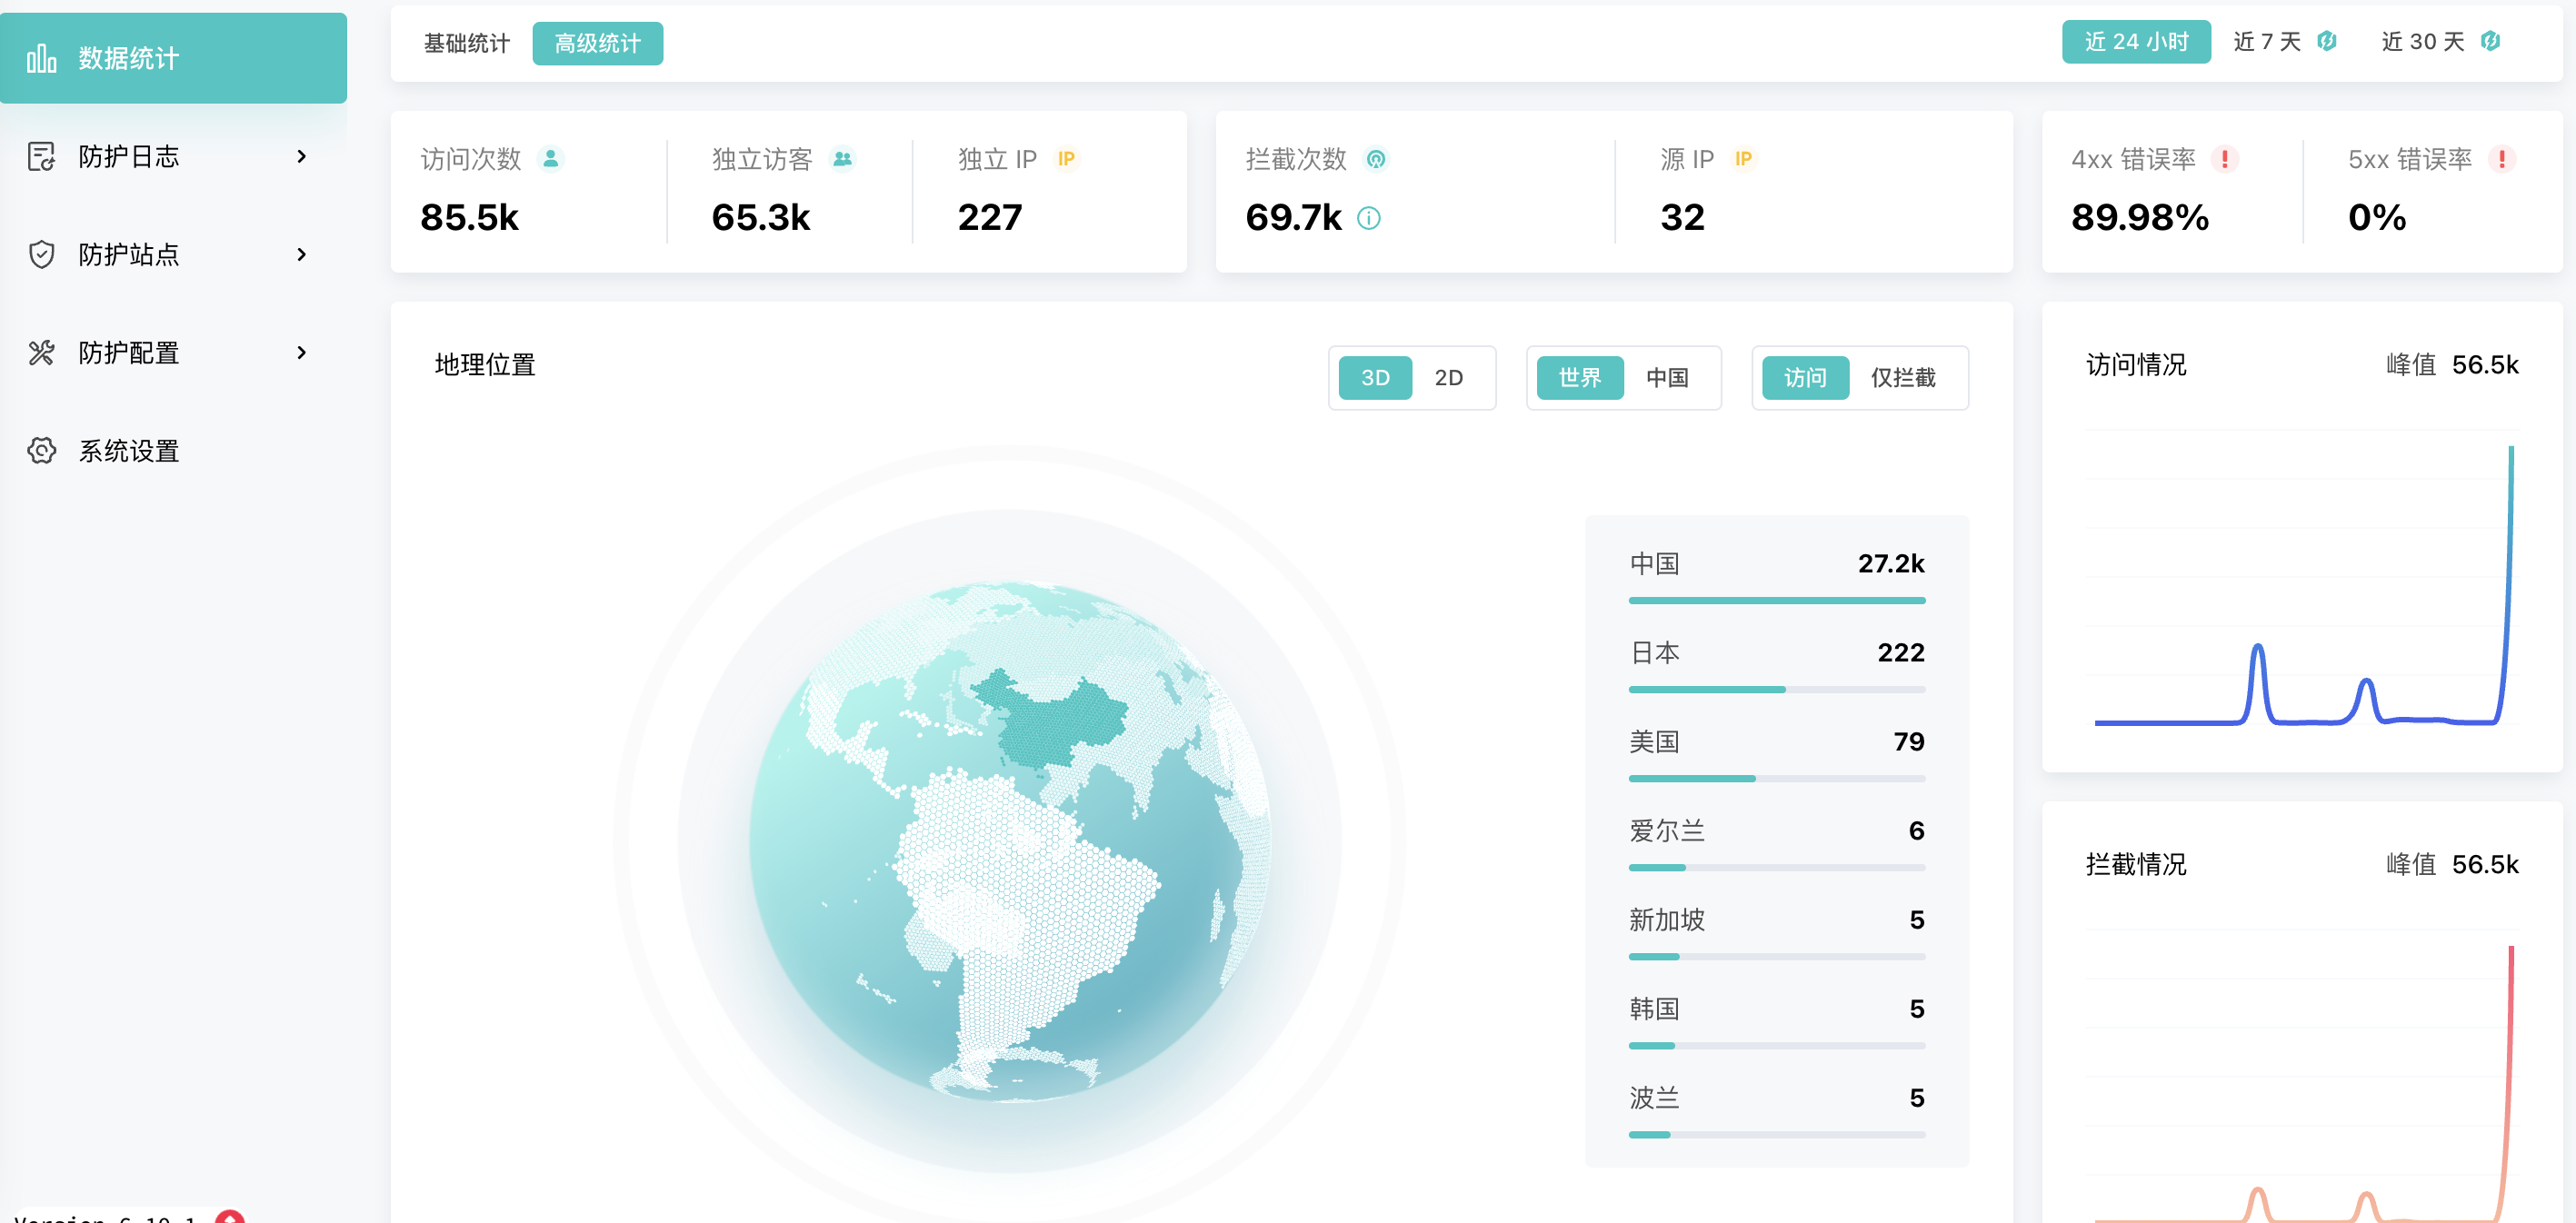
在众多WAF产品中,雷池社区版WAF凭借其开源免费、高性能和丰富的安全功能脱颖而出,成为中小企业和个人用户的理想选择。

雷池社区版WAF的特点:

高性能:基于强大的Tengine(Nginx的一个分支,由阿里巴巴工程师团队创建),雷池社区版WAF在处理高并发请求时表现出色,满足高并发、高可用性和高扩展性的需求。 模块化设计:支持模块化设计,用户可以根据需要添加或移除功能,灵活应对不同的安全需求。

动态模块加载:允许在不重启服务的情况下动态加载或卸载模块,提高系统的灵活性和响应速度。

负载均衡与健康检查:提供强大的负载均衡能力,支持多种负载均衡算法,并内置健康检查功能,确保流量仅被转发到健康的服务器。

全面防护:能够检测和阻止SQL注入、XSS、CSRF等多种Web攻击,保护Web应用免受恶意攻击的侵害。

免费开源:作为一款开源免费的产品,雷池社区版WAF大大降低了用户的成本,同时依托社区的力量不断更新和完善功能。
相关推荐
lisw0511 小时前
数字断点如何影响供应链——并危及全球经济?
网络安全·网络攻击模型·前沿领域
sbjdhjd15 小时前
云安全 | Docker 容器逃逸复盘(二):2375 未授权接口如何突破容器管理边界
网络安全·docker·云原生·数据挖掘·开源·云计算·云安全
HackTwoHub15 小时前
Clown SRC skill第二代2.x最新版企业安全研究 Skill|证据优先的 SRC 与白盒审计工作流正式更新
网络·安全·web安全·网络安全·系统安全·密码学·安全架构
白帽攻防录16 小时前
SRC 挖洞:Certighost AD CS 域控制器伪造深度复盘,CVE-2026-54121 一个普通域用户怎么拿走整个企业域
网络·安全·web安全·网络安全·域安全
lisw0519 小时前
数字韧性:企业如何应对数字断点?
网络安全·网络攻击模型·前沿领域
白帽攻防录21 小时前
SRC 挖洞:Claude Code Action 供应链 RCE 深度复盘,CVE-2026-47751 一个 PR 怎么偷走你所有 CI/CD 密钥
网络安全·ci/cd·供应链安全
菩提小狗21 小时前
每日安全情报报告 · 2026-10-06
网络安全·漏洞·cve·安全情报·每日安全
学逆向的21 小时前
win32文件系统
网络安全·api·win32
Chengbei112 天前
拒绝无效洞!蚂蚁Src榜一Clown 2.0 SRC SKill 第二代带状态闭环的白盒 & 黑盒审计 Skill
网络·人工智能·安全·web安全·网络安全·自动化·安全架构
XLYcmy2 天前
PDF 论文处理器 — 优势与功能文档
大数据·python·网络安全·pdf·dify·rag·漏洞检测