CTFHUB技能树之HTTP协议——响应包源代码

开启靶场,打开链接:

是个贪吃蛇小游戏,看不出来有什么特别的地方


用burp抓包看看情况:
嗯?点击"开始"没有抓取到报文,先看看网页源代码是什么情况
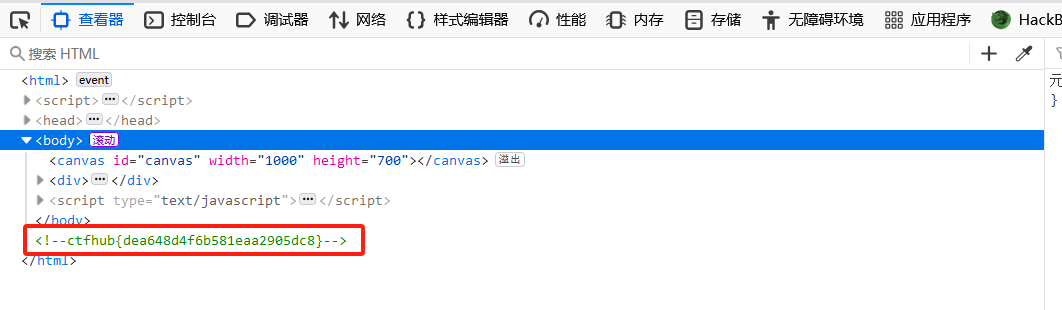
居然直接给出flag了,不知道这题的意义何在

ctfhub{dea648d4f6b581eaa2905dc8}

相关推荐
微软技术分享9 小时前
面向二进制安全的大模型多智能体框架
网络·安全·web安全
富唯智能机器人12 小时前
机械加工厂数字化转型|机器人全场景应用解决方案|富唯智能
经验分享
巨擎网络13 小时前
为什么打开 App,消息才一股脑涌进来?
网络协议·app
一隅论数智13 小时前
OWL(Web Ontology Language)介绍与使用举例(二)
大数据·经验分享·笔记·学习·自然语言处理·学习方法·政务
恒锐丰科技林技术员13 小时前
EG2122 半桥栅极驱动芯片原理与工程应用解析
经验分享·嵌入式硬件·硬件工程
福兮说18 小时前
IP 地址转整数的七个坑:192.168.1.1 算出负数、127.1 也是合法地址、存进 INT 直接溢出
javascript·网络·网络协议·tcp/ip·mysql·golang
白猫不黑18 小时前
网络安全专业:从入门到进阶的完整学习路线
学习·安全·web安全·计算机·网络安全·信息安全·编程
白猫不黑19 小时前
AI自动化漏洞挖掘从入门到进阶超详细学习路线
人工智能·学习·web安全·网络安全·信息安全·渗透测试·自动化
请输入蚊子19 小时前
CVE-2026-8260 D-Link DCS-935L缓冲区溢出漏洞 复现
网络·安全·web安全·iot
0+11119 小时前
Linux --应用层协议HTTP
网络·网络协议·http