群晖前面加了雷池社区版,安装失败,然后无法识别出用户真实访问IP

有nas的相信对公网都不模式,在现在基础上传带宽能有100兆的时代,有公网代表着家里有一个小服务器,像百度网盘,优酷这种在线服务都能部署为私有化服务。但现在运营商几乎不可能提供公网ip,要么自己买个云服务器做内网穿透或者找免费的内网穿透,或者就是使用ddns把每次更改的ip解析到域名。

但把服务放在公网上,最大的缺点就是不够安全,谁也不知道自己部署的服务安全性怎么样,会不会随便一个sql注入,一个java注入就给黑客入侵了。

有一个性能强占用资源小的WAF------雷池社区版。

安装教程自行搜索社区版的官网文档即可

下面记录了一些错误的排查方式

1.群晖前面加了雷池社区版,安装失败
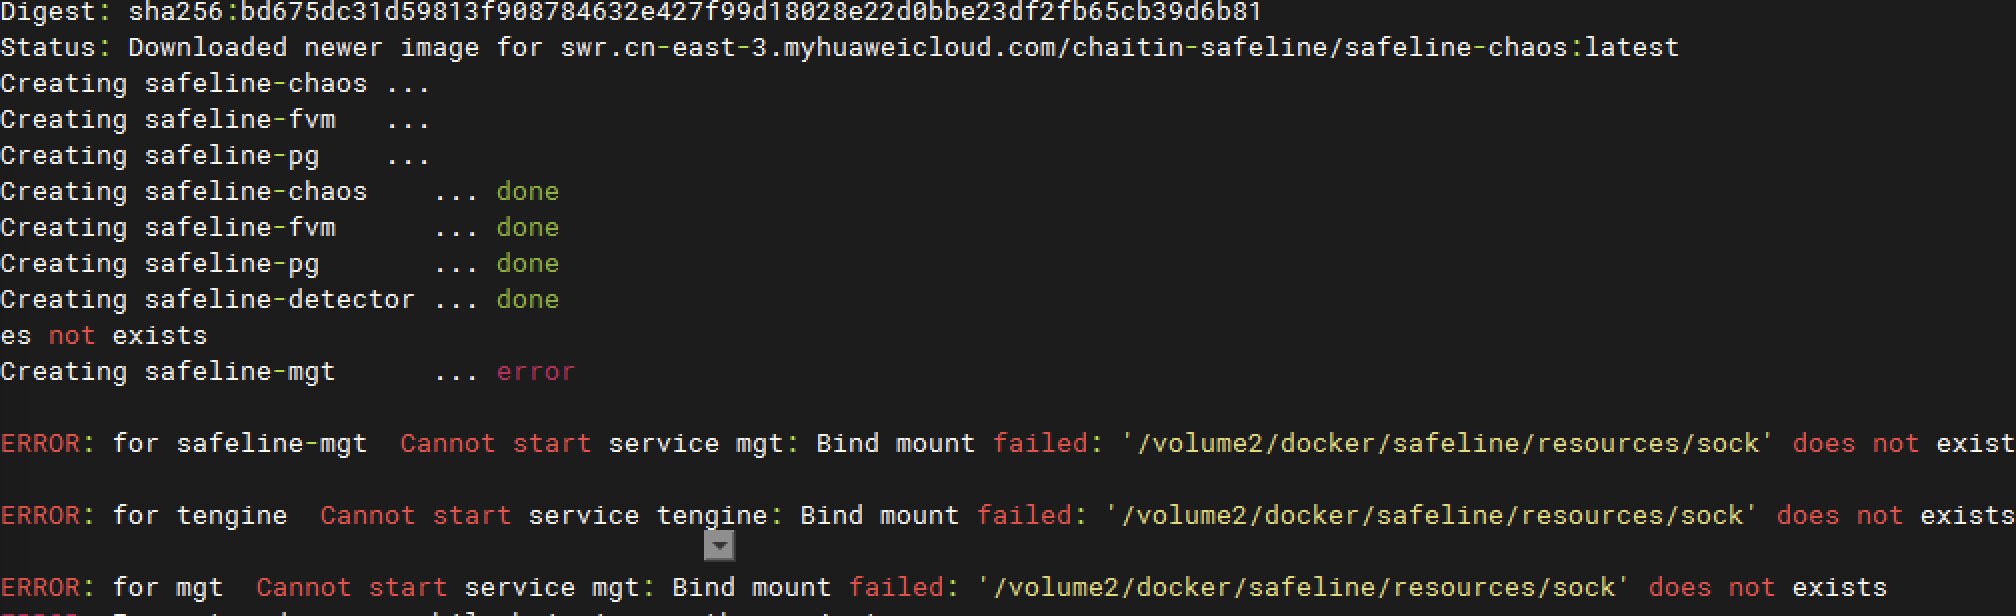
群晖的安装脚本兼容性不好,手动创建一下这些报错的目录

2.无法识别出用户真实访问IP

群晖前面加了雷池WAF反代后访问IP全是雷池的,然后导致账户封锁功能无法使用,然后解决方法也挺简单的。

1、在雷池WAF的站点防护,全局配置中打开"为上游服务器传递 X-Forwarded-Host、 X-Forwarded-Proto"
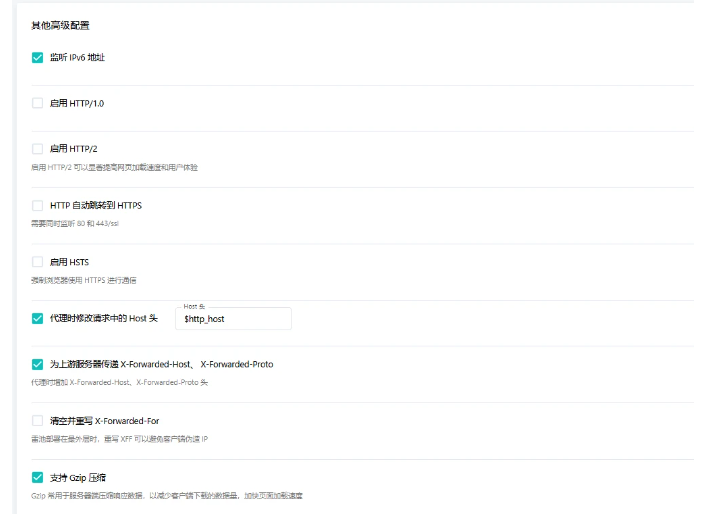
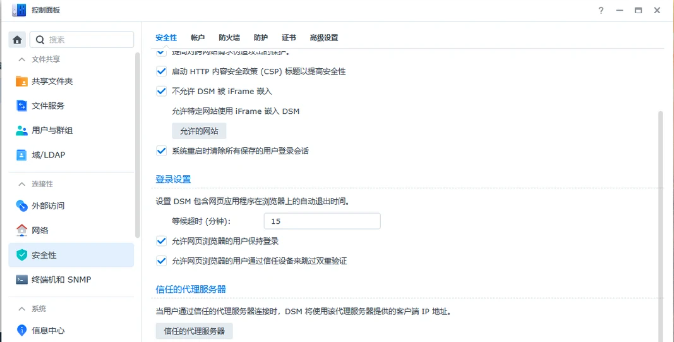
2、在群晖的控制面板、安全性、信任的代理服务器中配置雷池WAF的IP地址,在访问一下就会发现用户真实IP识别出来了。
相关推荐
lisw052 小时前
数字断点如何影响供应链——并危及全球经济?
网络安全·网络攻击模型·前沿领域
sbjdhjd6 小时前
云安全 | Docker 容器逃逸复盘(二):2375 未授权接口如何突破容器管理边界
网络安全·docker·云原生·数据挖掘·开源·云计算·云安全
HackTwoHub6 小时前
Clown SRC skill第二代2.x最新版企业安全研究 Skill|证据优先的 SRC 与白盒审计工作流正式更新
网络·安全·web安全·网络安全·系统安全·密码学·安全架构
白帽攻防录7 小时前
SRC 挖洞:Certighost AD CS 域控制器伪造深度复盘,CVE-2026-54121 一个普通域用户怎么拿走整个企业域
网络·安全·web安全·网络安全·域安全
lisw0510 小时前
数字韧性:企业如何应对数字断点?
网络安全·网络攻击模型·前沿领域
白帽攻防录12 小时前
SRC 挖洞:Claude Code Action 供应链 RCE 深度复盘,CVE-2026-47751 一个 PR 怎么偷走你所有 CI/CD 密钥
网络安全·ci/cd·供应链安全
菩提小狗12 小时前
每日安全情报报告 · 2026-10-06
网络安全·漏洞·cve·安全情报·每日安全
学逆向的12 小时前
win32文件系统
网络安全·api·win32
Chengbei111 天前
拒绝无效洞!蚂蚁Src榜一Clown 2.0 SRC SKill 第二代带状态闭环的白盒 & 黑盒审计 Skill
网络·人工智能·安全·web安全·网络安全·自动化·安全架构
XLYcmy1 天前
PDF 论文处理器 — 优势与功能文档
大数据·python·网络安全·pdf·dify·rag·漏洞检测