既然已经决定做一件事,那么除了当初决定做这件事的我之外,没人可以叫我傻瓜。
1.目录遍历漏洞概述
目录遍历漏洞概述
在Web功能的设计过程中,开发者经常会将需要访问的文件作为变量进行定义,以实现前端功能的灵活性。当用户发起请求时,文件名等信息会被传递到后台,由后台处理相应的文件。然而,如果后台没有对这些用户输入的值进行充分的安全检查,攻击者可能会利用类似".../"这种路径遍历技术来访问或执行其他文件,从而导致后台服务器上的其他文件被非法访问,形成目录遍历漏洞。
在此,您可能会注意到,目录遍历漏洞与不安全的文件下载或文件包含漏洞有相似之处。确实,这三种安全问题的主要成因是一致的,均源于在功能设计中将文件操作所需的路径通过变量传递给后台,但缺乏必要的安全防范措施。只不过它们在表现形式上有所不同,因此在这里单独进行说明是必要的。
另外需要说明的是,如果用户通过不带参数的URL(例如:http://xxxx/doc)查看到了doc文件夹中的所有文件,这种情况称为敏感信息泄露,而不属于目录遍历漏洞的范畴。
2.目录遍历
首先,点击链接进入,查看url参数
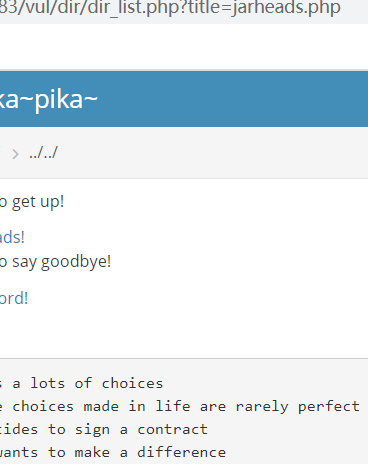
可以看出是通过title参数执行php文件来显示页面的
如果后端没有对用户的请求参数做严格校验,则用户可能通过过.../.../之类的目录跳转符,来造成路径穿越问题,从而达到访问网站目录下的任意文件的目的
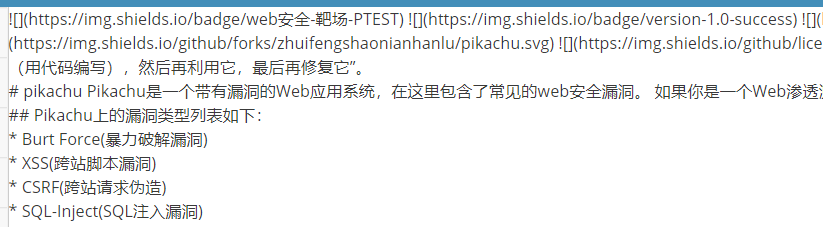
修改url为/vul/dir/dir_list.php?title=.../.../.../README.md
发现可以读取到文件内容
修改url为/vul/dir/dir_list.php?title=.../dir.php,发现可以读取到文件内容
文笔生疏,措辞浅薄,望各位大佬不吝赐教,万分感谢。
免责声明:由于传播或利用此文所提供的信息、技术或方法而造成的任何直接或间接的后果及损失,均由使用者本人负责, 文章作者不为此承担任何责任。
转载声明:儒道易行 拥有对此文章的修改和解释权,如欲转载或传播此文章,必须保证此文章的完整性,包括版权声明等全部内容。未经作者允许,不得任意修改或者增减此文章的内容,不得以任何方式将其用于商业目的。
CSDN:
https://rdyx0.blog.csdn.net/

公众号:儒道易行
https://mp.weixin.qq.com/mp/appmsgalbum?__biz=Mzg5NTU2NjA1Mw==&action=getalbum&album_id=1696286248027357190&scene=173&from_msgid=2247485408&from_itemidx=1&count=3&nolastread=1#wechat_redirect

博客:
https://rdyx0.github.io/

先知社区:
https://xz.aliyun.com/u/37846

SecIN:
https://www.sec-in.com/author/3097

FreeBuf:
https://www.freebuf.com/author/%E5%9B%BD%E6%9C%8D%E6%9C%80%E5%BC%BA%E6%B8%97%E9%80%8F%E6%8E%8C%E6%8E%A7%E8%80%85