一、功能
开源的Web漏洞扫描工具,支持以下漏洞
- XSS漏洞检测 (key: xss)
- SQL 注入检测 (key: sqldet)
- 命令/代码注入检测 (key: cmd-injection)
- 目录枚举 (key: dirscan)
- 路径穿越检测 (key: path-traversal)
- XML 实体注入检测 (key: xxe)
- 文件上传检测 (key: upload)
- 弱口令检测 (key: brute-force)
- jsonp 检测 (key: jsonp)
- ssrf 检测 (key: ssrf)
- 基线检查 (key: baseline)
- 任意跳转检测 (key: redirect)
- CRLF 注入 (key: crlf-injection)
- Struts2 系列漏洞检测 (高级版,key: struts)
- Thinkphp系列漏洞检测 (高级版,key: thinkphp)
- POC 框架 (key: phantasm)
二、安装
首先下载安装包并解压,链接如下
通过网盘分享的文件:扫描器
链接: https://pan.baidu.com/s/1DIsQSgopqzkK8wGwCqExFg 提取码: jay1
--来自百度网盘超级会员v1的分享
下载解压后只有一个exe文件
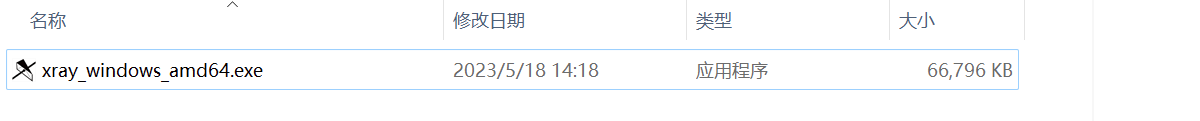
打开命令控制面板,进入这个文件夹,输入
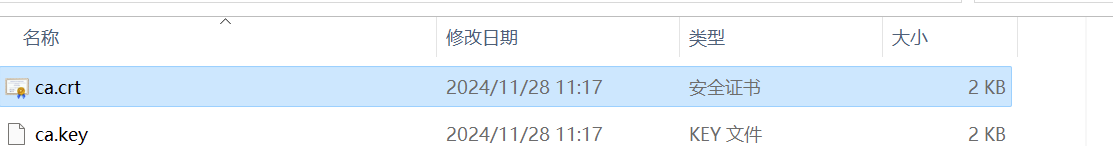
xray_windows_amd64.exe genca生成证书,这时文件夹下会生成一个证书
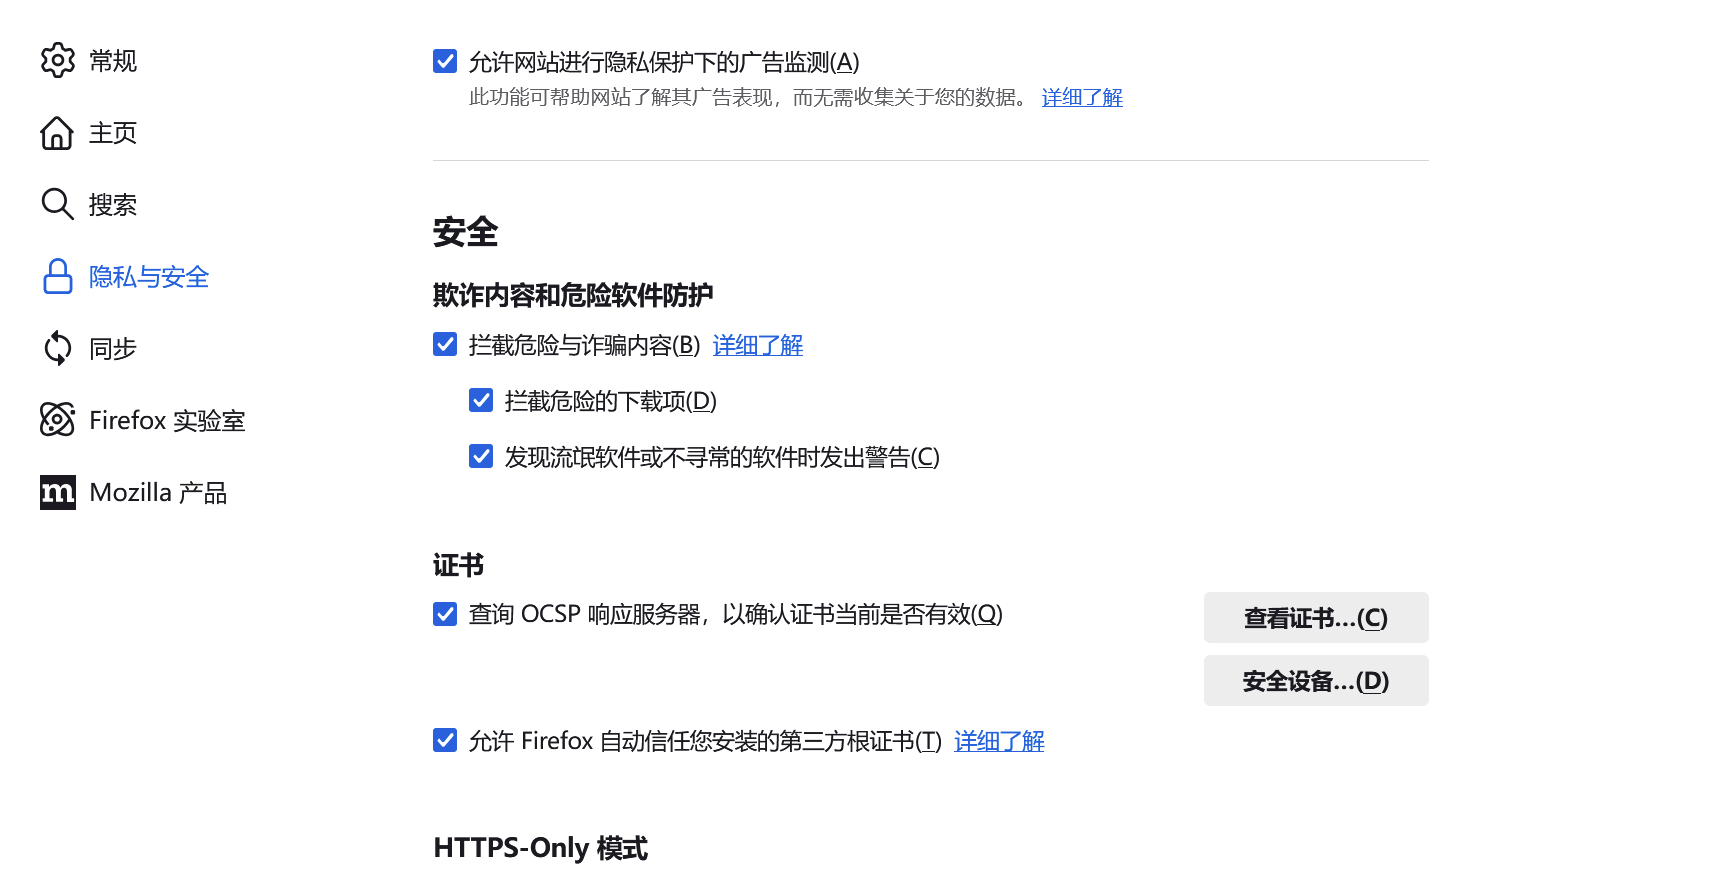
在火狐浏览器设置里点击隐私,查看证书
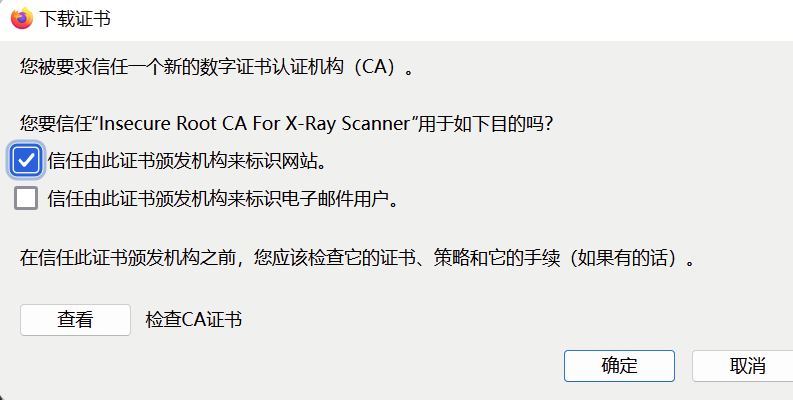
点击导入,将刚才的ca证书导入
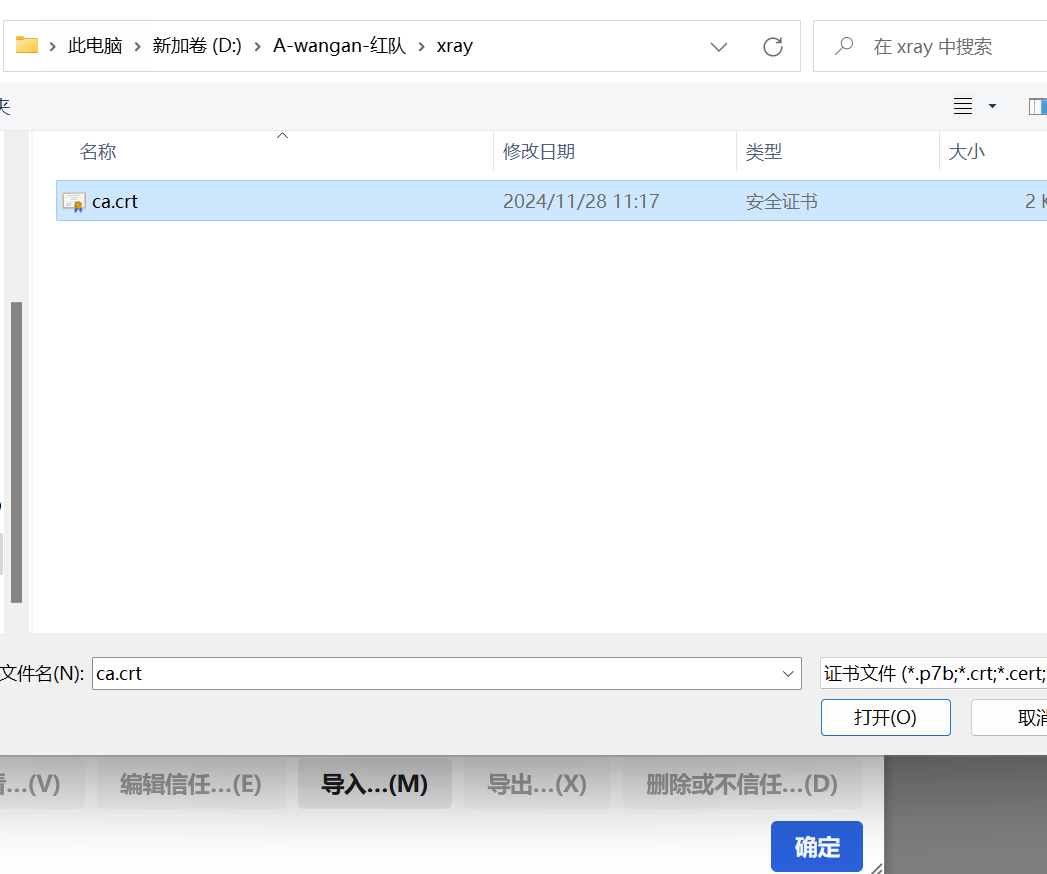
点击确定
三、使用
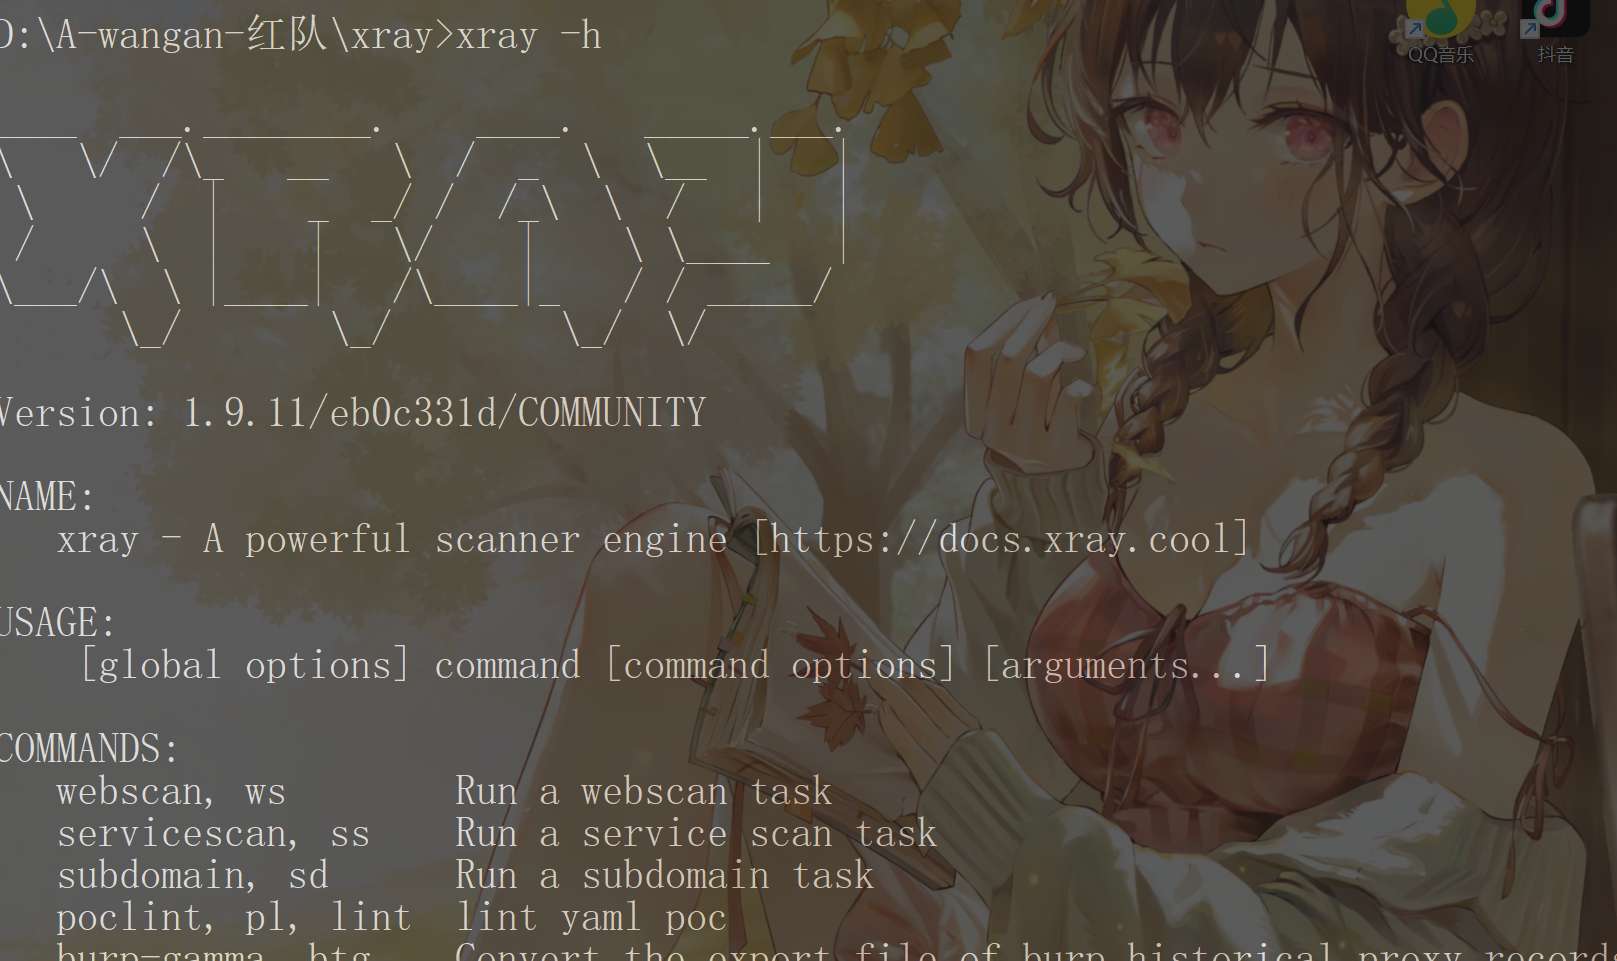
输入:
xray_windows_amd64.exe -h即可查看使用命令,这里我把名字改成了xray.exe,方便使用
1. 基础使用
xray.exe webscan --url url --html-output test1.htmlurl:输入的地址
test1.html:输出的html文件,点击即可查看相关漏洞扫描结果
2. 基于爬虫模式进行
xray webscan --basic-crawler url --html-output xxx.htmlxxx是输出的html名,可以随意修改,最后会在该文件夹下生成
3. 监听端口
xray_window_amd64.exe webscan --listen ip:port --html-output xxx.htmlip:port为你直自己浏览器的代理ip和端口