[巅峰极客 2021]签到

巅峰极客 2021签到

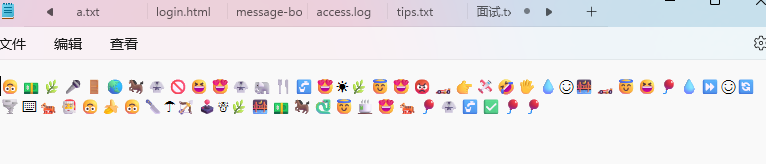
给了我们好多表情,真的是一脸懵逼
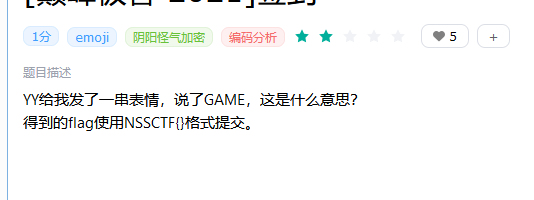
注意给我们的关键词 GAME

现在还不知道是什么意思我们去试着解开一下

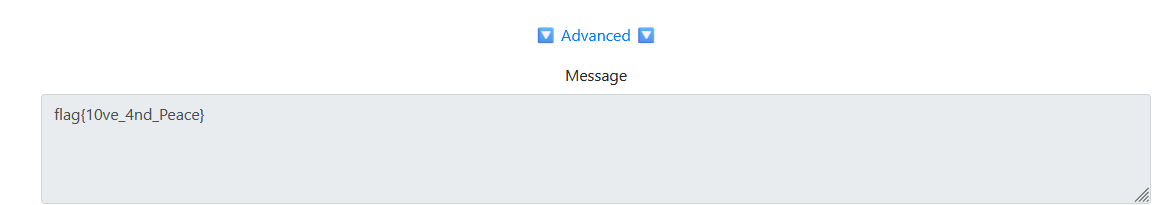
用这个emoji表情解密器,这里我找了好久才找到一个
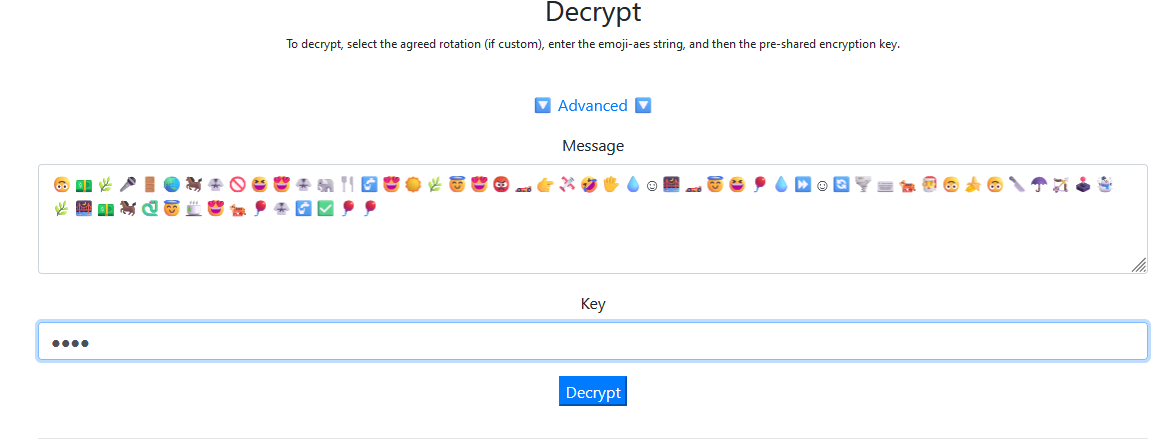
emoji-aes

这里的Key值就是GAME

运行后出现flag

NSSCTF{10ve_4nd_Peace}

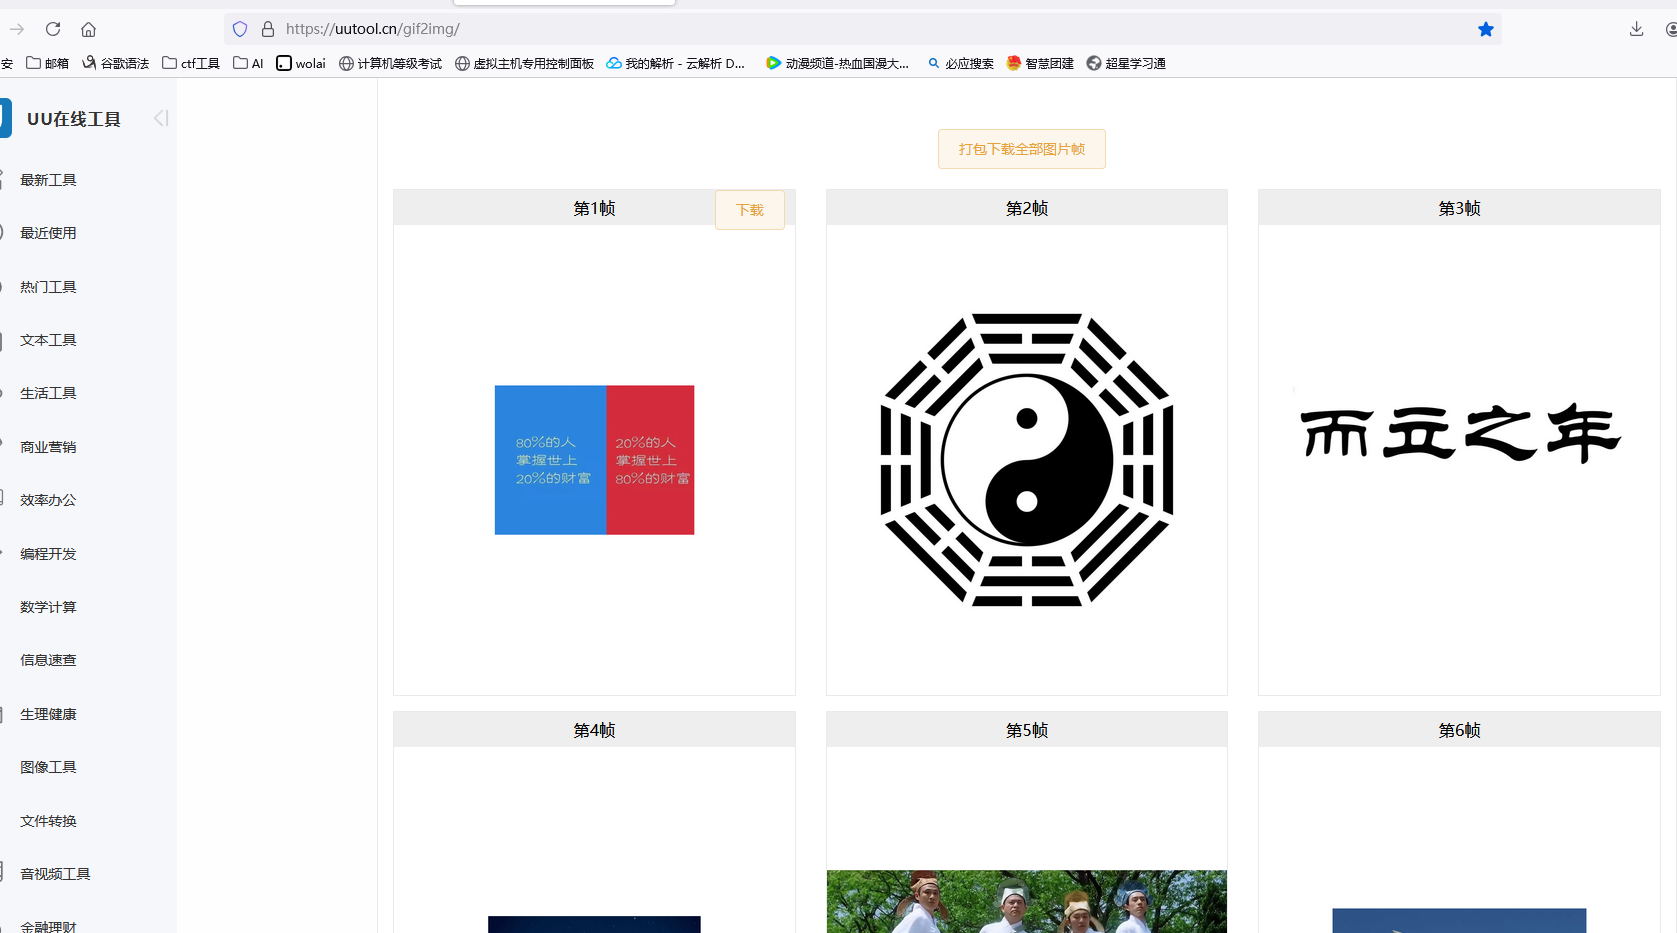
羊城杯 2021签到题

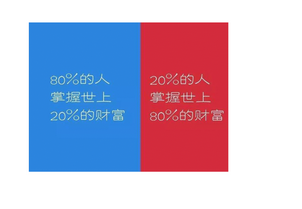
第一张 【28准则】

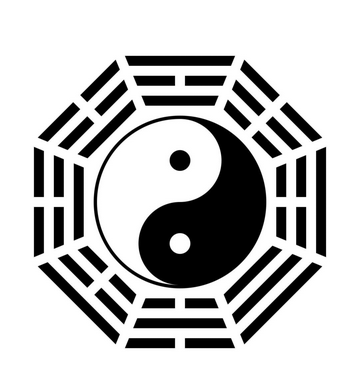
第二张 【8卦阵】

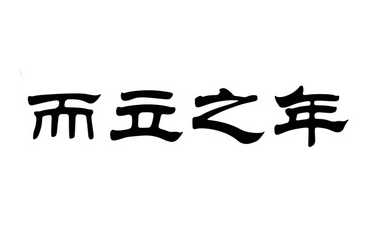
第三张 【30而立之年】

第四张 【北斗7星】
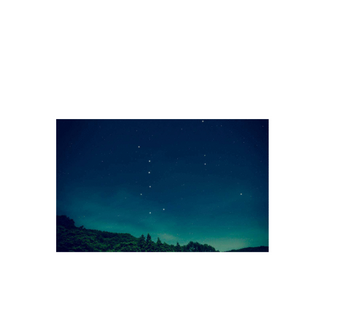
第五张 【4大才子】

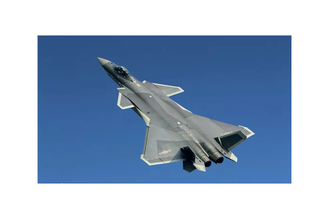
第六张 【歼-20】
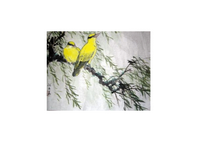
第七张 【2只黄鹂鸣翠柳】
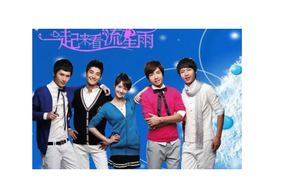
第八张 【17来看流星雨】
第九张 【23号乔丹】
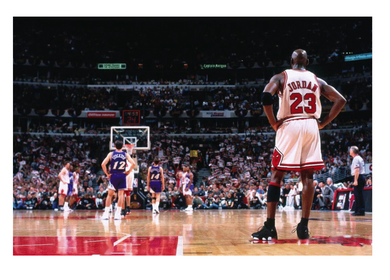
第十张 【1马当先】

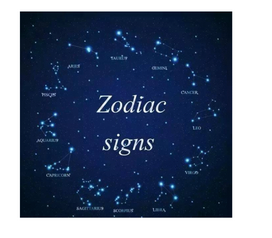
第十一张 【12黄道】
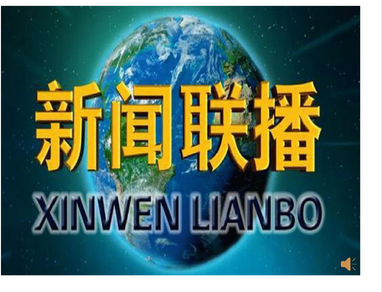
第十二张 【19点新闻联播】
可以得出

28-08-30-07-04-20-02-17-23-01-12-19

接着我们用md5加密就可以得出32位的flag了
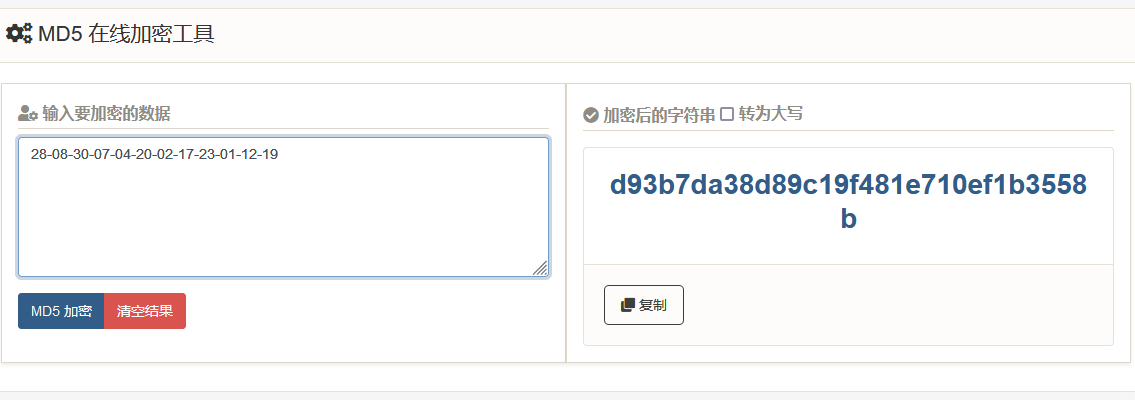
得到flag为

NSSCTF{d93b7da38d89c19f481e710ef1b3558b}

领航杯江苏省赛 2021签到题

这个题会简单一些

首先给了我们一篇文章

有一种可能是把flag用白色的字给隐藏起来了,要么就是里面的数字组合md5加密

显然签到题只会是第一种

这里我们全选文章然后字体改为黑色
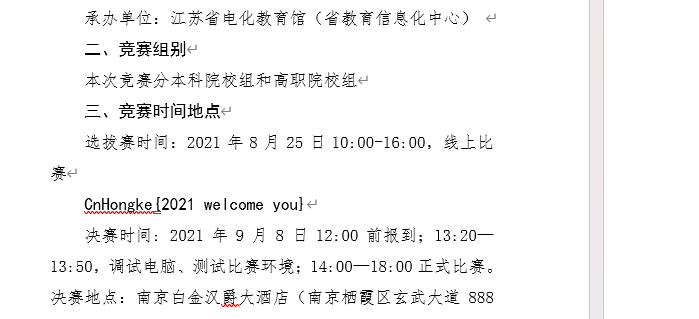
直接就发现了flag

NSSCTF{2021 welcome you}

相关推荐
kingx31 天前
Bugku WEB 题解总集:文件包含 / SQLi / 反序列化 / SSTI / 反爬 / 组件漏洞
web安全·网络安全·ctf·bugku
kingx31 天前
Bugku Reverse 与 Android 题解总集:APK / native / PE / IPA
android·逆向·ctf·bugku
hengdonghui6 天前
Writeup 4 NUAACTF 2020 Wireshark 流量分析题
wireshark·ctf·misc·流量分析
hengdonghui7 天前
Writeup 4 0xGame 2021 - robot
web·ctf·信息泄露·robots.txt
hengdonghui10 天前
Writeup 4 Speak Softly Love
ctf·misc·osint(开源情报搜集)
其实防守也摸鱼12 天前
Cylab在线靶场——CTF中的通用技能
linux·数据库·学习·算法·靶场·ctf·学习网络安全
hengdonghui14 天前
Writeup 4 CTFHub injection
web·ctf·sql注入·整数型联合查询注入(有回显)
hengdonghui15 天前
Writeup 4 CTFHub weakphp
ctf·md5 绕过·.git 源码泄露·php 弱类型比较
hengdonghui17 天前
Writeup 4 ByteMe CTF 2026 The Vormir Ledger
ctf·osint
文章永久免费只为良心18 天前
Ctfshow_Web应用安全与防护_第二章_无字母数字命令执行
前端·python·安全·网络安全·渗透测试·ctf·红队渗透测试