DVWA靶场搭建及错误解决教程

前言

DVWA(Damn Vulnerable Web Application)靶场是一个旨在帮助安全人员和开发人员学习和提高网络安全技能的开源项目。它是一个故意存在多种安全漏洞的 PHP/MySQL 网络应用程序,通常用于学习和测试各种网络攻击技术

工具下载链接:https://pan.quark.cn/s/49ef556eb32b

搭建教程

1. 事前准备

本文是这windows下进行靶场搭建,虚拟机下也是一样,都需要提前准备和phpstudy和靶场文件

2. 靶场安装

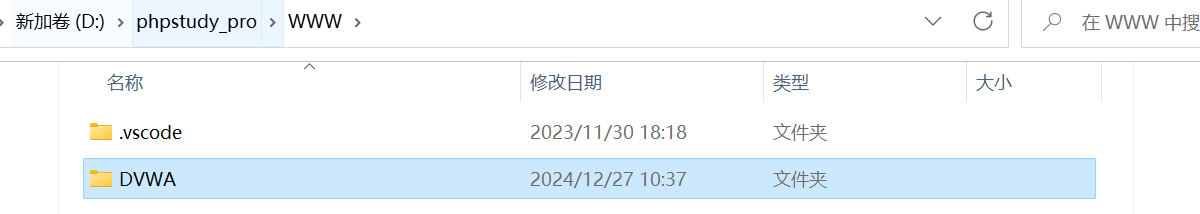
先将下载的文件解压到该文件夹下并改名为DVWA方便后续使用
在该文件夹下复制并且粘贴一份config.inc.php.dist
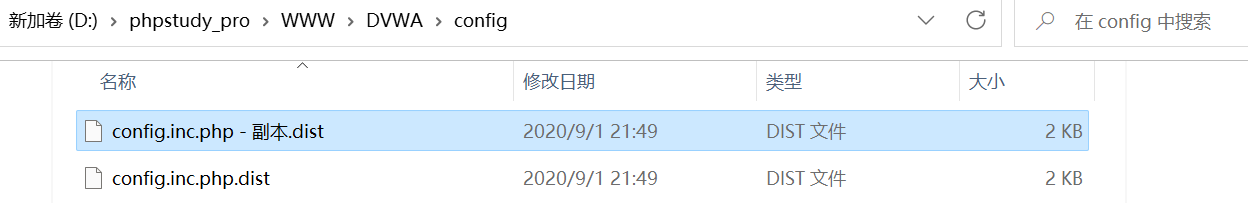
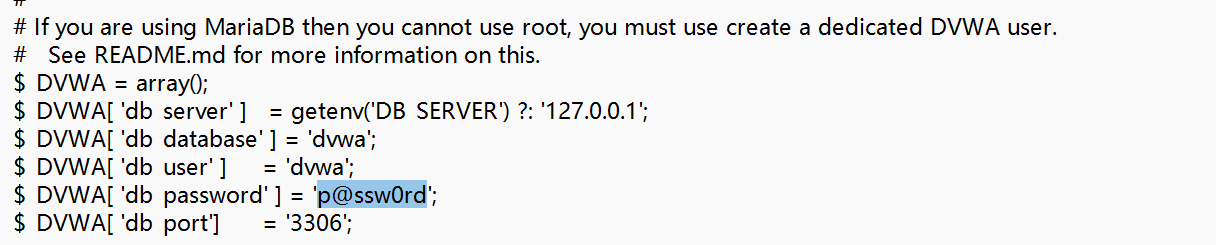
记事本打开config.inc.php.dist 文件,密码修改为123456,然后保存
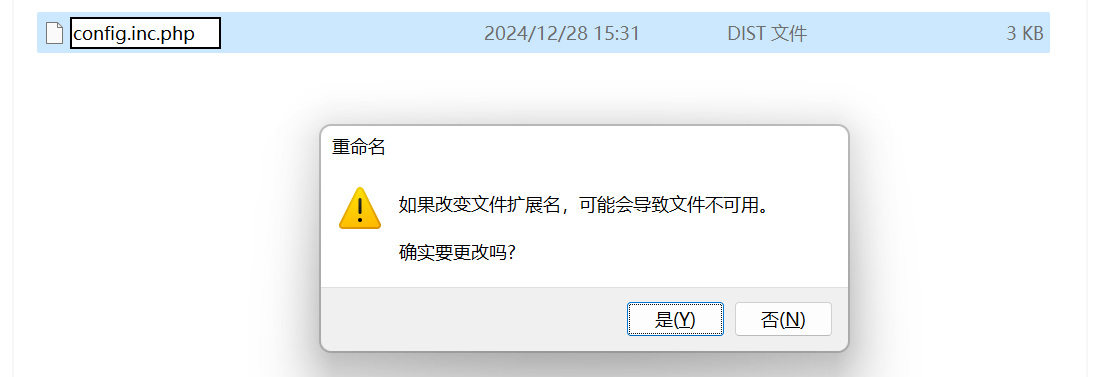
将此文件后缀删除
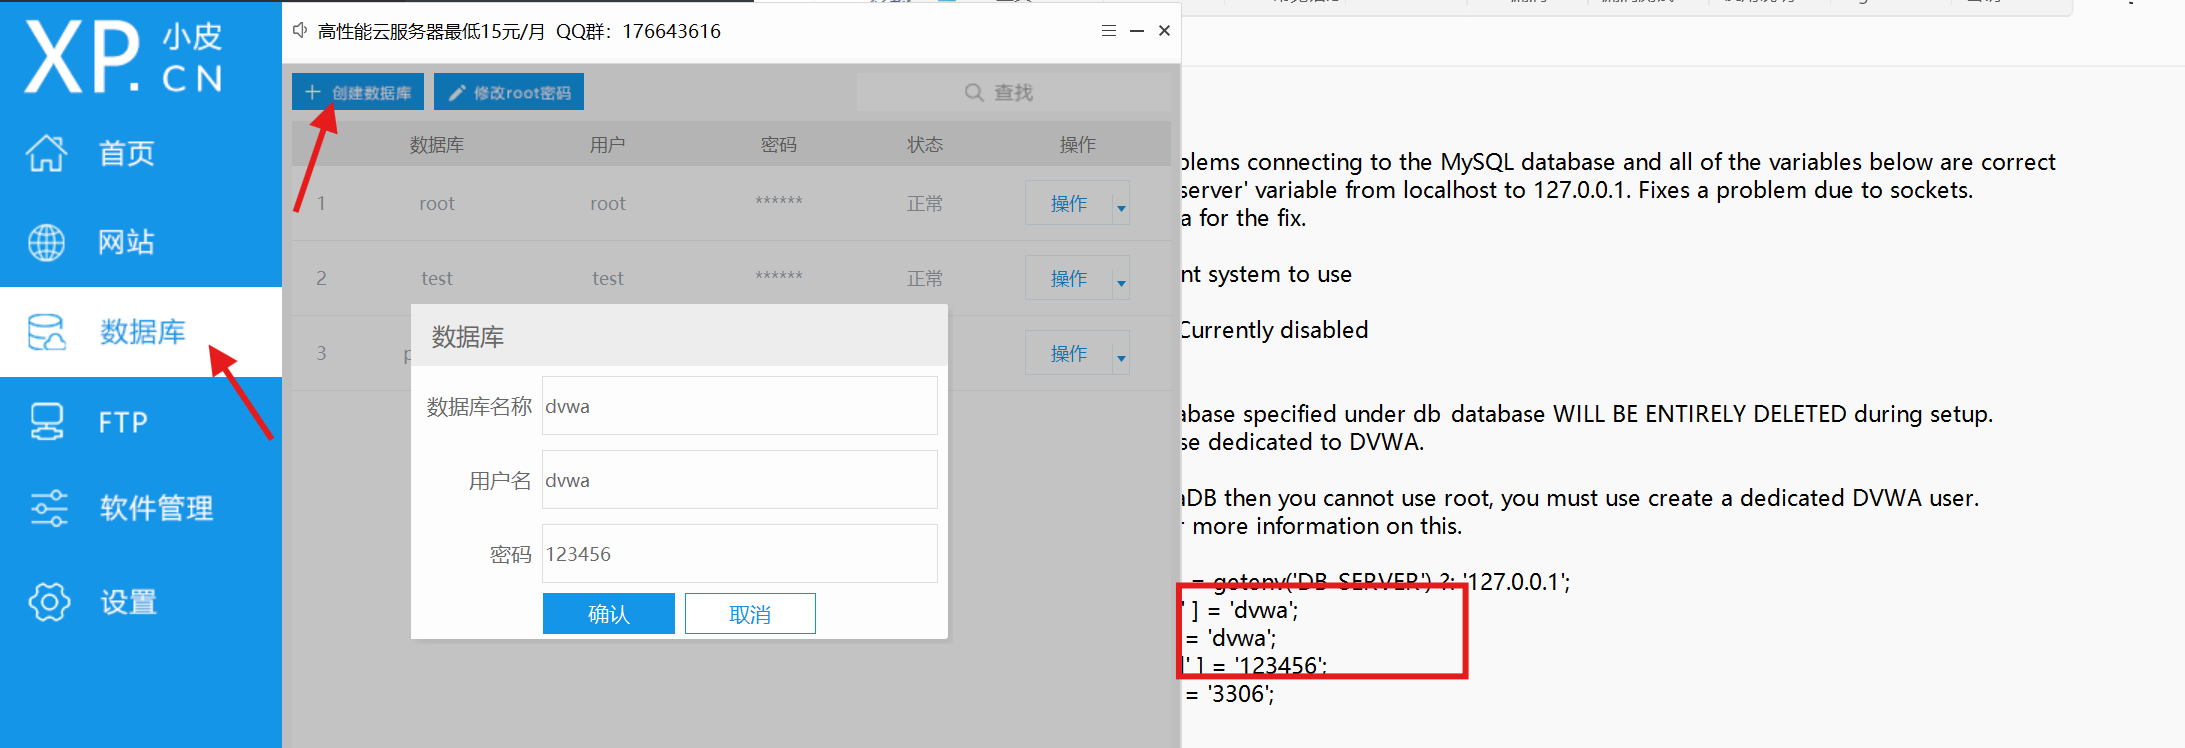
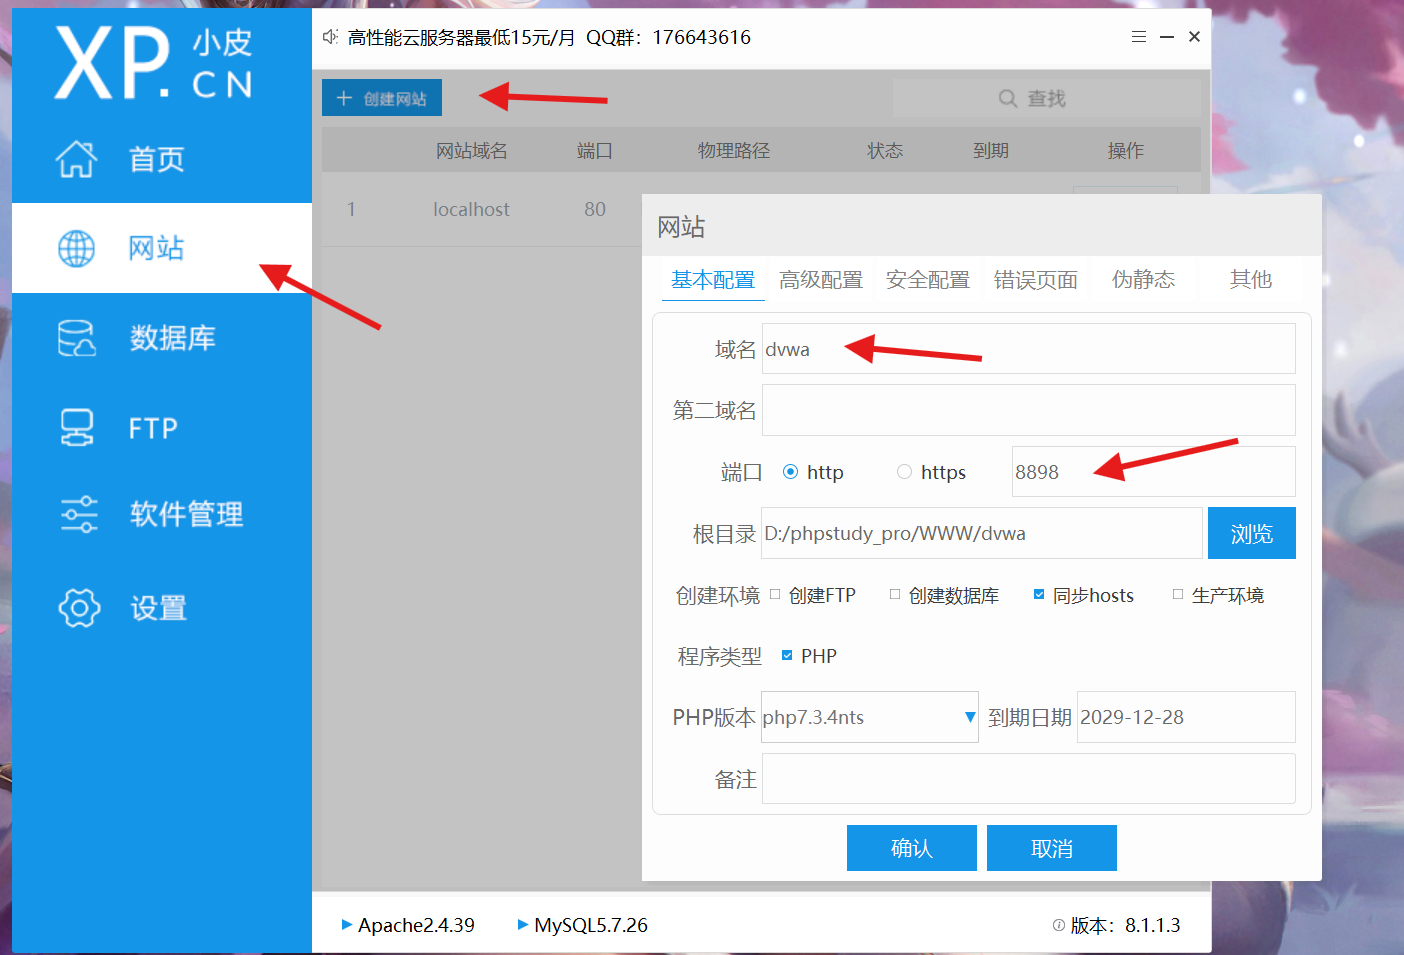
在phpstudy面板创建数据库,记得与上面文件里的内容对应
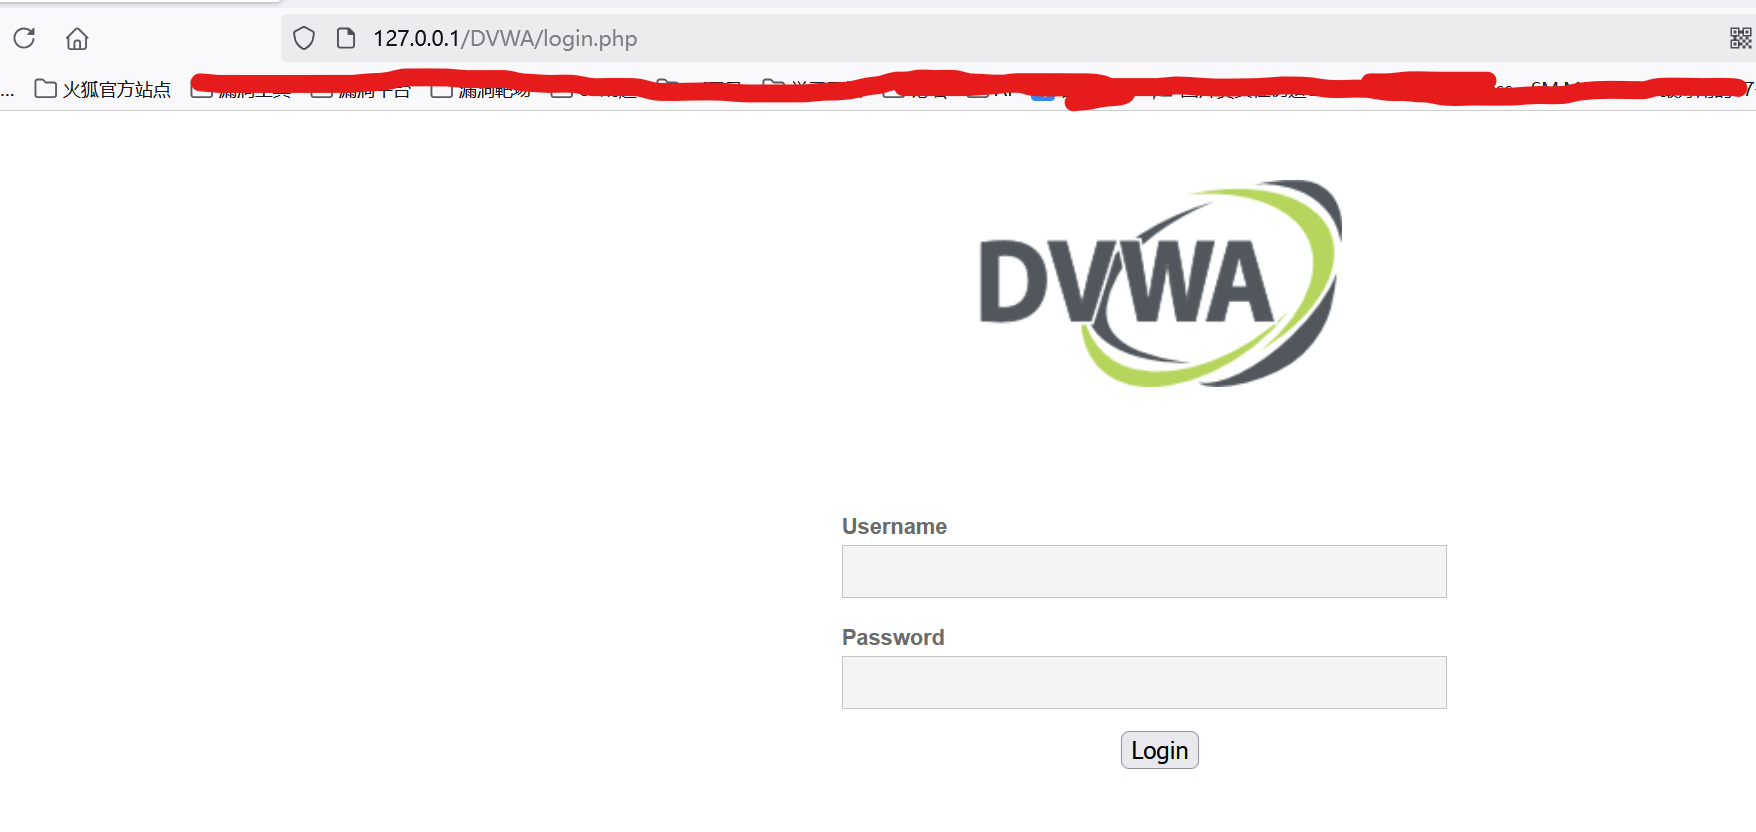
此时就可以正常访问了,账号密码为文件设置的账号密码,记得一致
3. 靶场环境搭建

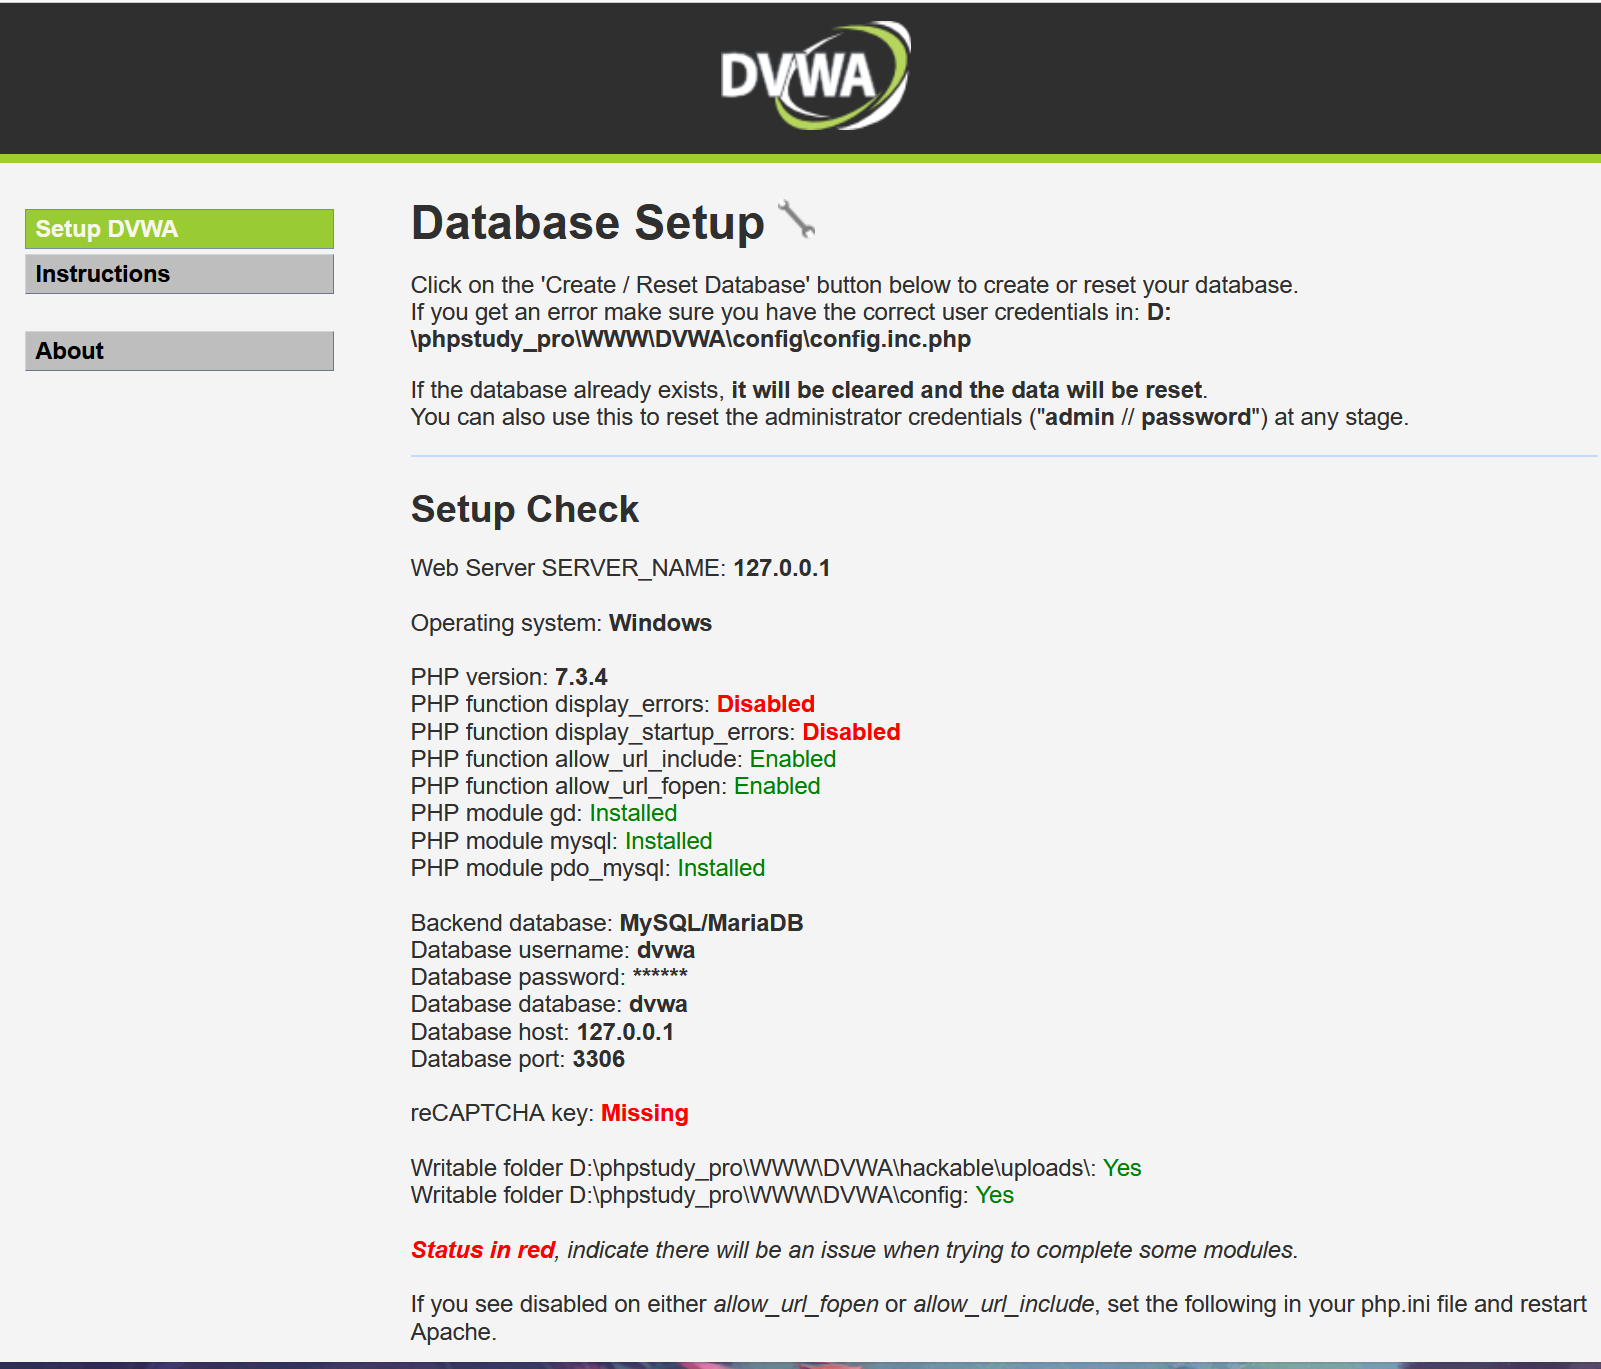
登录后界面如下
创建数据库
4. 初始化靶场

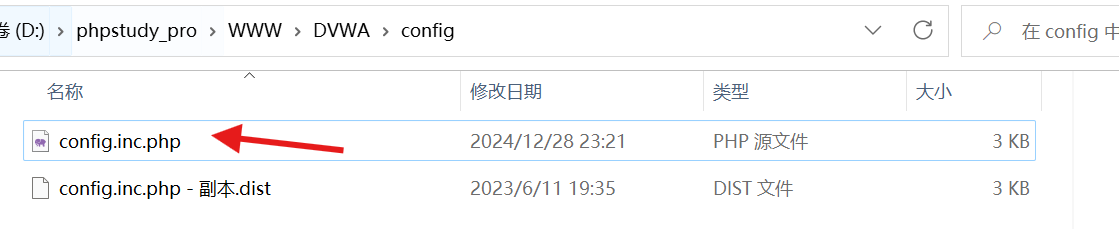
打开这个文件
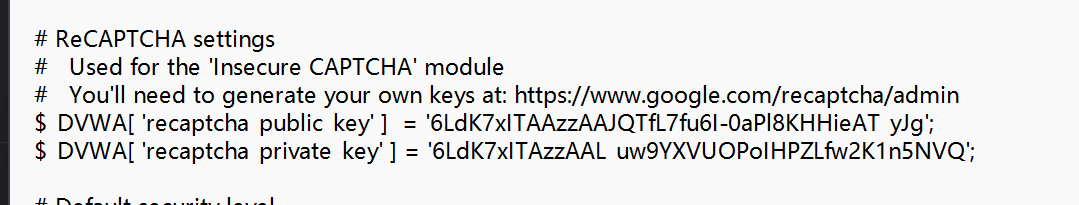
复制如下内容到里面

复制代码
$_DVWA[ 'recaptcha_public_key' ]  = '6LdK7xITAAzzAAJQTfL7fu6I-0aPl8KHHieAT_yJg';
$_DVWA[ 'recaptcha_private_key' ] = '6LdK7xITAzzAAL_uw9YXVUOPoIHPZLfw2K1n5NVQ'; 
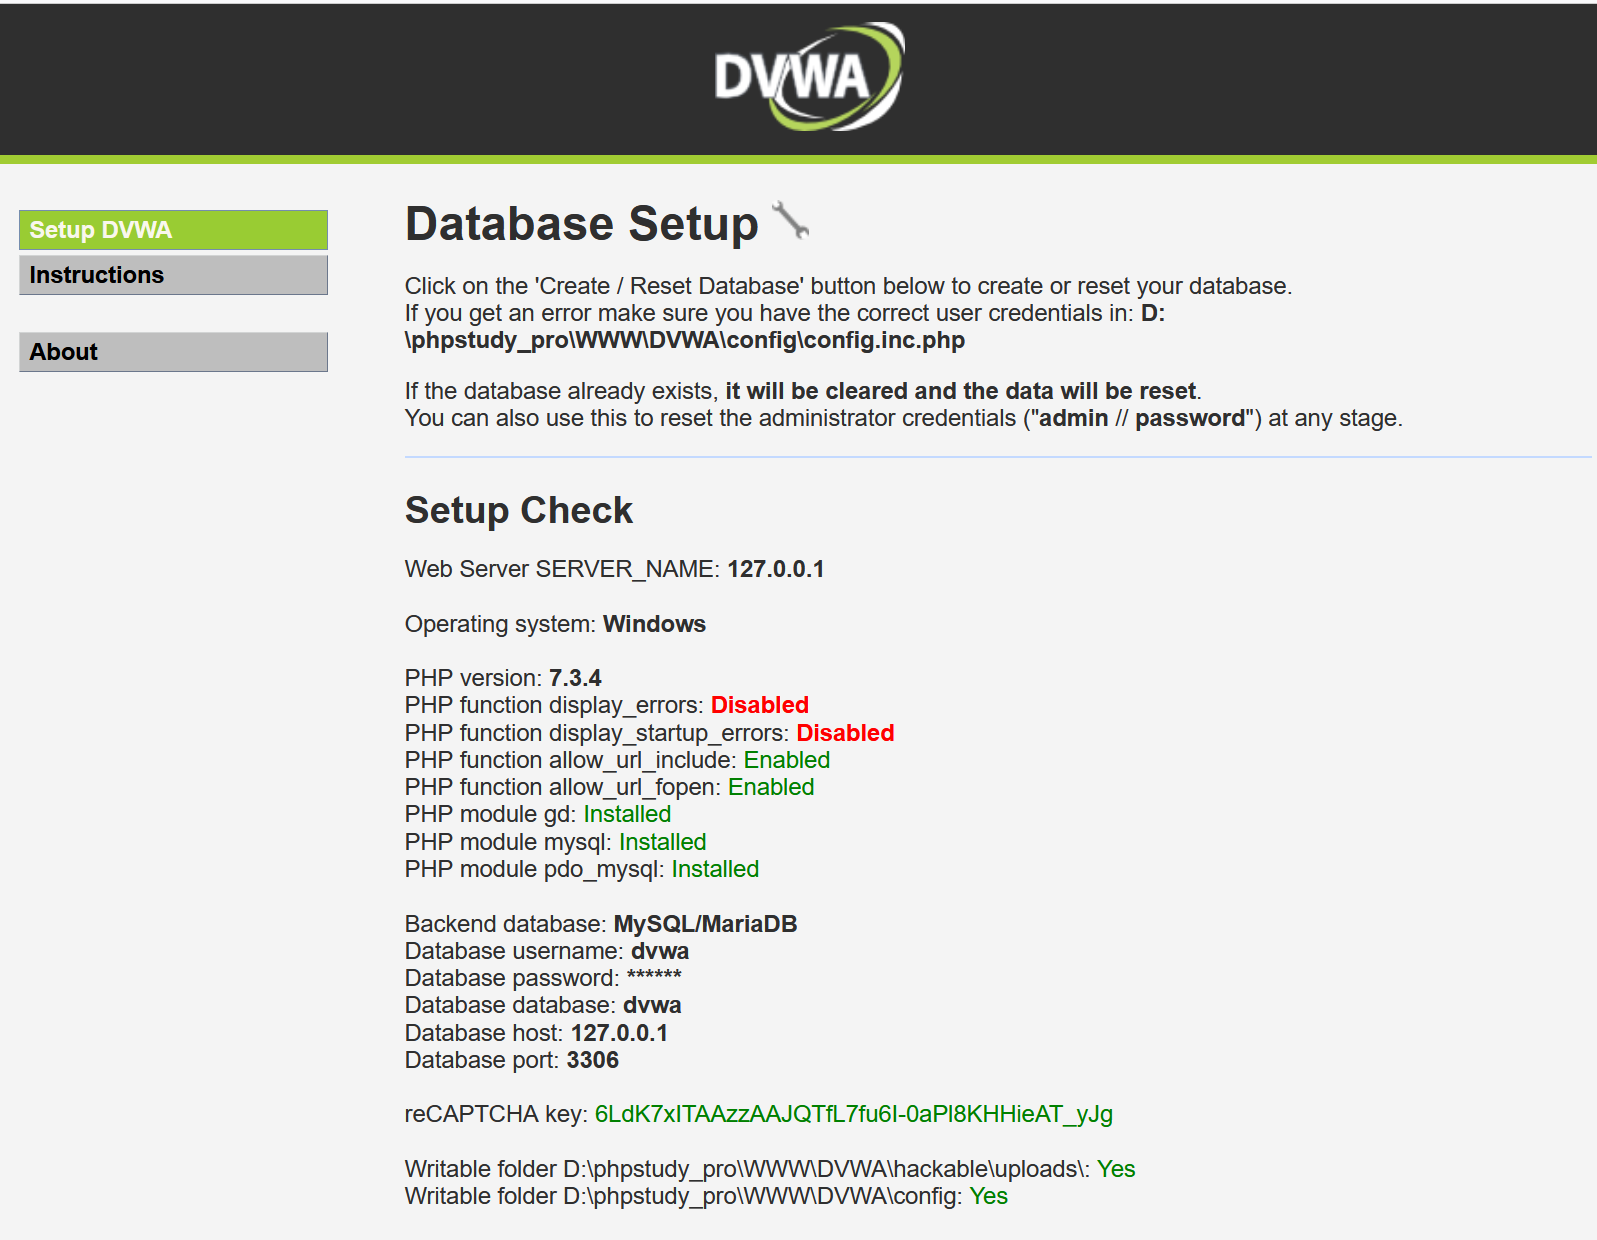
回到浏览器刷新页面可以看到如下界面
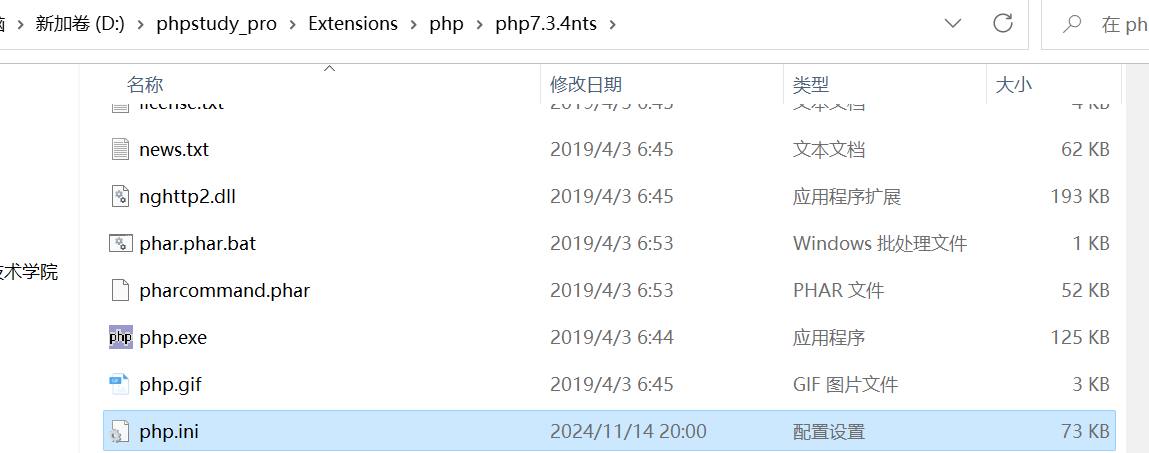
打开php.ini这个文件
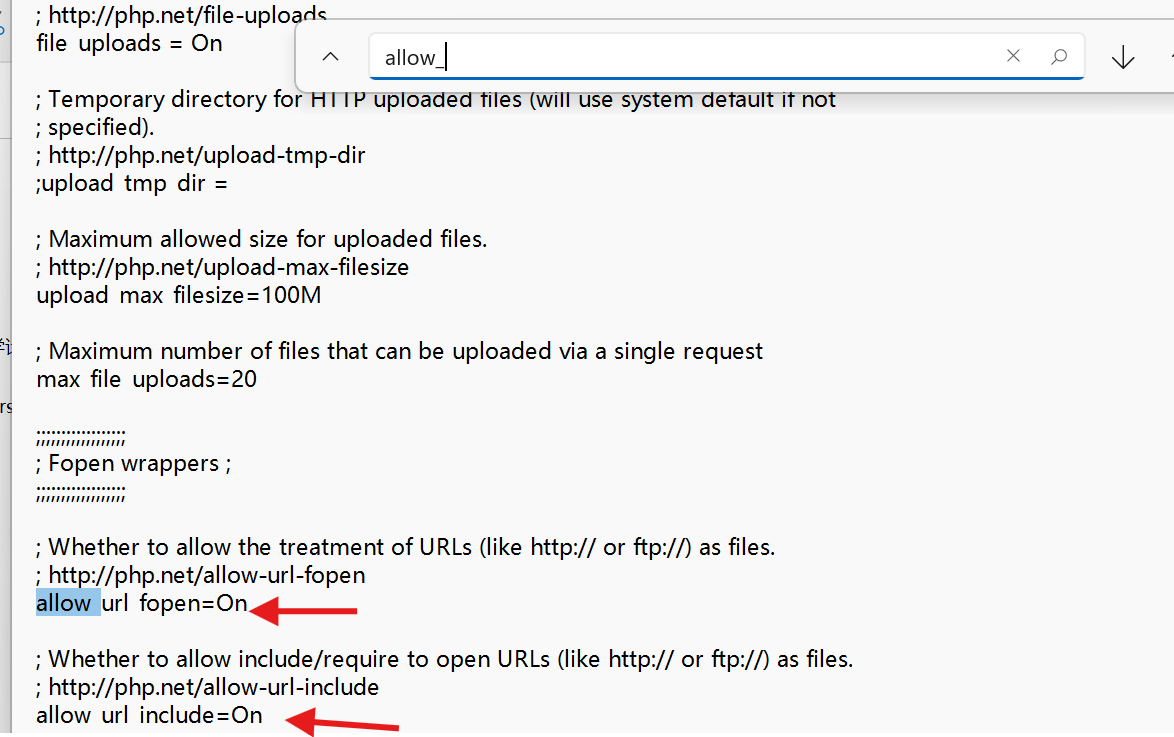
搜索**allow_**改成On
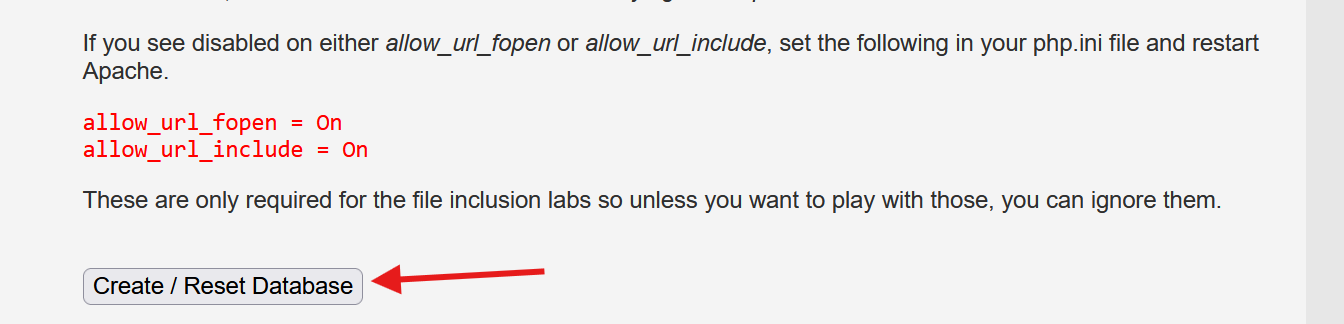
回到浏览器创建数据库
然后需要重新登录

复制代码
账号:admin
密码:password

然后登录就可以了

相关推荐
Daorigin_com5 小时前
道本科技携手DeepSeek:以AI重塑合同全生命周期管理
前端·人工智能·科技·网络安全·数据挖掘·前端框架·传媒
白帽攻防录5 小时前
SRC 挖洞:Apache Tomcat 加密拦截器绕过深度复盘,CVE-2026-34486 fail-open 一行代码怎么打穿集群通信
java·网络安全·tomcat·apache
学逆向的6 小时前
win32消息类型
windows·网络安全·mfc·api·win32
白帽攻防录8 小时前
SRC 挖洞:GitLab GraphQL 指令绕过深度复盘,CVE-2026-19478 未授权删项目怎么打穿代码托管平台
网络·网络安全·gitlab·graphql
Johny_Zhao16 小时前
FreeRADIUS + 华为AC/AP + 802.1X/WPA2-Enterprise 无线认证对接部署完整指南
网络·网络安全·信息安全·ldap·radius·huawei·系统运维·centos8
锐速网络19 小时前
轻量化安全建设指南:无需硬件的SaaS化勒索病毒防御方案
网络安全·云备份·主机安全·saas安全·勒索病毒防护·轻量化安全·中小企业安全
小小小小钰儿21 小时前
1.5-Python网络编程
开发语言·网络·python·web安全·计算机·网络安全
持敬chijing1 天前
CTFshow-WEB-新年好?解题思路
安全·web安全·网络安全·网络攻击模型
兢谨网安1 天前
Web应用渗透测试方案
网络·网络安全
XLYcmy1 天前
基于图神经网络的物联网固件漏洞静态挖掘技术方案 上
神经网络·物联网·网络安全·二进制·elf·漏洞检测·固件