
CTF--好像需要管理员

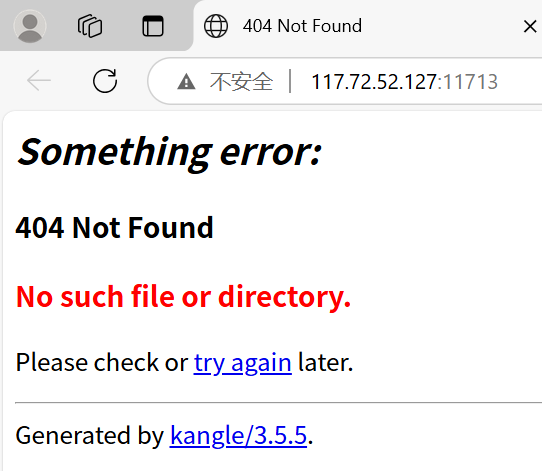
一、原网页:

二、步骤:

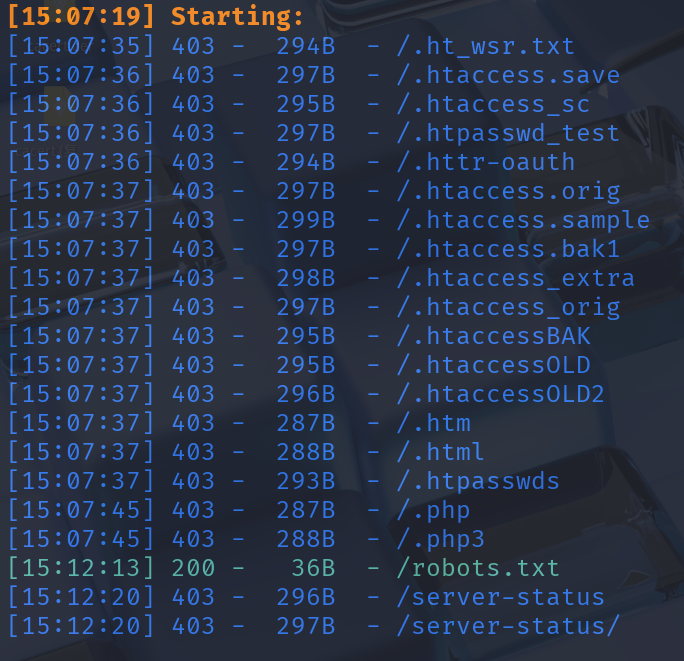
1.扫描:

发现:robots.txt
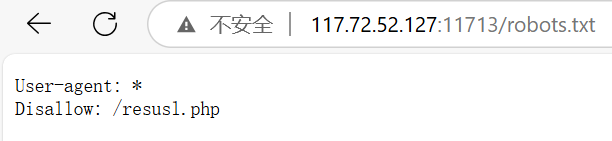
2.打开robots.txt:
3.打开resul.php:
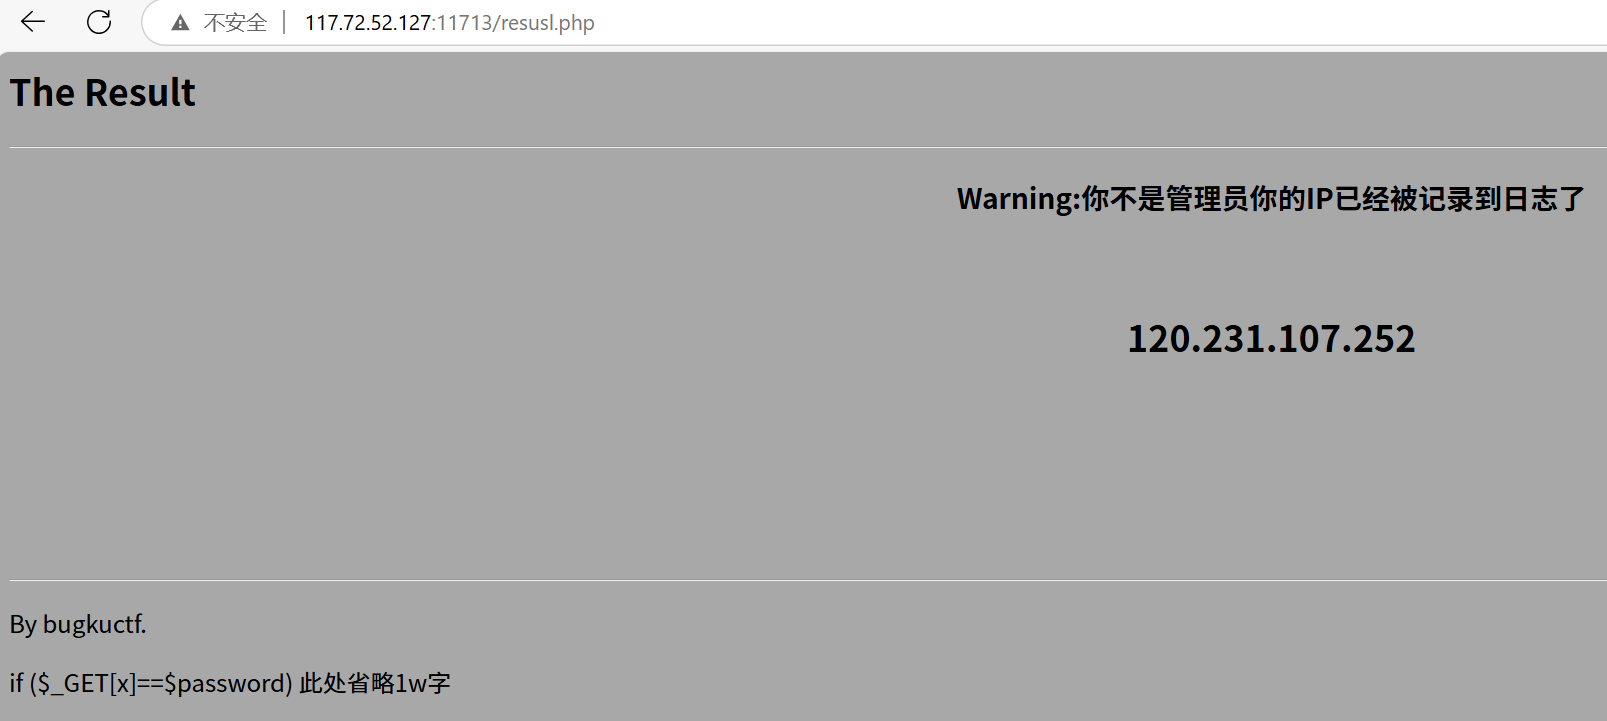
4.代码解析:

php 复制代码
if ($_GET[x]==$password) //检查通过 URL 参数 x 传递的值是否等于变量 $password 的值

详细解析:

  • $_GET:PHP 的超级全局数组,用于获取通过 URL 查询字符串传递的参数
  • _GET\[X\]:从 _GET 数组中提取键为 'x' 的值,如果访问的 URL 是 http://example.com/script.php?x=1,那么 $_GET'x' 的值就是 '1'
  • $password:这是一个 PHP 变量,通常存储密码或某种需要验证的值
  • ==:这是 PHP 中的比较运算符,用于检查两个值是否相等。如果 _GET\['x'\] 的值和 password 的值相等,条件为 true,否则为 false
  • if:用于条件判断。如果条件为 true,则执行 if 块中的代码;否则跳过

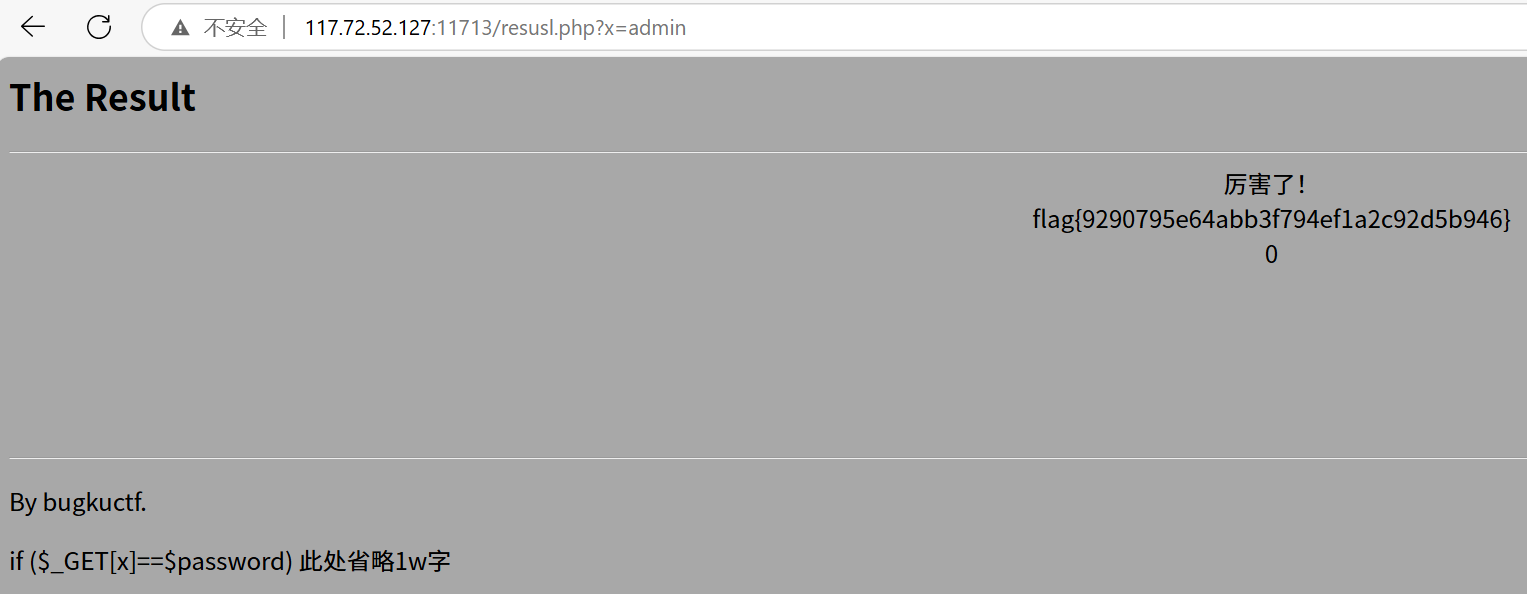
5.传参:输入弱密码admin
相关推荐
hengdonghui1 天前
Writeup 4 GFCTF 2021 Baby_Web
web·ctf·变量覆盖·路径穿越·php 代码审计
山甫aa2 天前
锁一篇搞定:乐观锁、悲观锁、CAS、数据库锁与分布式锁【从零开始的 Web 后端学习】
java·数据库·分布式·后端·学习·web
hengdonghui4 天前
Writeup 4 0xGame 2021 · command (WEB)
web·ctf·rce(远程代码执行)
kingx37 天前
BugKu 渗透测试 4 实战:文件上传打点,5 Flag 全通
数据库·渗透测试·web·内网渗透
kingx39 天前
Windows Server安全配置深度复盘:关键 Payload 与解题思路
windows·靶场·web·加固
kingx39 天前
网络安全事件应急响应:X集团 WebServer 入侵溯源与处置
中间件·web·应急响应·取证·恶意样本
小野猪都有白菜拱10 天前
Proxmox VE 上搭建 Vulhub 靶场:Ubuntu + Docker
web
treasure14011 天前
Django复习笔记(2026年10月)
后端·python·django·api·web·drf
hengdonghui13 天前
Writeup 4 0xGame 2021 - robot
web·ctf·信息泄露·robots.txt
AlfredZhao14 天前
理解 iFrame 嵌套的跨域问题
web