################################################################################
GB/T 22239-2019 《信息安全技术 网络安全等级保护基础要求》包含安全物理环境、安全通信网络、安全区域边界、安全计算环境、安全管理中心、安全管理制度、安全管理机构、安全管理人员、安全建设管理、安全运维管理十个方面,GB/T 25058---2019 《信息安全技术 网络安全等级保护实施指南》 对等级保护对象实施等级保护的基本流程 包括等级保护对象定级与备案阶段、总体安全规划阶段、 安全设计与实施阶段、安全运行与维护阶段和定级对象终止阶段。
- GB/T 22239-2019 提供了安全保护的基本要求,是安全建设的起点。主要从管理和技术两方面规定了安全保护的基本要求。
- GB/T 25070-2019 提供了安全设计的技术要求,是实现这些基本要求的具体方法 。侧重于技术设计层面,为如何实现这些基本要求提供了详细的指导。
- 适用于指导运营使用单位、网络安全企业、网络安全服务机构开展网络安全等级保护安全技术方案的设计和实施 ,也可作为网络安全职能部门进行监督、检查和指导的依据。
- 可应用于指导各个行业和领域开展网络安全等级保护建设整改等工作。
- GB/T 25058---2019规定了等级保护对象实施网络安全等级保护* 工作的过程,适用于指导网络安全等级保护** 工作的实施。*****
GB/T 25058---2019 《信息安全技术 网络安全等级保护实施指南》, 由国家市场监督管理总局、中国国家标准化管理委员会 2019-08-30发布 2020-03-01 实施,是现行有效的国家标准文件。
主要内容包括如下内容,
- 4 等级保护实施概述
- 5 等级保护对象定级与备案
- 5.1 定级与备案阶段的工作流程
- 5.2 行业/领域定级工作
- 5.3 等级保护对象分析
- 5.4 安全保护等级确定
- 5.5 定级结果备案
- 6 总体安全规划
- 6.1 总体安全规划阶段的工作流程
- 6.2 安全需求分析
- 6.3 总体安全设计
- 6.4 安全建设项目规划
- 7 安全设计与实施
- 7.1 安全设计与实施阶段的工作流程
- 7.2 安全方案详细设计
- 7.3 技术措施的实现
- 7.4 管理措施的实现
- 8 安全运行与维护
- 8.1 安全运行与维护阶段的工作流程
- 8.2 运行管理和控制
- 8.3 变更管理和控制
- 8.4 安全状态监控
- 8.5 安全自查和持续改进
- 8.6 服务商管理和监控
- 8.7 等级测评
- 8.8 监督检查
- 8.9 应急响应与保障
- 9 定级对象终止
- 9.1 定级对象终止阶段的工作流程
- 9.2 信息转移、暂存和清除
- 9.3 设备迁移或废弃
- 9.4 存储介质的清除或销毁
注意:
1、好多安全公司的等级保护方案就是依照《实施指南》的目录架构写的,但就目前碰到的大部分客户而言,都不需要这么大而全的方案,需要的是针对他们的安全保护环境设计出来的小而精的方案,几十页的方案谁也不愿意看,后面可以考虑针对不同行业出一些方案。
2、对于安全行业从业人员来说,基本只关注**6 总体安全规划、**7 安全设计与实施两部分,但对于安全的整体方案来说,从第5章定级备案开始,到定级对象终止为止。 (其实等保实施流程等级保护对象定级与备案阶段、总体安全规划阶段、 安全设计与实施阶段、安全运行与维护阶段和定级对象终止阶段*** 有点类似于项目管理的启动、规划、执行、监控、收尾五大过程组(按照五大过程组更好记一些) ,每个过程组都有具体的输入、活动、输出。)*
文档标记说明:
- 绿色:标准、政策文件或主管部门。
- 橙色:不同的实施阶段或网络安全标准要点。
-
引用斜体:为非本文件内容,个人注解说明。
- ****加粗标记:以动词为主,根据政策要求动作去分解政策要求。
################################################################################
前 言
- 本标准按照GB/T 1.1---2009给出的规则起草。
- 本标准代替 GB/T 25058---2010《信息安全技术 信息系统安全等级保护实施指南》,与GB/T 25058---2010 相比,主要变化如下:
- ------标准名称变更为《信息安全技术 网络安全等级保护实施指南》。
- ------全文将**"信息系统"** 调整为**"等级保护对象"或"定级对象"** ,将国家标准**"信息系统安全等级保护 基本要求"调整为"网络安全等级保护基本要求"**。
- ------考虑到云计算等新技术新应用在实施过程中的特殊处理,根据需要,相关章条增加云计算、移 动互联、大数据等相关内容(见5.3.2、6.3.2、7.2.1、7.3.2)。
- ------将各部分已有内容进一步细化,使其能够指导单位针对新建等级保护对象的等级保护工作(见6.3.2、7.4.3)。
- ------在等级保护对象定级阶段 ,增加 了行业/领域主管单位 的工作过程(见5.2);增加 了云计算、移 动互联、物联网、工控、大数据定级的特殊关注点(见5.3,2010年版的5.2)。
- ------在总体安全规划阶段 ,增加 了行业等级保护管理规范和技术标准相关内容,即明确了基本安全需求 既包括国家等级保护管理规范和技术标准提出的要求,也 包括 行业等级保护管理规范和 技术标准提出的要求(见6.2.1,2010年版的6.2.1)。
- ------在总体安全规划阶段 ,增加 了"设计等级保护对象的安全技术体系架构 "内容,要求根据机构总体安全策略文件、GB/T 22239 和机构安全需求 ,设计安全技术体系架构,并提供了安全技术体系架构图 。此外,增加 了云计算、移动互联等新技术的安全保护技术措施(见6.3.2,2010年 版的6.3.2)。
- ------在总体安全规划阶段 ,增加 了"设计等级保护对象的安全管理体系框架 "内容,要求根据GB/T 22239、安全需求分析报告 等,设计安全管理体系框架 ,并提供了安全管理体系框架(见 6.3.3,2010年版的6.3.3)。
- ------在安全设计与实施阶段 ,将"技术措施实现"与"管理措施实现"调换顺 序 (见7.3、7.4,2010年 版的7.3、7.4);将"人员安全技能培训"合并 到"安全管理机构和人员的设置"中(见7.4.2,2010 年版的7.3.1、7.3.3);将"安全管理制度的建设和修订"与"安全管理机构和人员的设置"调换顺序(见7.4.1、7.4.2,2010年版的7.4.1、7.4.2)。
- ------在安全设计与实施阶段 ,在技术措施实现中增加 了对于云计算、移动互联等新技术的 风险分析、技术防护措施实现 等要求(见7.2.1,2010年版的7.2.1);在测试环节 中,更侧重安全漏洞扫描、渗透测试等安全测试内容(见7.3.2,2010年版的7.3.2)。
- ------在安全设计与实施阶段 ,在原有信息安全产品供应商的基础上,增加 网络安全服务机构的评价和选择要求 (见7.3.1);安全控制集成中,增加 安全态势感知、监测通报预警、应急处置追踪溯源等安全措施的集成 (见7.3.3);安全管理制度的建设和修订要求中 ,增加 要求总体安全方针、 安全管理制度、安全操作规程、安全运维记录和表单四层体系文件的 一致性 (见7.4.1);安全实施过程管理中 ,增加整体管理过程的活动内容描述(见7.4.3)。
- ------在安全运行与维护阶段 ,增加 "服务商管理和监控"(见8.6): 删除 了"安全事件处置和应急预 案"(2010年版的8.5);删除 了"系统备案"(2010年版的8.8);修改 了"监督检查"的内容(8.8, 2012年版的8.9),增加了"应急响应与保障"(见8.9)。
- 请注意本文件的某些内容可能涉及专利。本文件的发布机构不承担识别这些专利的责任。
- 本标准由全国信息安全标准化技术委员会(SAC/TC 260)提出并归口。
- 本标准起草单位:公安部第三研究所(公安部信息安全等级保护评估中心)、中国电子科技集团公司 第十五研究所(信息产业信息安全测评中心)、北京安信天行科技有限公司。
- 本标准主要起草人:袁静、任卫红、毕马宁、黎水林、刘健、翟建军、王然、张益、江雷、赵泰、李明、 马力、于东升、陈广勇、沙淼淼、朱建平、曲洁、李升、刘静、罗峥、彭海龙、徐爽亮。
- 本标准所代替标准的历次版本发布情况为:GB/T 25058---2010。
信息安全技术网络安全等级保护实施指南
1 范围
- 本标准规定了等级保护对象实施网络安全等级保护 工作的过程。
- 本标准适用于指导网络安全等级保护 工作的实施。
2 规范性引用文件
- 下列文件对于本文件的应用是必不可少的。凡是注日期的引用文件,仅注日期的版本适用于本文件。凡是不注日期的引用文件,其最新版本(包括所有的修改单)适用于本文件。
- GB 17859 计算机信息系统 安全保护等级划分准则
- GB/T 22239 信息安全技术 网络安全等级保护基本要求
- GB/T 22240 信息安全技术 信息系统安全等级保护定级指南
- GB/T 25069 信息安全技术 术语
- GB/T 28448 信息安全技术 网络安全等级保护测评要求
3 术语和定义
- GB 17859 、GB/T 22239 、GB/T 25069和 GB/T 28448界定的术语和定义适用于本文件。
4 等级保护实施概述
4.1 基本原则
- 安全等级保护的核心是将等级保护对象划分等级,按标准进行建设、管理和监督。
- 安全等级保护实 施过程中应遵循以下基本原则:
- a) 自主保护原则
- 等级保护对象运营、使用单位及 其主管部门按照国家相关法规和标准,自主确定等级保护对象的安全保护等级,自行组织实施安全保护。
- b) 重点保护原则
- 根据等级保护对象的重要程度、业务特点 ,通过划分不同安全保护等级的等级保护对象,实现不同强度的安全保护,集中资源优先保护涉及核心业务或关键信息资产的等级保护对象。
- c) 同步建设原则
- 等级保护对象在新建、改建、扩建时应同步规划和设计安全方案,投入一定比例的资金建设网络安全设施,保障网络安全与信息化建设相适应。
- d) 动态调整原则
- 应跟踪定级对象的变化 情况,调整安全保护措施。
- 由于定级对象的应 用类型、范围等条件的变化及其他原因,安全保护等级需要变更的,应根据等级保护的管理规范和技术标准的要求,重新确定定级对 象的安全保护等级,根据其安全保护等级的调整情况,重新实施安全保护。
4.2 角色和职责
- 等级保护对象实施网络安全等级保护过程中涉及的各类角色和职责如下:
- a) 等级保护管理部门
- 等级保护管理部门依照等级保护相关法律、行政法规的规定,在各自职责范围内负责网络安全保护和监督管理工作。
- b) 主管部门
- 负责依照国家网络安全等级保护的管理规范和技术标准,督促、检查和指导本行业、本部门或者本地区等级保护对象运营、使用单位的网络安全等级保护工作。
- c) 运营、使用单位
- 负责依照国家网络安全等级保护的管理规范和技术标准,确定其等级保护对象的安全保护等级,有主管部门的,应报其主管部门审核批准;
- 根据已经确定的安全保护等级,到公安机关办理备案手续;按照国家网络安全等级保护管理规范和技术标准,进行等级保护对象安全保护的规划设计;
- 使用符合国家有关规定,满足等级保护对象安全保护等级需求的信息技术产品和网络安全产 品,开展安全建设或者改建工作;
- 制定、落实各项安全管理制度 ,定期对等级保护对象的安全状况、安全保护制度及措施的落实情况进行自查,
- 选择符合国家相关规定的等级测评机构,定期进行等级测评;
- 制定不同等级网络安全事件的 响应、处置预案 ,对网络安全事件分等级进行应急处置。
- d) 网络安全服务机构
- 负责根据运营、使用单位的委托,依照国家网络安全等级保护的管理规范和技术标准,协助运营、使用单位完成等级保护的相关工作,包括确 定其等级保护对象的安全保护等级、进行 安全需求分析、安全总体规划、实施安全建设和安全改造、提供服务支撑平台等。
- e) 网络安全等级测评机构
- 负责根据运营、使用单位的委托 或根据等级保护管理部门的授权 ,协助运营、使用单位或等级保护 管理部门,按照国家网络安全等级保护的管理规范和技术标准,对已经完成等级保护建设的等级保护对象进行等级 测评 ;对网络安全产品供应商提供的网络安全产品进行安全测评。
- f) 网络安全产品供应商
- 负责按照国家网络安全等级保护的管理规范和技术标准,开发符合等级保护相关要求的网络安全产品,接受安全测评 ;按照等级保护相关要求销售网络安全产品并提供相关服务。
4.3 实施的基本流程
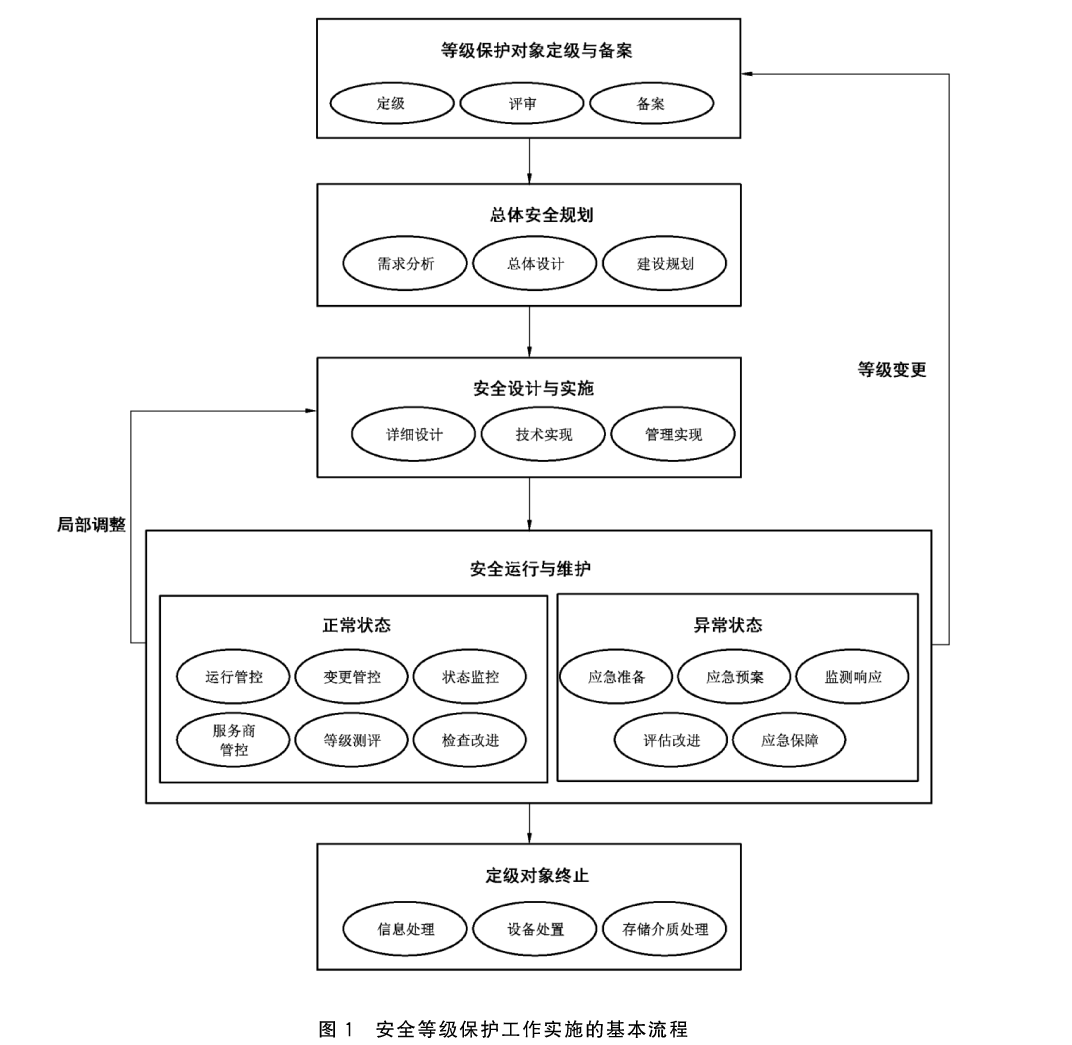
- 对等级保护对象实施等级保护的基本流程 包括等级保护对象定级与备案阶段、总体安全规划阶段、 安全设计与实施阶段、安全运行与维护阶段和定级对象终止阶段,见图1。
- 在安全运行与维护阶段,等级保护对象因需求变化等原因导致局部调整 ,而其安全保护等级并未改变 ,应从安全运行与维护阶段进入 安全设计与实施阶段, 重新设计、调整和实施安全措施,确保满足等级保护的要求;
- 当等级保护对象发生重大变更导致安全保护等级变化 时,应从安全运行与维护阶段****进入等级保护对象定级与备案阶段,重新开始一轮网络安全等级保护的实施过程。等级保护对象在运行与维护过程中,发生安全事件时可能会发生应急响应与保障。
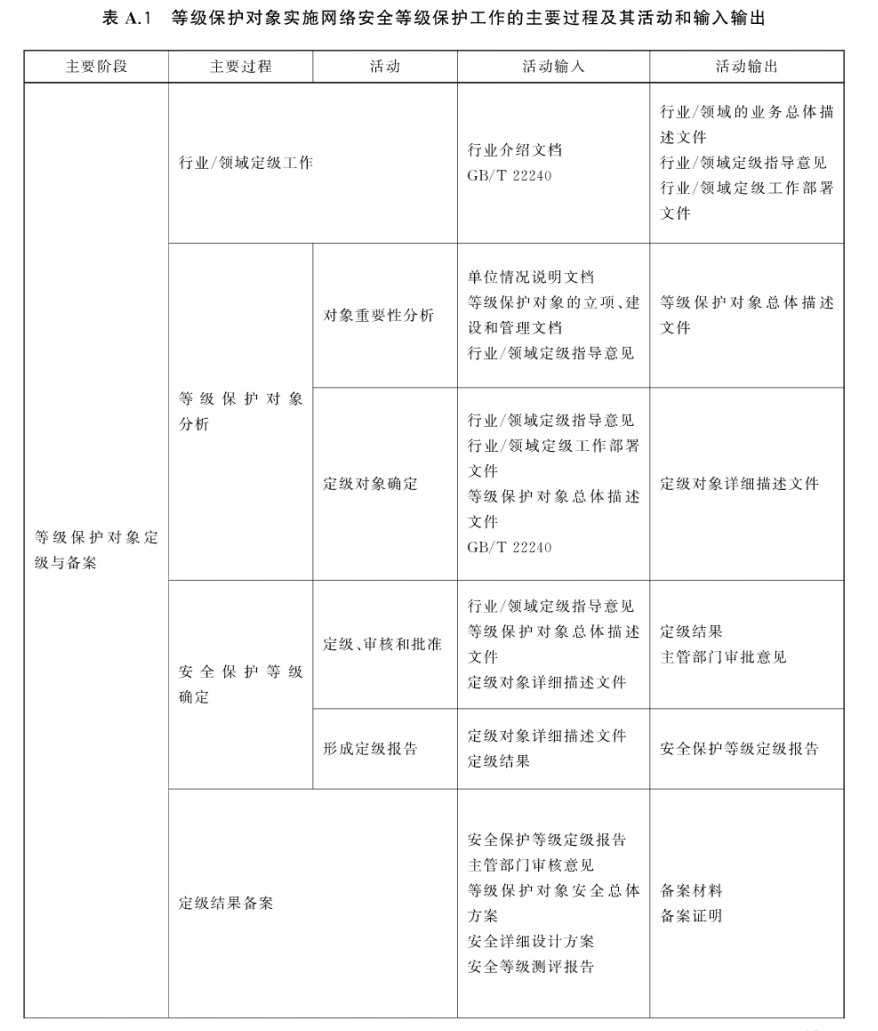
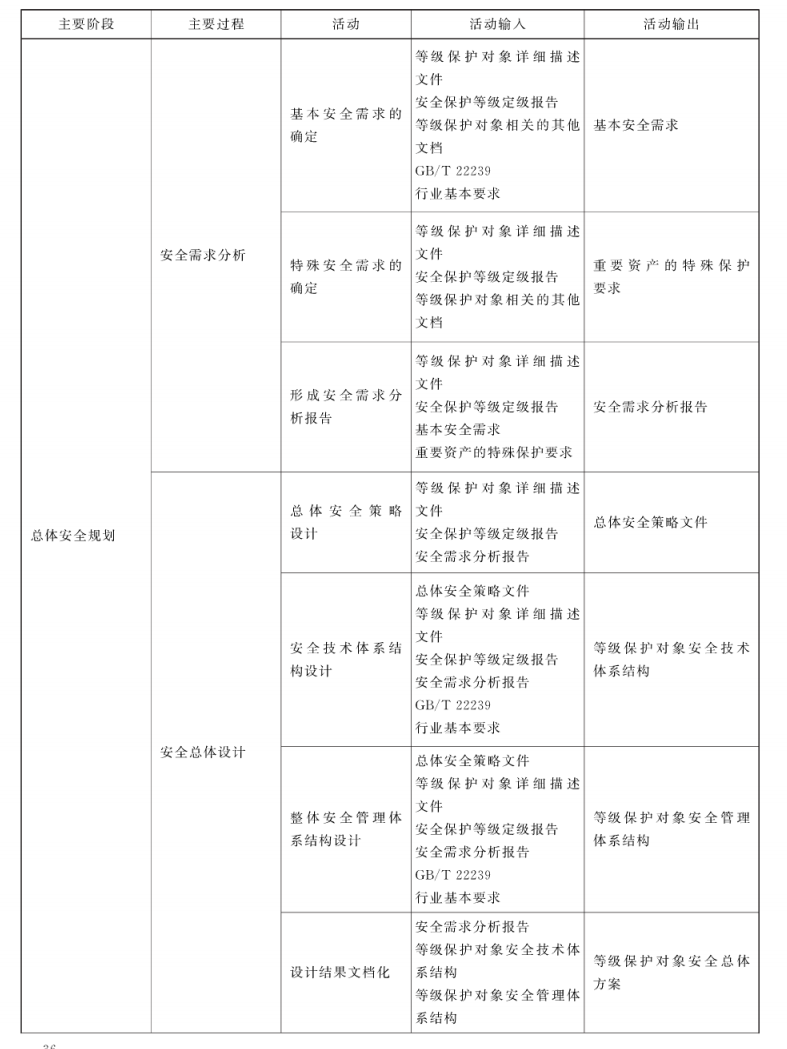
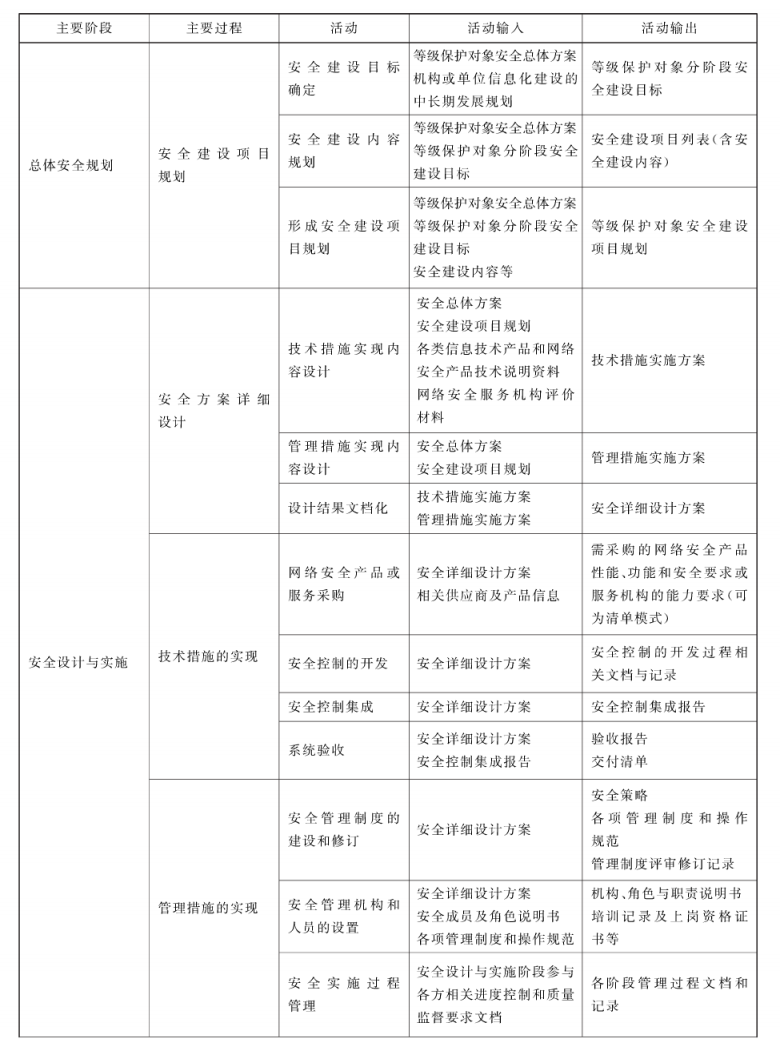
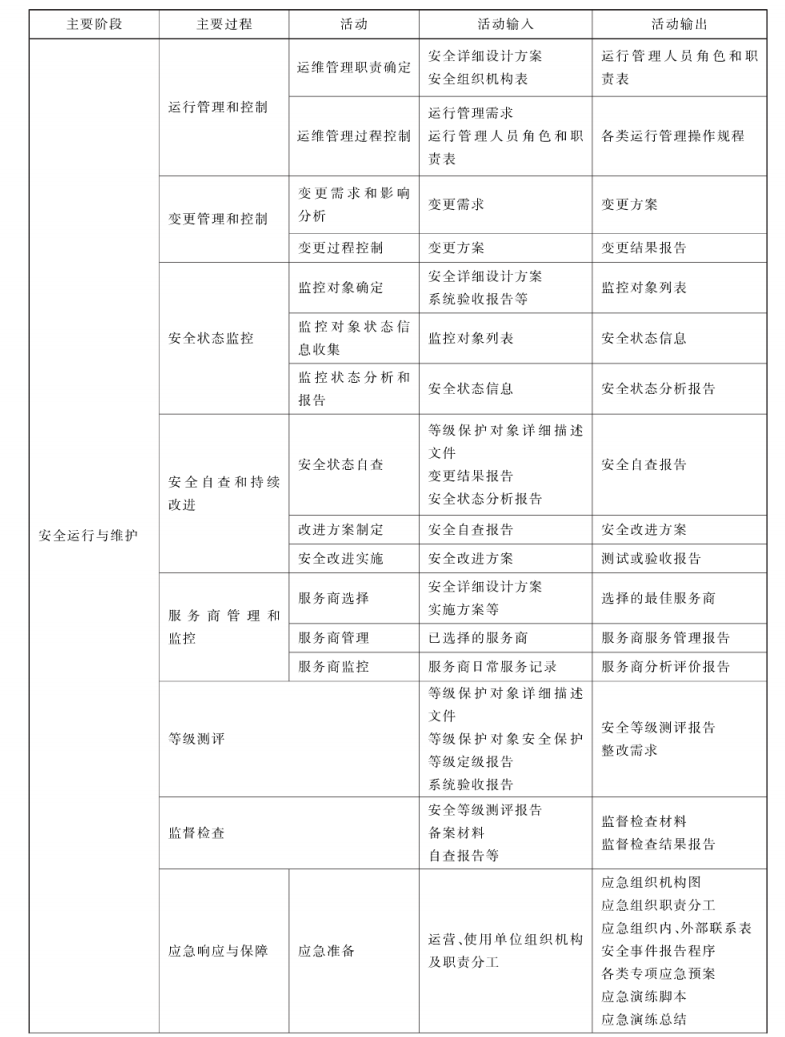
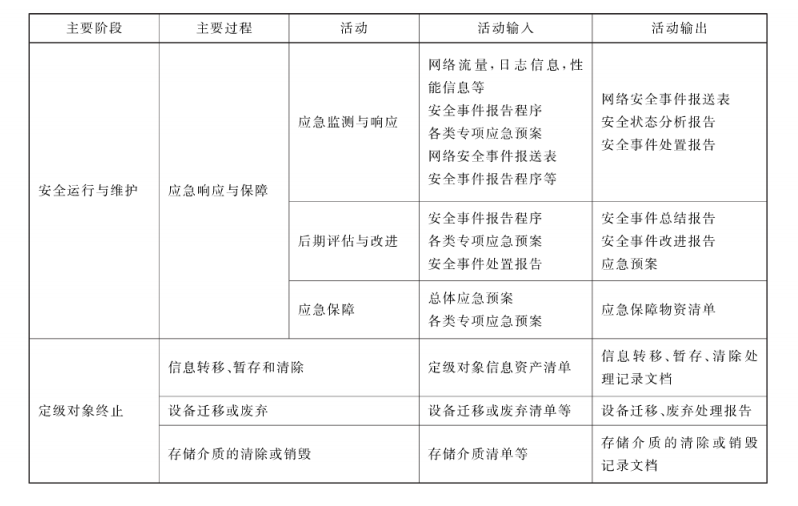
- 等级保护对象安全等级保护实施的基本流程中各个阶段的主要过程、活动、输入和输出见附录A。
篇幅原因第5章~第9章的具体内容分别输出。 附 录 A(规范性附录)会输出5~9章主要过程及其活动和输入输出。
5 等级保护对象定级与备案
- 详见:网络安全-等级保护(等保) 2-7-1 GB/T 25058---2019 第5章 等级保护对象定级与备案 - 禾木KG - 博客园
网络安全-等级保护(等保) 2-7-1 GB/T 25058---2019 第5章 等级保护对象定级与备案-CSDN博客
6 总体安全规划
- 详见:网络安全-等级保护(等保) 2-7-2 GB/T 25058---2019 第6章 总体安全规划 - 禾木KG - 博客园
- 网络安全-等级保护(等保) 2-7-2 GB/T 25058---2019 第6章 总体安全规划-CSDN博客
7 安全设计与实施
- 详见:网络安全-等级保护(等保) 2-7-3 GB/T 25058---2019 第7章 安全设计与实施 - 禾木KG - 博客园
- 网络安全-等级保护(等保) 2-7-3 GB/T 25058---2019 第7章 安全设计与实施-CSDN博客
8 安全运行与维护
- 详见:网络安全-等级保护(等保) 2-7-4 GB/T 25058---2019 第8章 安全运行与维护 第9章 定级对象终止 - 禾木KG - 博客园
网络安全-等级保护(等保) 2-7-4 GB/T 25058---2019 第8章 安全运行与维护 第9章 定级对象终止-CSDN博客
9 定级对象终止
- 详见:网络安全-等级保护(等保) 2-7-4 GB/T 25058---2019 第8章 安全运行与维护 第9章 定级对象终止 - 禾木KG - 博客园
网络安全-等级保护(等保) 2-7-4 GB/T 25058---2019 第8章 安全运行与维护 第9章 定级对象终止-CSDN博客
附 录 A(规范性附录) 主要过程及其活动和输入输出
###################################################################################
愿各位在进步中安心。
2025.05.19禾木
可联系作者付费获取,定价69.9元。包括如下内容:
- 信息安全技术全套标准指南
- ---------GB/T 22239-2019 《信息安全技术 网络安全等级保护基础要求》
- ---------GB/T25058 信息安全技术 信息系统安全等级保护实施指南;
- ---------GB/T22240 信息安全技术 信息系统安全等级保护定级指南;
- ---------GB/T25070 信息安全技术 网络安全等级保护安全设计技术要求;
- ---------GB/T28448 信息安全技术 网络安全等级保护测评要求;
- ---------GB/T28449 信息安全技术 网络安全等级保护测评过程指南。
等保2.0标准执行之高风险判定
GBT 22239-2019 《信息安全技术 网络安全等级保护基础要求》一到四级对比表格(按照十大方面整理,每方面包含四级要求并标记高风险项)
GBT 22239-2019 +GBT 25070---2019 《信息安全技术 网络安全等级保护基础要求》+《信息安全技术 网络安全等级保护安全设计技术要求》一到四级对比表格(在基础要求中添加安全设计技术要求,安全设计技术要求主要用于开发人员和产品经理)
GBT 36958---2018 《信息安全技术 网络安全等级保护安全管理中心技术要求》一到四级对比表格(说明安全管理中心技术要求:系统管理要求、安全管理要求、审计管理要求、接口要求、自身安全要求)
GBT 22239-2019+GBT 28448-2019 《信息安全技术 网络安全等级保护基础要求》+《信息安全技术 网络安全等级保护测评要求》一到四级对比表格(在基础要求中添加等保测评要求,可用于实施过程)
等保项目预调研情况汇报表(博主整理word,用于项目前期调研和高风险项判定,分为2级和3级两个文档,并根据项目经验整理和标准整理前期项目调研内容)
部分材料下载链接:
1、等保二级高风险项核对表下载链接:
https://download.csdn.net/download/qq_42591962/90878930?spm=1001.2014.3001.5503
2、GBT 36958-2018 《信息安全技术 网络安全等级保护安全管理中心技术要求》1~4级拆分表下载链接:
https://download.csdn.net/download/qq_42591962/90879022?spm=1001.2014.3001.5503
###################################################################################