近期在npm、Python和Ruby软件包仓库中相继发现多组恶意组件,这些组件能够清空加密货币钱包资金、安装后删除整个代码库并窃取Telegram API令牌,再次印证了开源生态系统中潜伏的多样化供应链威胁。
多平台恶意组件集中曝光
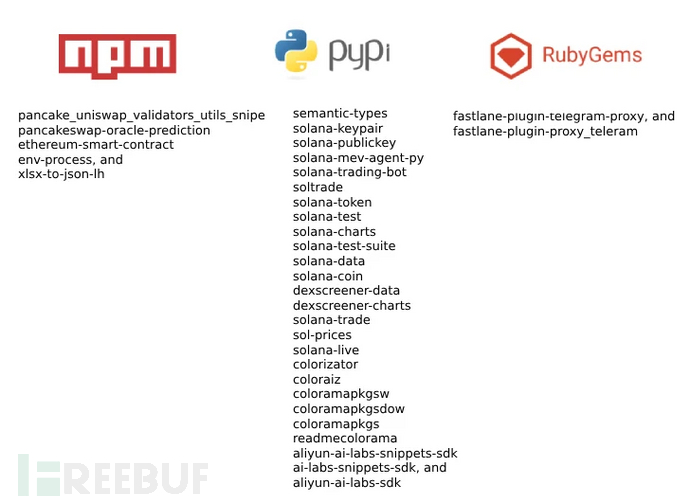
Checkmarx、ReversingLabs、Safety和Socket等安全机构近期发布的报告披露了这些发现。以下是各平台已确认的恶意组件列表:
Socket研究人员指出,两个恶意Ruby组件(gems)由化名为Bùi nam、buidanhnam和si_mobile的威胁分子发布,时间点恰逢越南上月底在全国封禁Telegram通讯应用。
精心伪装的Telegram数据窃取器
"这些组件通过将流量重定向至攻击者控制的C2服务器,悄无声息地窃取所有发送至Telegram API的数据。"Socket研究员Kirill Boychenko表示,"包括机器人令牌、聊天ID、消息内容和附件文件。"
该安全公司称这些组件是合法Fastlane插件"fastlane-plugin-telegram"的"近乎完美克隆版"。原插件被广泛用于从CI/CD流水线向Telegram频道发送部署通知。
攻击者通过修改网络端点,将所有Telegram消息收发请求导向硬编码服务器("rough-breeze-0c37.buidanhnam95.workers.dev"),使其成为受害者与Telegram API之间的中继站,同时秘密收集敏感数据。
由于该恶意软件未设置地域限制,研究人员推测攻击者只是借越南封禁Telegram之机,以代理工具为幌子分发伪造组件。"这次行动展示了威胁分子如何快速利用地缘政治事件发动定向供应链攻击。"Boychenko强调。
破坏性npm组件与加密货币窃取器
Socket还发现名为"xlsx-to-json-lh"的npm组件通过仿冒合法工具"xlsx-to-json-lc"实施攻击。该组件在被导入时会触发恶意载荷,自2019年2月发布后已被下架。
安全研究员Kush Pandya指出:"该组件包含可建立持久C2连接的隐藏载荷,触发后会无预警删除整个项目目录。"具体而言,当C2服务器发出法语指令"remise à zéro"(意为"重置")时,将删除源代码、版本控制数据、配置文件及所有项目资产。
另一组npm组件(pancake_uniswap_validators_utils_snipe等)则使用混淆JavaScript代码窃取受害者以太坊或BSC钱包中80%-85%的资金。这些由@crypto-exploit账号上传的组件累计下载量超2100次,现已被移除。
PyPI组件瞄准Solana生态
PyPI仓库中也发现了针对Solana生态的恶意组件,可窃取私钥和源代码。值得注意的是,"semantic-types"组件在2024年12月22日初次上传时是良性的,但在2025年1月26日的更新中植入了恶意载荷。
部分PyPI组件通过"猴子补丁"技术,在运行时修改Solana密钥生成方法而不改动原始代码。攻击者cappership使用精心编写的README文件并链接至GitHub仓库以增强可信度。
"每次生成密钥对时,恶意软件都会捕获私钥。"Boychenko解释称,"随后使用硬编码的RSA-2048公钥加密,并以Base64编码后通过Solana Devnet交易发送给攻击者。"
据Safety公司披露,2025年5月4日至24日期间又有11个针对Solana生态的Python组件上传至PyPI。其中"solana-live"组件还伪装成"价格获取库"窃取Jupyter Notebook数据。
跨平台仿冒攻击与AI工具滥用
Checkmarx发现6个仿冒colorama(Python终端着色工具)和colorizr(npm色彩转换库)的恶意PyPI组件。该公司指出:"利用npm生态名称攻击PyPI用户的做法很不寻常。"这些载荷可实现持久远程控制并窃取敏感数据。
攻击者还迅速利用了AI工具的热度,通过aliyun-ai-labs-snippets-sdk等组件污染软件供应链。这些伪装成阿里云AI开发套件的恶意包在2024年5月19日发布后24小时内被下载超1700次。
ReversingLabs研究员Karlo Zanki透露:"恶意载荷隐藏在PyTorch模型中,会窃取感染设备的基础信息和.gitconfig文件内容。"有趣的是,攻击通过读取中国流行的AliMeeting视频会议应用配置来获取组织名称,暗示主要针对中国开发者。
此次攻击还凸显了Pickle等机器学习模型格式被滥用的风险。Zanki警告:"威胁分子正在寻找新方法来规避安全检测。通过PyPI平台分发含恶意功能的ML模型是种聪明的手段,因为安全工具才刚刚开始支持对模型内部恶意功能的检测。"