墨者:XPath注入漏洞实战

1. 墨者学院:XPath注入漏洞实战🚀

2. XPath注入漏洞概述🔍

XPath注入是一种针对XML文档查询语言的注入攻击,类似于常见的SQL注入,但针对的是XPath查询语言。当Web应用程序使用用户输入来构造XPath查询语句时,如果未对用户输入进行严格过滤,攻击者就可以通过构造特殊的XPath查询来获取未授权的数据访问权限。

3. 注入原理深度分析🎯

3.1 正常查询逻辑⚡

在正常情况下,网站可能会使用类似如下的XPath查询语句:

xpath 复制代码
//user[username='输入的值']/password

这个查询的含义是:在XML文档中查找username节点值等于用户输入的值的user节点,并返回其password子节点的值。

3.2 注入Payload解析⚡

我们使用的注入Payload为:

复制代码
']|//*|//*['

这个Payload可以分解为三个关键部分:

  1. 第一部分:']

    • 作用:闭合原始查询中的单引号和方括号
    • 效果:将原始查询变为 //user[username='']
  2. 第二部分:|//*

    • | 是XPath中的"或"操作符
    • //* 选择文档中的所有节点
    • 效果:添加一个选择所有节点的查询条件
  3. 第三部分:|//*['

    • 作用:保持语法完整性
    • 效果:添加一个无效查询条件来平衡语法结构

3.3 完整查询解释⚡

最终形成的XPath查询类似于:

xpath 复制代码
//user[username='']|//*|//*['']

这个查询会执行以下操作:

  1. 首先尝试匹配username=''的空结果(通常无返回)
  2. 然后匹配文档中的所有节点(//*)
  3. 最后尝试匹配一个无效条件来保持语法完整

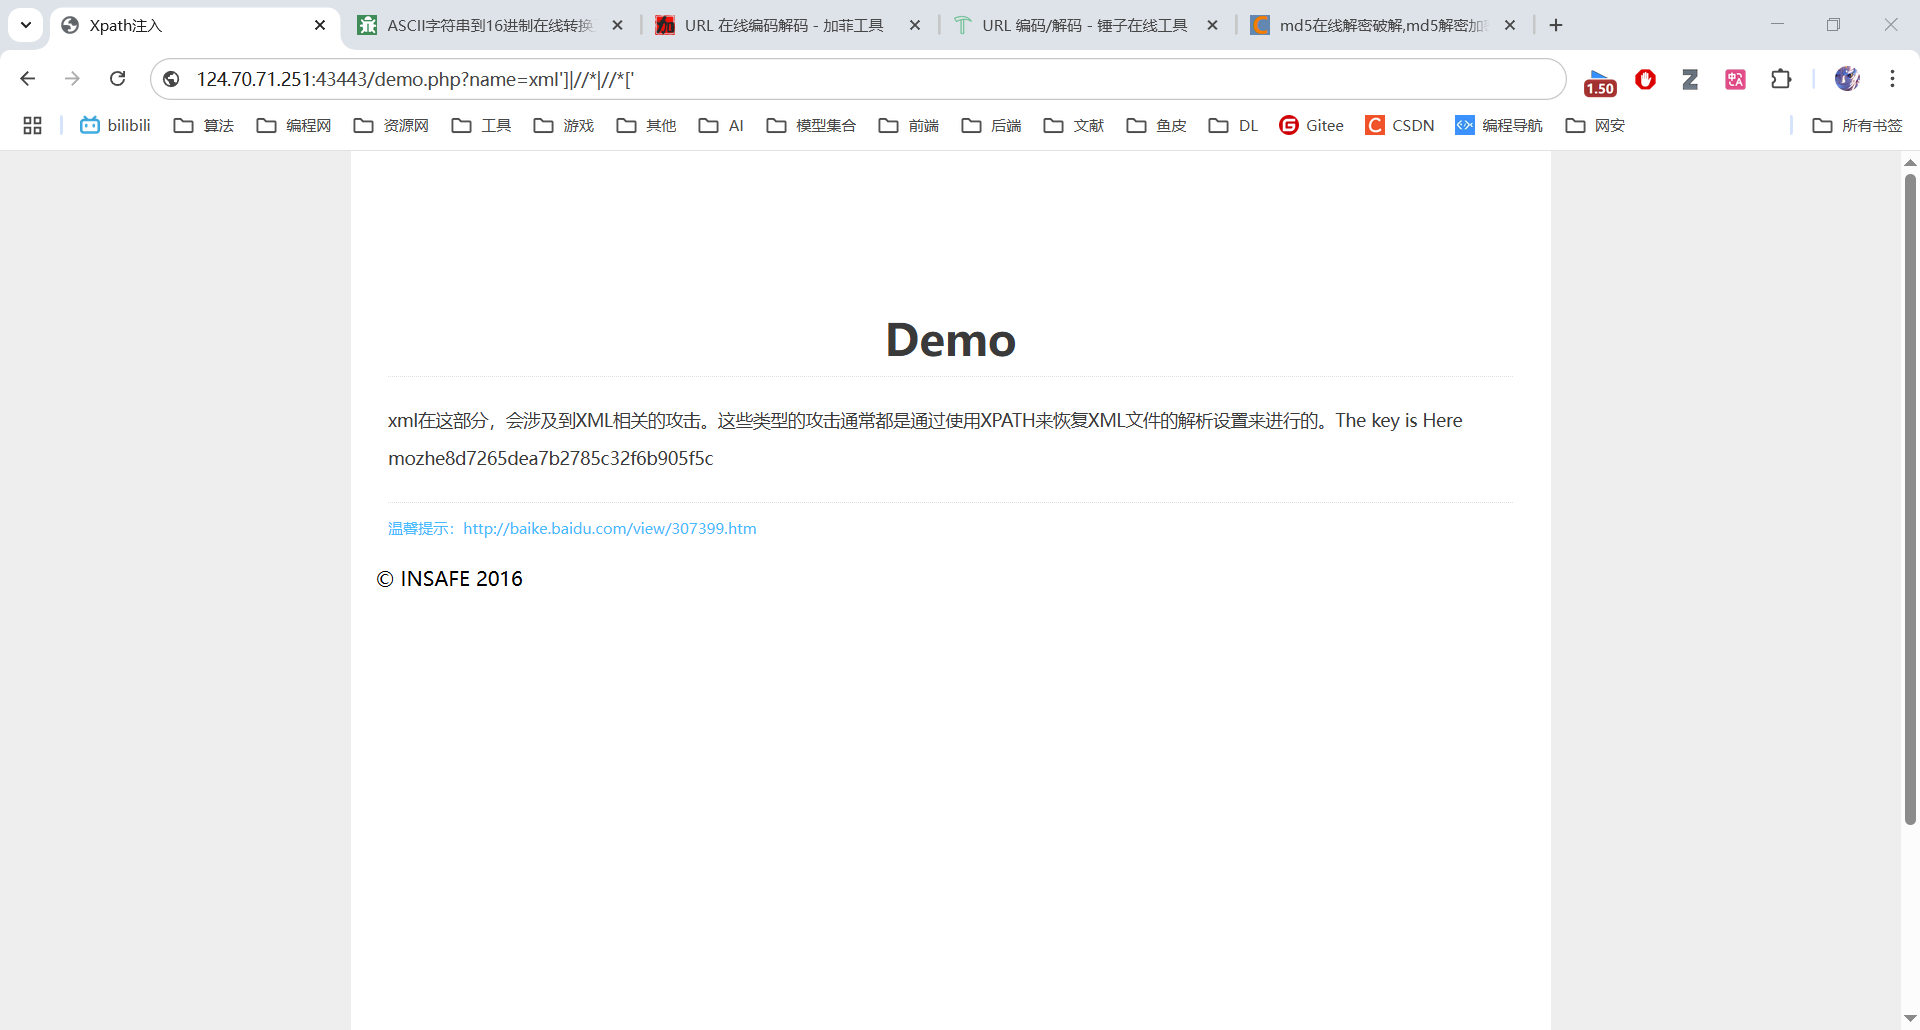
4. 实战返回结果🏁

声明:本文仅用于安全学习,严禁非法测试! ❗❗❗

相关推荐
2603_9696948510 天前
JDBC 基础学习笔记:API 核心原理解析与 CRUD 代码实操
数据库·笔记·mysql·学习方法·database·sql注入
FungLeo13 天前
成为全栈·基础补充·Web 安全基础:XSS、CSRF 与 SQL 注入
web安全·网络安全·xss·csrf·sql注入·成为全栈
code2cat17 天前
Java工具篇之Maven:从pom.xml到测试通过的JAR
xml·java·maven
郭小李19 天前
mybatis的 Mapper.xml语法
xml·java·mybatis
步行cgn19 天前
为什么既要 web.xml 又要 springmvc.xml?能不能只配一个?
xml·前端·hive
SEO_juper21 天前
Go 站点地图生成器:从首页爬全站,一键生成 sitemap.xml
xml·开发语言·人工智能·golang·node.js·seo·外贸独立站
深蓝电商API22 天前
XPath、CSS选择器、正则:什么场景用什么
爬虫·xpath·css选择器
可爱系程序猿23 天前
XML 导入失败并指向 msxml6.dll:用最小样本区分解析错误与组件加载
xml·程序人生·电脑
SEO_juper23 天前
Node.js 重定向链检测工具:301 跳了几跳、有没有成环,一次看清
xml·开发语言·python·node.js·json·bash
步行cgn24 天前
Spring MVC 核心配置文件详解:springmvc.xml 每一行配置的意义
xml·spring·mvc