使用iptables封禁恶意ip异常请求

查看后端日志发现一IP( 103.76.250.29**)频繁请求不存在的资源路径​** ​(如 /api/v1/guest/comm/config/theme/default/assets/compoments.js 等),并伴随对根路径 / 的正常访问。这种行为的可能性

包括恶意扫描、自动化工具探测漏洞或配置错误的客户端轮询

使用iptable将该ip封禁:

bash 复制代码
sudo iptables -A INPUT -s 103.76.250.29 -j DROP

封禁网段:

bash 复制代码
sudo iptables -A INPUT -s 103.76.250.0/24 -j DROP

检查是否已封禁该恶意ip:

bash 复制代码
sudo iptables -L INPUT -n -v | grep 103.76.250.29

删除或解封:

bash 复制代码
sudo iptables -D INPUT -s 103.76.250.29 -j DROP

无论是封禁还是解除封禁,操作后都要手动保存一下iptable,以防重启主机后失效:

bash 复制代码
sudo iptables-save > /etc/iptables/rules.v4

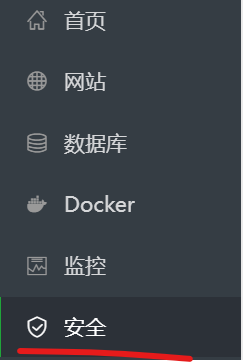
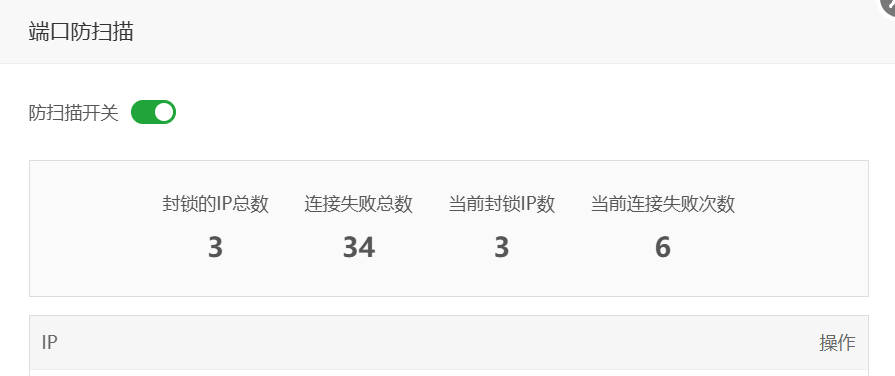
提高安全管理策略,还可在宝塔面板安全选项下打开端口防扫描开关

相关推荐
jimmyleeee2 小时前
大模型安全之二十二:AI 安全实践:真实案例研究与经验教训
人工智能·安全
咖啡星人k2 小时前
给 AI 接工具的权限设计:账号、Key、参数三层
安全·mcp·权限设计
jimmyleeee4 小时前
大模型安全之二十八:Agent 权限与策略控制:从最小权限到多层监督
人工智能·安全
hasty4 小时前
一封邮件如何跨越三层边界拿到 root?Cisco Secure Email Gateway CVE-2026-76461 深度解析
安全·安全威胁分析·代码复审
是隼人4 小时前
buuctf-pwn ciscn_2019_sw_1(32位只有一次格式化机会)题解(学习过程持续更新)
c语言·学习·安全·pwn入门·ctf入门
三8445 小时前
云安全 · 06 · 云凭证 AK/SK 与元数据服务
安全·云安全·docker逃逸·ak/sk
xixiaoyunya7 小时前
制造业生产数据备份:在“不停产“前提下的自动化实践
网络·安全
jimmyleeee7 小时前
大模型安全之二十五:Agent AI 威胁全景
人工智能·安全
kali-Myon7 小时前
分享一个网络安全 AI 工具导航项目 SecSkills
安全·ai·github·ctf
EasyGBS19 小时前
终结训推割裂!EasyGBS×EasyAIS×DLTM,实现AI算法训推一体闭环落地!
服务器·深度学习·安全