文章目录
问题
在kali中进行MSF框架的更新,使用命令出现如下错误提示
错误:1 https://mirrors.ustc.edu.cn/kali kali-last-snapshot/main amd64 ruby-bundler all 2.6.3-1 404 Not Found IP: 202.38.95.110 443 错误:2 https://mirrors.ustc.edu.cn/kali kali-last-snapshot/main amd64 bundler all 2.6.3-1 404 Not Found IP: 202.38.95.110 443 Error: 无法下载 https://mirrors.ustc.edu.cn/kali/pool/main/r/rubygems/ruby-bundler_2.6.3-1_all.deb 404 Not Found IP: 202.38.95.110 443 Error: 无法下载 https://mirrors.ustc.edu.cn/kali/pool/main/r/rubygems/bundler_2.6.3-1_all.deb 404 Not Found IP: 202.38.95.110 443 Error: 有几个软件包无法下载,要不运行 apt-get update 或者加上 --fix-missing 的选项再试试?
原因
该报错的核心原因是Kali 的 USTC 镜像源里对应的包版本已经不存在(404 Not Found),所以 apt 下载失败
解决方法(仅推荐一种)
1.sudo vim /etc/apt/sources.list
该文件存放着镜像地址
进入后首先将原先的镜像地址注释 ,即在前面加引号,如下图所示
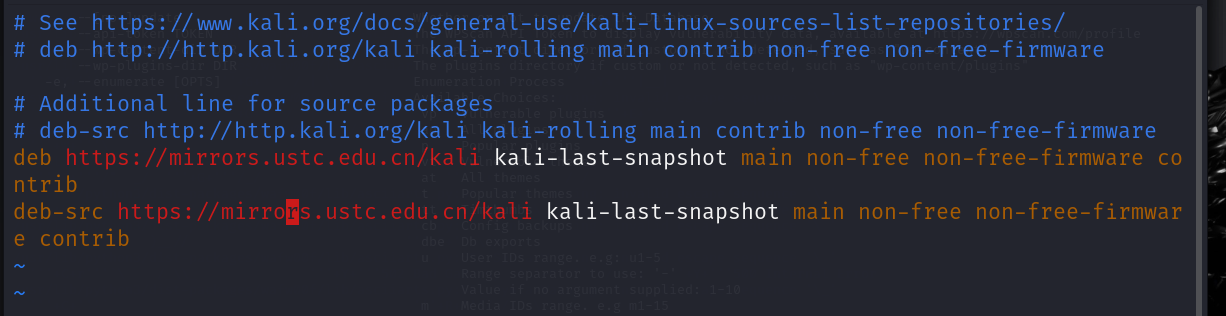
2.向内补充填入清华,中科大等比较快速的镜像源(如下):
清华大学(TUNA)
deb https://mirrors.ustc.edu.cn/kali kali-rolling main contrib non-free non-free-firmware
deb-src https://mirrors.ustc.edu.cn/kali kali-rolling main contrib non-free non-free-firmware
阿里云
deb http://mirrors.aliyun.com/kali kali-rolling main contrib non-free non-free-firmware
deb-src http://mirrors.aliyun.com/kali kali-rolling main contrib non-free non-free-firmware
3. shift+冒号 然后输入 wq 将其保存
4. 输入 sudo apt-get update 进行更新
5. 再次输入 apt install metasploit-framework 进行安装更新
如果遇到下面问题
获取:1 http://mirrors.aliyun.com/kali kali-rolling InRelease 41.5 kB 错误:1 http://mirrors.aliyun.com/kali kali-rolling InRelease 由于没有公钥,无法验证下列签名: NO_PUBKEY ED65462EC8D5E4C5 获取:2 https://mirrors.ustc.edu.cn/kali kali-rolling InRelease 41.5 kB 错误:2 https://mirrors.ustc.edu.cn/kali kali-rolling InRelease 由于没有公钥,无法验证下列签名: NO_PUBKEY ED65462EC8D5E4C5 正在读取软件包列表... 完成 W: GPG 错误:http://mirrors.aliyun.com/kali kali-rolling InRelease: 由于没有公钥,无法验证下列签名: NO_PUBKEY ED65462EC8D5E4C5 E: 仓库 "http://mirrors.aliyun.com/kali kali-rolling InRelease" 没有数字签名。 N: 无法安全地用该源进行更新,所以默认禁用该源。 N: 参见 apt-secure(8) 手册以了解仓库创建和用户配置方面的细节。 W: GPG 错误:https://mirrors.ustc.edu.cn/kali kali-rolling InRelease: 由于没有公钥,无法验证下列签名: NO_PUBKEY ED65462EC8D5E4C5 E: 仓库 "https://mirrors.ustc.edu.cn/kali kali-rolling InRelease" 没有数字签名。 N: 无法安全地用该源进行更新,所以默认禁用该源。 N: 参见 apt-secure(8) 手册以了解仓库创建和用户配置方面的细节。 N: 仓库'Kali Linux'将其'firmware component'值从'non-free'修改到了'non-free-firmware' N: More information about this can be found online at: https://www.kali.org/blog/non-free-firmware-transition/
该报错的意思是由于没有公钥,无法验证下列签名: NO_PUBKEY ED65462EC8D5E4C5
解决方法(导入缺失的公钥):
sudo apt-key adv --keyserver keyserver.ubuntu.com --recv-keys ED65462EC8D5E4C5
然后再次输入更新命令即可