近日,谷歌提出了强制开发者实名认证的要求,本次要求核心在于:无论应用是否上架 Google Play,只要通过第三方应用商店或以 APK 分发,都将要求开发者完成身份验证。
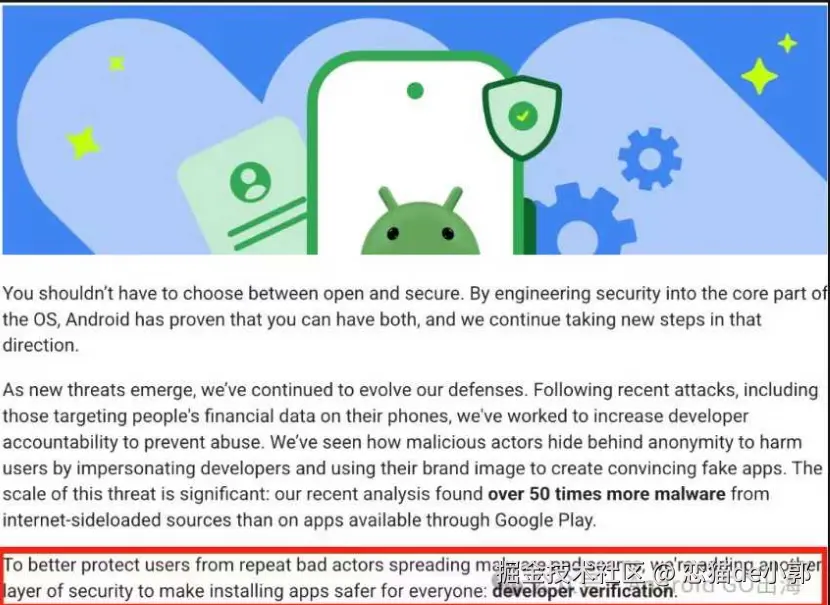
也就是从明年开始,Android 将要求所有应用必须由经过验证的开发者注册,用户才能在经过认证的 Android 设备上安装。
这就像机场的身份检查一样,它确认了旅客的身份,但与行李的安检是分开的;谷歌将确认开发者的身份,而不是审查应用的内容或来源。
需要注意的是,这个不是 Google Play 的实名认证,是 Android 开发者的一个认证过程。
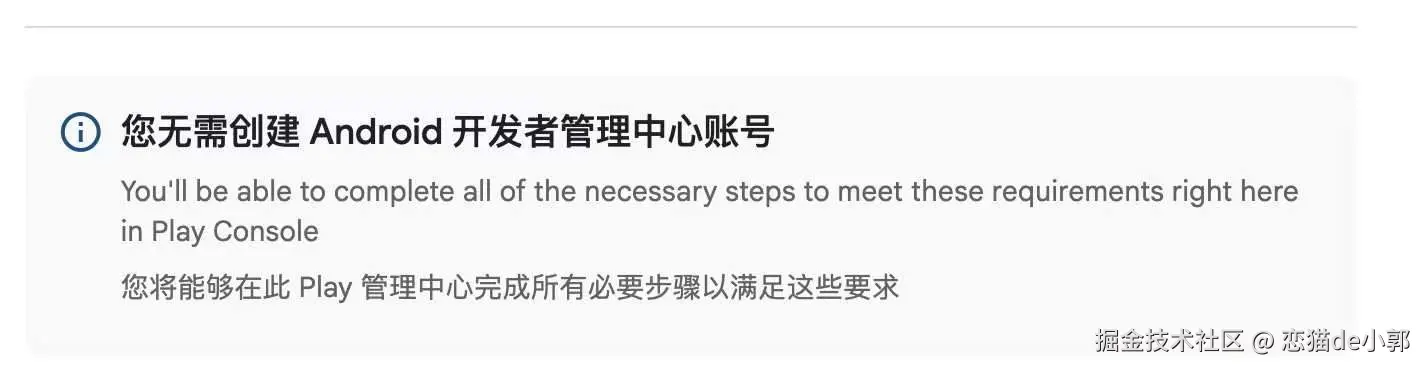
而为了尽可能简化此流程,谷歌正在为仅在 Google Play 之外分发应用的开发者构建一个新的 Android 开发者控制台 ,以便开发者可以轻松完成验证。
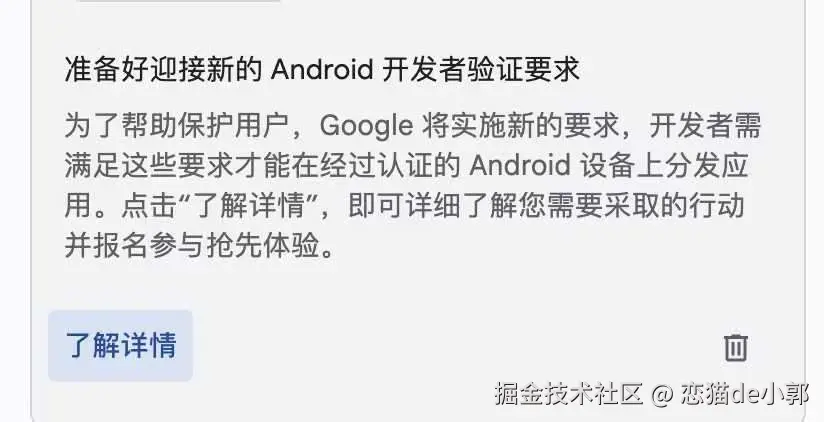
也就是,如果你的谷歌账号有 Play 认证的开发者,正常来说是无需再次认证,如果你已经在 Google Play 上分发应用,则很可能已经通过现有的 Play 管理中心流程满足了这些验证要求。
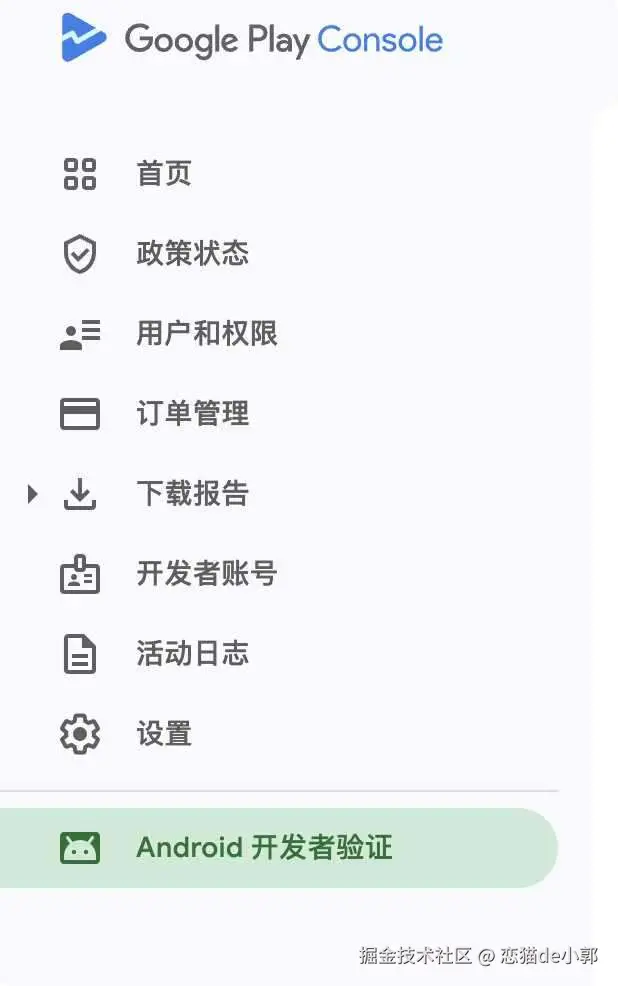
而对于没有认证过的 Android 开发者,从目前要去看,大概率都需要进行认证,才能得到合法的 APK
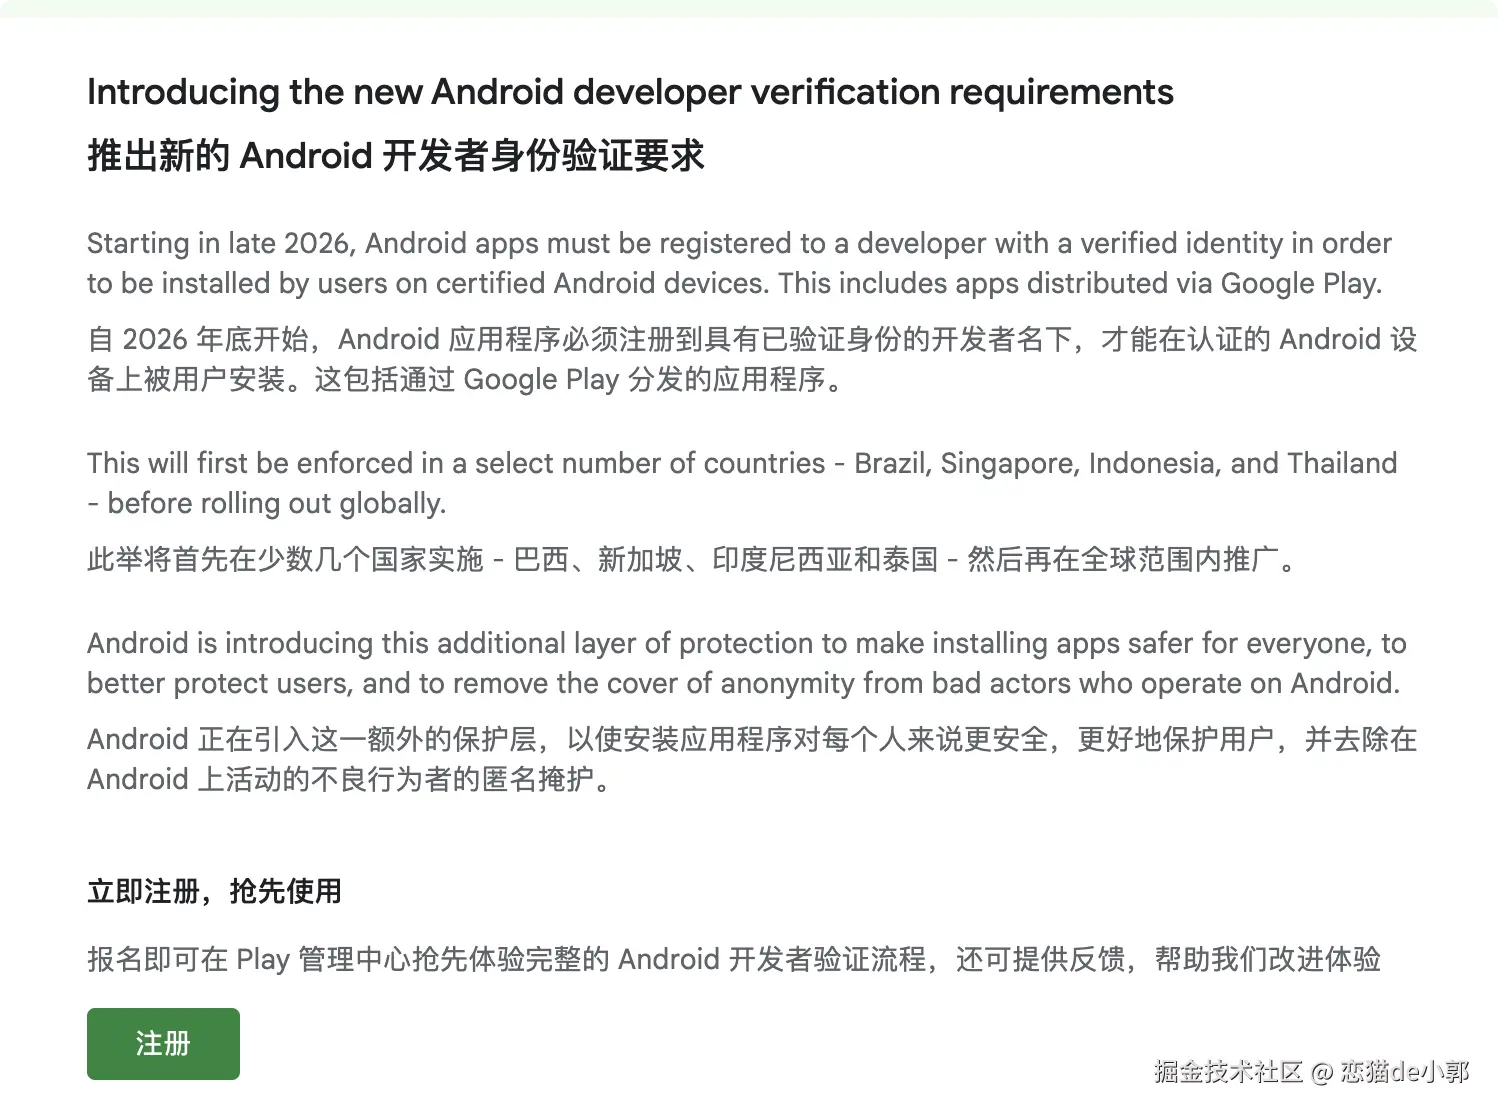
当然,谷歌明确提到了,开发者将拥有同样的自由,可以通过侧载直接向用户分发应用,也可以使用他们喜欢的任何应用商店 ,但是并没有提及可以绕开认证的说法。
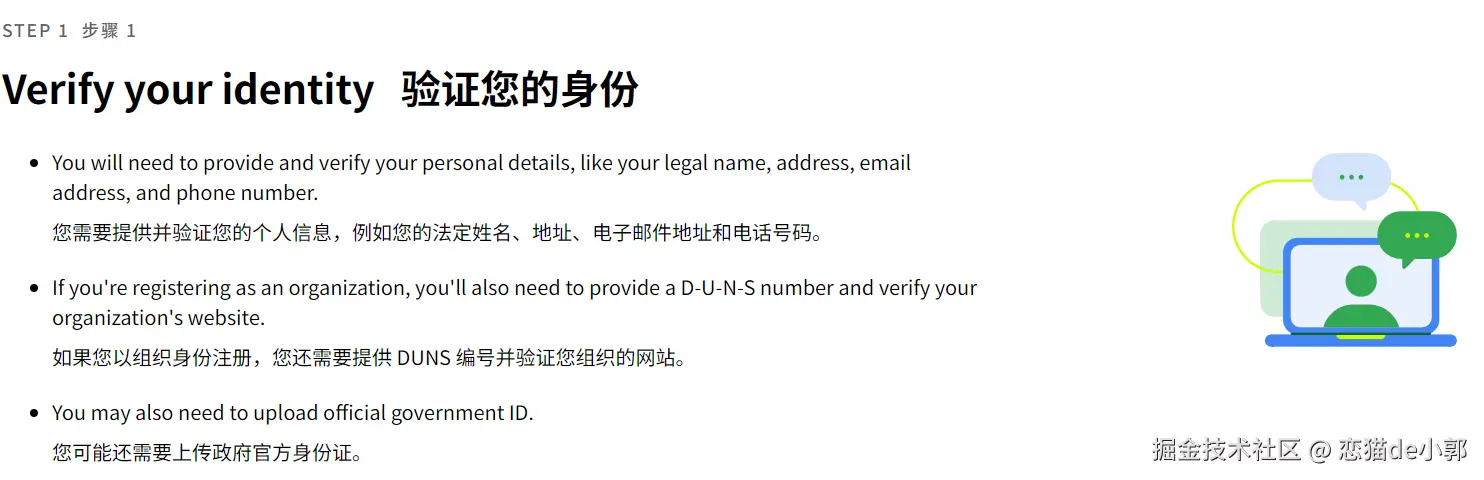
认证需要提供并验证个人信息,例如法定姓名、地址、电子邮件地址和电话号码等:
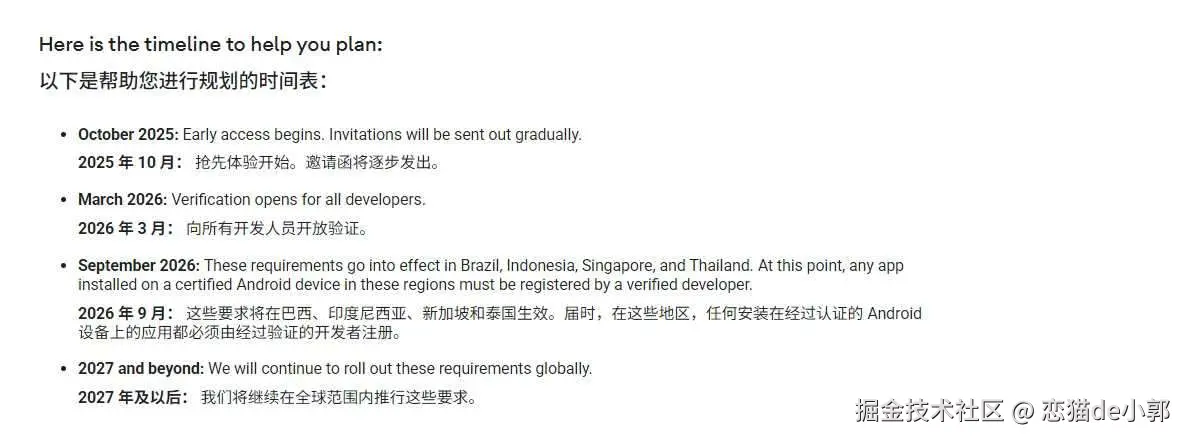
而从目前看,全球强制开始会在 2027 年执行,而 2026 年则是部分国家开始实施:
当然,如果从这方面解读的话,没认证用户发开的 APK 是否会影响侧载也是大家关注的一个问题:
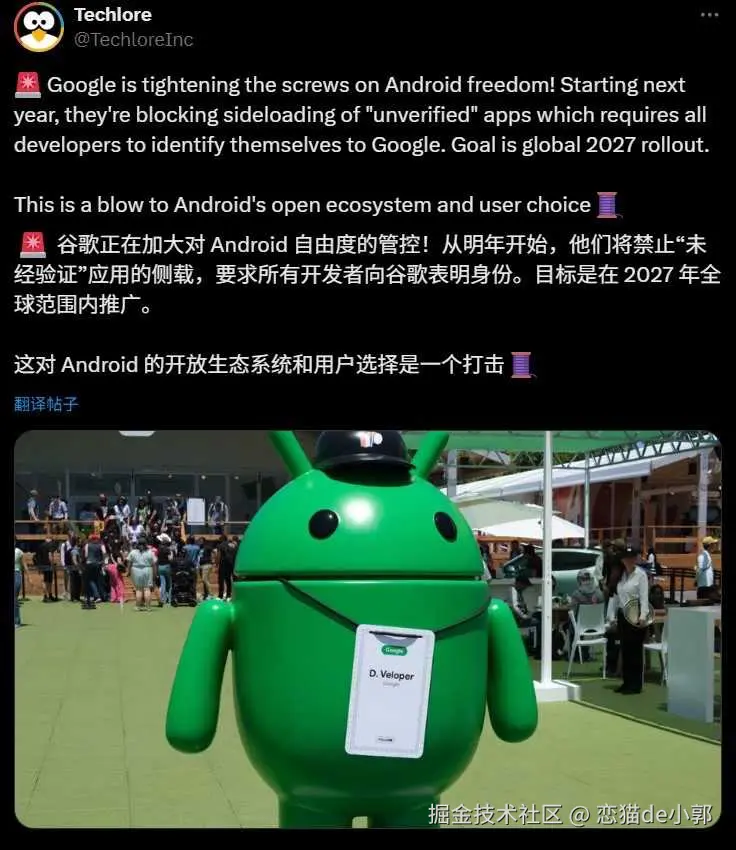
如果按照目前理解的条款实施,那是否后续 Android 开发者都需要有谷歌开发者认证的账号才算合法?至少看起来对于侧载还是有相当的影响可能。
但是,我个人觉得这不现实,特别是在我们这里,你怎么看?