在网络安全与漏洞研究中,复现一个特定的 CVE 漏洞往往只需要运行现成的 POC/EXP;但要掌握 CVE 漏洞复现的通用能力,则需要一套标准化、可复用的工程化思路。
0x01 整体流程图解
标准 CVE 复现链路遵循以下五步递进模型:
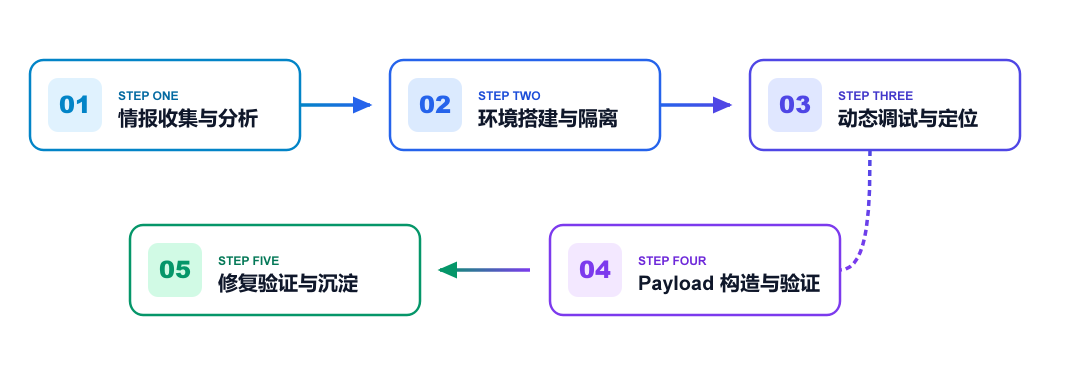
0x02 阶段一:情报收集与 Patch Diffing
复现的前期准备决定了后续效率。盲目运行网络上找来的脚本极易因版本、依赖或环境差异而失败。
1. 核心情报源
-
官方漏洞库:NVD (National Vulnerability Database)、CVE 官网、GitHub Advisory Database。
-
厂商通告/Commit:关注项目仓库(GitHub/GitLab)中的 Security Advisory 及修复 Commit。
-
技术社区与分析文章:安全客、先知社区、绿盟/奇安信/腾讯安全团队博客、Exploit-DB、Packet Storm。
2. 补丁对比(Patch Diffing)
若没有现成分析文章,通过对比漏洞修复前后的代码(Diff)是准确定位漏洞点最快的方法:
-
Git Commit 追踪:查看删减与新增的关键行(如移除危险函数、增加输入过滤/类型校验)。
-
二进制 Diffing :若为二进制/编译型语言,可使用 BinDiff 、Diaphora 或 Ghidra 比较修复前后
.dll/.so/二进制文件的函数差异。
0x03 阶段二:靶场搭建与环境隔离
搭建符合要求的受影响环境是复现的关键。
1. 环境隔离原则
-
严禁本地原生环境复现:涉及 RCE、蠕虫或内核漏洞时,必须在虚拟机(VMware/VirtualBox)或容器中操作。
-
网络隔离:配置网络模式为 Host-Only 或限制出站流量,防止反弹 Shell 或 payload 滥用。
2. 环境构建途径
-
开箱即用型靶场:
-
Vulhub:基于 Docker-Compose 的开源漏洞靶场,涵盖大量 Web 框架及中间件 CVE。
-
Vulfocus / VulnSpy:在线/本地 Docker 漏洞平台。
-
-
从源码编译/历史 release 部署:
-
去官方 Git 仓库切到指定的漏洞 Tag(例如
git checkout v1.2.0-vulnerable)。 -
检查语言运行时环境(如 JDK 1.8.0_20 vs 1.8.0_181,不同小版本往往决定了 gadget 能否利用)。
-
0x04 阶段三:动态调试与链路定位
要做到"知其所以然",建立调试通道不可或缺。
1. 常用调试手段
| 技术栈 | 调试工具 / 模式 | 关注核心点 |
|---|---|---|
| Java / Spring | Remote JVM Debug (-agentlib:jdwp) / IntelliJ IDEA |
链式调用、反序列化入口、反射机制 |
| Python / Node.js | VS Code / PyCharm Remote Attach | 变量传递、eval() / exec() 参数 |
| PHP | Xdebug + VS Code / PhpStorm | 全局数组变量处理、魔术方法 |
| C / C++ / Binary | GDB + GEF / x64dbg / IDA Pro | 堆栈溢出、内存释放(UAF)、寄存器状态 |
2. 捕获与观察
-
网络层:使用 Burp Suite 或 Wireshark 记录完整请求与响应包。
-
应用层:开启 Debug 日志,观察程序崩溃(Crash)或异常抛出(Exception)位置。
0x05 阶段四:Payload 构造与漏洞触发
1. 从无害 Payload 到高危利用
复现应遵循"渐进式验证"原则,切忌直接使用复杂反弹 Shell 脚本:
-
探测/无害验证 :触发异常报错、DNSLog 盲打请求或回显打印(如
echo/printf)。 -
能力验证 :执行基础命令(如
whoami、id)或读取特定敏感文件(如/etc/passwd)。 -
完整利用(EXP):反弹 Shell 或获取受控权限。
2. 常见绕过与适配(Bypass & Adaptation)
在不同操作系统或中间件下,Payload 需要针对性调整:
-
编码变换:URL 编码、Base64 转换、Unicode 变形。
-
语法变体 :处理 WAF 过滤、路径拼接回溯符号(
../过滤绕过)。
0x06 阶段五:Root Cause 分析与修复验证
1. 根因分析(Root Cause Analysis)
回答以下核心问题,才算真正完成复现:
-
数据流向:恶意输入是从哪个入口(Source)进入系统的?
-
校验缺失:程序在何处没有对输入进行合法性校验或过滤?
-
危险触发:数据最终流入了哪个危险函数或底层调用(Sink)导致安全破坏?
2. 修复方案验证
-
验证官方 Patch:将环境升级至修复版本,再次发送相同的 Payload,确认漏洞已被阻断。
-
评估侧面影响:验证修复补丁是否影响原有业务逻辑或带来性能损耗。